Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Apfelessig
Top-Angebote
Produkte zum Begriff Apfelessig:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Apfelessig - Kanister 10lDer Direktsaft von auserlesenen Äpfeln aus biologisch-dynamischem Anbau wird nach biologischem Verfahren zu würzigem Apfelessig vergoren. Beim Abfüllen wird der Apfelessig nicht pasteurisiert, um die Inhaltsstoffe zu schonen. Hinweise zur Handhabung und Lagerung: Natürliches Fruchtfleisch gut aufschütteln. Kühl und dunkel lagern.36,07 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Apfelessig:
-
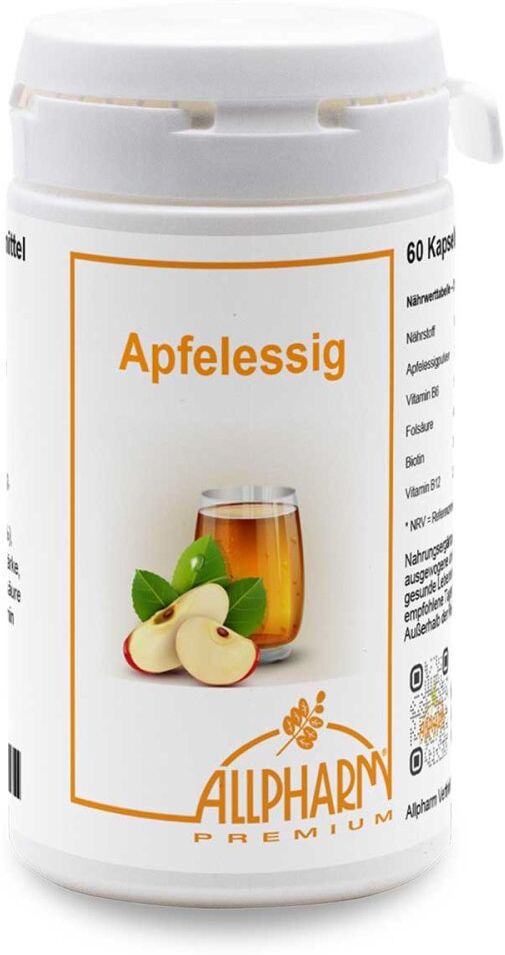
ALLPHARM Apfelessig KapselnAnwendungsgebiet von Apfelessig KapselnApfelessig Kapseln sind ein Nahrungsergänzungsmittel mit Vitaminen in einer Basis von Apfelessigpulver.Wirkstoffe / Inhaltsstoffe / ZutatenZutaten von Apfelessig Kapseln: Apfelessigpulver (70,58 %), HPMC, Farbstoff: Chlorophyll, Maisstärke, Pyridoxin (B6), Pteroylmonoglutaminsäure (Folsäure), Biotin (B7), Cyanocobalamin (B12)1 Kapsel enthält:Apfelessigpulver 350 mg,Vitamin B6 2,5 mg, Folsäure 200 µg, Biotin 50 µg, Vitamin B12 1 µgNährwerttabelle – 2 KapselnNährstoff Menge pro 2 Kapseln % NRV*Apfelessigpulver 700 mg **Vitamin B6 5 mg 357 %Folsäure 460 µg 230 %Biotin 300 µg 600 %Vitamin B12 2 µg 80 %* NRV = Referenzmenge gemäß EU-LMIV ** kein NRV festgelegtGegenanzeigenBei bekannter Überempfindlichkeit gegenüber einen der oben genannten Inhaltsstoffe sollte dieses Produkt nicht angewendet werden.DosierungVerzehrempfehlung von Apfelessig Kapseln: Täglich 2 Kapseln mit viel Flüssigkeit einnehmen.HinweiseNahrungsergänzungsmittel sollten nicht als Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und eine gesunde Lebensweise verwendet werden. Die angegebene empfohlene Tagesdosis darf nicht überschritten werden. Außerhalb der Reichweite kleiner Kinder aufbewahren. Apfelessig Kapseln können in Ihrer Versandapotheke www.juvalis.de erworben werden.6,56 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Apfelessig
-
Apfelessig - Kanister 10lDer Direktsaft von auserlesenen Äpfeln aus biologisch-dynamischem Anbau wird nach biologischem Verfahren zu würzigem Apfelessig vergoren. Beim Abfüllen wird der Apfelessig nicht pasteurisiert, um die Inhaltsstoffe zu schonen. Hinweise zur Handhabung und Lagerung: Natürliches Fruchtfleisch gut aufschütteln. Kühl und dunkel lagern.36,07 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Apfelessig - naturtrüb 500mlDer naturtrübe Apfelessig (5% Säure) von Byodo wird aus erntefrischen, saftigen Äpfeln hergestellt. Nach der Ernte wird aus den Äpfeln Most hergestellt, der anschließend bei warmen Temperaturen zu Essig vergoren wird. Man spricht dabei von einer kontinuierlichen Essigvergärung. Um den vollen Fruchtgenuss zu erhalten wird dieser feine Bio-Essig vor der Abfüllung nicht gefiltert. Der Byodo Apfelessig, naturtrüb schmeckt wunderbar vollmundig und passt damit hervorragend zu knackigen Salaten und z.B. der asiatischen Küche. Hinweise zur Handhabung und Lagerung Bitte trocken und vor Wärme geschützt lagern.3,60 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
APFELESSIG KAPSELN 60 StApfelessig schützt das Herz und stärkt das Immunsystem. Apfelessig ist reich an den Mineralstoffen Calcium, Phosphor, Natrium, Magnesium und Kalium sowie an den Spurenelementen Eisen, Fluor und Silizium. Durch das Zusammenspiel dieser Mineralien und Spurenelementen kann eine Reihe von Krankheiten, wie zum Beispiel Osteoporose (Knochenschwund) und Karies verhindert werden. Zudem wirkt sich Apfelessig positiv auf den Wasserhaushalt aus und enthält die lebenswichtigen Vitamine A, B1, B2, B6, C und E, die für eine gesunde Haut sorgen, sowie die Nervenzellen und das Herz schützen. Apfelessig Kapseln von Allpharm Premium „Ein Apfel am Tag hält den Doktor fern“. Dieses Sprichwort enthält sehr viel Wahres. Alles Gute aus dem Apfel und noch viel mehr, enthält der Apfelessig: über 90 verschiedene Stoffe, darunter 20 Mineralstoffe, Spurenelemente und Vitamine. Diese wertvollen Inhaltsstoffe des Apfelessigs vitalisieren den gesamten Stoffwechsel unseres Körpers. Unser Körper zeigt es uns durch Krankheit und Unwohlsein an, wenn er nicht ausreichend mit diesen Vitalstoffen versorgt wird. Apfelessig, regelmäßig angewendet, vermag dies zu verhindern oder schon eingetretene Beschwerden zu mindern oder gar zu heilen. Apfelessig ist ein echtes Multitalent. Er ist nicht nur ein natürliches Heilmittel, sondern kann auch Diäten wirkungsvoll unterstützen. Seine anregende Wirkung auf den Stoffwechsel wirkt sich positiv auf den Fettabbau aus. Des Weiteren ist Apfelessig mit seinem Wirkstoff Pektin in der Lage das schädliche LDL-Cholesterin zu senken, und damit unseren Körper vor Herz-Kreislauf-Erkrankungen zu schützen. Apfelessig macht aber nicht nur dauerhaft schlank und fit, sondern auch schön. Die erfrischende, belebende Wirkung auf Haut und Haare ist seit jeher bekannt. Deshalb ist Apfelessig seit Langem als natürliches Körperpflegemittel beliebt. Er wirkt sich günstig auf den Säuremantel der Haut aus und fördert die Durchblutung. Die Haut glättet und strafft sich und sieht viel frischer aus. Regelmäßig angewendet steigert Apfelessig aufgrund seiner vitalisierenden Eigenschaften unser Wohlbefinden und hält uns bis ins hohe Alter fit. Allpharm Premium – Das beste aus der Natur für Sie zu Hause... Seit vielen Jahren steht Allpharm für höchste Qualität. Unsere hauseigene Premium-Produktlinie fördert die Gesundheit in besonderem Maße und setzt ausschließlich auf beste Inhaltsstoffe. Diese hochwertigen Zusammensetzungen finden sich in unseren Nahrungsergänzungsmitteln und unseren kosmetischen Produkten wieder. Produktmerkmale & Hinweise Hergestellt in Deutschland Für Vegetarier und Veganer geeignet Gluten- und laktosefrei Nahrungsergänzungsmittel sollten nicht als Ersatz für eine abwechslungsreiche und ausgewogene Ernährung und eine gesunde Lebensweise verwendet werden. Die angegebene empfohlene Tagesdosis darf nicht überschritten werden. Außerhalb der Reichweite kleiner Kinder aufbewahren. Kühl, trocken und gut verschlossen lagern. Netto-Füllmenge 60 Kapseln = 27,6 g Zutaten Apfelessig-Extrakt, Hydroxypropylmethylcellulose (vegane Kapselhülle), Vitamin B6, Trennmittel Magnesiumsalze der Speisefettsäuren, Farbstoff Titandioxid. Verzehrempfehlung Täglich 2 Kapseln mit etwas Flüssigkeit einnehmen. 1 Kapsel enthält 350 mg Apfelessig-Extrakt, 2 mg Vitamin B6. Tagesverzehrmenge (2 Kapseln) enthält Apfelessig-Extrakt 700 mg (**); Vitamin B6 4 mg (286 %*). *Referenzmenge gemäß Lebensmittelinformationsverordnung (LMIV) **keine Referenzmenge gemäß LMIV vorgegeben6,86 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.