Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was sind API Token?
API-Token sind spezielle Zugriffsschlüssel, die verwendet werden, um sich bei einer API (Application Programming Interface) zu authentifizieren und autorisieren. Sie dienen dazu, sicherzustellen, dass nur autorisierte Benutzer auf die API zugreifen können. API-Token sind in der Regel zufällig generierte Zeichenfolgen, die anstelle von Benutzername und Passwort verwendet werden. Sie können zeitlich begrenzt sein und müssen häufig erneuert werden, um die Sicherheit zu gewährleisten. API-Token sind ein wichtiger Bestandteil der API-Sicherheit und helfen dabei, unbefugten Zugriff auf sensible Daten zu verhindern. **
Was ist ein API Token?
Ein API-Token ist ein spezieller Zugriffsschlüssel, der von einer Anwendung oder einem Dienst verwendet wird, um auf eine API (Application Programming Interface) zuzugreifen. Es dient als Authentifizierungsmethode, um sicherzustellen, dass nur autorisierte Benutzer oder Anwendungen auf die API zugreifen können. Das Token wird normalerweise bei der Anmeldung oder Registrierung erstellt und muss bei jeder API-Anfrage mitgeschickt werden. Es kann auch bestimmte Berechtigungen oder Zugriffsbeschränkungen enthalten, um den Zugriff auf bestimmte Funktionen oder Daten zu steuern. API-Tokens sind eine gängige Methode, um die Sicherheit und den Zugriff auf APIs zu verwalten. **
Ähnliche Suchbegriffe für Api
Top-Angebote
Produkte zum Begriff Api:
-
Spichale, Kai: API-DesignAPI-Design , Schnittstellen-Know-how für die Programmierung - Das Standardwerk zur API-Programmierung - Effektive APIs entwerfen - APIs für professionelle Projekte entwickeln Application Programming Interfaces (APIs) sind allgegenwärtig, denn Softwareentwickler benutzen sie nicht nur ständig, sondern entwerfen sie häufig auch. Dieses Buch bietet erstmals eine umfassende Anleitung für das vielfältige Thema API-Design. Neben theoretischen Konzepten werden zahlreiche praktische Hinweise und Programmbeispiele für Java-APIs gegeben. Remote APIs in Form von RESTful HTTP, SOAP-Webservices und Messaging, die für moderne Webanwendungen und andere verteilte Systeme enorm wichtig sind, spielen in diesem Buch ebenfalls eine zentrale Rolle. Aus dem Inhalt: - Entwurf leicht benutzbarer APIs - Kompatibilität und Versionierung - Objektkollaboration, Fluent APIs und Thread-Sicherheit - Dokumentation - Skalierbarkeit, Caching - API-Management Nach der erfolgreichen Lektüre dieses Buches kennen Sie die Grundlagen von APIs und sind in der Lage, objektorientierte APIs für Softwarekomponenten und Remote APIs für verteilte Systeme zu entwerfen. In der dritten Auflage sind u. a. der API-first-Ansatz und Sicherheitsthemen wie Authentifizierung, API-Keys, Distributed Denial of Service (DDos) und Injection-Angriffe hinzugekommen. , Luft- & Hydraulikfederung > Sportfederung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20250327, Autoren: Spichale, Kai, Auflage: 25003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 400, Keyword: Internet of Things; IoT; Java; Komponenten; Messaging; Microservices; Module; REST; Software; Software-Architektur; Softwarearchitektur; Web Services, Fachschema: EDV / Theorie / Informatik / Allgemeines~EDV / Theorie / Software-Entw. / Software Engineering~Informatik~Internet / Programmierung, Fachkategorie: Informatik, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 26, Gewicht: 774, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
API Audio ASM164API ASM164; Analoger Summierer; 16 Kanäle; API 2510 Eingangs-Operationsverstärker; API 2520 OpAmps; Insert Send/Return an jedem Kanal; 2 Stereo Programm-Busse: Mix-A und Mix-B; jeder Kanal ist Mix-A und Mix-B zuweisbar; stufenloses Panning mit Mittenraster; 31-stufige, gerasterte Lautstärkeregelung; 4-Segment LED Level Meter; analoge VU Meter; Anschlüsse: 2x Line Eingang Sub-D25 (Kanal 1-8 und Kanal 9-16), 2x Insert Send sowie 2x Insert Return Sub-D25, 2x Line Eingang XLR, 2x Line Ausgang MIX-A XLR mit Insert Send / Return 6.3 mm Klinke, 2x Line Ausgang Mix-B XLR mit Insert Send / Return 6.3 mm Klinke; Bauform: 19" / 2 HE3899,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Api:
-
Spichale, Kai: API-DesignAPI-Design , Schnittstellen-Know-how für die Programmierung - Das Standardwerk zur API-Programmierung - Effektive APIs entwerfen - APIs für professionelle Projekte entwickeln Application Programming Interfaces (APIs) sind allgegenwärtig, denn Softwareentwickler benutzen sie nicht nur ständig, sondern entwerfen sie häufig auch. Dieses Buch bietet erstmals eine umfassende Anleitung für das vielfältige Thema API-Design. Neben theoretischen Konzepten werden zahlreiche praktische Hinweise und Programmbeispiele für Java-APIs gegeben. Remote APIs in Form von RESTful HTTP, SOAP-Webservices und Messaging, die für moderne Webanwendungen und andere verteilte Systeme enorm wichtig sind, spielen in diesem Buch ebenfalls eine zentrale Rolle. Aus dem Inhalt: - Entwurf leicht benutzbarer APIs - Kompatibilität und Versionierung - Objektkollaboration, Fluent APIs und Thread-Sicherheit - Dokumentation - Skalierbarkeit, Caching - API-Management Nach der erfolgreichen Lektüre dieses Buches kennen Sie die Grundlagen von APIs und sind in der Lage, objektorientierte APIs für Softwarekomponenten und Remote APIs für verteilte Systeme zu entwerfen. In der dritten Auflage sind u. a. der API-first-Ansatz und Sicherheitsthemen wie Authentifizierung, API-Keys, Distributed Denial of Service (DDos) und Injection-Angriffe hinzugekommen. , Luft- & Hydraulikfederung > Sportfederung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20250327, Autoren: Spichale, Kai, Auflage: 25003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 400, Keyword: Internet of Things; IoT; Java; Komponenten; Messaging; Microservices; Module; REST; Software; Software-Architektur; Softwarearchitektur; Web Services, Fachschema: EDV / Theorie / Informatik / Allgemeines~EDV / Theorie / Software-Entw. / Software Engineering~Informatik~Internet / Programmierung, Fachkategorie: Informatik, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 26, Gewicht: 774, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind API Token?
API-Token sind spezielle Zugriffsschlüssel, die verwendet werden, um sich bei einer API (Application Programming Interface) zu authentifizieren und autorisieren. Sie dienen dazu, sicherzustellen, dass nur autorisierte Benutzer auf die API zugreifen können. API-Token sind in der Regel zufällig generierte Zeichenfolgen, die anstelle von Benutzername und Passwort verwendet werden. Sie können zeitlich begrenzt sein und müssen häufig erneuert werden, um die Sicherheit zu gewährleisten. API-Token sind ein wichtiger Bestandteil der API-Sicherheit und helfen dabei, unbefugten Zugriff auf sensible Daten zu verhindern. **
-
Was ist ein API Token?
Ein API-Token ist ein spezieller Zugriffsschlüssel, der von einer Anwendung oder einem Dienst verwendet wird, um auf eine API (Application Programming Interface) zuzugreifen. Es dient als Authentifizierungsmethode, um sicherzustellen, dass nur autorisierte Benutzer oder Anwendungen auf die API zugreifen können. Das Token wird normalerweise bei der Anmeldung oder Registrierung erstellt und muss bei jeder API-Anfrage mitgeschickt werden. Es kann auch bestimmte Berechtigungen oder Zugriffsbeschränkungen enthalten, um den Zugriff auf bestimmte Funktionen oder Daten zu steuern. API-Tokens sind eine gängige Methode, um die Sicherheit und den Zugriff auf APIs zu verwalten. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Api
-
API Audio ASM164API ASM164; Analoger Summierer; 16 Kanäle; API 2510 Eingangs-Operationsverstärker; API 2520 OpAmps; Insert Send/Return an jedem Kanal; 2 Stereo Programm-Busse: Mix-A und Mix-B; jeder Kanal ist Mix-A und Mix-B zuweisbar; stufenloses Panning mit Mittenraster; 31-stufige, gerasterte Lautstärkeregelung; 4-Segment LED Level Meter; analoge VU Meter; Anschlüsse: 2x Line Eingang Sub-D25 (Kanal 1-8 und Kanal 9-16), 2x Insert Send sowie 2x Insert Return Sub-D25, 2x Line Eingang XLR, 2x Line Ausgang MIX-A XLR mit Insert Send / Return 6.3 mm Klinke, 2x Line Ausgang Mix-B XLR mit Insert Send / Return 6.3 mm Klinke; Bauform: 19" / 2 HE3899,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
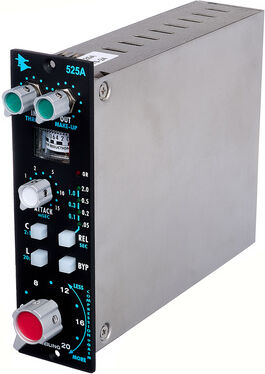
API Audio 525AAPI 525A; FET Kompressor im 500er Modul Format; Attack einstellbar von 15 Microsekunden bis 15 Millisekunden; 7 einstellbare Release Modi (.05 bis 2.0 Sekunden); Ceiling Regler steuert Threshold und Make-up Gain gleichzeitig; Analog Gain Reduction VU Meter im 1970er Retro Stil; 2520er und 2510er Operationsverstärker; diskrete Audiopfad Schaltung; proprietärer API-Ausgangstransformator; Hardware Bypass; symmetrische Ein- und Ausgänge; Bauform: 500er Modul1289,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
API Audio 3124VAPI Audio 3124V; 4-Kanal Mikrofon-, Instrument- und Line-Vorverstärker; klassisches API Schaltungsdesign; API 2520 OP Verstärker; schaltbar pro Kanal: 3:1 Ausgangsübertrager Auswahl, +48V Phantomspeisung, -20 dB Pad, Polarität; LED Meter sowie regelbarer Gain und Ausgangslautstärke pro Kanal; Anschlüsse: 4x XLR Eingang, 4x Hi-Z Eingang 6.3 mm Klinke, 4x XLR-Ausgang; Bauform: 19" 1HE3679,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.