Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Apis-Homaccord-10-ST
Top-Angebote
Produkte zum Begriff Apis-Homaccord-10-ST:
-
Apis Homaccord AmpullenZu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. Apis Homaccord Ampullen sind apothekenpflichtig und können in Ihrer Versandapotheke www.juvalis.de erworben werden.21,76 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Apis Homaccord 30 MLWichtige Hinweise (Pflichtangaben): Apis-Homaccord, Mischung Anwendungsgebiete: Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Warnhinweis: Enthält 35 Vol.-% Alkohol! Zu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. GEBRAUCHSINFORMATION: INFORMATION FÜR DEN ANWENDER Apis-Homaccord, Mischung Homöopathisches Arzneimittel Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Bei Fortdauer der Krankheitssymptome ist medizinischer Rat einzuholen. Gegenanzeigen: Bei Überempfindlichkeit gegen Bienengift nicht anwenden. Nicht anwenden in der Schwangerschaft und Stillzeit, sowie bei Säuglingen und Kleinkindern. Vorsichtsmaßnahmen für die Anwendung: Keine bekannt. Wechselwirkungen: Keine bekannt. Allgemeiner Hinweis: Die Wirkung eines homöopathischen Arzneimittels kann durch allgemein schädigende Faktoren in der Lebensweise und durch Reiz- und Genussmittel ungünstig beeinflusst werden. Falls Sie sonstige Arzneimittel einnehmen, fragen Sie Ihren Arzt. Warnhinweise: Dieses Arzneimittel enthält 35 Vol.-% Alkohol. Dauer der Behandlung: Auch homöopathische Arzneimittel sollten ohne ärztlichen Rat nicht über längere Zeit angewendet werden. Nebenwirkungen: Keine bekannt. Hinweis: Bei der Anwendung von homöopathischen Arzneimitteln können sich vorhandene Beschwerden vorübergehend verschlimmern (Erstverschlimmerung). In diesem Fall sollten Sie das Arzneimittel absetzen und Ihren Arzt befragen. Wenn Sie Nebenwirkungen bemerken, wenden Sie sich an Ihren Arzt oder Apotheker. Dies gilt auch für Nebenwirkungen, die nicht in dieser Packungsbeilage angegeben sind. Sie können Nebenwirkungen auch direkt dem Bundesinstitut für Arzneimittel und Medizinprodukte, Abt. Pharmakovigilanz, Kurt-Georg-Kiesinger-Allee 3, D-53175 Bonn, Website: www.bfarm.de anzeigen. Indem Sie Nebenwirkungen melden, können Sie dazu beitragen, dass mehr Informationen über die Sicherheit dieses Arzneimittels zur Verfügung gestellt werden. Hinweise zu Verfallsdatum und Aufbewahrung: Arzneimittel unzugänglich für Kinder aufbewahren! Das Verfallsdatum dieser Packung ist auf Behältnis und äußere Umhüllung aufgedruckt. Verwenden Sie diese Packung nicht mehr nach diesem Datum! Für dieses Arzneimittel sind keine besonderen Lagerbedingungen erforderlich. Zusammensetzung: 10 g (= 10,5 ml) enthalten: Wirkstoffe: Apis mellifica Dil. D10 0,01 g, Apis mellifica Dil. D30 0,01 g, Apis mellifica Dil. D200 0,01 g, Apis mellifica Dil. D1000 0,01 g, Apisinum Dil. D6 0,025 g, Apisinum Dil. D30 0,025 g, Urginea maritima Dil. D10 0,025 g, Urginea maritima Dil. D30 0,025 g, Kalium stibyltartaricum Dil. D10 0,04 g, Kalium stibyltartaricum Dil. D30 0,04 g, Kalium stibyltartaricum Dil. D200 0,04 g, Apis mellifica Dil. D2 0,01 g, Urginea maritima Dil. D2 0,025 g, Kalium stibyltartaricum Dil. D2 0,04 g. Die Wirkstoffe 1 bis 11 werden mit Ethanol 43 % (m/m), die Wirkstoffe 12 und 13 mit Ethanol 62 % (m/m) über die letzte Stufe gemeinsam potenziert. Sonstige Bestandteile: Ethanol 94% (m/m), gereinigtes Wasser. Packungsgrößen: 30 ml und 100 ml Mischung. Pharmazeutischer Unternehmer und Hersteller: Biologische Heilmittel Heel GmbH Dr.-Reckeweg-Str. 2-4 76532 Baden-Baden Telefon: 07221 501-00 Telefax: 07221 501-690 E-Mail: info@heel.de Diese Gebrauchsinformation wurde zuletzt überarbeitet im Mai 2014. Quelle: Angaben der Packungsbeilage Stand: 03/20168,84 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Ball, Corey J.: Hacking APIsHacking APIs , Breaking Web Application Programming Interfaces , > , Erscheinungsjahr: 20220712, Produktform: Kartoniert, Autoren: Ball, Corey J., Seitenzahl/Blattzahl: 368, Themenüberschrift: COMPUTERS / Web / Web Services & APIs, Keyword: cybersecurity gifts;nerd gifts;tech gifts;gifts for nerds;geek gifts;bug bounty;API bugs;NoSQL;API testing;api security;api;web hacking;gifts for employees;gifts for geeks;application security;hacking books;cyber security books;programming;java programming;html;hacking;hackers;penetration test;computer security;web development;html and css;security;JSON;Postman;Burp Suite;ethical hacking;pentest;GraphQL;computers;computer;technology;networking;code;coding;privacy;java;clean code;cybersecurity, Fachschema: Microsoft SharePoint (WebServices, Portal)~Web Services (EDV)~Datensicherheit / Netz~EDV / Theorie / Sicherheit, Fachkategorie: Netzwerksicherheit~Computersicherheit, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 176, Höhe: 23, Gewicht: 706, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Apis-Homaccord-10-ST:
-
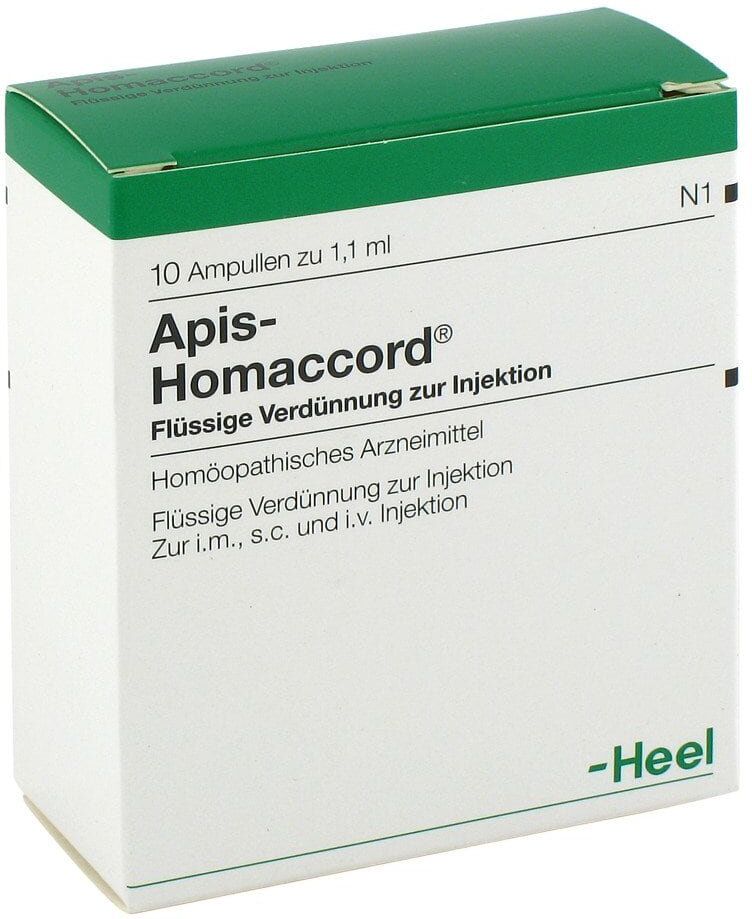
Apis Homaccord 10 STWichtige Hinweise (Pflichtangaben): Apis-Homaccord, Flüssige Verdünnung zur Injektion Anwendungsgebiete: Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Zu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. GEBRAUCHSINFORMATION: INFORMATION FÜR DEN ANWENDER Apis-Homaccord, Flüssige Verdünnung zur Injektion Homöopathisches Arzneimittel Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Bei Fortdauer der Krankheitssymptome ist medizinischer Rat einzuholen. Gegenanzeigen: Bei Überempfindlichkeit gegen Bienengift soll Apis-Homaccord nicht angewendet werden. Vorsichtsmaßnahmen für die Anwendung: Da keine ausreichend dokumentierten Erfahrungen vorliegen, sollte Apis-Homaccord in der Schwangerschaft und Stillzeit nur nach Rücksprache mit dem Arzt angewendet werden. Wenden Sie Apis-Homaccord bei Kindern unter 12 Jahren nur nach Rücksprache mit dem Arzt an, da bisher keine ausreichenden Erfahrungen für eine allgemeine Empfehlung für diese Altersgruppe vorliegen. Wechselwirkungen: Keine bekannt. Allgemeiner Hinweis: Die Wirkung eines homöopathischen Arzneimittels kann durch allgemein schädigende Faktoren in der Lebensweise und durch Reiz- und Genussmittel ungünstig beeinflusst werden. Falls Sie sonstige Arzneimittel einnehmen, fragen Sie Ihren Arzt. Dauer der Behandlung: Auch homöopathische Arzneimittel sollten ohne ärztlichen Rat nicht über längere Zeit angewendet werden. Nebenwirkungen: Keine bekannt. Hinweis: Bei der Anwendung von homöopathischen Arzneimitteln können sich vorhandene Beschwerden vorübergehend verschlimmern (Erstverschlimmerung). In diesem Fall sollten Sie das Arzneimittel absetzen und Ihren Arzt befragen. Wenn Sie Nebenwirkungen bemerken, wenden Sie sich an Ihren Arzt oder Apotheker. Dies gilt auch für Nebenwirkungen, die nicht in dieser Packungsbeilage angegeben sind. Sie können Nebenwirkungen auch direkt dem Bundesinstitut für Arzneimittel und Medizinprodukte, Abt. Pharmakovigilanz, Kurt-Georg-Kiesinger-Allee 3, D-53175 Bonn, Website: www.bfarm.de anzeigen. Indem Sie Nebenwirkungen melden, können Sie dazu beitragen, dass mehr Informationen über die Sicherheit dieses Arzneimittels zur Verfügung gestellt werden. Hinweise zu Verfallsdatum und Aufbewahrung: Arzneimittel unzugänglich für Kinder aufbewahren! Das Verfallsdatum dieser Packung ist auf Behältnis und äußere Umhüllung aufgedruckt. Verwenden Sie diese Packung nicht mehr nach diesem Datum! Für dieses Arzneimittel sind keine besonderen Lagerbedingungen erforderlich. Zusammensetzung: 1 Ampulle zu 1,1 ml (ɣ,1 g) enthält: Wirkstoffe: Apis mellifica Dil. D4 1,1 mg, Apis mellifica Dil. D10 1,1 mg, Apis mellifica Dil. D30 1,1 mg, Apis mellifica Dil. D200 1,1 mg, Apis mellifica Dil. D1000 1,1 mg, Apisinum Dil. D8 2,75 mg, Apisinum Dil. D30 2,75 mg, Urginea maritima Dil. D4 2,75 mg, Urginea maritima Dil. D10 2,75 mg, Urginea maritima Dil. D30 2,75 mg, Kalium stibyltartaricum Dil. D4 4,4 mg, Kalium stibyltartaricum Dil. D10 4,4 mg, Kalium stibyltartaricum Dil. D30 4,4 mg, Kalium stibyltartaricum Dil. D200 4,4 mg. Gemeinsame Potenzierung über die letzten 2 Stufen. Sonstige Bestandteile: Wasser für Injektionszwecke, Natriumchlorid. Packungsgrößen: Flüssige Verdünnung zur Injektion. 10, 50 und 100 Ampullen zu 1,1 ml. Pharmazeutischer Unternehmer und Hersteller: Biologische Heilmittel Heel GmbH Dr.-Reckeweg-Str. 2-4 76532 Baden-Baden Telefon: 07221 501-00 Telefax: 07221 501-690 E-Mail: info@heel.de Diese Gebrauchsinformation wurde zuletzt überarbeitet im August 2014. Quelle: Angaben der Packungsbeilage Stand: 03/201622,41 €*Versand: 4,70 €Sichere Weiterleitung zum Anbieter
-
Apis Homaccord AmpullenZu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. Apis Homaccord Ampullen sind apothekenpflichtig und können in Ihrer Versandapotheke www.juvalis.de erworben werden.21,76 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Apis-Homaccord-10-ST
-
Apis Homaccord 30 MLWichtige Hinweise (Pflichtangaben): Apis-Homaccord, Mischung Anwendungsgebiete: Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Warnhinweis: Enthält 35 Vol.-% Alkohol! Zu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. GEBRAUCHSINFORMATION: INFORMATION FÜR DEN ANWENDER Apis-Homaccord, Mischung Homöopathisches Arzneimittel Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Bei Fortdauer der Krankheitssymptome ist medizinischer Rat einzuholen. Gegenanzeigen: Bei Überempfindlichkeit gegen Bienengift nicht anwenden. Nicht anwenden in der Schwangerschaft und Stillzeit, sowie bei Säuglingen und Kleinkindern. Vorsichtsmaßnahmen für die Anwendung: Keine bekannt. Wechselwirkungen: Keine bekannt. Allgemeiner Hinweis: Die Wirkung eines homöopathischen Arzneimittels kann durch allgemein schädigende Faktoren in der Lebensweise und durch Reiz- und Genussmittel ungünstig beeinflusst werden. Falls Sie sonstige Arzneimittel einnehmen, fragen Sie Ihren Arzt. Warnhinweise: Dieses Arzneimittel enthält 35 Vol.-% Alkohol. Dauer der Behandlung: Auch homöopathische Arzneimittel sollten ohne ärztlichen Rat nicht über längere Zeit angewendet werden. Nebenwirkungen: Keine bekannt. Hinweis: Bei der Anwendung von homöopathischen Arzneimitteln können sich vorhandene Beschwerden vorübergehend verschlimmern (Erstverschlimmerung). In diesem Fall sollten Sie das Arzneimittel absetzen und Ihren Arzt befragen. Wenn Sie Nebenwirkungen bemerken, wenden Sie sich an Ihren Arzt oder Apotheker. Dies gilt auch für Nebenwirkungen, die nicht in dieser Packungsbeilage angegeben sind. Sie können Nebenwirkungen auch direkt dem Bundesinstitut für Arzneimittel und Medizinprodukte, Abt. Pharmakovigilanz, Kurt-Georg-Kiesinger-Allee 3, D-53175 Bonn, Website: www.bfarm.de anzeigen. Indem Sie Nebenwirkungen melden, können Sie dazu beitragen, dass mehr Informationen über die Sicherheit dieses Arzneimittels zur Verfügung gestellt werden. Hinweise zu Verfallsdatum und Aufbewahrung: Arzneimittel unzugänglich für Kinder aufbewahren! Das Verfallsdatum dieser Packung ist auf Behältnis und äußere Umhüllung aufgedruckt. Verwenden Sie diese Packung nicht mehr nach diesem Datum! Für dieses Arzneimittel sind keine besonderen Lagerbedingungen erforderlich. Zusammensetzung: 10 g (= 10,5 ml) enthalten: Wirkstoffe: Apis mellifica Dil. D10 0,01 g, Apis mellifica Dil. D30 0,01 g, Apis mellifica Dil. D200 0,01 g, Apis mellifica Dil. D1000 0,01 g, Apisinum Dil. D6 0,025 g, Apisinum Dil. D30 0,025 g, Urginea maritima Dil. D10 0,025 g, Urginea maritima Dil. D30 0,025 g, Kalium stibyltartaricum Dil. D10 0,04 g, Kalium stibyltartaricum Dil. D30 0,04 g, Kalium stibyltartaricum Dil. D200 0,04 g, Apis mellifica Dil. D2 0,01 g, Urginea maritima Dil. D2 0,025 g, Kalium stibyltartaricum Dil. D2 0,04 g. Die Wirkstoffe 1 bis 11 werden mit Ethanol 43 % (m/m), die Wirkstoffe 12 und 13 mit Ethanol 62 % (m/m) über die letzte Stufe gemeinsam potenziert. Sonstige Bestandteile: Ethanol 94% (m/m), gereinigtes Wasser. Packungsgrößen: 30 ml und 100 ml Mischung. Pharmazeutischer Unternehmer und Hersteller: Biologische Heilmittel Heel GmbH Dr.-Reckeweg-Str. 2-4 76532 Baden-Baden Telefon: 07221 501-00 Telefax: 07221 501-690 E-Mail: info@heel.de Diese Gebrauchsinformation wurde zuletzt überarbeitet im Mai 2014. Quelle: Angaben der Packungsbeilage Stand: 03/20168,84 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Ball, Corey J.: Hacking APIsHacking APIs , Breaking Web Application Programming Interfaces , > , Erscheinungsjahr: 20220712, Produktform: Kartoniert, Autoren: Ball, Corey J., Seitenzahl/Blattzahl: 368, Themenüberschrift: COMPUTERS / Web / Web Services & APIs, Keyword: cybersecurity gifts;nerd gifts;tech gifts;gifts for nerds;geek gifts;bug bounty;API bugs;NoSQL;API testing;api security;api;web hacking;gifts for employees;gifts for geeks;application security;hacking books;cyber security books;programming;java programming;html;hacking;hackers;penetration test;computer security;web development;html and css;security;JSON;Postman;Burp Suite;ethical hacking;pentest;GraphQL;computers;computer;technology;networking;code;coding;privacy;java;clean code;cybersecurity, Fachschema: Microsoft SharePoint (WebServices, Portal)~Web Services (EDV)~Datensicherheit / Netz~EDV / Theorie / Sicherheit, Fachkategorie: Netzwerksicherheit~Computersicherheit, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 176, Höhe: 23, Gewicht: 706, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Apis Homaccord 100 STWichtige Hinweise (Pflichtangaben): Apis-Homaccord, Flüssige Verdünnung zur Injektion Anwendungsgebiete: Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Zu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. GEBRAUCHSINFORMATION: INFORMATION FÜR DEN ANWENDER Apis-Homaccord, Flüssige Verdünnung zur Injektion Homöopathisches Arzneimittel Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Bei Fortdauer der Krankheitssymptome ist medizinischer Rat einzuholen. Gegenanzeigen: Bei Überempfindlichkeit gegen Bienengift soll Apis-Homaccord nicht angewendet werden. Vorsichtsmaßnahmen für die Anwendung: Da keine ausreichend dokumentierten Erfahrungen vorliegen, sollte Apis-Homaccord in der Schwangerschaft und Stillzeit nur nach Rücksprache mit dem Arzt angewendet werden. Wenden Sie Apis-Homaccord bei Kindern unter 12 Jahren nur nach Rücksprache mit dem Arzt an, da bisher keine ausreichenden Erfahrungen für eine allgemeine Empfehlung für diese Altersgruppe vorliegen. Wechselwirkungen: Keine bekannt. Allgemeiner Hinweis: Die Wirkung eines homöopathischen Arzneimittels kann durch allgemein schädigende Faktoren in der Lebensweise und durch Reiz- und Genussmittel ungünstig beeinflusst werden. Falls Sie sonstige Arzneimittel einnehmen, fragen Sie Ihren Arzt. Dauer der Behandlung: Auch homöopathische Arzneimittel sollten ohne ärztlichen Rat nicht über längere Zeit angewendet werden. Nebenwirkungen: Keine bekannt. Hinweis: Bei der Anwendung von homöopathischen Arzneimitteln können sich vorhandene Beschwerden vorübergehend verschlimmern (Erstverschlimmerung). In diesem Fall sollten Sie das Arzneimittel absetzen und Ihren Arzt befragen. Wenn Sie Nebenwirkungen bemerken, wenden Sie sich an Ihren Arzt oder Apotheker. Dies gilt auch für Nebenwirkungen, die nicht in dieser Packungsbeilage angegeben sind. Sie können Nebenwirkungen auch direkt dem Bundesinstitut für Arzneimittel und Medizinprodukte, Abt. Pharmakovigilanz, Kurt-Georg-Kiesinger-Allee 3, D-53175 Bonn, Website: www.bfarm.de anzeigen. Indem Sie Nebenwirkungen melden, können Sie dazu beitragen, dass mehr Informationen über die Sicherheit dieses Arzneimittels zur Verfügung gestellt werden. Hinweise zu Verfallsdatum und Aufbewahrung: Arzneimittel unzugänglich für Kinder aufbewahren! Das Verfallsdatum dieser Packung ist auf Behältnis und äußere Umhüllung aufgedruckt. Verwenden Sie diese Packung nicht mehr nach diesem Datum! Für dieses Arzneimittel sind keine besonderen Lagerbedingungen erforderlich. Zusammensetzung: 1 Ampulle zu 1,1 ml (ɣ,1 g) enthält: Wirkstoffe: Apis mellifica Dil. D4 1,1 mg, Apis mellifica Dil. D10 1,1 mg, Apis mellifica Dil. D30 1,1 mg, Apis mellifica Dil. D200 1,1 mg, Apis mellifica Dil. D1000 1,1 mg, Apisinum Dil. D8 2,75 mg, Apisinum Dil. D30 2,75 mg, Urginea maritima Dil. D4 2,75 mg, Urginea maritima Dil. D10 2,75 mg, Urginea maritima Dil. D30 2,75 mg, Kalium stibyltartaricum Dil. D4 4,4 mg, Kalium stibyltartaricum Dil. D10 4,4 mg, Kalium stibyltartaricum Dil. D30 4,4 mg, Kalium stibyltartaricum Dil. D200 4,4 mg. Gemeinsame Potenzierung über die letzten 2 Stufen. Sonstige Bestandteile: Wasser für Injektionszwecke, Natriumchlorid. Packungsgrößen: Flüssige Verdünnung zur Injektion. 10, 50 und 100 Ampullen zu 1,1 ml. Pharmazeutischer Unternehmer und Hersteller: Biologische Heilmittel Heel GmbH Dr.-Reckeweg-Str. 2-4 76532 Baden-Baden Telefon: 07221 501-00 Telefax: 07221 501-690 E-Mail: info@heel.de Diese Gebrauchsinformation wurde zuletzt überarbeitet im August 2014. Quelle: Angaben der Packungsbeilage Stand: 03/2016155,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.