Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Aqara-Touchscreen-Dial-V1
Top-Angebote
Produkte zum Begriff Aqara-Touchscreen-Dial-V1:
-
Hellmold, Wilhelm: Die V1 - Eine DokumentationDie V1 - Eine Dokumentation , In zehnjähriger Arbeit hat Wilhelm Hellmold alle Fakten zusammengetragen, die es erlauben, eine fundierte Gesamtdarstellung der Flugbombe V1 zu geben, und zwar nicht nur in militärischer Hinsicht, sondern vor allem auch entwicklungs- und rüstungsmäßig, sowie aus Sicht der alliierten Seite. Quellen des Verfassers sind nächst den einschlägigen Veröffentlichungen Kriegstagebücher der beteiligten militärischen Einheiten, persönliche Gespräche mit ehemaligen Wehrmachtsangehörigen und Zivilpersonen in den V1-Startgebieten, mit ehemaligen leitenden Ingenieuren der G. Fiesler-Flugzeugwerke und mit dem Leiter der amerikanischen Stelle, die später die V1 weiterentwickelte. Zusätzlich wurden dem Verfasser durch Hinterbliebene von Wissenschaftlern und Offizieren, die an der Erprobung und dem Einsatz der V1 beteiligt waren, Originalunterlagen zur Verfügung gestellt. Aus diesen Daten entsteht eine ausführliche Beschreibung der Entwicklung, Technik, Erprobung und des Einsatzes sowie der amerikanischen Weiterentwicklung der V1, unterbaut durch zahlreiche Zeichnungen und Graphiken, die die technischen Voraussetzungen wiedergeben und mit ähnlichen Entwicklungen auf dem Flugzeugbausektor vergleichen, insbesondere mit der V2, die eine Entwicklung des Heeres war, während die V1 der Luftwaffe unterstand. Hellmold rückt vor allem auch die wirtschaftlichen, organisatorischen und politischen Schwierigkeiten in Blick, mit denen Ingenieure und Militärs beim Bau der V1 zu kämpfen hatten. Extensiv wird der Einsatz über England und bei der Ardennenoffensive belegt, auch werden Aktionen und Reaktionen der leitenden Persönlichkeiten, Milch, Hitler, von Braun und anderen geschildert , Kontrollventile > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 20210526, Produktform: Kartoniert, Autoren: Hellmold, Wilhelm, Seitenzahl/Blattzahl: 309, Keyword: Vergeltungswaffe; Zweiter Weltkrieg; Flugbombe; Militär; Luftkrieg; Raketenbau; Flugzeugbau, Fachschema: Flugzeug~Luftfahrt / Flugzeug~Weltkrieg 1939/45 / Waffen, Fahrzeuge, Truppenteile~Weltkrieg / Zweiter Weltkrieg~Weltkrieg 1939/45~Zweiter Weltkrieg~Technik / Geschichte, Museen, Sehenswürdigkeiten~Erfindung - Erfinder - Arbeitnehmererfindung~Invention (allgemein)~Technik~Sportwaffe~Waffe, Fachkategorie: Militärfahrzeuge~Technikgeschichte~Erfindungen und Erfinder~Luft- und Raumfahrttechnik~Rüstungs- und Waffentechnik, Region: Deutschland, Zeitraum: ca. 1938 bis ca. 1946 (Zeitraum des Zweiten Weltkriegs)~Zweite Hälfte 20. Jahrhundert (1950 bis 1999 n. Chr.), Warengruppe: HC/Militärfahrzeuge/-flugzeuge/-schiffe, Fachkategorie: Zweiter Weltkrieg, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rhino Verlag, Verlag: Rhino Verlag, Verlag: Rhino Verlag Dr. Lutz Gebhardt & Shne GmbH & Co. KG, Länge: 222, Breite: 148, Höhe: 18, Gewicht: 440, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ist der kleine Aqara Mini-Funkschalter wasserdicht?
Nein, der kleine Aqara Mini-Funkschalter ist nicht wasserdicht. Es wird empfohlen, ihn vor Feuchtigkeit und Wasser zu schützen, um Schäden zu vermeiden. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Aqara-Touchscreen-Dial-V1:
-
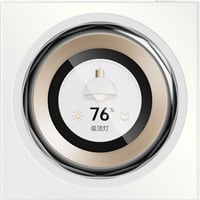
Aqara Touchscreen Dial V1Smart-Home-Wandschalter mit Touchscreen, Drehregler mit Vibrationsfeedback, zwei elektrischen Schaltkanälen, sechs drahtlosen Schaltern und Dualband-WLAN für 2,4 und 5 GHz. Der Aqara Touchscreen Dial V1 macht die Steuerung kompatibler Leuchten, Vorhänge und Thermostate intuitiv und komfortabel. Durch Tippen, Wischen und Drehen passt du dein Zuhause an, während personalisierbare Anzeigen wichtige Informationen direkt sichtbar machen. Geräte und Szenen: Zwei kabelgebundene Schaltkanäle und sechs drahtlose Schalter ermöglichen vielseitige Steuerungen und Automatisierungen. Präziser Drehregler: Passe Einstellungen unterstützter Aqara-Geräte mit Vibrations- und akustischem Feedback an, die Drehfunktion ist ausschließlich in Aqara Home verfügbar. Smart-Home-Kompatibilität: Unterstützt Aqara Home, Apple Home, Amazon Alexa und Google Home, die WLAN-Anbindung funktioniert ohne zusätzlichen Aqara-Hub. Integrierte Sensoren: Temperatur- und Luftfeuchtigkeitsmessung liefern Daten für Automatisierungen, während der Näherungssensor das Display automatisch aktiviert. Personalisierbares Display: Zeigt Uhrzeit, Datum, Wetter und Raumklima mit individuell wählbaren Bildschirmdesigns. Elektrischer Anschluss: Benötigt einen Neutralleiter und 200-240 V Wechselspannung, die maximale Gesamtbelastung beträgt 8 A bei ohmscher Last.90,53 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Hellmold, Wilhelm: Die V1 - Eine DokumentationDie V1 - Eine Dokumentation , In zehnjähriger Arbeit hat Wilhelm Hellmold alle Fakten zusammengetragen, die es erlauben, eine fundierte Gesamtdarstellung der Flugbombe V1 zu geben, und zwar nicht nur in militärischer Hinsicht, sondern vor allem auch entwicklungs- und rüstungsmäßig, sowie aus Sicht der alliierten Seite. Quellen des Verfassers sind nächst den einschlägigen Veröffentlichungen Kriegstagebücher der beteiligten militärischen Einheiten, persönliche Gespräche mit ehemaligen Wehrmachtsangehörigen und Zivilpersonen in den V1-Startgebieten, mit ehemaligen leitenden Ingenieuren der G. Fiesler-Flugzeugwerke und mit dem Leiter der amerikanischen Stelle, die später die V1 weiterentwickelte. Zusätzlich wurden dem Verfasser durch Hinterbliebene von Wissenschaftlern und Offizieren, die an der Erprobung und dem Einsatz der V1 beteiligt waren, Originalunterlagen zur Verfügung gestellt. Aus diesen Daten entsteht eine ausführliche Beschreibung der Entwicklung, Technik, Erprobung und des Einsatzes sowie der amerikanischen Weiterentwicklung der V1, unterbaut durch zahlreiche Zeichnungen und Graphiken, die die technischen Voraussetzungen wiedergeben und mit ähnlichen Entwicklungen auf dem Flugzeugbausektor vergleichen, insbesondere mit der V2, die eine Entwicklung des Heeres war, während die V1 der Luftwaffe unterstand. Hellmold rückt vor allem auch die wirtschaftlichen, organisatorischen und politischen Schwierigkeiten in Blick, mit denen Ingenieure und Militärs beim Bau der V1 zu kämpfen hatten. Extensiv wird der Einsatz über England und bei der Ardennenoffensive belegt, auch werden Aktionen und Reaktionen der leitenden Persönlichkeiten, Milch, Hitler, von Braun und anderen geschildert , Kontrollventile > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 20210526, Produktform: Kartoniert, Autoren: Hellmold, Wilhelm, Seitenzahl/Blattzahl: 309, Keyword: Vergeltungswaffe; Zweiter Weltkrieg; Flugbombe; Militär; Luftkrieg; Raketenbau; Flugzeugbau, Fachschema: Flugzeug~Luftfahrt / Flugzeug~Weltkrieg 1939/45 / Waffen, Fahrzeuge, Truppenteile~Weltkrieg / Zweiter Weltkrieg~Weltkrieg 1939/45~Zweiter Weltkrieg~Technik / Geschichte, Museen, Sehenswürdigkeiten~Erfindung - Erfinder - Arbeitnehmererfindung~Invention (allgemein)~Technik~Sportwaffe~Waffe, Fachkategorie: Militärfahrzeuge~Technikgeschichte~Erfindungen und Erfinder~Luft- und Raumfahrttechnik~Rüstungs- und Waffentechnik, Region: Deutschland, Zeitraum: ca. 1938 bis ca. 1946 (Zeitraum des Zweiten Weltkriegs)~Zweite Hälfte 20. Jahrhundert (1950 bis 1999 n. Chr.), Warengruppe: HC/Militärfahrzeuge/-flugzeuge/-schiffe, Fachkategorie: Zweiter Weltkrieg, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rhino Verlag, Verlag: Rhino Verlag, Verlag: Rhino Verlag Dr. Lutz Gebhardt & Shne GmbH & Co. KG, Länge: 222, Breite: 148, Höhe: 18, Gewicht: 440, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Aqara-Touchscreen-Dial-V1
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Ist der kleine Aqara Mini-Funkschalter wasserdicht?
Nein, der kleine Aqara Mini-Funkschalter ist nicht wasserdicht. Es wird empfohlen, ihn vor Feuchtigkeit und Wasser zu schützen, um Schäden zu vermeiden. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.