Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Arcane-Tinman-Portfolio
Top-Angebote
Produkte zum Begriff Arcane-Tinman-Portfolio:
-
Arcane Tinman Zipster RegularDas schwelende Magma von Arcania's Molten Fields. Bewahren Sie Ihre wertvollen Karten sicher auf und präsentieren Sie sie mit dem exklusiven Zipster Binder, dem Album der Wahl für Sammler und Händler. Legen Sie Ihre Karten unter den speziell verstärkten Drachenhaut-Einband, der Ihre wertvollen Karten vor Dellen und Knicken schützt. Der Zipster wird mit 20 seitlich einschiebbaren 18-Pocket-Seiten und Mustern anderer Dragon Shield Pocket-Seiten geliefert. Die Dragon Shield-Taschenseiten haben abgerundete Ecken, eine schwarze Rückseite und Kartentaschen auf jeder Seite. Ihre Sammlung wird in den eleganten Dragon Shield-Taschenseiten umwerfend aussehen. Die robusten D-Lock-Ringe halten Ihre Dragon Shield-Taschenseiten zuverlässig fest. Der Zipster macht das Blättern in Ihrer Sammlung zum Vergnügen. Sichern Sie Ihre Karten im Zipster mit einem zuverlässigen Reissverschluss, der ein versehentliches Herausrutschen der Karten verhindert. Wichtige Hinweise: Achtung! Nicht für Kinder unter 36 Monaten geeignet. Produktdetails: Artikelnummer: ART38009 EAN: 5706569380090 Verlag: Arcane Tinmen ApS Produkttypen: Kartenaufbewahrung, Sammelkartenspiele, Zubehör Sprache: Englisch Erscheinungsdatum: März 2023 Format: 33 cm x 30,5 cm x 4,5 cm Gewicht: 1100 g Inhalt: Etikett für Buchrücken, 20 durchsichtige 18-Taschen-Seiten, 1 Muster für eine blendfreie 18-Taschen-Seite, 1 Muster einer durchsichtigen 16-Taschen-Seite, 1 Muster für eine blendfreie 16-Taschen-Seite, 20 x 18 Seiten für insgesamt 360 Karten mit Einzelhüllen, bei Doppelhüllen passen 18 x 18 Seiten für insgesamt 324 Karten.34,36 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Arcane-Tinman-Portfolio:
-
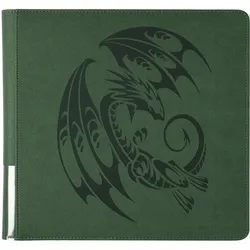
Arcane Tinman PortfolioDie dichten und üppigen Farben eines Waldbodens, unter denen sich eine Fülle von Geheimnissen verbirgt. Tauschen, zeigen und präsentieren Sie Ihre Karten in einem exklusiven Card Codex-Portfolio. Bewahren Sie Ihre Karten unter dem speziell verstärkten Drachenhaut-Einband auf, der Ihre wertvollen Karten vor Dellen und Knicken schützt. Schieben Sie die Karten in die hochwertigen Einstecktaschen und schliessen Sie den Kodex mit dem praktischen Gummiband. Der Card Codex 576 bietet Ihnen die Möglichkeit, bis zu 576 Karten auf seinen 24 Seiten mit jeweils 24 Einstecktaschen auszustellen. Wichtige Hinweise: Achtung! Nicht für Kinder unter 36 Monaten geeignet.34,36 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arcane Tinman Drachenschild-PortfolioDas Drachenschild-Portfolio von Arcane Tinman ist ein elegantes Sammelkartenalbum, das sowohl für Sammler als auch für Spieler konzipiert wurde. Mit einem ansprechenden Design in einem sauberen Ashen White bietet dieses Portfolio eine stilvolle Möglichkeit, Ihre wertvollen Karten zu präsentieren und zu schützen. Die speziell verstärkte Dragon Skin-Hülle sorgt dafür, dass Ihre Karten vor Dellen und Knicken geschützt sind, während die hochwertigen Sideloading-Taschen einen einfachen Zugriff auf die Karten ermöglichen. Das Portfolio kann bis zu 160 Karten aufnehmen, verteilt auf 20 Seiten mit jeweils 8 Taschen. Ein praktisches elastisches Band sorgt dafür, dass das Album sicher geschlossen bleibt, wenn es nicht in Gebrauch ist. Dieses Produkt vereint Funktionalität und Ästhetik und ist somit eine ausgezeichnete Wahl für jeden Kartenliebhaber. - Hält bis zu 160 Karten in 20 Seiten mit 8 Sideloading-Taschen pro Seite - Verstärkte Dragon Skin-Hülle zum Schutz vor Dellen und Knicken - Inklusive Label für die Beschriftung des Rückens - Praktisches elastisches Band für sicheren Verschluss.29,98 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Arcane Tinman Zipster RegularDas schwelende Magma von Arcania's Molten Fields. Bewahren Sie Ihre wertvollen Karten sicher auf und präsentieren Sie sie mit dem exklusiven Zipster Binder, dem Album der Wahl für Sammler und Händler. Legen Sie Ihre Karten unter den speziell verstärkten Drachenhaut-Einband, der Ihre wertvollen Karten vor Dellen und Knicken schützt. Der Zipster wird mit 20 seitlich einschiebbaren 18-Pocket-Seiten und Mustern anderer Dragon Shield Pocket-Seiten geliefert. Die Dragon Shield-Taschenseiten haben abgerundete Ecken, eine schwarze Rückseite und Kartentaschen auf jeder Seite. Ihre Sammlung wird in den eleganten Dragon Shield-Taschenseiten umwerfend aussehen. Die robusten D-Lock-Ringe halten Ihre Dragon Shield-Taschenseiten zuverlässig fest. Der Zipster macht das Blättern in Ihrer Sammlung zum Vergnügen. Sichern Sie Ihre Karten im Zipster mit einem zuverlässigen Reissverschluss, der ein versehentliches Herausrutschen der Karten verhindert. Wichtige Hinweise: Achtung! Nicht für Kinder unter 36 Monaten geeignet. Produktdetails: Artikelnummer: ART38009 EAN: 5706569380090 Verlag: Arcane Tinmen ApS Produkttypen: Kartenaufbewahrung, Sammelkartenspiele, Zubehör Sprache: Englisch Erscheinungsdatum: März 2023 Format: 33 cm x 30,5 cm x 4,5 cm Gewicht: 1100 g Inhalt: Etikett für Buchrücken, 20 durchsichtige 18-Taschen-Seiten, 1 Muster für eine blendfreie 18-Taschen-Seite, 1 Muster einer durchsichtigen 16-Taschen-Seite, 1 Muster für eine blendfreie 16-Taschen-Seite, 20 x 18 Seiten für insgesamt 360 Karten mit Einzelhüllen, bei Doppelhüllen passen 18 x 18 Seiten für insgesamt 324 Karten.34,36 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Arcane-Tinman-Portfolio
-
Ernst, Dietmar: Portfolio ManagementPortfolio Management , Theorie und Praxis mit Excel und Matlab , Pkw-Anhänger Ersatzteile > Spezielle Fahrzeug-Teile , Auflage: 2. überarbeitete Auflage, Erscheinungsjahr: 20250512, Autoren: Ernst, Dietmar~Giesinger, Leander~Schurer, Marc, Edition: REV, Auflage: 25002, Auflage/Ausgabe: 2. überarbeitete Auflage, Seitenzahl/Blattzahl: 599, Abbildungen: 206 farbige Abbildungen, 71 Tabellen, Keyword: BWL; Betriebswirtschaftslehre; MATLAB; Portfolio; Portfolio Management; Portfoliomanagement; quantitative Modelle, Fachschema: Anlage (finanziell) - Geldanlage~Kapitalanlage~Management / Portfoliomanagement~Portfolio~Portfoliomanagement~Anlage (finanziell) / Wertpapier~Börse / Wertpapier~Effekten~Wertpapier~Business / Management~Management, Fachkategorie: Management und Managementtechniken, Warengruppe: TB/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 32, Gewicht: 962, Produktform: Kartoniert,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.