Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Aromatica---Ritual-Hair
Top-Angebote
Produkte zum Begriff Aromatica---Ritual-Hair:
-
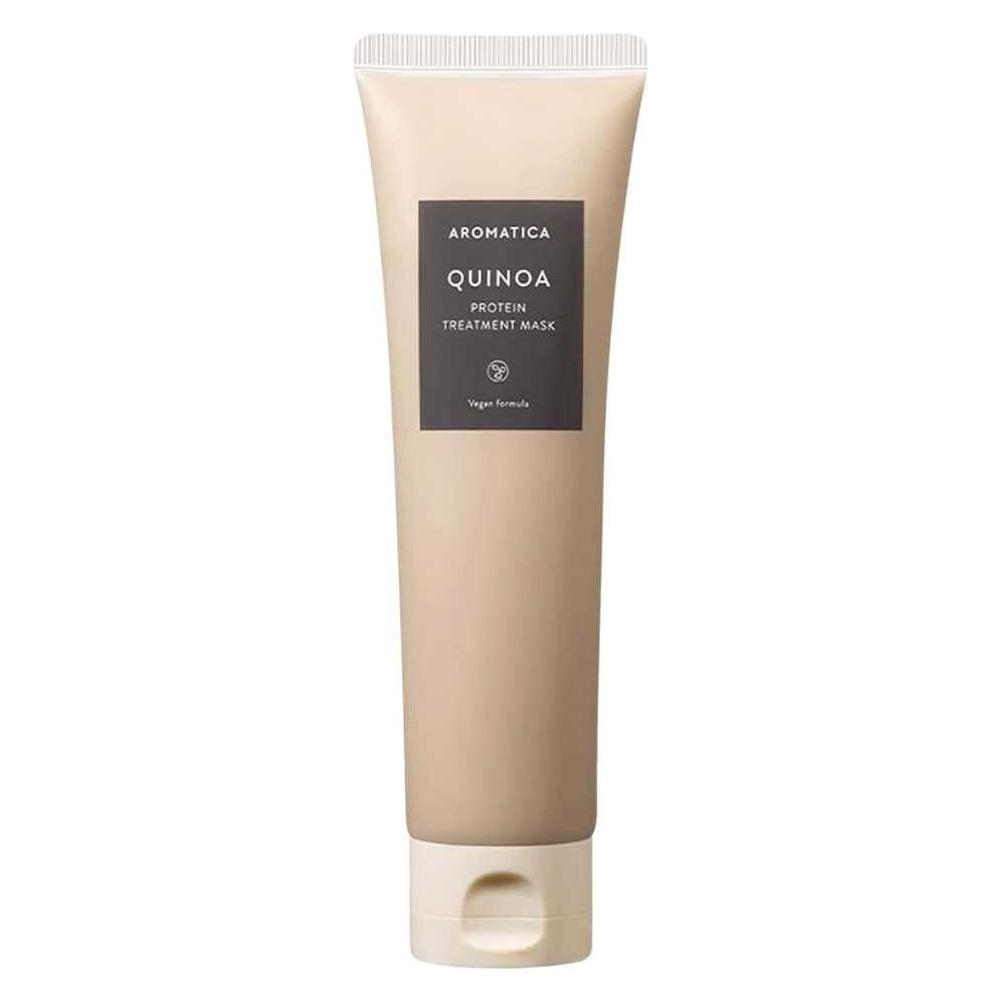
Aromatica, Haarmaske, Quinoa Protein Hair Treatment Mask (160 ml)Trockenes, geschädigtes, regelmäßig der Hitze ausgesetztes oder splissiges Haar? Dies ist Ihre Expressbehandlung, die Sie gesucht haben! Es handelt sich um eine aufbauende Maske mit 87 % natürlichen Inhaltsstoffen, die als Intensivbehandlung wirkt, um weicheres und widerstandsfähigeres Haar zu erzielen und Spliss zu reduzieren. Seine Hauptzutat ist Quinoa, ein proteinreiches Superfood für Haare, die durch häufige Verwendung von Hitze und Haarprodukten stark geschädigt sind. Diese Maske enthält auch einen Komplex aus natürlichen Ölen wie Pracaxi, Mandel und Adansonia, die vor UV-Strahlen und Hitze schützen und einem möglichen Bruch der Kapillarstruktur vorbeugen. Zusätzlich helfen Ylang-Ylang-Öl und Sentidium-Geranium-Öl, den Ölgehalt des Haares auszugleichen und die Hydratation aufrechtzuerhalten. Polysaccharide (aus Tamarindensamen gewonnen) garantieren zudem eine längere Feuchtigkeitsspeicherung.32,71 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Aromatica---Ritual-Hair:
-
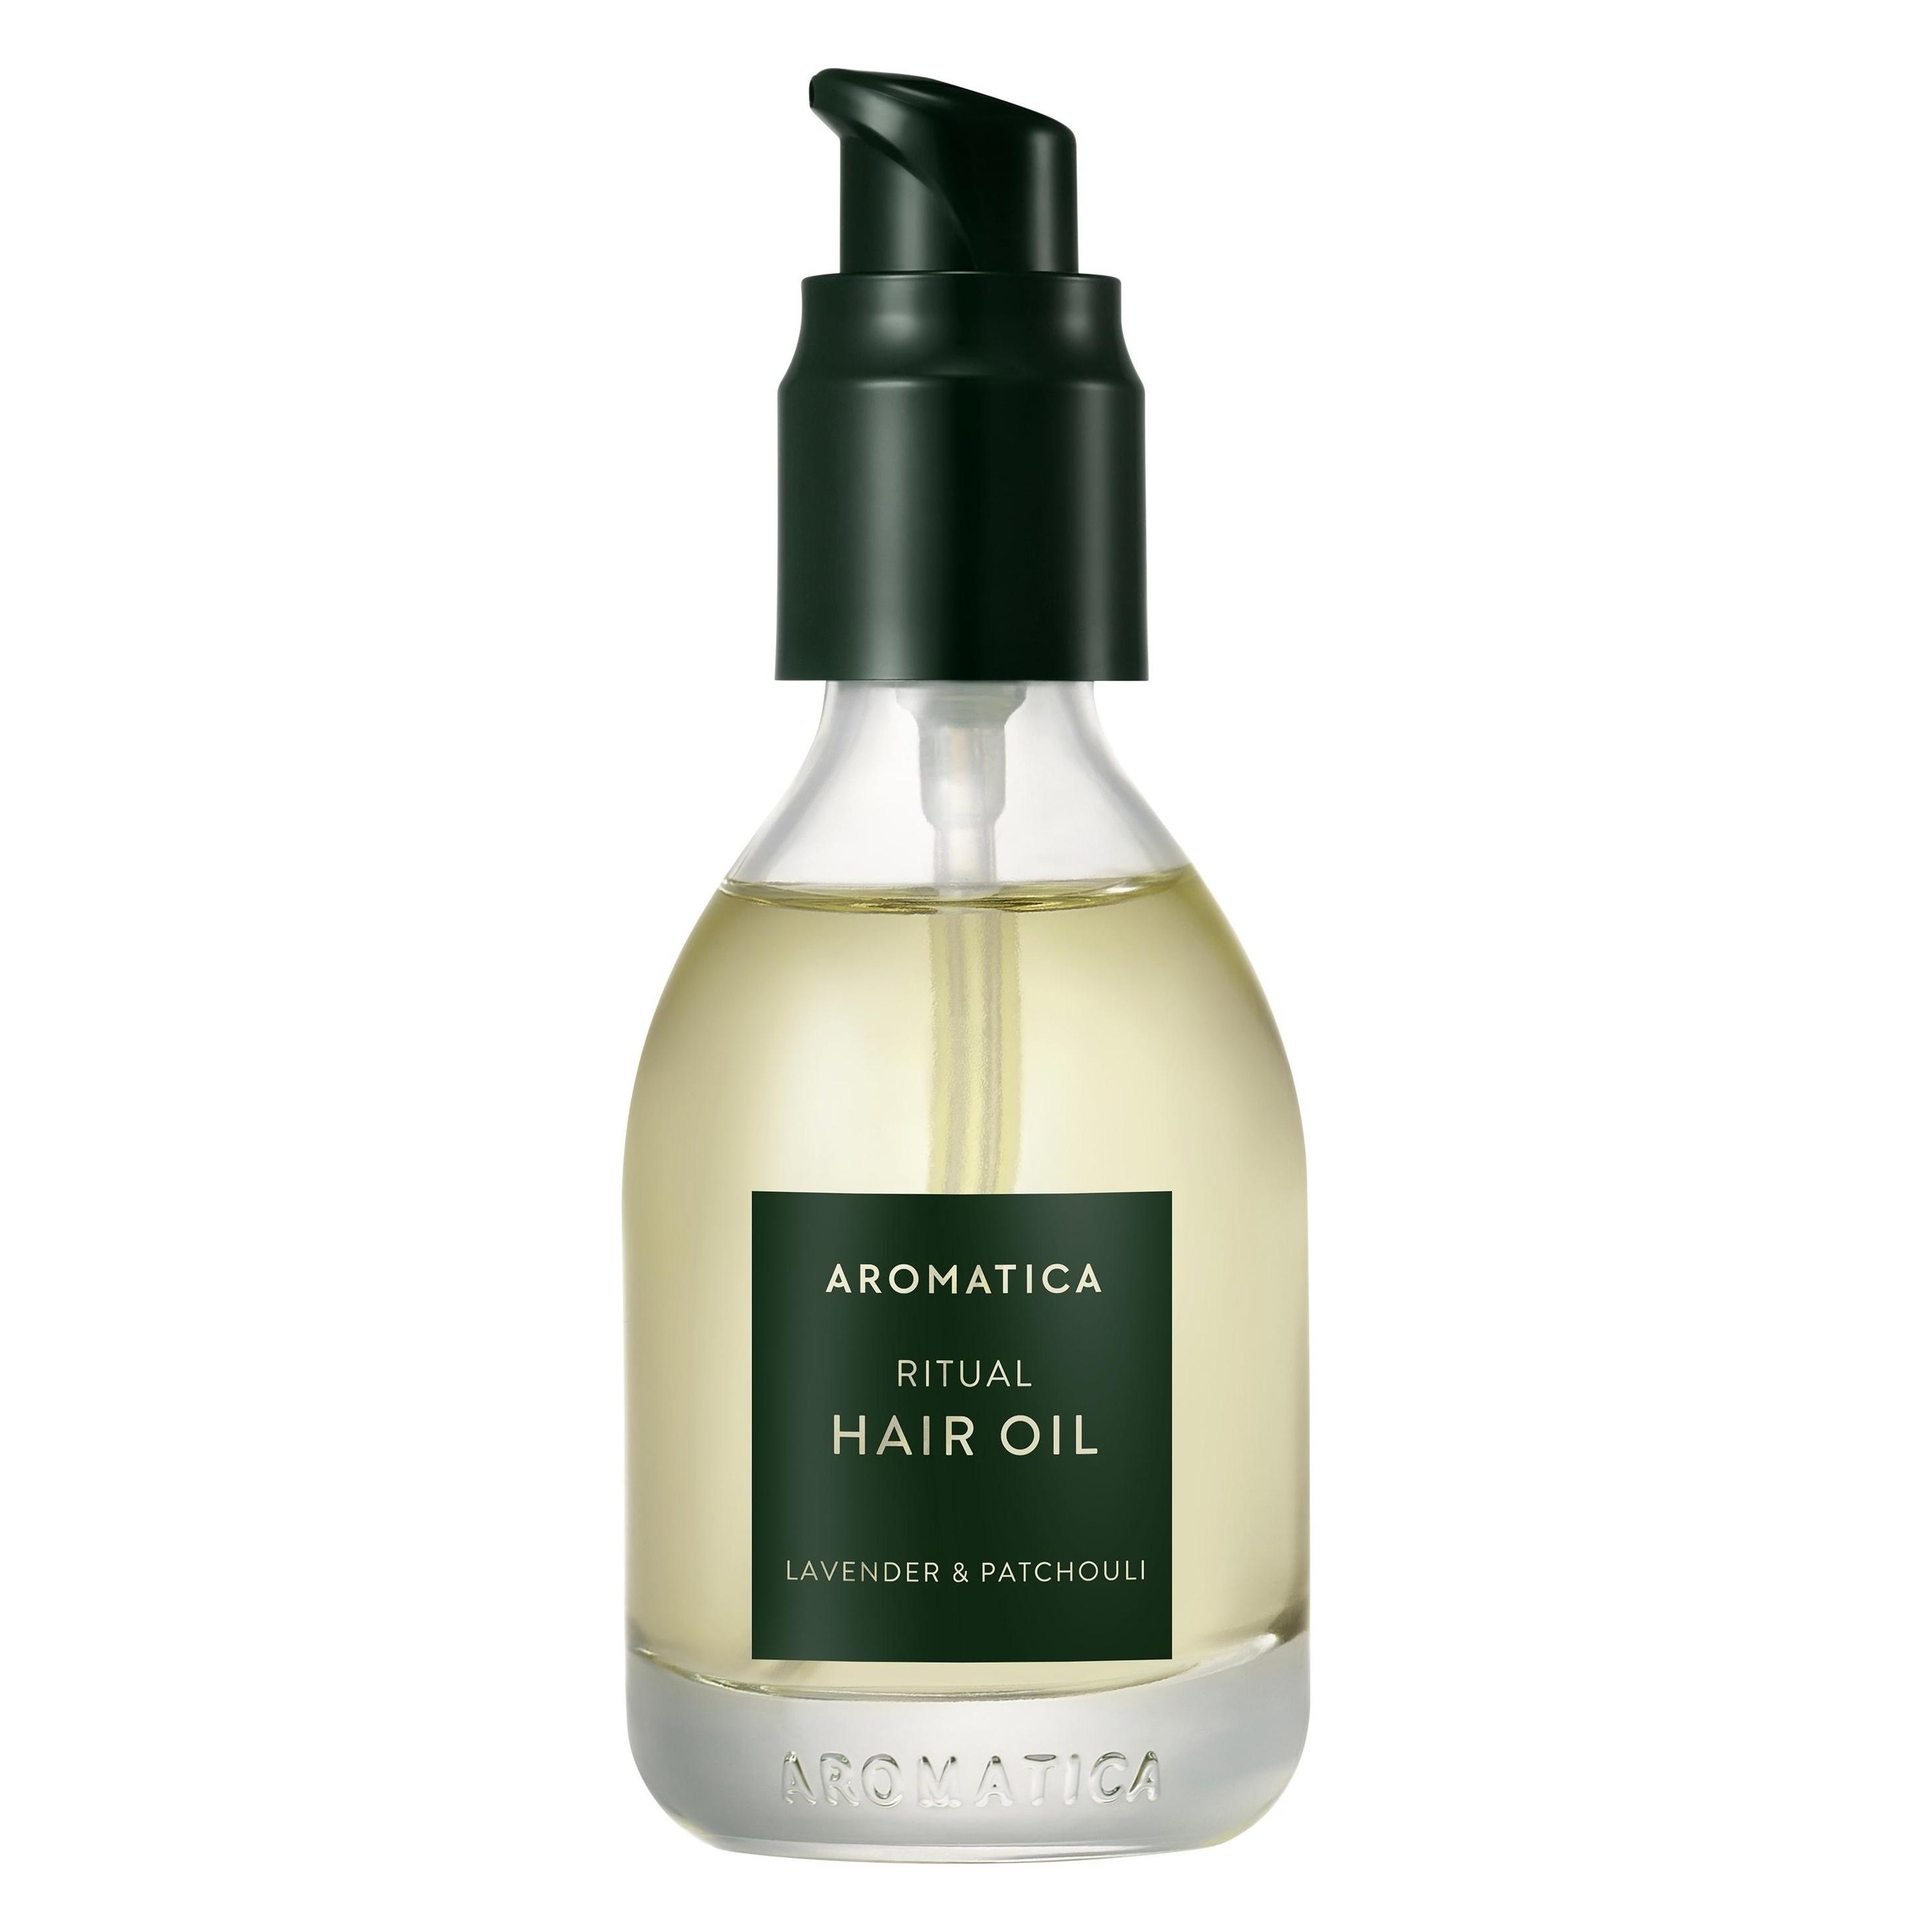
Aromatica - Ritual Hair Oil Lavender & Patchouli 50mlAromatica - Ritual Hair Oil Lavender & Patchouli nourishes, protects & adds shine with argan, pracaxi & jojoba oil. Calming scent of lavender, patchouli & citrus. Silicone-free & suitable for all hair types. ?? Luxurious Hair Oil | ?? 50 ml.19,43 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Aromatica, Haarmaske, Quinoa Protein Hair Treatment Mask (160 ml)Trockenes, geschädigtes, regelmäßig der Hitze ausgesetztes oder splissiges Haar? Dies ist Ihre Expressbehandlung, die Sie gesucht haben! Es handelt sich um eine aufbauende Maske mit 87 % natürlichen Inhaltsstoffen, die als Intensivbehandlung wirkt, um weicheres und widerstandsfähigeres Haar zu erzielen und Spliss zu reduzieren. Seine Hauptzutat ist Quinoa, ein proteinreiches Superfood für Haare, die durch häufige Verwendung von Hitze und Haarprodukten stark geschädigt sind. Diese Maske enthält auch einen Komplex aus natürlichen Ölen wie Pracaxi, Mandel und Adansonia, die vor UV-Strahlen und Hitze schützen und einem möglichen Bruch der Kapillarstruktur vorbeugen. Zusätzlich helfen Ylang-Ylang-Öl und Sentidium-Geranium-Öl, den Ölgehalt des Haares auszugleichen und die Hydratation aufrechtzuerhalten. Polysaccharide (aus Tamarindensamen gewonnen) garantieren zudem eine längere Feuchtigkeitsspeicherung.32,71 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Aromatica---Ritual-Hair
-
50ml Lisap Keraplant Ritual Hair & Scalp OilEine Mischung aus hochwertigen pflanzlichen Ölen und ausgewählten ätherischen Ölen, entwickelt zur Vorbereitung der Kopfhaut auf nachfolgende Rituale. Nährt und schützt die Kopfhaut: Hochwertige pflanzliche Öle spenden Nährstoffe, Elastizität und KomfortBringt die Kopfhaut ins Gleichgewicht: Ätherische Öle fördern Frische und WohlbefindenUnterstützt das Vorbereitungsritual: Erster Schritt der Behandlung, mit 100 % natürlichem und sinnlichem Duft Wirkstoffe: Exklusive Mischung aus pflanzlichen Ölen (Süßmandel, Jojoba, Avocado, Kamelie, Vitamin E) und ätherischen Ölen (Ylang-Ylang, Rosmarin, Teebaum, Zitrone, Mandarine). Anwendung: Auf die trockene Kopfhaut auftragen und einmassieren. Einige Minuten einwirken lassen und anschließend mit der Reinigung fortfahren. Keraplant Ritual Die Vorbereitung der Kopfhaut ist der wesentliche erste Schritt, um die Wirksamkeit nachfolgender Kopfhautbehandlungen zu maximieren. Durch gezielte Anwendungen und spezielle Texturen wird die Kopfhaut aktiviert, ins Gleichgewicht gebracht und aufnahmefähiger gemacht, wodurch die Aufnahme und Leistung der anschließend angewendeten Pflegeprodukte verbessert wird. Dieser erste Schritt ist nicht nur funktional, sondern markiert den Beginn eines echten Rituals: umhüllende Techniken, abgestimmte Einwirkzeiten und natürlich gewonnene Duftstoffe verwandeln die Behandlung in ein ganzheitliches sensorisches Erlebnis, das professionelle Wirksamkeit mit tiefem Wohlbefinden verbindet. Ein vollständiges Ritual zur Vorbereitung und Reinigung der Kopfhaut vor dem spezifischen Shampoo, um die Wirksamkeit der nachfolgenden Behandlungen zu optimieren.19,31 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.