Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
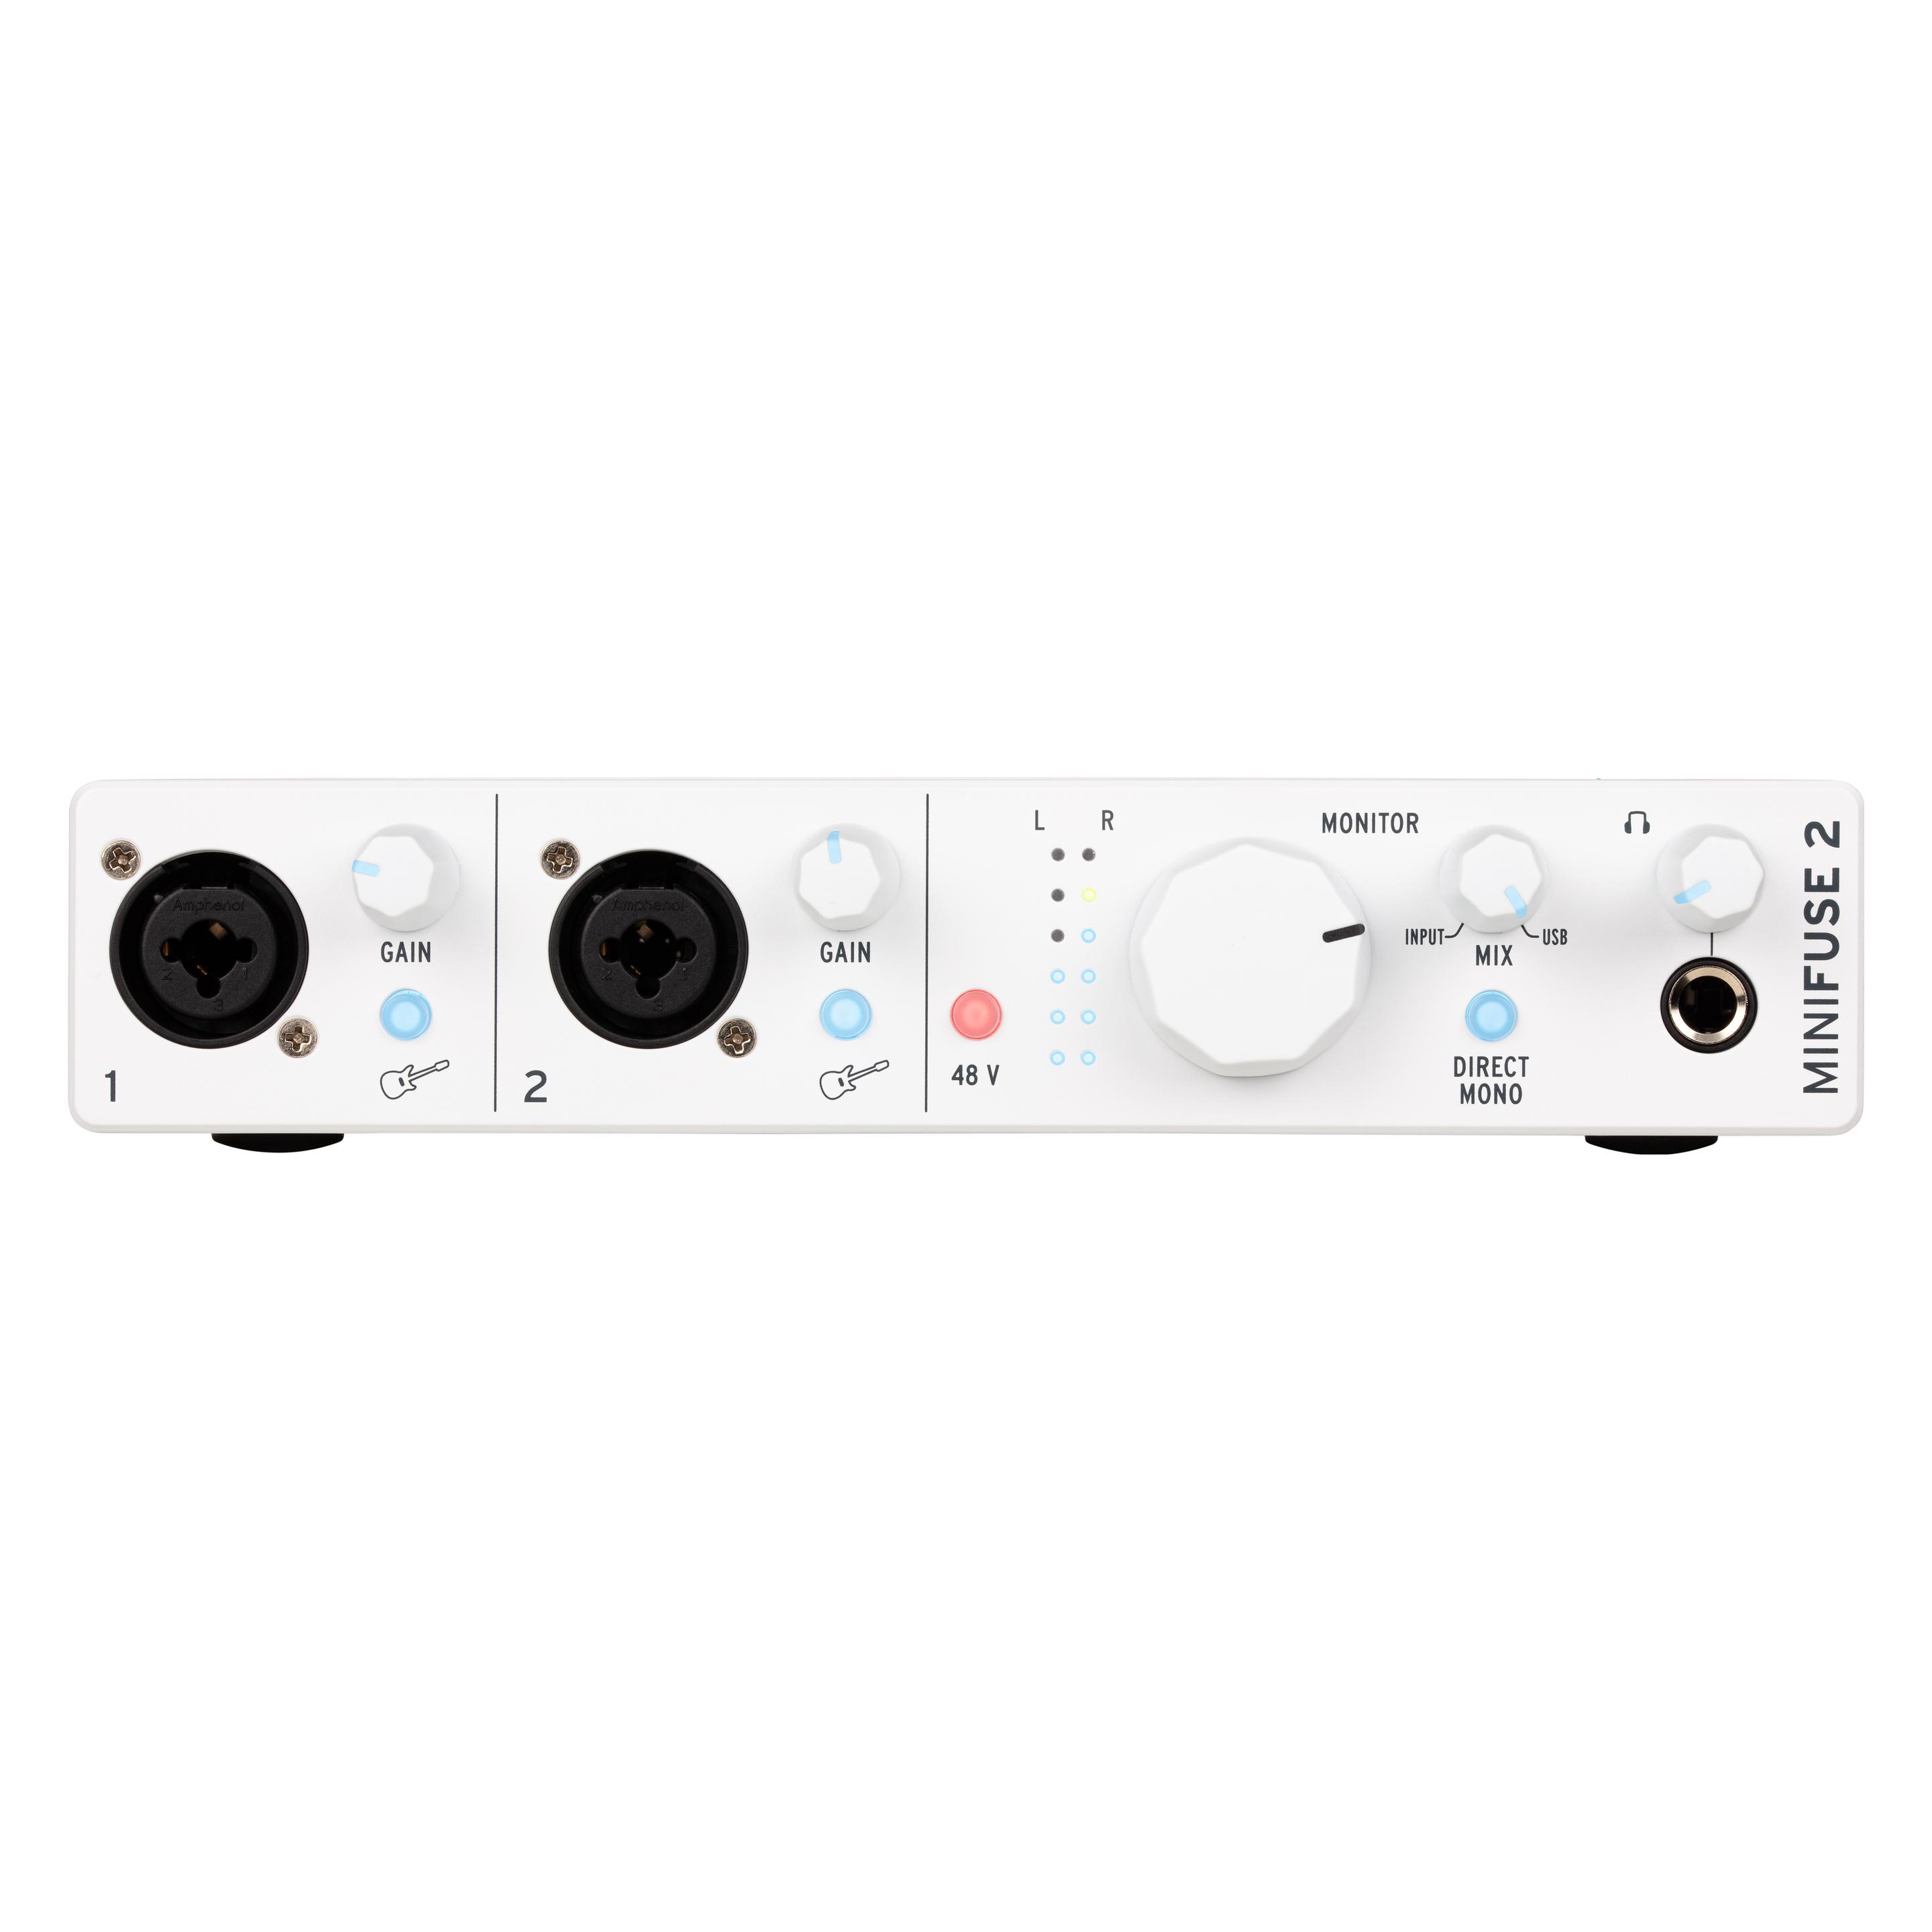

Ähnliche Suchbegriffe für Arturia-MiniFuse-2-USB
Top-Angebote
Produkte zum Begriff Arturia-MiniFuse-2-USB:
-
Arturia MiniFuse 2 OTGArturia MiniFuse 2 OTG; 2-Kanal USB Audiointerface mit USB-C Anschluss; Dual-USB-Konnektivität: Computerport + OTG-Port für Mobilgerät oder zweiten Computer; bus-powered für mobile Streaming-Sessions; +48V Phantomspeisung zuschaltbar; beleuchtete Gain-Regler mit Übersteuerungsanzeige; schaltbares Direct Monitoring mit USB-Quellwahlschalter (DAW / OTG) und Mix-Regler; Loopback-Funktion mit 3 Stereo-Kanälen und unabhängigen Mixern (Windows-only); direkte Mono-Summierung (über MiniFuse Control Center); Anschlüsse: 2x Combo-Eingang Mic/Inst/Line (XLR/Klinke); 2x Line-Ausgang (6,3mm Klinke, symmetrisch) mit Lautstärkeregelung; Stereo-Kopfhörerausgang mit Pegelregler (6,3mm Klinke); USB-A Hub-Port (USB-MIDI, max. 250mA); USB-C (class compliant); OTG USB kompatibel mit 44,1/48kHz; kompatibel mit Powerbanks und alternativen Stromquellen für Field-Recording; inklusive Softwarepaket (Download): MiniFuse Control Center, Analog Lab Intro, Chorus JUN-6, Delay TAPE 201, Pre 1973, Rev PLATE 140, Ableton Live Lite, Steinberg Cubase LE & Cubasis LE, iZotope VEA (AI Voice Enhancement Assistant), Hindenburg PRO (1-Jahres-Abonnement), Auto-Tune Unlimited (3-Monats-Abonnement) sowie Splice Creator Plan (3-Monats-Abonnement); Lieferumfang: MiniFuse 2 OTG, 2 USB-Kabel (C/C, A/C); Abmessungen (B x T x H): 200 x 100 x 43mm; Gewicht: 0,441kg162,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Arturia-MiniFuse-2-USB:
-
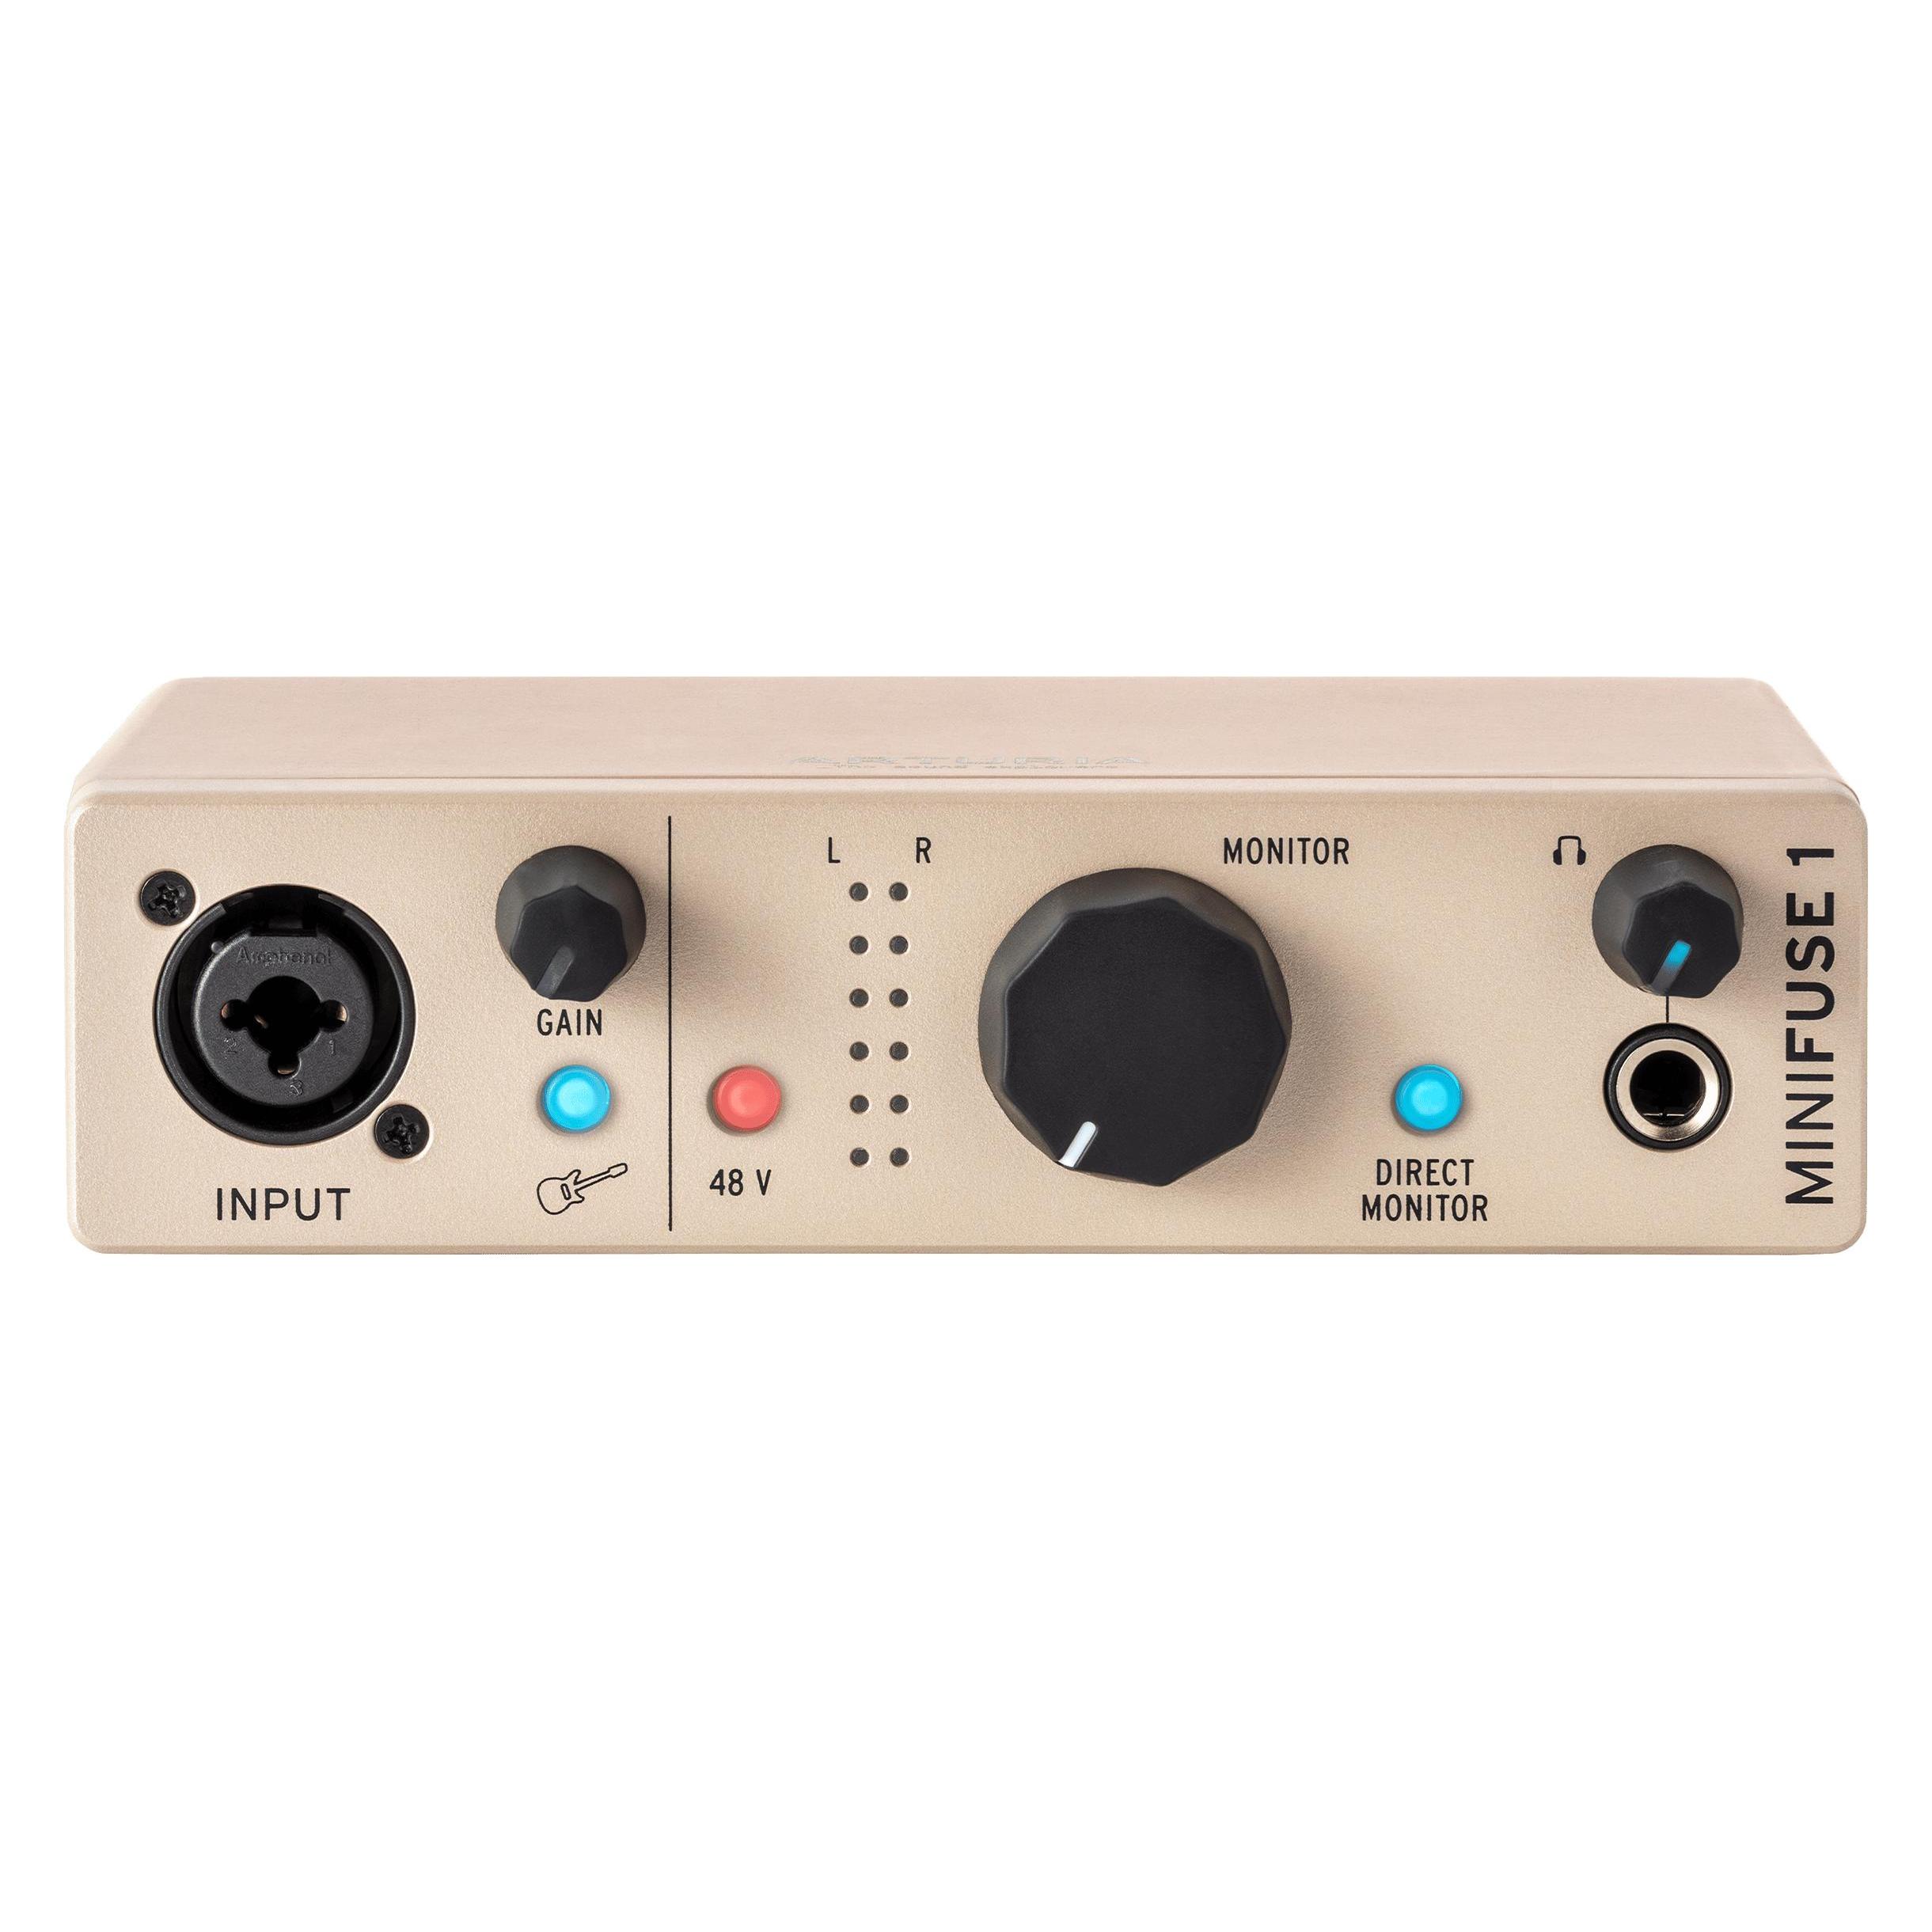
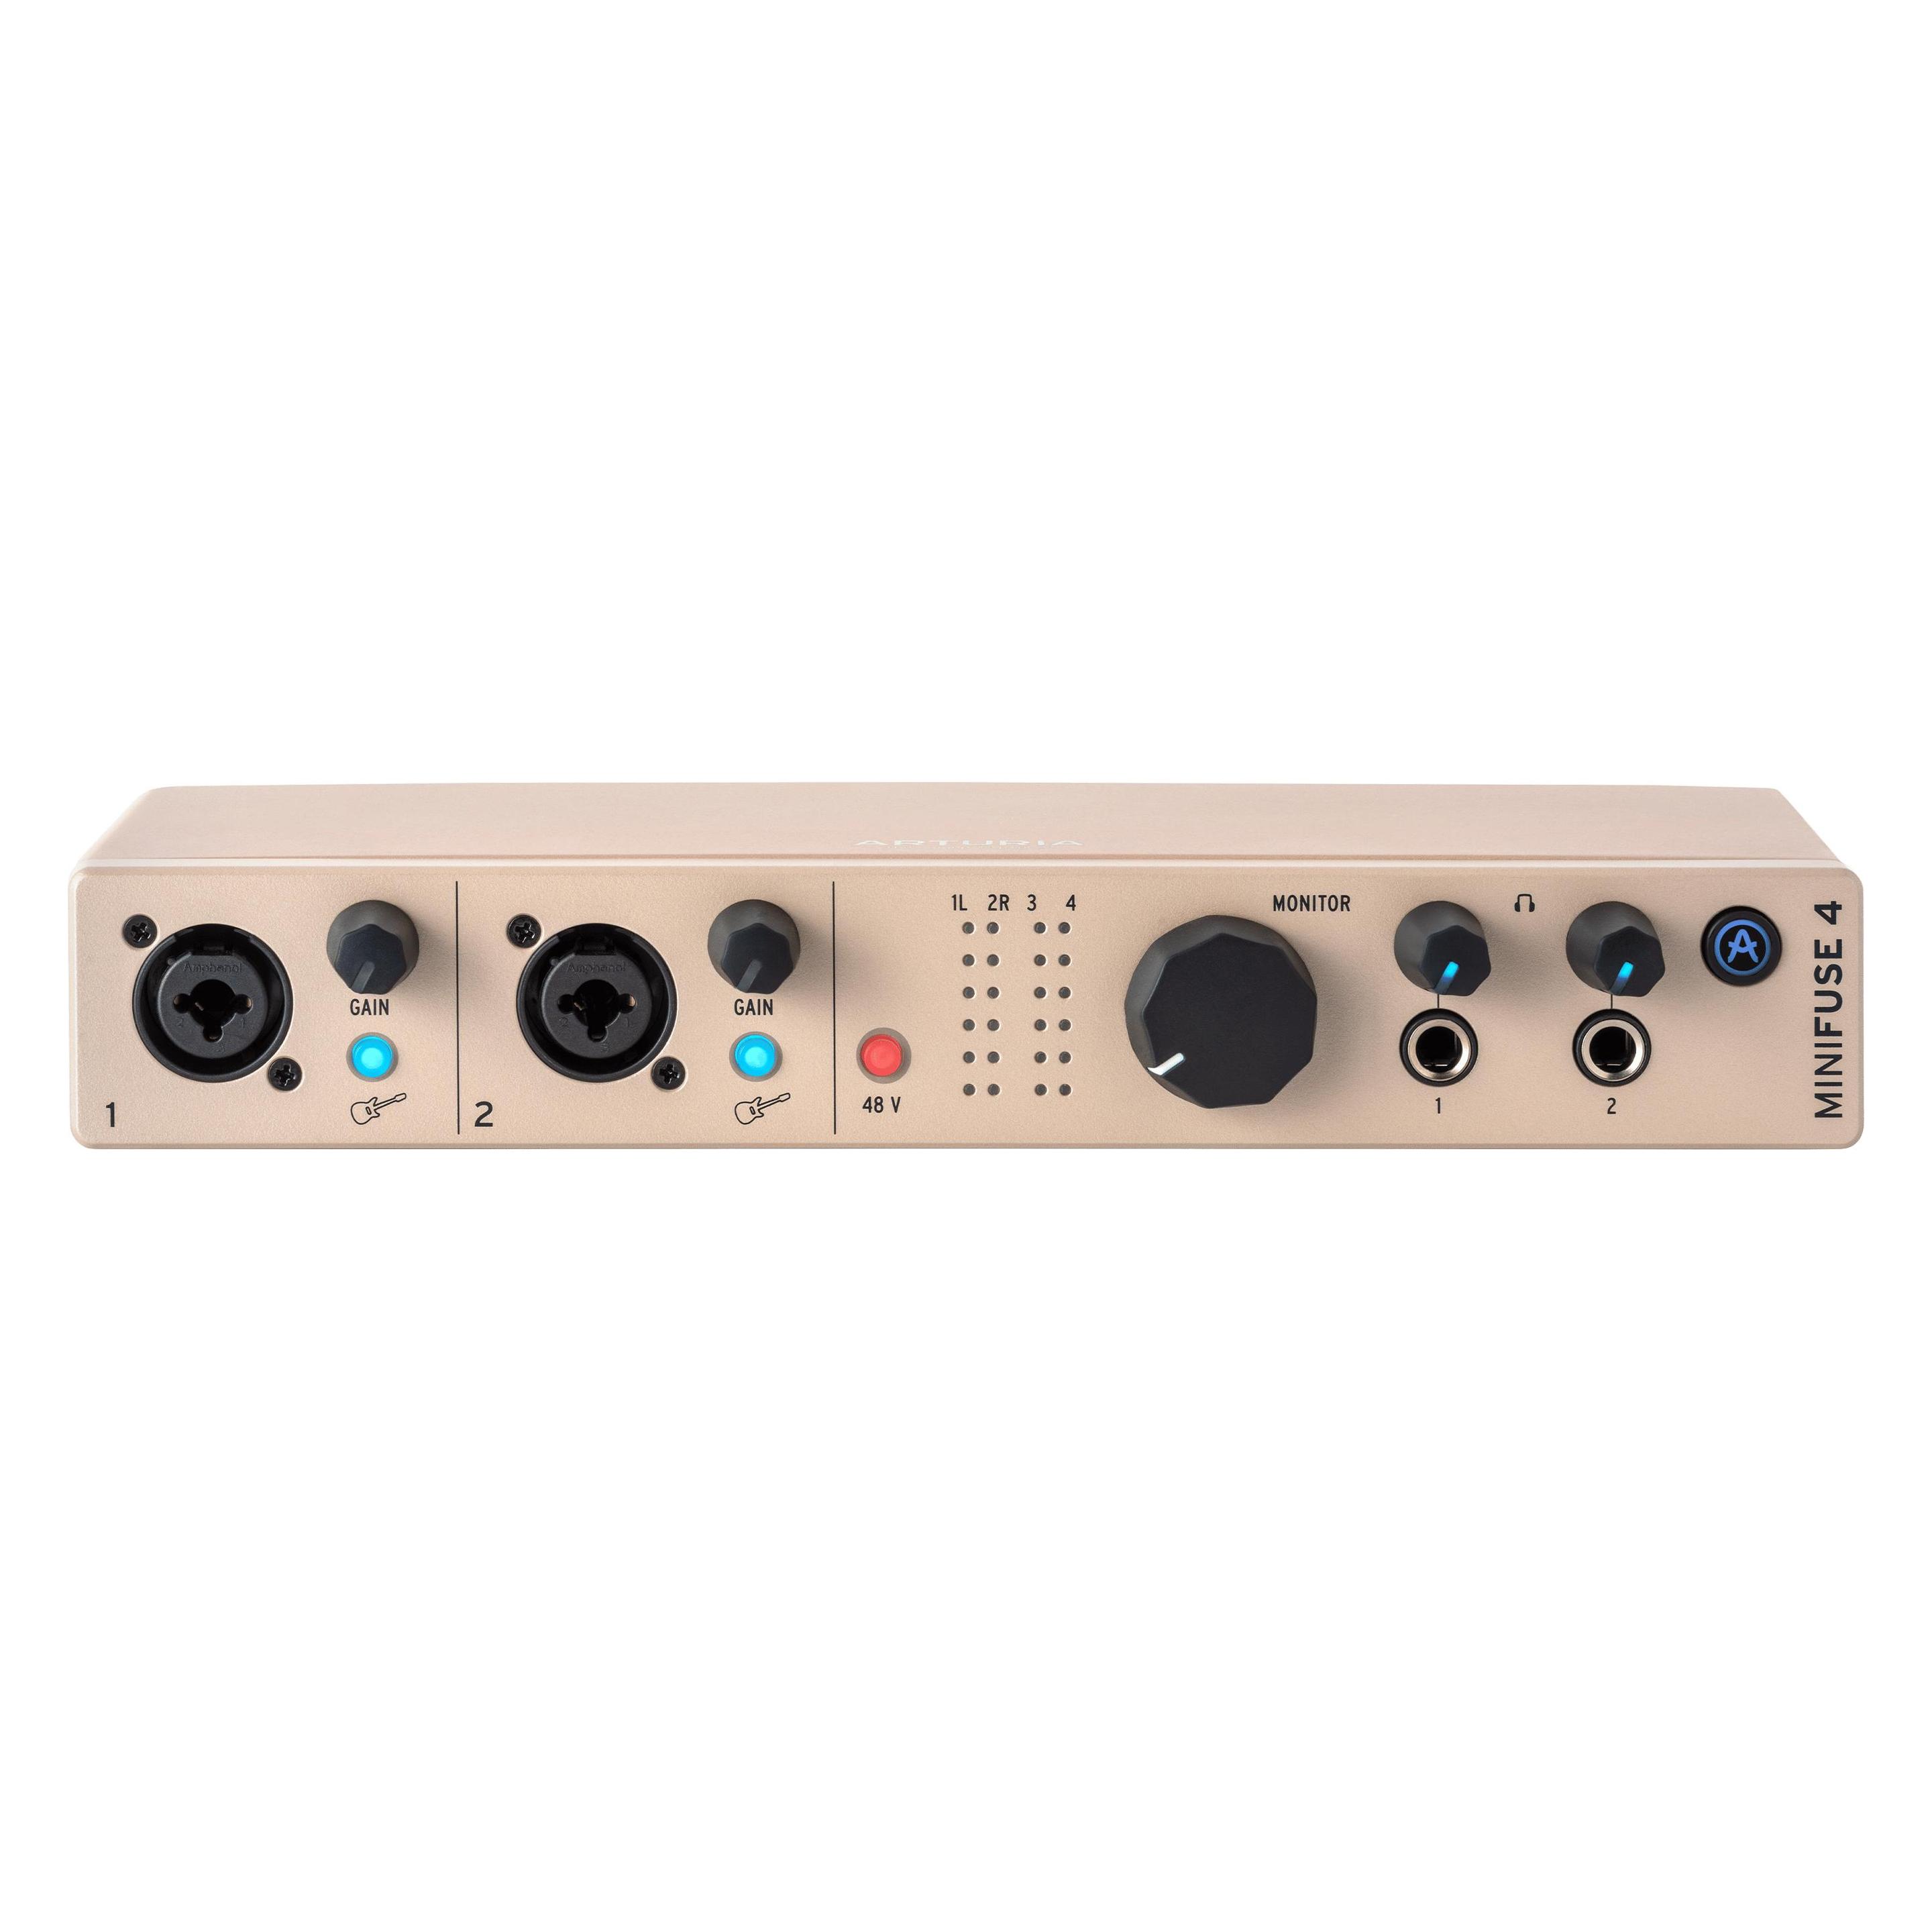
Arturia MiniFuse 2 (USB), Audio Interface, SchwarzPlay. Record. Produce. Du brauchst einen guten Sound und reibungslosen Workflow, um deine Kreativität zu entfalten. Genau dafür sind die MiniFuse Audio-Interfaces gemacht. Mache Musik, nimm Audio auf, entdecke Weltklasse-Software und lass deiner Kreativität freien Lauf, wann immer dich die Inspiration packt. MiniFuse ist die perfekte erschwingliche, professionelle und einfach zu bedienende Lösung für deine Aufnahmen und Kreativität. Was macht das MiniFuse2 einzigartig? Die MiniFuses verfügen über einen Dynamikbereich von 110 dB und ein äquivalentes Eingangsrauschen von -129 dB, was einen klaren Klang und optimale Dynamik ermöglicht. Jede Aufnahme wird perfekt. Kompakt, tragbar, robust und einfach zu bedienen. Von den leichtgängigen, hintergrundbeleuchteten Bedienelementen bis hin zum zusätzlichen USB-Hub auf der Rückseite ist das MiniFuse so konzipiert, dass es in jedes Setup passt. MiniFuse wird mit einer Auswahl an Software geliefert, die alles bietet, was für die Audio-Produktion benötigt wird: Ableton Live Lite, Analog Lab Intro, Splice, Autotune Unlimited, Guitar Rig 6 LE, Audio Plug-Ins aus der Arturia FX Collection und mehr. Die MiniFuse-Reihe wurde von denselben Produktteams entwickelt, die bereits die bekannten AudioFuse-Interfaces, die Instrumenten-Sammlung V Collection, die bahnbrechenden Analog-Synthesizer der Brut-Serie und vieles mehr geschaffen haben. Diese Tools wurden von passionierten Musikern für passionierte Musiker entwickelt - die Soundqualität kommt also aus guten Händen.127,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Arturia-MiniFuse-2-USB
-
Arturia MiniFuse 2 OTGArturia MiniFuse 2 OTG; 2-Kanal USB Audiointerface mit USB-C Anschluss; Dual-USB-Konnektivität: Computerport + OTG-Port für Mobilgerät oder zweiten Computer; bus-powered für mobile Streaming-Sessions; +48V Phantomspeisung zuschaltbar; beleuchtete Gain-Regler mit Übersteuerungsanzeige; schaltbares Direct Monitoring mit USB-Quellwahlschalter (DAW / OTG) und Mix-Regler; Loopback-Funktion mit 3 Stereo-Kanälen und unabhängigen Mixern (Windows-only); direkte Mono-Summierung (über MiniFuse Control Center); Anschlüsse: 2x Combo-Eingang Mic/Inst/Line (XLR/Klinke); 2x Line-Ausgang (6,3mm Klinke, symmetrisch) mit Lautstärkeregelung; Stereo-Kopfhörerausgang mit Pegelregler (6,3mm Klinke); USB-A Hub-Port (USB-MIDI, max. 250mA); USB-C (class compliant); OTG USB kompatibel mit 44,1/48kHz; kompatibel mit Powerbanks und alternativen Stromquellen für Field-Recording; inklusive Softwarepaket (Download): MiniFuse Control Center, Analog Lab Intro, Chorus JUN-6, Delay TAPE 201, Pre 1973, Rev PLATE 140, Ableton Live Lite, Steinberg Cubase LE & Cubasis LE, iZotope VEA (AI Voice Enhancement Assistant), Hindenburg PRO (1-Jahres-Abonnement), Auto-Tune Unlimited (3-Monats-Abonnement) sowie Splice Creator Plan (3-Monats-Abonnement); Lieferumfang: MiniFuse 2 OTG, 2 USB-Kabel (C/C, A/C); Abmessungen (B x T x H): 200 x 100 x 43mm; Gewicht: 0,441kg162,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.