Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Asmodee--Azul-Next-Move
Top-Angebote
Produkte zum Begriff Asmodee--Azul-Next-Move:
-
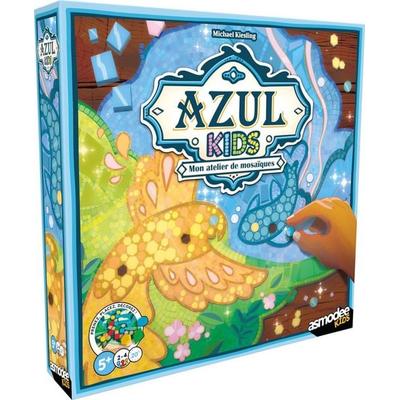
Asmodee - Azul Kids, Schnelles KinderspielMit Azul Kids: Mein Buntes Mosaik Bekommt Der Moderne Klassiker Azul Endlich Eine Kindgerechte Umsetzung! Wählt In Eurem Zug Alle Mosaiksteine Derselben Farbe Aus Den Schalen In Der Schachtel Aus Und Legt Sie Auf Euer Mosaik, Um Eure Kunstwerke Zu...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
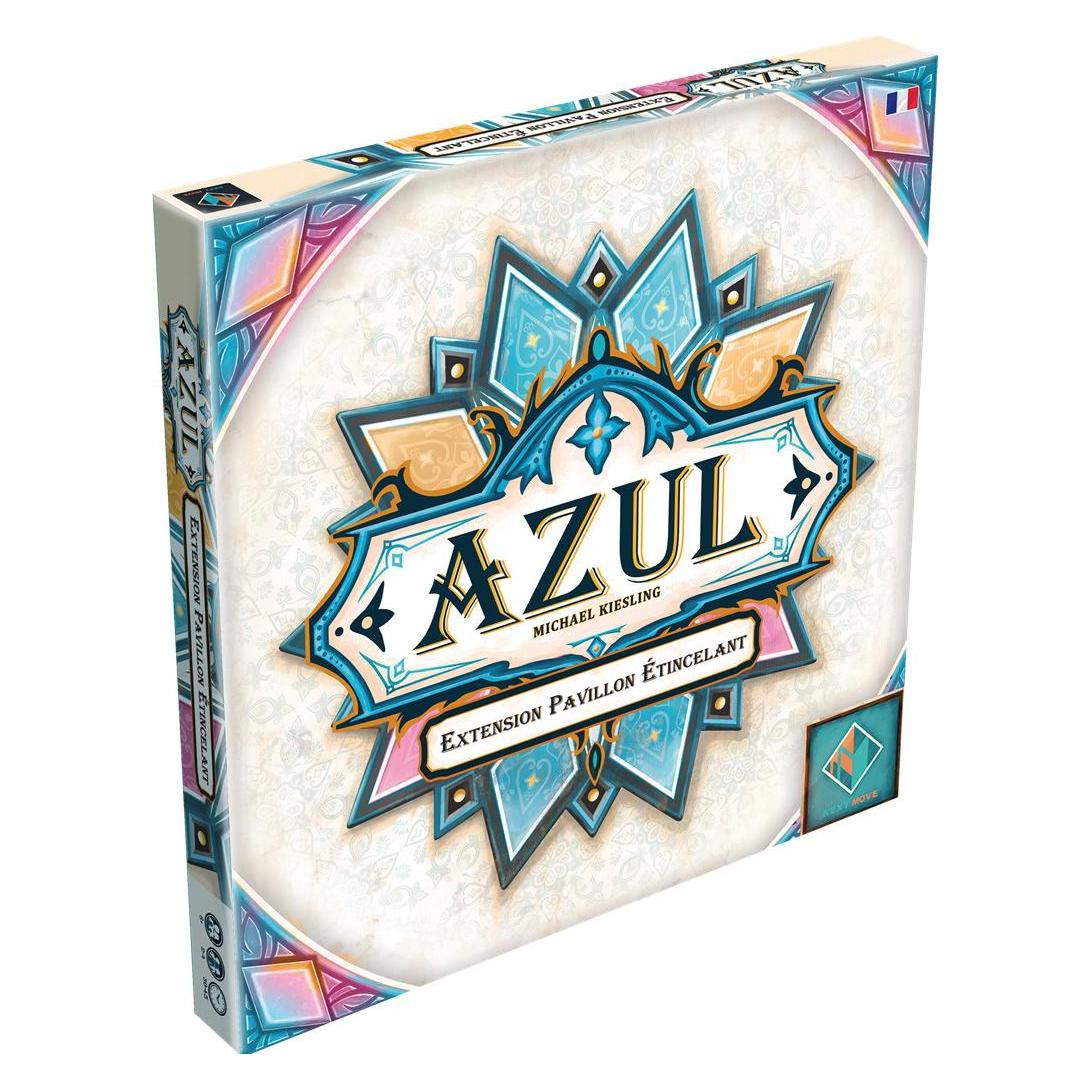
Next Move Azul : Pavillon d'Été (Französisch, 2 - 4 Spieler)In Azul - Pavillon d'Été players are tasked to tile the floors of King Manual’s Summer Pavilion – a building intended to honor prestigious members of Portugal’s royal family. Fans will immediately recognize the core Azul style drafting but will be intrigued by the new scoring mechanisms based on set collection and pattern building. Players will also appreciate the new style tiles found in the box – elongated diamonds and stunning player and scoring boards. Azul - Pavillon d'Été is a feast for the mind and eyes! Designed by the world famous, Michael Kiesling and illustrated by acclaimed artist, Chris Quilliams, Azul - Pavillon d'Été invites fans of the Azul to return to Portugal. Azul - Pavillon d'Été was designed for artisans aged 8 and older. While building the Summer Pavilion would have taken years to do, a game of Azul - Pavillon d'Été typically takes about 30 – 45 minutes.41,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Asmodee Azul - Die Buntglasfenster von SintraIn Azul, dem Spiel des Jahres 2018, durftet ihr noch die Palastwände von König Manuel I. in Evora mit prachtvollen Keramikfliesen schmücken, doch dieses Mal zieht es euch nach Sintra. Alle Glaser der Welt werden aufgerufen, in die Stadt zu kommen und dort die Palastfenster des Königs mit prachtvollem Buntglas zu verzieren. In dem komplett eigenständigen Spiel Azul – Die Buntglasfenster von Sintra aus der Azul-Familie schlüpft ihr in die Rolle von Glasern. Mit Bedacht wählt ihr Glasscheiben zur Vervollständigung eurer Buntglasfenster aus, während ihr gleichzeitig aufpassen müsst, diese nicht zu beschädigen und so Material zu verschwenden. Doppelseitige Fensterpaneele bieten euch dynamische Spielertableaus, die nahezu endlos variabel sind. In Azul – Die Buntglasfenster von Sintra warten neue, einzigartige Illustrationen von Chris Quilliams und außergewöhnliches Spielmaterial auf euch, darunter durchsichtige Steine als Glasstücke und ein Turm für abgeworfene Steine.39,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Asmodee--Azul-Next-Move:
-
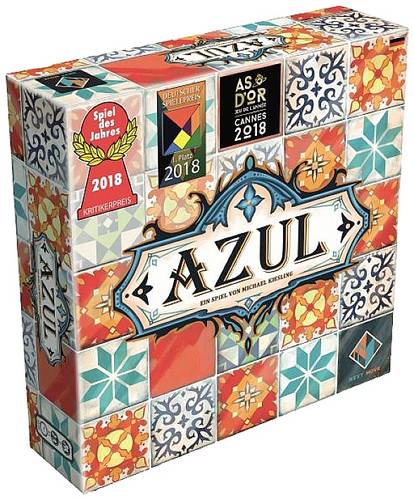
Asmodee- Azul (Next Move Games)Bei dem Familienspiel "Azul" von Next Move Games schlüpfen die Spielenden in die Rolle von Fliesenlegern, die den königlichen Palast von Evora mit prachtvollen Mosaiken verzieren. Das Legespiel ist für alle ab 8 Jahren geeignet. für 2 bis 4 Personen Spieldauer von circa 30 bis 45 Minuten 100 hochwertig gestaltete Fliesen aus Kunstharz strategisches Legespiel mit einfachen Regeln Im Auftrag des portugiesischen Königs Manuel I. besteht die Aufgabe darin, die Wände des Palastes mit den schönsten Keramikfliesen, den sogenannten Azulejos, zu gestalten. Runde für Runde werden Fliesen aus den Manufakturen ausgewählt und auf der eigenen Spielerablage platziert. Dabei ist taktisches Geschick gefragt, um die richtigen Fliesen zur richtigen Zeit zu erhalten und wertvolle Muster zu vervollständigen. Punkte werden für bestimmte Muster und vollständige Sets gesammelt. Das Spiel endet, sobald eine Person eine horizontale Fliesenreihe komplettiert hat. Im Lieferumfang sind 100 Fliesen, vier Spielerablagen, neun Manufakturplättchen, vier Punktemarker, ein Startspielermarker, ein Stoffbeutel und eine Spielanleitung enthalten.39,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Asmodee Next Move Games MauiMaui ist ein einfaches, aber cleveres Familienspiel mit Urlaubsfeeling. Die Spieler füllen ihre Strände, indem sie Handtücher nah ans Wasser oder unter die Schatten der Bäume und Sonnenschirme auslegen, um die meisten Punkte zu erhalten. Allerdings wird es allzu dicht an diesen Bereichen riskant und kann nach hinten losgehen, denn Handtücher, die außerhalb der Felder platziert werden müssen, geben Minuspunkte. Der Spieler, der gleich gemusterte Handtücher am geschicktesten verbindet und den Sonnenanbetern die perfekten Liegeplätze am Strand verschafft, sichert sich den Sieg.39,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Asmodee - Azul Kids, Schnelles KinderspielMit Azul Kids: Mein Buntes Mosaik Bekommt Der Moderne Klassiker Azul Endlich Eine Kindgerechte Umsetzung! Wählt In Eurem Zug Alle Mosaiksteine Derselben Farbe Aus Den Schalen In Der Schachtel Aus Und Legt Sie Auf Euer Mosaik, Um Eure Kunstwerke Zu...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Next Move Azul : Pavillon d'Été (Französisch, 2 - 4 Spieler)In Azul - Pavillon d'Été players are tasked to tile the floors of King Manual’s Summer Pavilion – a building intended to honor prestigious members of Portugal’s royal family. Fans will immediately recognize the core Azul style drafting but will be intrigued by the new scoring mechanisms based on set collection and pattern building. Players will also appreciate the new style tiles found in the box – elongated diamonds and stunning player and scoring boards. Azul - Pavillon d'Été is a feast for the mind and eyes! Designed by the world famous, Michael Kiesling and illustrated by acclaimed artist, Chris Quilliams, Azul - Pavillon d'Été invites fans of the Azul to return to Portugal. Azul - Pavillon d'Été was designed for artisans aged 8 and older. While building the Summer Pavilion would have taken years to do, a game of Azul - Pavillon d'Été typically takes about 30 – 45 minutes.41,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Asmodee--Azul-Next-Move
-
Asmodee Azul - Die Buntglasfenster von SintraIn Azul, dem Spiel des Jahres 2018, durftet ihr noch die Palastwände von König Manuel I. in Evora mit prachtvollen Keramikfliesen schmücken, doch dieses Mal zieht es euch nach Sintra. Alle Glaser der Welt werden aufgerufen, in die Stadt zu kommen und dort die Palastfenster des Königs mit prachtvollem Buntglas zu verzieren. In dem komplett eigenständigen Spiel Azul – Die Buntglasfenster von Sintra aus der Azul-Familie schlüpft ihr in die Rolle von Glasern. Mit Bedacht wählt ihr Glasscheiben zur Vervollständigung eurer Buntglasfenster aus, während ihr gleichzeitig aufpassen müsst, diese nicht zu beschädigen und so Material zu verschwenden. Doppelseitige Fensterpaneele bieten euch dynamische Spielertableaus, die nahezu endlos variabel sind. In Azul – Die Buntglasfenster von Sintra warten neue, einzigartige Illustrationen von Chris Quilliams und außergewöhnliches Spielmaterial auf euch, darunter durchsichtige Steine als Glasstücke und ein Turm für abgeworfene Steine.39,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Asmodee NMGD0003 Azul - Spiel des Jahres 2018Das Spiel des Jahres 2018 Azul ist ein taktisches Legespiel für die ganze Familie Es vereint sehr einfache und elegante Regeln, haptisch schönes Material und einen überraschenden Tiefgang zu einer homogenen Einheit Perfekt geeignet für Neueinsteiger, Taktikfüchse und Fliesenleger.37,18 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Next Move Azul : Le Jardin de la Reine (Französisch, 2 - 4 Spieler)In Azul: Le Jardin de la Reine haben die Spieler die Aufgabe, einen prächtigen Garten für die schöne Frau des Königs zu gestalten, indem sie wunderschöne Pflanzen, Bäume und dekorative Elemente anordnen. Mit einem innovativen Auswahlmechanismus, der das Markenzeichen der Azul-Serie ist, müssen die Spieler sorgfältig farbenfrohe Fliesen auswählen, um ihren Garten zu dekorieren. Nur die beeindruckendsten Gartendesigner werden gedeihen und den Segen der Königin gewinnen.54,34 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.