Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Asmodee-Dixit-4-Origins
Top-Angebote
Produkte zum Begriff Asmodee-Dixit-4-Origins:
-
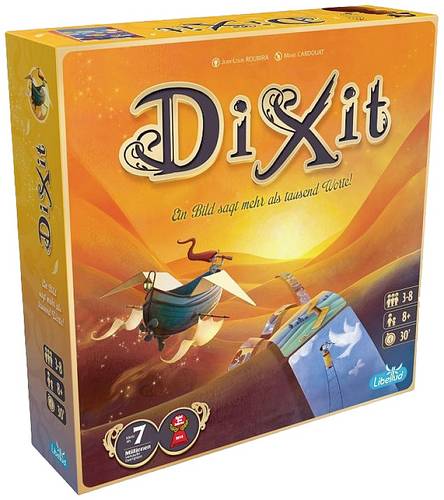
Asmodee LIBD0016 Dixit (Neues Design)Ein Bild sagt mehr als tausend Worte! Der Klassiker unter den kreativen Bilder-Kommunikationsspielen In einem neuen, modernen Design und mit bis zu 8 Spielern spielbar Mit vielen Erweiterungen immer neue Welten entdecken.26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Dixit, Avinash K.: Spieltheorie für EinsteigerSpieltheorie für Einsteiger , Die Spieltheorie stammt aus der Mathematik und ist eine abstrakte Form, strategisches Denken darzustellen. Das Buch vermittelt einen guten Überblick: Ohne jegliche Formeln erklären die Autoren die theoretischen Grundlagen, die anhand ausgewählter Beispiele verdeutlicht werden. Mit zahlreichen Grafiken und Fallstudien aus Literatur, Film und Sport. Illustrierende Beispiele statt theoretischer Argumentation - für alle, die die Ideen der Spieltheorie für ihr Denken nutzen wollen. , Domstreben > Sportfederung , Erscheinungsjahr: 20180112, Produktform: Kartoniert, Autoren: Dixit, Avinash K.~Nalebuff, Barry J., Seitenzahl/Blattzahl: 371, Keyword: Mikroökonomie; Verhandlungsstrategie; Gefangenendilemma, Fachschema: Gewinn~Know-How~Spieltheorie (mathematisch), Warengruppe: HC/Mathematik/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 228, Breite: 172, Höhe: 25, Gewicht: 627, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wisst ihr, wer die Dixit-Karten illustriert hat?
Die Dixit-Karten wurden von der französischen Illustratorin Marie Cardouat illustriert. Ihre einzigartigen und traumhaften Illustrationen haben maßgeblich zum Erfolg des Spiels beigetragen. **
Top-Angebote
Produkte zum Begriff Asmodee-Dixit-4-Origins:
-
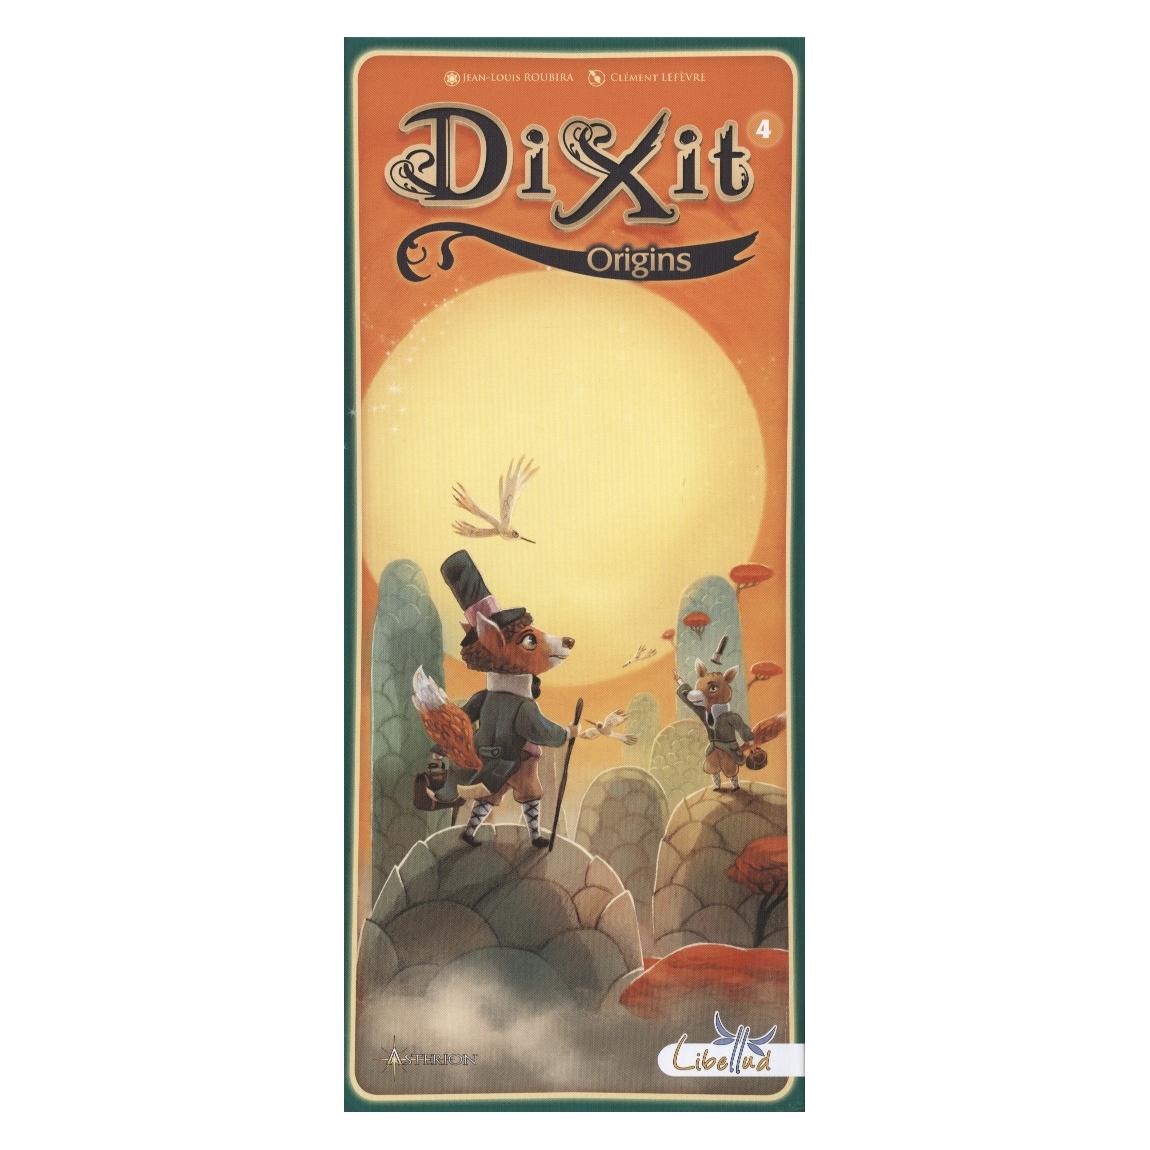
Asmodee Dixit 4 Origins (Nordic-ENG)Diese Erweiterung ermöglicht es Spielern, noch mehr Karten zu ihrem Lieblings-Dixit-Basisspiel hinzuzufügen. Fügen Sie 84 Karten zu Ihrem überraschenden, aufregenden und eindrucksvollen Dixit-Spiel hinzu, das mit Freunden und Familie gleichermaßen genossen wird!18,96 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Asmodee Dixit (Auflage 2021)Produktbeschreibung: Ein Bild sagt mehr als tausend Worte! Der Klassiker unter den kreativen Bilder-Kommunikationsspielen. In einem neuen, modernen Design und mit bis zu 8 Spielern spielbar. Mit vielen Erweiterungen immer neue Welten entdecken. Dixit ist ein Spiel für Menschen mit Fantasie. In jeder Runde schlüpft ein anderer in die Rolle des Erzählers. Er überlegt sich zu einer der sechs Karten, die er auf der Hand hält, eine treffende Aussage. Diese kann aus einem oder mehreren Worten bestehen, oder sich auch nur auf eine Lautmalerei beschränken. Erfindet frei oder nutzt ein Zitat als Hinweis. Das kann der Beginn eines Liedes, ein Filmtitel oder auch die Zeile eines Gedichts sein. Der Fantasie sind keine Grenzen gesetzt. Die Mitspieler suchen entsprechend der Bedeutung aus ihren Handkarten jeweils diejenige aus, von der sie glauben, das sie am besten zu dem gegebenen Hinweis passt. Welche Karte wurde von dem Erzähler ausgewählt? Welche Karte kommt dieser am nächsten? Nicht zu viel zu verraten, aber auch nicht zu wenig, das ist die Kunst. Lieferumfang: 1 Spielanleitung 84 Dixit-Bildkarten 8 Tippräder 8 Hasen aus Holz 1 Spielplan35,73 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Asmodee LIBD0016 Dixit (Neues Design)Ein Bild sagt mehr als tausend Worte! Der Klassiker unter den kreativen Bilder-Kommunikationsspielen In einem neuen, modernen Design und mit bis zu 8 Spielern spielbar Mit vielen Erweiterungen immer neue Welten entdecken.26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Dixit, Avinash K.: Spieltheorie für EinsteigerSpieltheorie für Einsteiger , Die Spieltheorie stammt aus der Mathematik und ist eine abstrakte Form, strategisches Denken darzustellen. Das Buch vermittelt einen guten Überblick: Ohne jegliche Formeln erklären die Autoren die theoretischen Grundlagen, die anhand ausgewählter Beispiele verdeutlicht werden. Mit zahlreichen Grafiken und Fallstudien aus Literatur, Film und Sport. Illustrierende Beispiele statt theoretischer Argumentation - für alle, die die Ideen der Spieltheorie für ihr Denken nutzen wollen. , Domstreben > Sportfederung , Erscheinungsjahr: 20180112, Produktform: Kartoniert, Autoren: Dixit, Avinash K.~Nalebuff, Barry J., Seitenzahl/Blattzahl: 371, Keyword: Mikroökonomie; Verhandlungsstrategie; Gefangenendilemma, Fachschema: Gewinn~Know-How~Spieltheorie (mathematisch), Warengruppe: HC/Mathematik/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 228, Breite: 172, Höhe: 25, Gewicht: 627, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Asmodee-Dixit-4-Origins
-
Dixit 4 - Origins Erweiterung für ein Gesellschaftsspiel auf UngarischDixit 4 ist ein Spiel mit einfachen Regeln. Es erfordert ungefähr die gleichen Fähigkeiten wie Tabu, jedoch mit einem etwas ernsteren taktischen Geschick. Jeder erhält sechs große Karten mit Bildern darauf. Der Startspieler wählt eine Karte aus seiner Hand, denkt sich einen charakteristischen, aber nicht zu offensichtlichen Satz zu dem Bild aus. Alle anderen wählen ebenfalls ein Bild aus ihrer Hand, das ihrer Meinung nach zu diesem Satz passt. Dann decken alle die Karten auf, außer dem Erzähler, und können abstimmen, welches Bild der Erzähler gewählt hat. Das Spiel kann als eigenständiges Spiel oder als Erweiterung für das Gesellschaftsspiel Dixit verwendet werden! Maße: 28 x 12 x 4 cm.17,39 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wisst ihr, wer die Dixit-Karten illustriert hat?
Die Dixit-Karten wurden von der französischen Illustratorin Marie Cardouat illustriert. Ihre einzigartigen und traumhaften Illustrationen haben maßgeblich zum Erfolg des Spiels beigetragen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.