Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Asmodée-Azul-2
Top-Angebote
Produkte zum Begriff Asmodée-Azul-2:
-
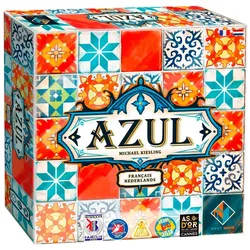
Asmodée Azul (Niederländisch, 2 - 4 Spieler)Asmodee Spiel Azul NL/FR - FR/NL Als Fliesenkünstler in Azul bist du herausgefordert, die Wände des Königlichen Palastes von Evora zu schmücken. Die Azulejos, ursprünglich weisse und blaue Keramikfliesen, wurden von den Mauren eingeführt und von den Portugiesen vollständig übernommen, als ihr König Manuel I. bei einem Besuch des Alhambra-Palastes im Süden Spaniens von der atemberaubenden Schönheit der maurischen dekorativen Fliesen fasziniert war. Der König, tief beeindruckt von der inneren Schönheit des Alhambra, ordnete sofort an, sein eigenes Schloss in Portugal mit ähnlichen Wandfliesen zu verschönern. Zusätzliche Informationen - Strategisches Platzieren von Fliesen auf dem Spielertableau - Punkte für spezifische Muster und Sets erzielen - Verschwendung von Ressourcen vermeiden - Der Spieler mit den meisten Punkten gewinnt.42,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Asmodée Azul Duel (Englisch, 2 Spieler)Azul Duel ist ein strategisches Brettspiel, das speziell für zwei Spieler konzipiert wurde. Es bietet eine fesselnde und taktische Spielerfahrung, die sowohl Geschick als auch Planung erfordert. Die Spieler treten gegeneinander an, um die besten Muster und Designs zu erstellen, während sie gleichzeitig die Züge des Gegners im Auge behalten müssen. Mit einer empfohlenen Altersgrenze von 10 Jahren ist Azul Duel ideal für Familien und Freunde, die eine spannende Herausforderung suchen. Die Spieldauer beträgt etwa 45 Minuten, was es zu einer perfekten Wahl für einen unterhaltsamen Spieleabend macht. Die klare Anleitung und die ansprechende Gestaltung machen es leicht zugänglich und sorgen für ein ansprechendes Spielerlebnis. - Strategisches Spiel für zwei Spieler - Fesselnde taktische Herausforderungen - Empfohlen ab 10 Jahren - Spieldauer von ca. 45 Minuten.67,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
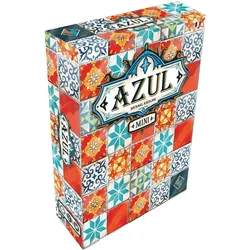
Asmodée Azul Minispiel (Französisch, 2 - 4 Spieler)Azul Mini, le retour du célèbre jeu en format voyage ! Bienvenue une nouvelle fois au Palais Royal d'Evora. Azul est de retour en format mini. Le sac en tissu est plus grand et peut servir de rangement pour l'ensemble du jeu. Les plateaux de jeu sont en plastique et comportent des marqueurs de score coulissants intégrés. Vous pouvez donc jouer à cette édition dans un train, un avion ou dans un bateau !.25,56 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Asmodée-Azul-2:
-
Asmodée Azul (2 - 4 Spieler)Azul ist ein strategisches Brettspiel, das von Asmodée veröffentlicht wurde und sich durch seine ansprechende Gestaltung und fesselnde Spielmechanik auszeichnet. In diesem Spiel übernehmen die Teilnehmenden die Rolle von Künstler*innen, die mit farbigen Fliesen ein beeindruckendes Mosaik gestalten. Die Spieler*innen müssen geschickt Ressourcen verwalten und strategische Entscheidungen treffen, um ihre Mosaike zu vervollständigen und Punkte zu sammeln. Das Spiel fördert sowohl kreatives Denken als auch strategische Planung und ist für eine Spieleranzahl von 2 bis 4 Personen geeignet. Mit einer empfohlenen Altersgrenze von 8 Jahren ist Azul ideal für Familien und Spielgruppen, die eine unterhaltsame und herausfordernde Erfahrung suchen. Die Spielzeit beträgt zwischen 30 und 45 Minuten, was es zu einer perfekten Wahl für einen geselligen Spieleabend macht. - Strategisches Spiel mit kreativen Elementen - Fördert strategisches Denken und Planung - Geeignet für 2 bis 4 Spieler*innen.61,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Asmodée Azul (Deutsch, 2 - 4 Spieler)Das Spiel des Jahres 2018 Azul ist ein taktisches Legespiel für die ganze Familie. Es vereint sehr einfache und elegante Regeln, haptisch schönes Material und einen überraschenden Tiefgang zu einer homogenen Einheit. Perfekt geeignet für Neueinsteiger, Taktikfüchse und Fliesenleger.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Asmodée Azul (Niederländisch, 2 - 4 Spieler)Asmodee Spiel Azul NL/FR - FR/NL Als Fliesenkünstler in Azul bist du herausgefordert, die Wände des Königlichen Palastes von Evora zu schmücken. Die Azulejos, ursprünglich weisse und blaue Keramikfliesen, wurden von den Mauren eingeführt und von den Portugiesen vollständig übernommen, als ihr König Manuel I. bei einem Besuch des Alhambra-Palastes im Süden Spaniens von der atemberaubenden Schönheit der maurischen dekorativen Fliesen fasziniert war. Der König, tief beeindruckt von der inneren Schönheit des Alhambra, ordnete sofort an, sein eigenes Schloss in Portugal mit ähnlichen Wandfliesen zu verschönern. Zusätzliche Informationen - Strategisches Platzieren von Fliesen auf dem Spielertableau - Punkte für spezifische Muster und Sets erzielen - Verschwendung von Ressourcen vermeiden - Der Spieler mit den meisten Punkten gewinnt.42,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Asmodée Azul Duel (Englisch, 2 Spieler)Azul Duel ist ein strategisches Brettspiel, das speziell für zwei Spieler konzipiert wurde. Es bietet eine fesselnde und taktische Spielerfahrung, die sowohl Geschick als auch Planung erfordert. Die Spieler treten gegeneinander an, um die besten Muster und Designs zu erstellen, während sie gleichzeitig die Züge des Gegners im Auge behalten müssen. Mit einer empfohlenen Altersgrenze von 10 Jahren ist Azul Duel ideal für Familien und Freunde, die eine spannende Herausforderung suchen. Die Spieldauer beträgt etwa 45 Minuten, was es zu einer perfekten Wahl für einen unterhaltsamen Spieleabend macht. Die klare Anleitung und die ansprechende Gestaltung machen es leicht zugänglich und sorgen für ein ansprechendes Spielerlebnis. - Strategisches Spiel für zwei Spieler - Fesselnde taktische Herausforderungen - Empfohlen ab 10 Jahren - Spieldauer von ca. 45 Minuten.67,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Asmodée-Azul-2
-
Asmodée Azul Minispiel (Französisch, 2 - 4 Spieler)Azul Mini, le retour du célèbre jeu en format voyage ! Bienvenue une nouvelle fois au Palais Royal d'Evora. Azul est de retour en format mini. Le sac en tissu est plus grand et peut servir de rangement pour l'ensemble du jeu. Les plateaux de jeu sont en plastique et comportent des marqueurs de score coulissants intégrés. Vous pouvez donc jouer à cette édition dans un train, un avion ou dans un bateau !.25,56 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Catalina, Isabella: Mila Azul - Top Models of MetArt.comMila Azul - Top Models of MetArt.com , Original English-German Edition. , Luftversorgung > Auto-Tuning & -Styling , Erscheinungsjahr: 202205, Produktform: Leinen, Autoren: Catalina, Isabella, Edition: NED, Seitenzahl/Blattzahl: 128, Abbildungen: mit über 160 Fotos in Farbe., Keyword: Buch Aktfotografie; Buch Aktfotokunst; Erotik Buch; Erotik Model Metart; Erotikgirl; Erotikstar Mila Azul; Erotische Posen; Fotobildband Erotik; Fotobildband MetArt; Fotografische Sammlung; Fotokunst Erotik; Fotokunstband Metart; Frauenaktfotografie Buch; Metart Top Model Buch; Model Aktbuch; Sexappeal Mila Azul; erotische Fotografie; heisse Aktfotografie; künstlerische Aktfotografie; perfekte Erotik; ultraheisse Stellungen; weiblicher Akt, Fachschema: Geschenkband~Englische Bücher / Geschenkbuch, Fachkategorie: Geschenkbücher~Kunst: allgemeine Themen, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Fotografie, Fachkategorie: Erotische und Akt-Fotografie, Thema: Entdecken, Text Sprache: eng ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Skylight Edition, Verlag: Skylight Edition, Verlag: Skylight, Edition, Länge: 241, Breite: 195, Höhe: 16, Gewicht: 684, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: SLOWENIEN (SI), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 275375025,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Yogis, Jaimal: City Of Dragons (Band 2) - Angriff der SchattenfeuerCity Of Dragons (Band 2) - Angriff der Schattenfeuer , Tauche ein in dieses Fantasy-Abenteuer voller Drachen, Sagen und Mythen - Comic-Buch im Manga-Stil für Kinder ab 11 Jahren , Sicherheit im Autoinnenbereich > Innenausstattung , Erscheinungsjahr: 20240417, Produktform: Leinen, Titel der Reihe: City of Dragons#2#, Autoren: Yogis, Jaimal, Illustrator: Truong, Vivian, Redaktion: Loewe Graphix, Übersetzung: Scheweling, Nina, Seitenzahl/Blattzahl: 224, Keyword: Abenteuergeschichten ab 11 Jahren; Bücher wie Amulett; Bücher wie Wings of Fire; City of Dragons Reihe; Comicbücher für Kinder zum Selberlesen; Comics für Jungen ab 11 Jahren; Comics für Mädchen ab 11 Jahren; Comics über Drachen; Drachenfantasy Comics; Fantasy Graphic Novel; Loewe Graphix; Manga Comics für Kinder; Spannende Comics für Kinder ab 11 Jahren, Fachschema: Manga~Comic / Kindercomic, Jugendcomic~Comic / Abenteuer~Comic / Fantasy~Abenteuer / Kinderliteratur, Jugendliteratur~Tier / Kinderliteratur, Jugendliteratur~Selbstbewusstsein / Kindersachbuch, Jugendsachbuch, Fachkategorie: Mangas und ostasiatische Comic-Stile / -Traditionen~Graphic Novel / Comic: Action und Abenteuer~Graphic Novel / Comic: Fantasy~Kinder/Jugendliche: Action- und Abenteuergeschichten~Kinder/Jugendliche: Natur- & Tiergeschichten~Kinder/Jugendliche: Sachbuch: Hexen & Geister~Kinder/Jugendliche: Persönliche und soziale Themen: Selbstwahrnehmung und Selbstbewusstsein~Kinder/Jugendliche: Persönliche und soziale Themen. Freunde und Freundschaft, Region: China, Bildungszweck: für die Sekundarstufe I, Interesse Alter: geeignet für leseschwache Kinder, Altersempfehlung / Lesealter: 18, ab Alter: 11, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, Fachkategorie: Kinder/Jugendliche: Allgemeine Interessen: Drachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Länge: 243, Breite: 175, Höhe: 22, Gewicht: 718, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.