Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Asmodée-Dixit-esp-6
Top-Angebote
Produkte zum Begriff Asmodée-Dixit-esp-6:
-
Asmodée DIXIT NEW21 (Französisch, 3 - 6 Spieler)Einfache Regeln für stundenlangen Spass. Ihre Vorstellungskraft wird zum Schlüsselwort des Spiels. Mit einfachen Regeln: Der Erzähler sagt einen Satz, ein Wort oder einen Ausdruck, um sein Bild zu beschreiben, ohne es zu verraten. Jeder Spieler legt aus seinem Kartenstapel eine Karte, die dem entspricht, was der Erzähler erwähnt hat. Nun liegt es an Ihnen, das Bild des Erzählers zu finden! Spielregeln im Video. Vollständiges Tutorial zum besseren Verständnis der Spielregeln. Attribut des Spiels: - Verwendete Sprache: Französisch - Anzahl der Spieler: 3 - 6 - Mindestalter: 8 Jahre - Mindestdauer einer Partie: 30 Minuten Inhalt: - Anzahl der Karten: 84 Karten - Anzahl der Spielfiguren: 6 Spielfiguren Gewicht & Abmessungen: - Länge / Tiefe: 27,5 cm - Breite: 27,5 cm - Höhe / Dicke: 40 mm Weitere technische Merkmale: - Thema: Edukativ, klassisch und Ambiente - Spielmechanik: Deduktion.47,37 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
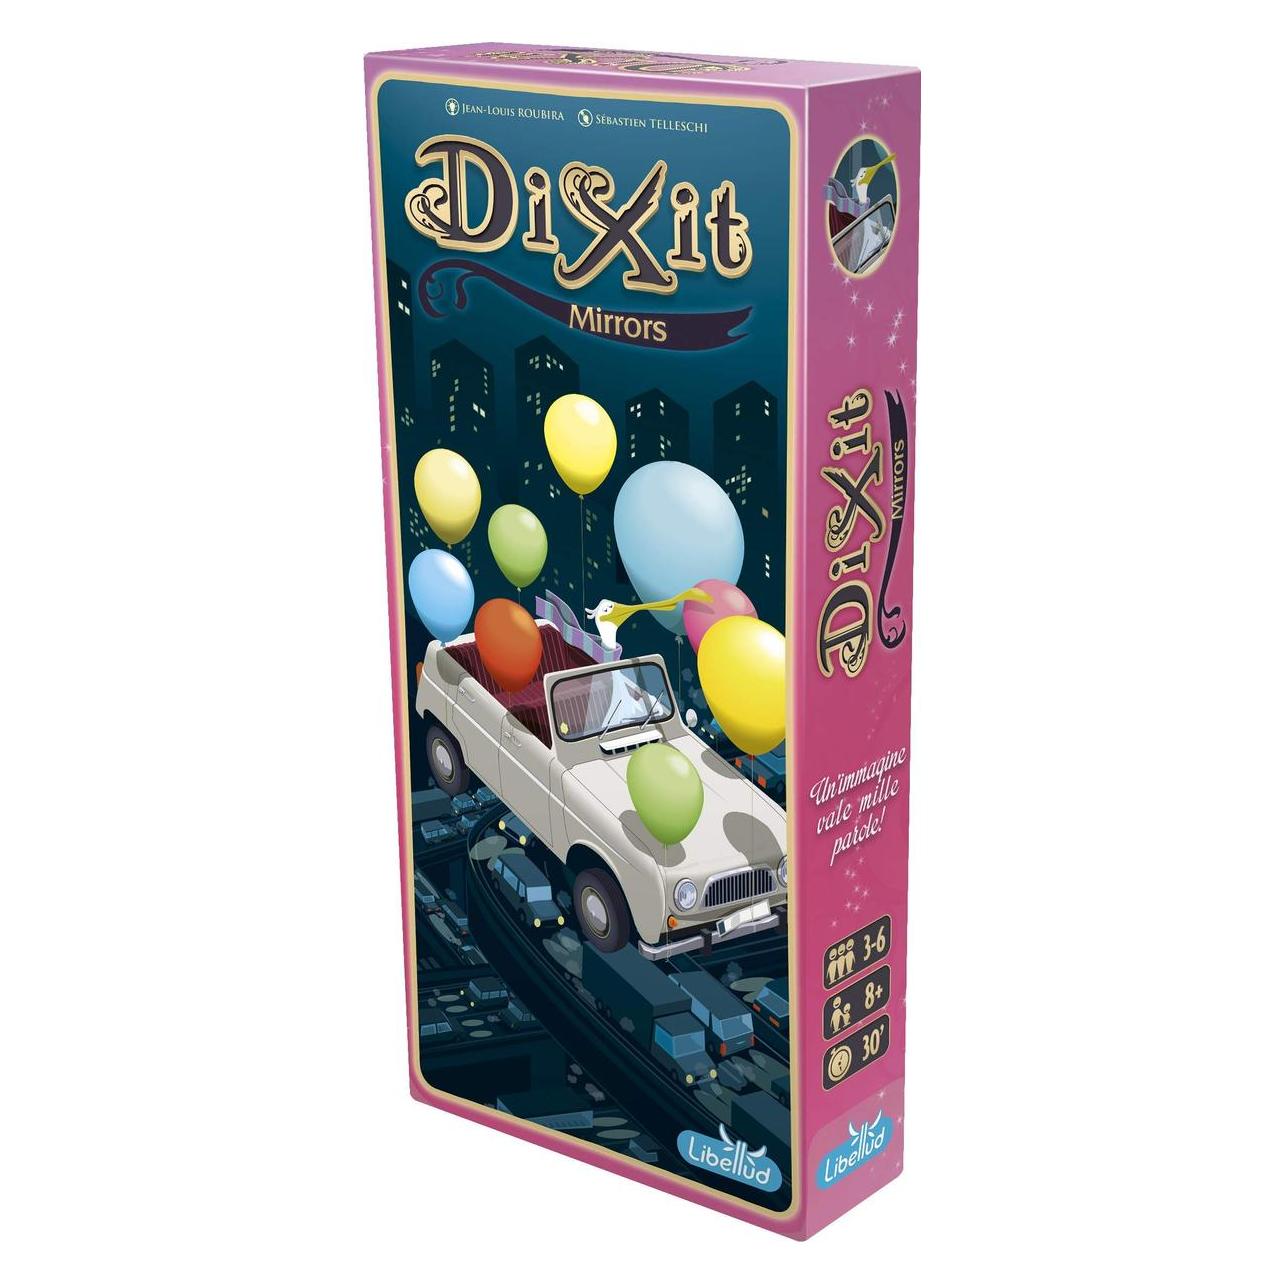
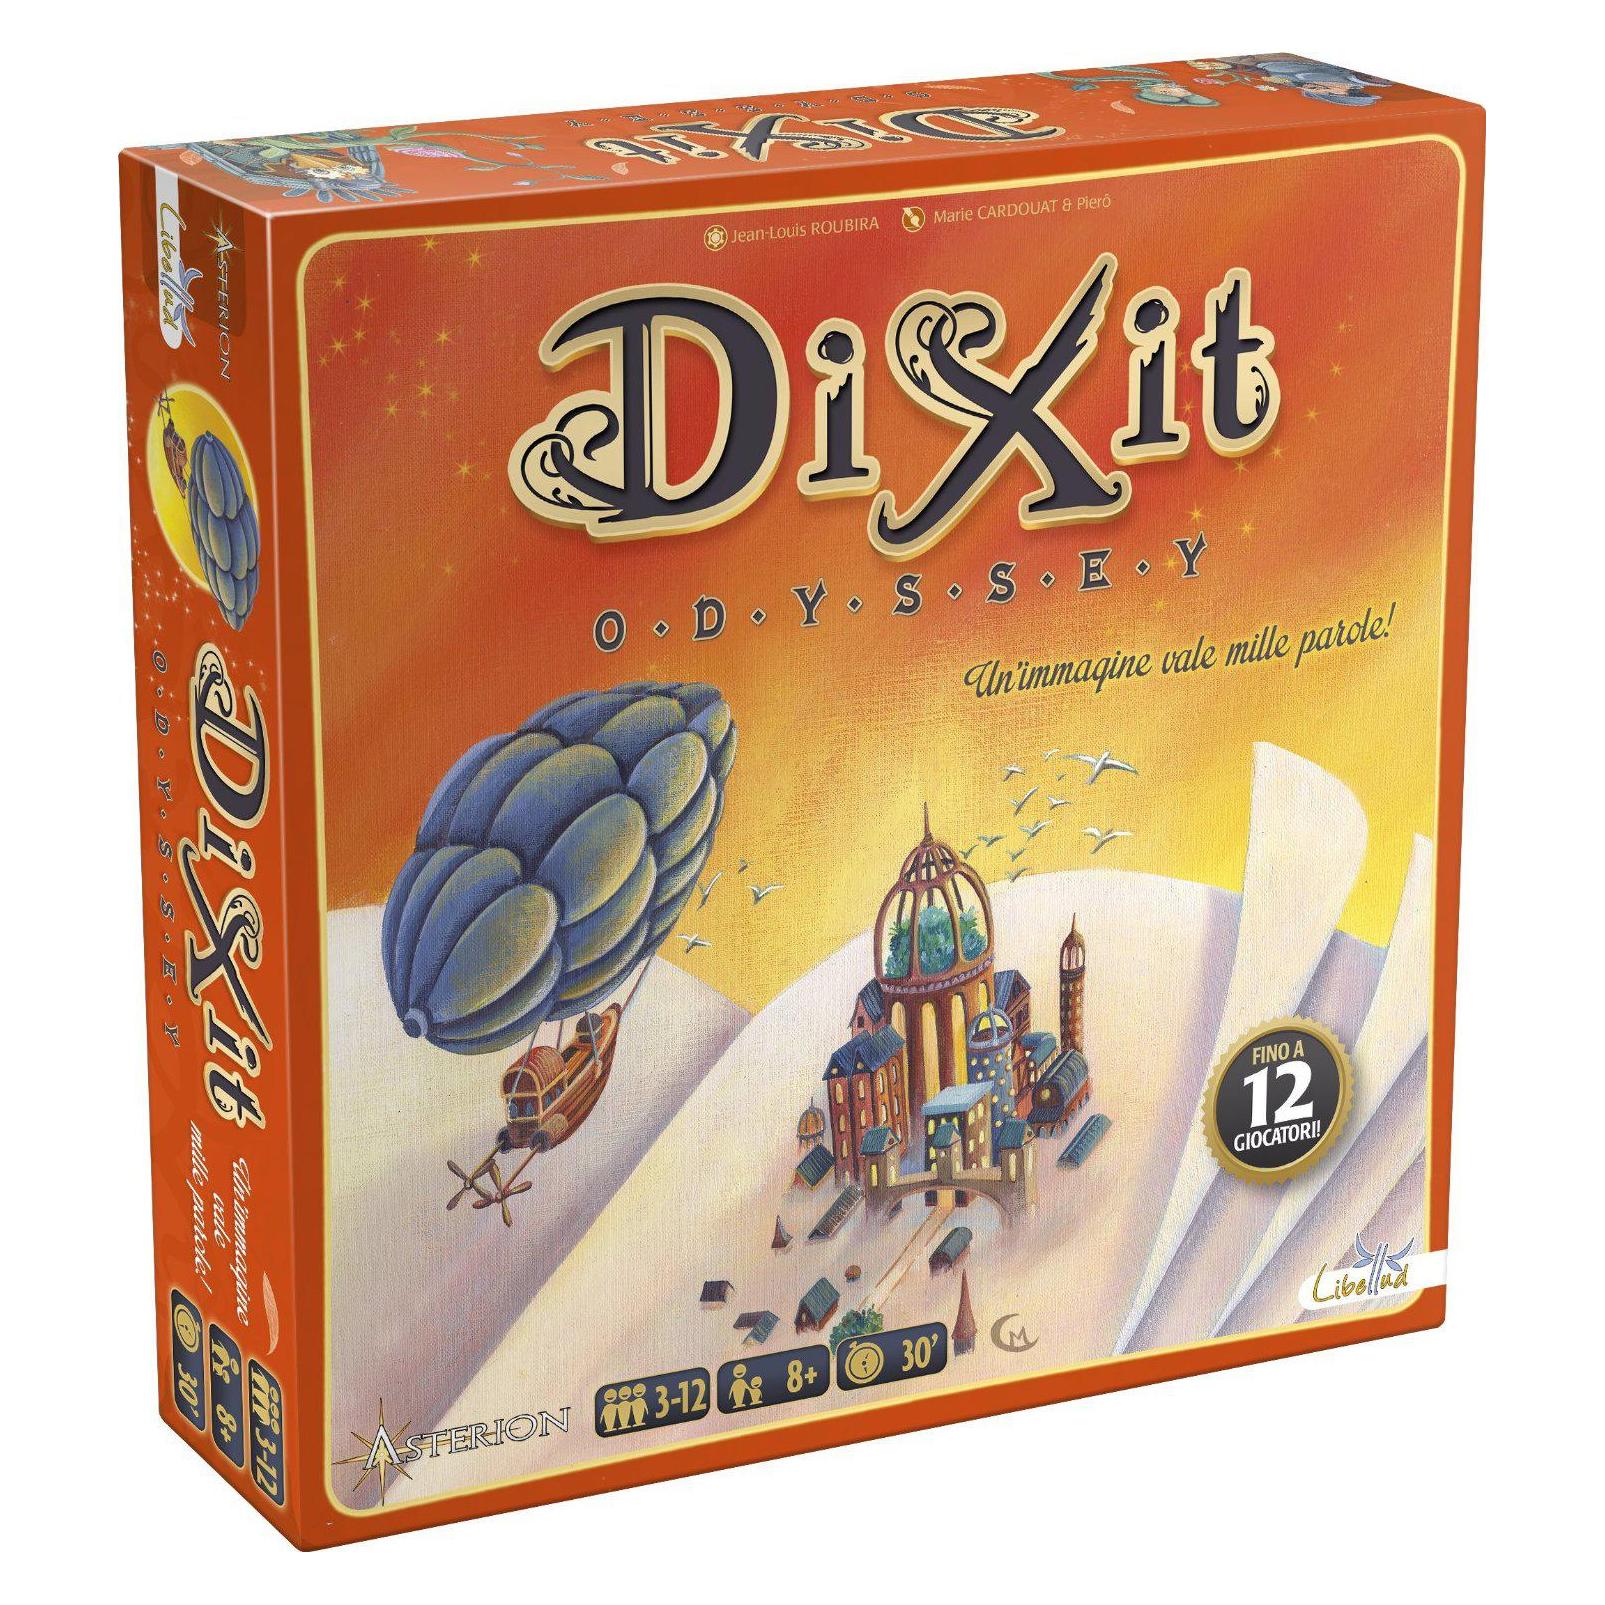
Asmodée Dixit Odyssey (Italienisch)Dixit Odyssey ist sowohl ein Indie-Spiel als auch eine Erweiterung für das bekanntere Dixit. Wie im Dixit erhalten die Spieler Karten und müssen ihre Karte mit einem Wort oder einer Beschreibung darstellen, jedoch nicht zu offensichtlich. Jeder andere Spieler wählt eine Karte aus, von der er denkt, dass sie zur Beschreibung passt, woraufhin alle raten, welche die richtige Karte ist. Diese Edition enthält 84 neue Karten, ein Spielbrett, hasenförmige Tokens und eine Box, die gross genug ist, um alle bisher veröffentlichten Karten aufzubewahren. Sie bietet genügend Material für bis zu 12 Spieler und führt neue optionale Regeln für Gruppenspiele sowie neue Möglichkeiten zur Verwendung der Karten ein.41,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wisst ihr, wer die Dixit-Karten illustriert hat?
Die Dixit-Karten wurden von der französischen Illustratorin Marie Cardouat illustriert. Ihre einzigartigen und traumhaften Illustrationen haben maßgeblich zum Erfolg des Spiels beigetragen. **
Top-Angebote
Produkte zum Begriff Asmodée-Dixit-esp-6:
-
Asmodée DIXIT NEW21 (Französisch, 3 - 6 Spieler)Einfache Regeln für stundenlangen Spass. Ihre Vorstellungskraft wird zum Schlüsselwort des Spiels. Mit einfachen Regeln: Der Erzähler sagt einen Satz, ein Wort oder einen Ausdruck, um sein Bild zu beschreiben, ohne es zu verraten. Jeder Spieler legt aus seinem Kartenstapel eine Karte, die dem entspricht, was der Erzähler erwähnt hat. Nun liegt es an Ihnen, das Bild des Erzählers zu finden! Spielregeln im Video. Vollständiges Tutorial zum besseren Verständnis der Spielregeln. Attribut des Spiels: - Verwendete Sprache: Französisch - Anzahl der Spieler: 3 - 6 - Mindestalter: 8 Jahre - Mindestdauer einer Partie: 30 Minuten Inhalt: - Anzahl der Karten: 84 Karten - Anzahl der Spielfiguren: 6 Spielfiguren Gewicht & Abmessungen: - Länge / Tiefe: 27,5 cm - Breite: 27,5 cm - Höhe / Dicke: 40 mm Weitere technische Merkmale: - Thema: Edukativ, klassisch und Ambiente - Spielmechanik: Deduktion.47,37 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Asmodée-Dixit-esp-6
-
Asmodée Dixit Odyssey (Italienisch)Dixit Odyssey ist sowohl ein Indie-Spiel als auch eine Erweiterung für das bekanntere Dixit. Wie im Dixit erhalten die Spieler Karten und müssen ihre Karte mit einem Wort oder einer Beschreibung darstellen, jedoch nicht zu offensichtlich. Jeder andere Spieler wählt eine Karte aus, von der er denkt, dass sie zur Beschreibung passt, woraufhin alle raten, welche die richtige Karte ist. Diese Edition enthält 84 neue Karten, ein Spielbrett, hasenförmige Tokens und eine Box, die gross genug ist, um alle bisher veröffentlichten Karten aufzubewahren. Sie bietet genügend Material für bis zu 12 Spieler und führt neue optionale Regeln für Gruppenspiele sowie neue Möglichkeiten zur Verwendung der Karten ein.41,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Asmodée Dixit Disney Edition (Französisch, 3 - 6 Spieler)Dixit, das traumhafte Brettspiel, trifft auf das grösste Animationsstudio der Geschichte! Entdecken Sie eine neue Edition mit 84 traumhaften Illustrationen, inspiriert von Disney- und Pixar-Cartoons und -Filmen. Diese Karten sind mit Dixit-Universumsspielen wie Stalla und Odyssey kompatibel. Erleben Sie die aussergewöhnliche Verbindung zwischen Disney und Dixit mit 84 neuen Karten, die von den Disney- und Pixar-Universen inspiriert sind. Die Dixit Disney Edition ist ein eigenständiges Spiel und kompatibel mit Dixit-Erweiterungen. Inhalt: - 84 Dixit-Karten - 6 Abstimmungsräder - 6 Marker - 1 Spielbrett - 1 Regelheft.36,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wisst ihr, wer die Dixit-Karten illustriert hat?
Die Dixit-Karten wurden von der französischen Illustratorin Marie Cardouat illustriert. Ihre einzigartigen und traumhaften Illustrationen haben maßgeblich zum Erfolg des Spiels beigetragen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.