Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
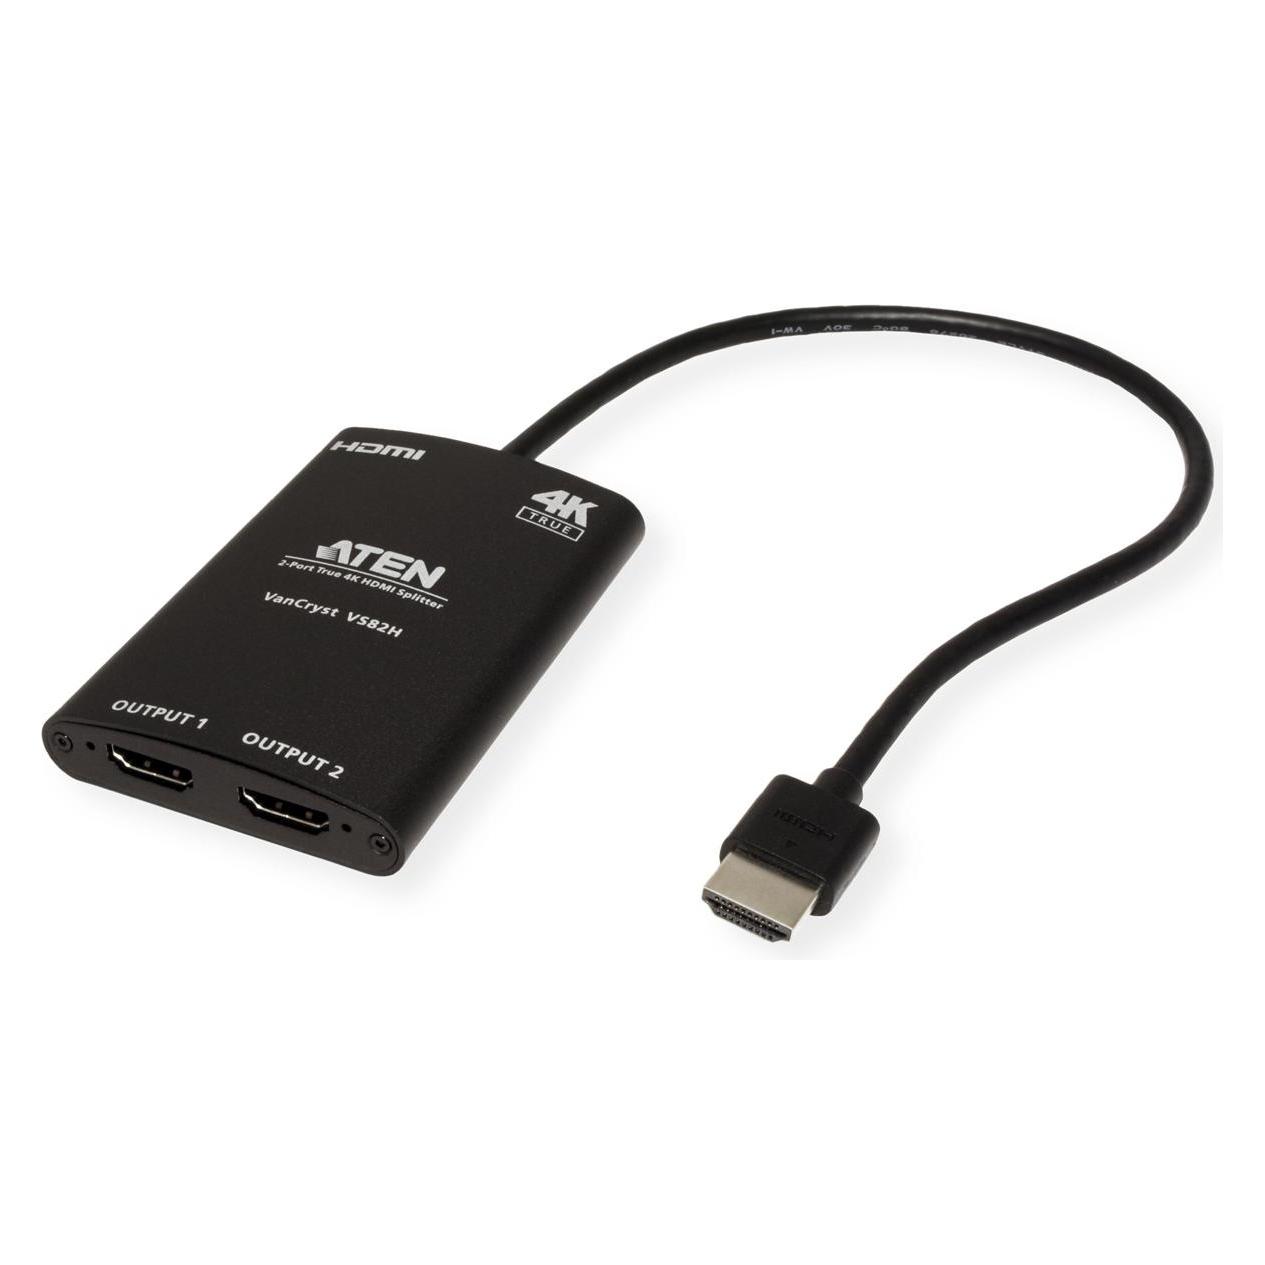
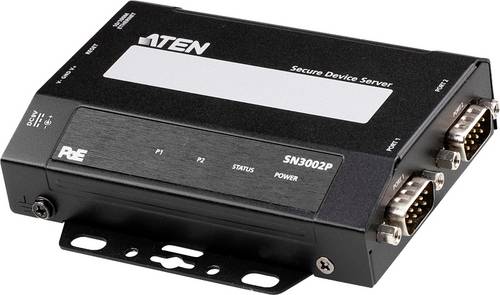
Ähnliche Suchbegriffe für Aten-VS82H-2-Port
Top-Angebote
Produkte zum Begriff Aten-VS82H-2-Port:
-
ATEN 2-Port RS-232 2 Port Secure Device Server SN3002ATEN Altusen™ Secure Device Server der SN3000-Serie sind externe IP-basierte Netzwerkgeräte, die ältere serielle RS-232-Geräte sicher mit einem Ethernet-Netzwerk verbinden, um von einem Computer an einem beliebigen Standort aus ferngesteuert darauf zugreifen zu können. Die SN3000-Serie eignet sich besonders für industrielle Prozesssteuerungsanwendungen, da in vielen Branchen Supervisory Control and Data Acquisition (SCADA)-Systeme zur Erfassung von Daten von SPS, Messgeräten und Sensoren über serielle Schnittstellen weit verbreitet sind. Die SN3000-Serie übersetzt Daten bidirektional zwischen seriellen und Ethernet-Formaten und ermöglicht den Zugriff auf die Daten aller Datenerfassungsgeräte von lokalen und entfernten Standorten über ein Ethernet-Netzwerk. Die SN3000-Serie verfügt über eine Reihe von nützlichen Betriebsmodi. Sie unterstützt sichere TCP-Server/Client-, sichere serielle Tunneling-Server/Client-, sichere Real-COM- und Konsolenmanagement-Modi für sicherheitskritische Anwendungen, wie z. B. Telekommunikation, Zugangskontrolle und Remote Site Management.214,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
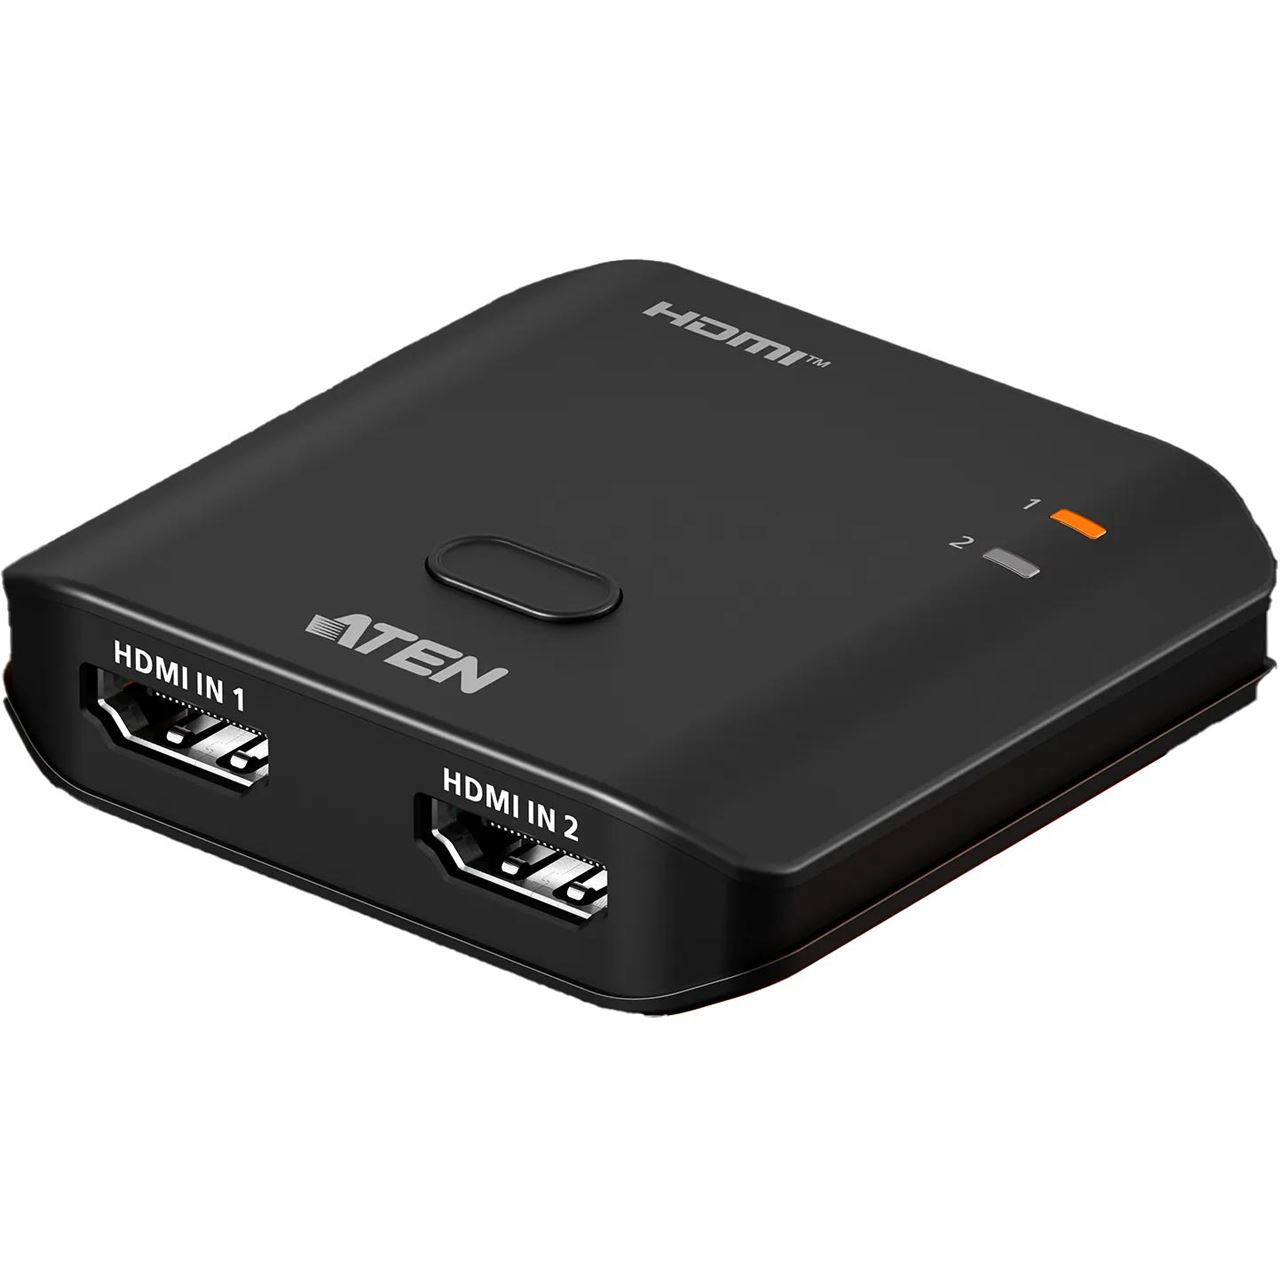
ATEN VS5821 8K HDMI Switch, 2-PortVerbessern Sie Ihr Seherlebnis mit dem VS5821, einem 2-Port-HDMI-Switch, der entwickelt wurde, um die Leistung der nächsten Generation von 8K Ultra HD sowohl für persönliche Unterhaltung als auch für professionelle AV-Setups zu liefern. Mit RapidSyncTM können Sie im Handumdrehen das Hochgeschwindigkeits-AV-Umschalten zwischen zwei Videoquellen auf einem einzigen Display erleben. Mit nur einer einfachen Presse auf dem Druckknopf, tauchen Sie ein in eine visuelle Extravaganz aus ultra-scharfen Details, lebendiger Farbe und filmischem Klang - kein Aufhebens, keine zusätzlichen Kosten, nur pure Zufriedenheit. RapidSyncTM High-Speed AV-Umschaltung Gewährleistet sofortige Synchronisation und ultraschnelle Übergänge und eliminiert die Signalverzögerung Ultrahochauflösende Visuals Liefert 8K @ 60Hz und 4K @ 120Hz für exquisite Klarheit und beispiellosen Realismus Variable Bildwiederholrate (VRR) Synchronisiert die Bildrate, um das Reißen und Stottern des Bildschirms für ultra-glattes Gameplay zu vermeiden Auto Low Latency Mode (ALLM) (englisch) Schaltet automatisch in den Spielmodus um und reduziert die Eingangsverzögerung für die reaktionsschnelle Kontrolle drastisch HDMI 3D/Tiefe Farbe, HDR10+, HDCP 2.3 Kompatibel Garantiert stabile Leistung, breite Kompatibilität und überlegene Bildqualität Master-Klasse Audio Immersion Volle Unterstützung für LPCM 7.1, Dolby & DTS-HD Maste24,88 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was ist der HDMI-Port 2?
Der HDMI-Port 2 ist ein Anschluss auf einem Gerät, der es ermöglicht, eine HDMI-Verbindung herzustellen. HDMI steht für High Definition Multimedia Interface und wird verwendet, um Audio- und Videosignale in hoher Qualität zu übertragen. Der HDMI-Port 2 ist normalerweise einer von mehreren HDMI-Anschlüssen auf einem Gerät und ermöglicht die Verbindung mit anderen Geräten wie z.B. Fernsehern, Monitoren oder Projektoren. **
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
Top-Angebote
Produkte zum Begriff Aten-VS82H-2-Port:
-
ATEN 2-Port RS-232 2 Port Secure Device ServerATEN Altusen Secure Device Server der SN3000-Serie sind externe IP-basierte Netzwerkgeräte, die ältere serielle RS-232-Geräte sicher mit einem Ethernet-Netzwerk verbinden, um von einem Computer an einem beliebigen Standort aus ferngesteuert darauf zugreifen zu können. Die SN3000-Serie eignet sich besonders für industrielle Prozesssteuerungsanwendungen, da in vielen Branchen Supervisory Control and Data Acquisition (SCADA)-Systeme zur Erfassung von Daten von SPS, Messgeräten und Sensoren über serielle Schnittstellen weit verbreitet sind. Die SN3000-Serie übersetzt Daten bidirektional zwischen seriellen und Ethernet-Formaten und ermöglicht den Zugriff auf die Daten aller Datenerfassungsgeräte von lokalen und entfernten Standorten über ein Ethernet-Netzwerk. Die SN3000-Serie verfügt über eine Reihe von nützlichen Betriebsmodi. Sie unterstützt sichere TCP-Server/Client-, sichere serielle Tunneling-Server/Client-, sichere Real-COM- und Konsolenmanagement-Modi für sicherheitskritische Anwendungen, wie z. B. Telekommunikation, Zugangskontrolle und Remote Site Management. Darüber hinaus können die IEEE 802.3af-kompatiblen Modelle von einem PoE-PSE-Gerät ohne zusätzliches Netzteil mit Strom versorgt werden.239,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Aten-VS82H-2-Port
-
ATEN 2-Port RS-232 2 Port Secure Device Server SN3002ATEN Altusen™ Secure Device Server der SN3000-Serie sind externe IP-basierte Netzwerkgeräte, die ältere serielle RS-232-Geräte sicher mit einem Ethernet-Netzwerk verbinden, um von einem Computer an einem beliebigen Standort aus ferngesteuert darauf zugreifen zu können. Die SN3000-Serie eignet sich besonders für industrielle Prozesssteuerungsanwendungen, da in vielen Branchen Supervisory Control and Data Acquisition (SCADA)-Systeme zur Erfassung von Daten von SPS, Messgeräten und Sensoren über serielle Schnittstellen weit verbreitet sind. Die SN3000-Serie übersetzt Daten bidirektional zwischen seriellen und Ethernet-Formaten und ermöglicht den Zugriff auf die Daten aller Datenerfassungsgeräte von lokalen und entfernten Standorten über ein Ethernet-Netzwerk. Die SN3000-Serie verfügt über eine Reihe von nützlichen Betriebsmodi. Sie unterstützt sichere TCP-Server/Client-, sichere serielle Tunneling-Server/Client-, sichere Real-COM- und Konsolenmanagement-Modi für sicherheitskritische Anwendungen, wie z. B. Telekommunikation, Zugangskontrolle und Remote Site Management.214,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ATEN VS5821 8K HDMI Switch, 2-PortVerbessern Sie Ihr Seherlebnis mit dem VS5821, einem 2-Port-HDMI-Switch, der entwickelt wurde, um die Leistung der nächsten Generation von 8K Ultra HD sowohl für persönliche Unterhaltung als auch für professionelle AV-Setups zu liefern. Mit RapidSyncTM können Sie im Handumdrehen das Hochgeschwindigkeits-AV-Umschalten zwischen zwei Videoquellen auf einem einzigen Display erleben. Mit nur einer einfachen Presse auf dem Druckknopf, tauchen Sie ein in eine visuelle Extravaganz aus ultra-scharfen Details, lebendiger Farbe und filmischem Klang - kein Aufhebens, keine zusätzlichen Kosten, nur pure Zufriedenheit. RapidSyncTM High-Speed AV-Umschaltung Gewährleistet sofortige Synchronisation und ultraschnelle Übergänge und eliminiert die Signalverzögerung Ultrahochauflösende Visuals Liefert 8K @ 60Hz und 4K @ 120Hz für exquisite Klarheit und beispiellosen Realismus Variable Bildwiederholrate (VRR) Synchronisiert die Bildrate, um das Reißen und Stottern des Bildschirms für ultra-glattes Gameplay zu vermeiden Auto Low Latency Mode (ALLM) (englisch) Schaltet automatisch in den Spielmodus um und reduziert die Eingangsverzögerung für die reaktionsschnelle Kontrolle drastisch HDMI 3D/Tiefe Farbe, HDR10+, HDCP 2.3 Kompatibel Garantiert stabile Leistung, breite Kompatibilität und überlegene Bildqualität Master-Klasse Audio Immersion Volle Unterstützung für LPCM 7.1, Dolby & DTS-HD Maste24,88 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Yogis, Jaimal: City Of Dragons (Band 2) - Angriff der SchattenfeuerCity Of Dragons (Band 2) - Angriff der Schattenfeuer , Tauche ein in dieses Fantasy-Abenteuer voller Drachen, Sagen und Mythen - Comic-Buch im Manga-Stil für Kinder ab 11 Jahren , Sicherheit im Autoinnenbereich > Innenausstattung , Erscheinungsjahr: 20240417, Produktform: Leinen, Titel der Reihe: City of Dragons#2#, Autoren: Yogis, Jaimal, Illustrator: Truong, Vivian, Redaktion: Loewe Graphix, Übersetzung: Scheweling, Nina, Seitenzahl/Blattzahl: 224, Keyword: Abenteuergeschichten ab 11 Jahren; Bücher wie Amulett; Bücher wie Wings of Fire; City of Dragons Reihe; Comicbücher für Kinder zum Selberlesen; Comics für Jungen ab 11 Jahren; Comics für Mädchen ab 11 Jahren; Comics über Drachen; Drachenfantasy Comics; Fantasy Graphic Novel; Loewe Graphix; Manga Comics für Kinder; Spannende Comics für Kinder ab 11 Jahren, Fachschema: Manga~Comic / Kindercomic, Jugendcomic~Comic / Abenteuer~Comic / Fantasy~Abenteuer / Kinderliteratur, Jugendliteratur~Tier / Kinderliteratur, Jugendliteratur~Selbstbewusstsein / Kindersachbuch, Jugendsachbuch, Fachkategorie: Mangas und ostasiatische Comic-Stile / -Traditionen~Graphic Novel / Comic: Action und Abenteuer~Graphic Novel / Comic: Fantasy~Kinder/Jugendliche: Action- und Abenteuergeschichten~Kinder/Jugendliche: Natur- & Tiergeschichten~Kinder/Jugendliche: Sachbuch: Hexen & Geister~Kinder/Jugendliche: Persönliche und soziale Themen: Selbstwahrnehmung und Selbstbewusstsein~Kinder/Jugendliche: Persönliche und soziale Themen. Freunde und Freundschaft, Region: China, Bildungszweck: für die Sekundarstufe I, Interesse Alter: geeignet für leseschwache Kinder, Altersempfehlung / Lesealter: 18, ab Alter: 11, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, Fachkategorie: Kinder/Jugendliche: Allgemeine Interessen: Drachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Länge: 243, Breite: 175, Höhe: 22, Gewicht: 718, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist der HDMI-Port 2?
Der HDMI-Port 2 ist ein Anschluss auf einem Gerät, der es ermöglicht, eine HDMI-Verbindung herzustellen. HDMI steht für High Definition Multimedia Interface und wird verwendet, um Audio- und Videosignale in hoher Qualität zu übertragen. Der HDMI-Port 2 ist normalerweise einer von mehreren HDMI-Anschlüssen auf einem Gerät und ermöglicht die Verbindung mit anderen Geräten wie z.B. Fernsehern, Monitoren oder Projektoren. **
-
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.