Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Suche einen 16-Port Gigabit Managed Switch.
Es gibt viele verschiedene Modelle von 16-Port Gigabit Managed Switches auf dem Markt. Einige beliebte Optionen sind der Cisco SG350-20, der Netgear GS316, der TP-Link TL-SG1016DE und der D-Link DGS-1210-20. Es ist wichtig, die spezifischen Anforderungen und Budgetbeschränkungen zu berücksichtigen, um den besten Switch für die individuellen Bedürfnisse zu finden. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Axis-01633-001-Managed-Gigabit
Top-Angebote
Produkte zum Begriff Axis-01633-001-Managed-Gigabit:
-
Axis 01191-003, Managed, Gigabit Ethernet (10/100/1000), Power over Ethernet (PoE), 1USwitch-Typ:ManagedAnzahl der basisschaltenden RJ-45 Ethernet Ports:8Basic Switching RJ-45 Ethernet Ports-Typ:Gigabit Ethernet (10/100/1000)Anzahl installierte SFP Module:0Anzahl Gigabit Ethernet (Kupfer) Anschlüsse:8Anzahl Combo-SPF-Anschlüsse:2Netzstandard:IEEE 802.1Q, IEEE 802.3, IEEE 802.3ab, IEEE 802.3at, IEEE 802.3u, IEEE 802.3zKupfer Ethernet Verkabelungstechnologie:10BASE-T, 100BASE-TX, 1000BASE-TVLAN-Unterstützung:JaVirtuelle LAN-Funktionen:Private VLANMAC-Adressentabelle:8000 EintragungenRouting-/Switching-Kapazität:20 Gbit/sDurchgang:14,9 MppsJumbo Frames Unterstützung:JaJumbo-Frames:9216DHCP-Funktionen:DHCP server, DHCP snoopingZugriffkontrollliste:JaUnterstützte Sicherheitsalgorithmen:802.1x RADIUS, HTTPS, SSHAuthentifizierung:Port-basierte AuthentifizierungPasswortschutz:JaAutentifizierungstyp:IEEE 802.1x, RADIUSManagement-Protokolle:SNMP v1/v2c/v3Unterstützte Netzwerkprotokolle:IPv4, IPv6, HTTP, HTTPS, QoS, Bonjour, UPnP, SNMP v1/v2c/v3, DNS, NTP, TCP, UDP, IGMP, ICMP, DH663,66 €*Versand: 9,95 €Sichere Weiterleitung zum Anbieter
-
Ricorumi Set 30er "Nilli Nilli", Farben: 001-030Ricorumi Set 30er "Nilli Nilli", Farben: 001-030 , Dieses Ricorumi Garnset enthält 30 Knäuel des beliebten Chenillegarns Ricorumi Nilli Nilli. , > , Erscheinungsjahr: 20230916, Produktform: NonBook, Warengruppe: NB/Basteln/Handarbeiten, UNSPSC: 39249000, Warenverzeichnis für die Außenhandelsstatistik: 39249000, Sender’s product category: NONBO, Länge: 249, Breite: 312, Höhe: 91, Gewicht: 1014, Produktform: NonBook, Genre: Spiele, PBS,40,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Axis 02129-001, Schwarz, AXIS W100Produktfarbe:SchwarzKompatibilität:AXIS W100 AllgemeinPackungsmenge5 (Spezifikationen gelten für einen Artikel)ProdukttypHängehalterung für KameraInformationen zur KompatibilitätEntwickelt fürAXIS W100, W100 Body Worn Camera, W101, W102, W102 Body Worn Camera, W110, W110 Body Worn Camera, W120 Axis bietet ein umfangreiches Produktportfolio für die professionelle IP-Videoüberwachung. Unsere Sicherheitskameras, Video-Encoder sowie Zubehör- und Zutrittskontrollprodukte basieren auf offenen Industriestandards. Allgemeine InformationenHersteller:Axis CommunicationsHersteller-Artikelnummer:02129001Hersteller-Webseite:Marke:AXISModell:TW1103Produktbezeichnung:TW1103 Chest Harness MountAnzahl in Packung:5 PackProdukttyp:GeschirrVerschiedenesKompatibilität:AXIS W100 Body Worn CameraTAA-konform:JaNDAA-konform:Ja Axis 02129-001. Produktfarbe: Schwarz, Kompatibilität: AXIS W100MerkmaleProduktfarbeSchwarzKompatibilitätAXIS W100 Kurzinfo: AXIS TW1103 - Hängehalterung für Kamera (Packung mit 5) - für433,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Axis 02772-001Verbinden Sie die Nutzung der bestehenden und beliebtesten Zutrittskontrolltechnik mit moderner Bluetooth-Technologie. Technische Daten SchnittstelleStromquelle:PoE und/oder 12 V/1 A DCPoE:802.3af (Klasse 0-12.95W)LAN:10/100BASE-TX mit Auto-MDIX, modularer RJ-45-AnschlussEmpfohlene Verkabelung:Cat-5e oder besserAktiver Schaltausgang:8 bis 12V DC/max. 600 mAPassiver Schalter:Schließer/Öffner-Schaltkontakte, bis zu 30 V/1 A AC/DCEingänge:2 Eingänge im passiven/aktiven Modus (-30 V bis +30 V DC)OFF = offen oder Uin> 1,5 VEIN = kurzer Anschluss oder Uin< 1,5 VSchutzschalter:automatisch in der 2N Access Unit 2.0 enthaltenAudio:Summer (97dBA)Unterstützte Protokolle:DHCP opt. 66, SMTP, TFTP, HTTP, HTTPS, SyslogBluetooth-LesegerätBeliefKompatibel mit Bluetooth 5.0 (BLE)Reichweite(kurz - typisch bis zu 3m*; lang - typisch bis zu 10m*) *Die Abstände sind nur als Richtwerte zu verstehen und können je nach Telefonmodell und Installationsumgebung variieren. SicherheitRSA-1024 und AES-128 Vers919,73 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter



-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist der Dens axis?
Was ist der Dens axis? Der Dens axis, auch bekannt als Zahnfortsatz, ist ein knöcherner Vorsprung am zweiten Halswirbel (Axis) des menschlichen Skeletts. Er ragt nach oben und dient als Ansatzpunkt für Bänder und Muskeln, die die Bewegungen des Kopfes ermöglichen. Der Dens axis spielt eine wichtige Rolle bei der Stabilität und Beweglichkeit des Halses. Eine Verletzung oder Verschiebung des Dens axis kann schwerwiegende Folgen haben, da er in unmittelbarer Nähe des Rückenmarks liegt. **
Top-Angebote
Produkte zum Begriff Axis-01633-001-Managed-Gigabit:
-
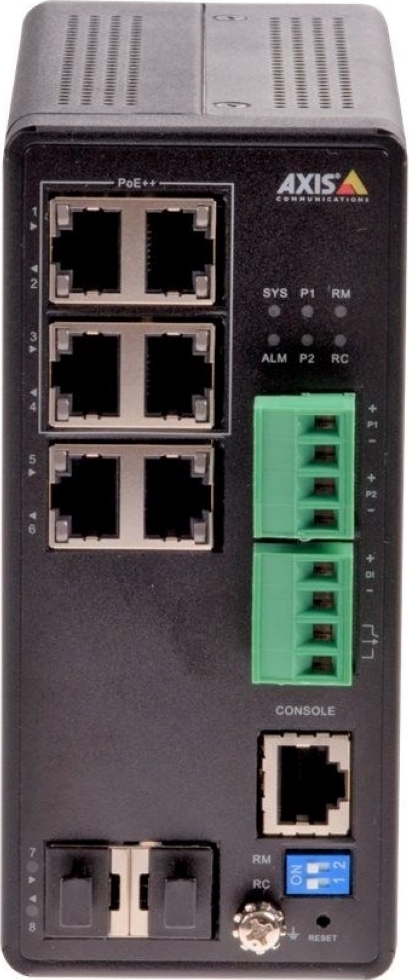
Axis 01633-001, Managed, Gigabit Ethernet (10/100/1000), Power over Ethernet (PoE)Entdecken Sie industrielle Konnektivität der Spitzenklasse mit demAXIS T8504-R, dem Gigabit-Switch, der Ihr industrielles Netzwerk revolutioniert. Dieser leistungsstarke Managed Switch mit 4 Anschlüssen bietet eine hochmoderne Lösung für IT-Profis und Technikbegeisterte, die eine hervorragende Leistung und kompromisslose Zuverlässigkeit suchen.Ausgestattet mit 240 W PoE, vereinfacht der AXIS T8504-R die Installation und senkt die Kosten, da er Ihre Geräte direkt über das Netzwerkkabel mit Strom versorgt. Die vier Gigabit-Ports, darunter zwei RJ45- und zwei SFP-Ports, bieten unübertroffene Flexibilität für den Anschluss einer Vielzahl von Geräten.4 Gigabit-PoE-Ports für schnelle und stabile KonnektivitätRobustes Industriedesign für raue UmgebungenIntuitive Verwaltungsschnittstelle für einfache KonfigurationPoE-Unterstützung von bis zu 240 W für leistungsstarke GeräteDie Sicherheit ist das Herzstück des AXIS T8504-R. Mit fortschrittlichem Datenverkehrsmanagement und Netzwerksicherheitsfu984,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
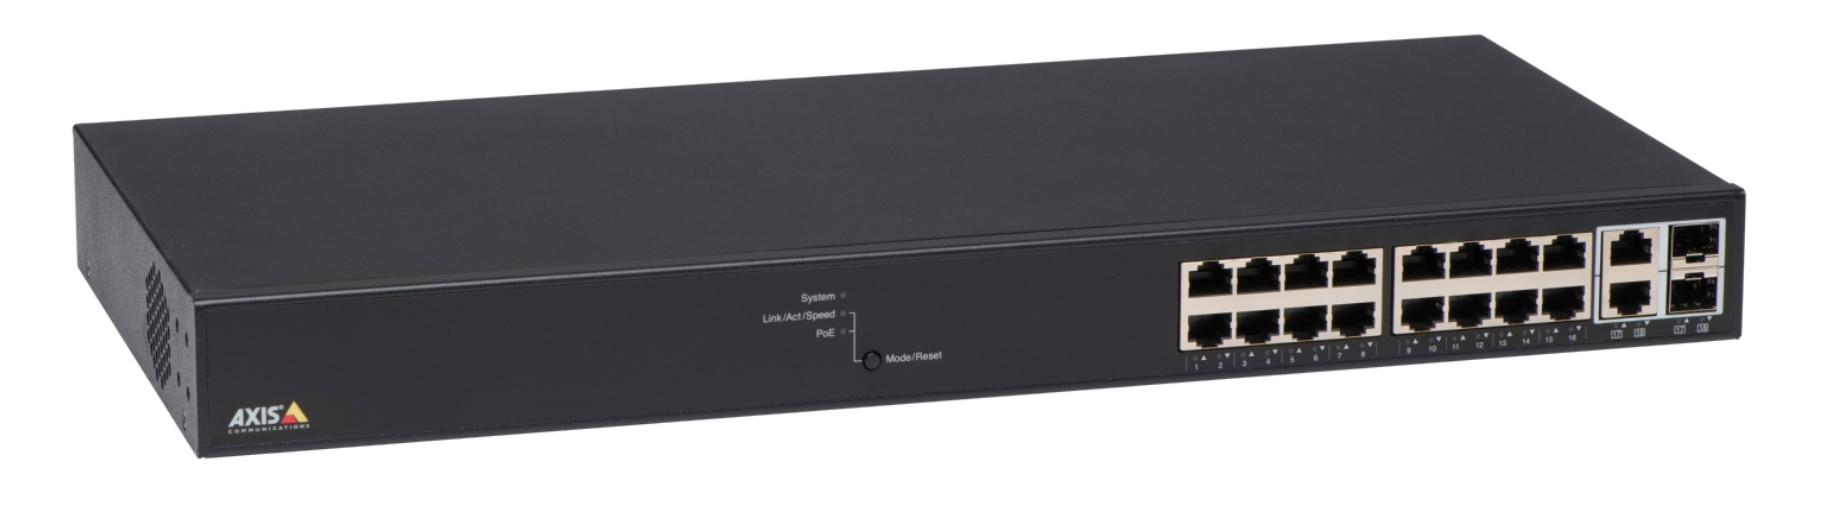
Axis 5801-692, Managed, Gigabit Ethernet (10/100/1000), Power over Ethernet (PoE)Der AXIS T8516 PoE+ Netzwerk-Switch ist ein einfach zu installierender, verwaltbarer Gigabit-Switch mit 16 Ports de, der eine perfekte Ergänzung zu den Axis de Recordern darstellt und die Konfiguration und Installation von de Überwachungssystemen weiter vereinfacht. Der AXIS T8516 verfügt über einen integrierten DHCP-Server für die automatische de IP-Adresszuweisung und die Erkennung von de angeschlossenen de Axis-Geräten. Die intuitive deAdministratoroberfläche bietet eine grafische Topologie, um de auf einfache Weise einen Überblick deüber alle Geräte im System mit Informationen über dedie angeschlossenen Geräte und deren Status zu erhalten. Der Ausgang dede power dede high power High PoE ermöglicht den Anschluss von bis zu 16 PoE-Kameras. VerwaltetAnzahl of Basis-Ports of RJ-45 Ethernet Switching: 1610BASE-T, 100BASE-TX, 1000BASE-TTabelle of MAC-Adressen: 8000 Einträge Kapazität of switching: 36 Gbit/sZugriffs (ACL)-Liste de Control de de ListeStromversorgung über Ethernet (PoE) Mer1089,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Axis 01191-003, Managed, Gigabit Ethernet (10/100/1000), Power over Ethernet (PoE), 1USwitch-Typ:ManagedAnzahl der basisschaltenden RJ-45 Ethernet Ports:8Basic Switching RJ-45 Ethernet Ports-Typ:Gigabit Ethernet (10/100/1000)Anzahl installierte SFP Module:0Anzahl Gigabit Ethernet (Kupfer) Anschlüsse:8Anzahl Combo-SPF-Anschlüsse:2Netzstandard:IEEE 802.1Q, IEEE 802.3, IEEE 802.3ab, IEEE 802.3at, IEEE 802.3u, IEEE 802.3zKupfer Ethernet Verkabelungstechnologie:10BASE-T, 100BASE-TX, 1000BASE-TVLAN-Unterstützung:JaVirtuelle LAN-Funktionen:Private VLANMAC-Adressentabelle:8000 EintragungenRouting-/Switching-Kapazität:20 Gbit/sDurchgang:14,9 MppsJumbo Frames Unterstützung:JaJumbo-Frames:9216DHCP-Funktionen:DHCP server, DHCP snoopingZugriffkontrollliste:JaUnterstützte Sicherheitsalgorithmen:802.1x RADIUS, HTTPS, SSHAuthentifizierung:Port-basierte AuthentifizierungPasswortschutz:JaAutentifizierungstyp:IEEE 802.1x, RADIUSManagement-Protokolle:SNMP v1/v2c/v3Unterstützte Netzwerkprotokolle:IPv4, IPv6, HTTP, HTTPS, QoS, Bonjour, UPnP, SNMP v1/v2c/v3, DNS, NTP, TCP, UDP, IGMP, ICMP, DH663,66 €*Versand: 9,95 €Sichere Weiterleitung zum Anbieter
-
Ricorumi Set 30er "Nilli Nilli", Farben: 001-030Ricorumi Set 30er "Nilli Nilli", Farben: 001-030 , Dieses Ricorumi Garnset enthält 30 Knäuel des beliebten Chenillegarns Ricorumi Nilli Nilli. , > , Erscheinungsjahr: 20230916, Produktform: NonBook, Warengruppe: NB/Basteln/Handarbeiten, UNSPSC: 39249000, Warenverzeichnis für die Außenhandelsstatistik: 39249000, Sender’s product category: NONBO, Länge: 249, Breite: 312, Höhe: 91, Gewicht: 1014, Produktform: NonBook, Genre: Spiele, PBS,40,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Suche einen 16-Port Gigabit Managed Switch.
Es gibt viele verschiedene Modelle von 16-Port Gigabit Managed Switches auf dem Markt. Einige beliebte Optionen sind der Cisco SG350-20, der Netgear GS316, der TP-Link TL-SG1016DE und der D-Link DGS-1210-20. Es ist wichtig, die spezifischen Anforderungen und Budgetbeschränkungen zu berücksichtigen, um den besten Switch für die individuellen Bedürfnisse zu finden. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Axis-01633-001-Managed-Gigabit
-
Axis 02129-001, Schwarz, AXIS W100Produktfarbe:SchwarzKompatibilität:AXIS W100 AllgemeinPackungsmenge5 (Spezifikationen gelten für einen Artikel)ProdukttypHängehalterung für KameraInformationen zur KompatibilitätEntwickelt fürAXIS W100, W100 Body Worn Camera, W101, W102, W102 Body Worn Camera, W110, W110 Body Worn Camera, W120 Axis bietet ein umfangreiches Produktportfolio für die professionelle IP-Videoüberwachung. Unsere Sicherheitskameras, Video-Encoder sowie Zubehör- und Zutrittskontrollprodukte basieren auf offenen Industriestandards. Allgemeine InformationenHersteller:Axis CommunicationsHersteller-Artikelnummer:02129001Hersteller-Webseite:Marke:AXISModell:TW1103Produktbezeichnung:TW1103 Chest Harness MountAnzahl in Packung:5 PackProdukttyp:GeschirrVerschiedenesKompatibilität:AXIS W100 Body Worn CameraTAA-konform:JaNDAA-konform:Ja Axis 02129-001. Produktfarbe: Schwarz, Kompatibilität: AXIS W100MerkmaleProduktfarbeSchwarzKompatibilitätAXIS W100 Kurzinfo: AXIS TW1103 - Hängehalterung für Kamera (Packung mit 5) - für433,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Axis 02772-001Verbinden Sie die Nutzung der bestehenden und beliebtesten Zutrittskontrolltechnik mit moderner Bluetooth-Technologie. Technische Daten SchnittstelleStromquelle:PoE und/oder 12 V/1 A DCPoE:802.3af (Klasse 0-12.95W)LAN:10/100BASE-TX mit Auto-MDIX, modularer RJ-45-AnschlussEmpfohlene Verkabelung:Cat-5e oder besserAktiver Schaltausgang:8 bis 12V DC/max. 600 mAPassiver Schalter:Schließer/Öffner-Schaltkontakte, bis zu 30 V/1 A AC/DCEingänge:2 Eingänge im passiven/aktiven Modus (-30 V bis +30 V DC)OFF = offen oder Uin> 1,5 VEIN = kurzer Anschluss oder Uin< 1,5 VSchutzschalter:automatisch in der 2N Access Unit 2.0 enthaltenAudio:Summer (97dBA)Unterstützte Protokolle:DHCP opt. 66, SMTP, TFTP, HTTP, HTTPS, SyslogBluetooth-LesegerätBeliefKompatibel mit Bluetooth 5.0 (BLE)Reichweite(kurz - typisch bis zu 3m*; lang - typisch bis zu 10m*) *Die Abstände sind nur als Richtwerte zu verstehen und können je nach Telefonmodell und Installationsumgebung variieren. SicherheitRSA-1024 und AES-128 Vers919,73 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Axis 02773-001Schnittstelle:RJ-45Frequenz:125 kHzProduktfarbe:SchwarzBluetooth-Version:5.0Funkfrequenz:13.56 MHzEnthält nicht:PVC/BFRGehäusematerial:Zink Axis 02773-001Technische DetailsSchnittstelleRJ-45Bluetooth-Version5.0Funkfrequenz13.56 MHzFrequenz125 kHzProduktfarbeSchwarzEnthält nichtPVC/BFRGehäusematerialZink Hauptmerkmale Technische Details Typ Basis-Zugangskontrollleser Autentifizierungstyp Zugangschip/Karte Fingerabdruckscanner Nein Zugriffscodeleser Nein Zugriffschip/Kartenleser Ja Zugriffschip/Kartenlesertyp Kontaktfrei RFID-Frequenz 13,56 MHz Temperaturmessbereich 40 - 60 °C Produktfarbe Schwarz Gehäusematerial Nickel, Zink Bildschirm Eingebautes Display Nein Kamera Frontkamera Nein Anschlüsse und Schnittstellen Bluetooth Ja Energie Power over Ethernet (PoE) Ja Gewicht und Abmessungen Breite 107 mm Tiefe 28 mm Höhe 130 mm 2N Telecommunications Access Unit 2.0 Bluetooth u. RFID 13.56 MHz, NFC,gesichert, PICard kompatiebel785,89 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Axis 01192-003, Managed, Gigabit Ethernet (10/100/1000), Power over Ethernet (PoE), Rack-Einbau, 1USwitch-Typ:ManagedAnzahl der basisschaltenden RJ-45 Ethernet Ports:24Basic Switching RJ-45 Ethernet Ports-Typ:Gigabit Ethernet (10/100/1000)Anzahl installierte SFP Module:0Anzahl Gigabit Ethernet (Kupfer) Anschlüsse:24Anzahl Combo-SPF-Anschlüsse:2Netzstandard:IEEE 802.1Q, IEEE 802.3, IEEE 802.3ab, IEEE 802.3at, IEEE 802.3u, IEEE 802.3zKupfer Ethernet Verkabelungstechnologie:10BASE-T, 100BASE-TX, 1000BASE-TEthernet LAN Datentransferraten:10,100,1000 Mbit/sVLAN-Unterstützung:JaVirtuelle LAN-Funktionen:Private VLANMAC-Adressentabelle:8000 EintragungenRouting-/Switching-Kapazität:52 Gbit/sDurchgang:38,7 MppsJumbo Frames Unterstützung:JaJumbo-Frames:9216DHCP-Funktionen:DHCP server, DHCP snoopingZugriffkontrollliste:JaUnterstützte Sicherheitsalgorithmen:802.1x RADIUS, HTTPS, SSHAuthentifizierung:Port-basierte AuthentifizierungPasswortschutz:JaAutentifizierungstyp:IEEE 802.1x, RADIUSManagement-Protokolle:SNMP v1/v2c/v3Unterstützte Netzwerkprotokolle:IPv4, IPv6, HTTP, HTTPS, QoS, Bonjour, UPnP1418,96 €*Versand: 9,95 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist der Dens axis?
Was ist der Dens axis? Der Dens axis, auch bekannt als Zahnfortsatz, ist ein knöcherner Vorsprung am zweiten Halswirbel (Axis) des menschlichen Skeletts. Er ragt nach oben und dient als Ansatzpunkt für Bänder und Muskeln, die die Bewegungen des Kopfes ermöglichen. Der Dens axis spielt eine wichtige Rolle bei der Stabilität und Beweglichkeit des Halses. Eine Verletzung oder Verschiebung des Dens axis kann schwerwiegende Folgen haben, da er in unmittelbarer Nähe des Rückenmarks liegt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.