Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Axis-01944-001-Midspan-Draußen
Top-Angebote
Produkte zum Begriff Axis-01944-001-Midspan-Draußen:
-
Bothe, Carsten: Draußen BackenDraußen Backen , Das Petromax Outdoor-Backbuch , Sonstige > Autoteile & Zubehör , Erscheinungsjahr: 201805, Produktform: Leinen, Autoren: Bothe, Carsten, Fotograph: Then, Sandra, Seitenzahl/Blattzahl: 144, Keyword: Abenteuer; Aufläufe; Backbuch; Brot; Campen; Camping-Küche; Carsten Bothe; Dutch Oven; Feuer; Feuerstelle; Feuertopf; Feurspieß; Garten; Gebäck; Glut; Gusseisen; Kohlen; Lagerfeuer; Lodge; Outdoor; Outdoor-Küche; Outdoorküche; Pasteten; Petromax; Pizza; Rezepte; Tipps; draußen; kochen, Fachschema: Backen~Teig~Outdoor, Fachkategorie: Outdoor-Freizeitaktivitäten, Thema: Orientieren, Warengruppe: HC/Backen, Fachkategorie: Backen: Brot & Kuchen, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Heel Verlag GmbH, Verlag: Heel Verlag GmbH, Verlag: Heel, Länge: 259, Breite: 212, Höhe: 15, Gewicht: 634, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: SLOWENIEN (SI), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 200231019,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
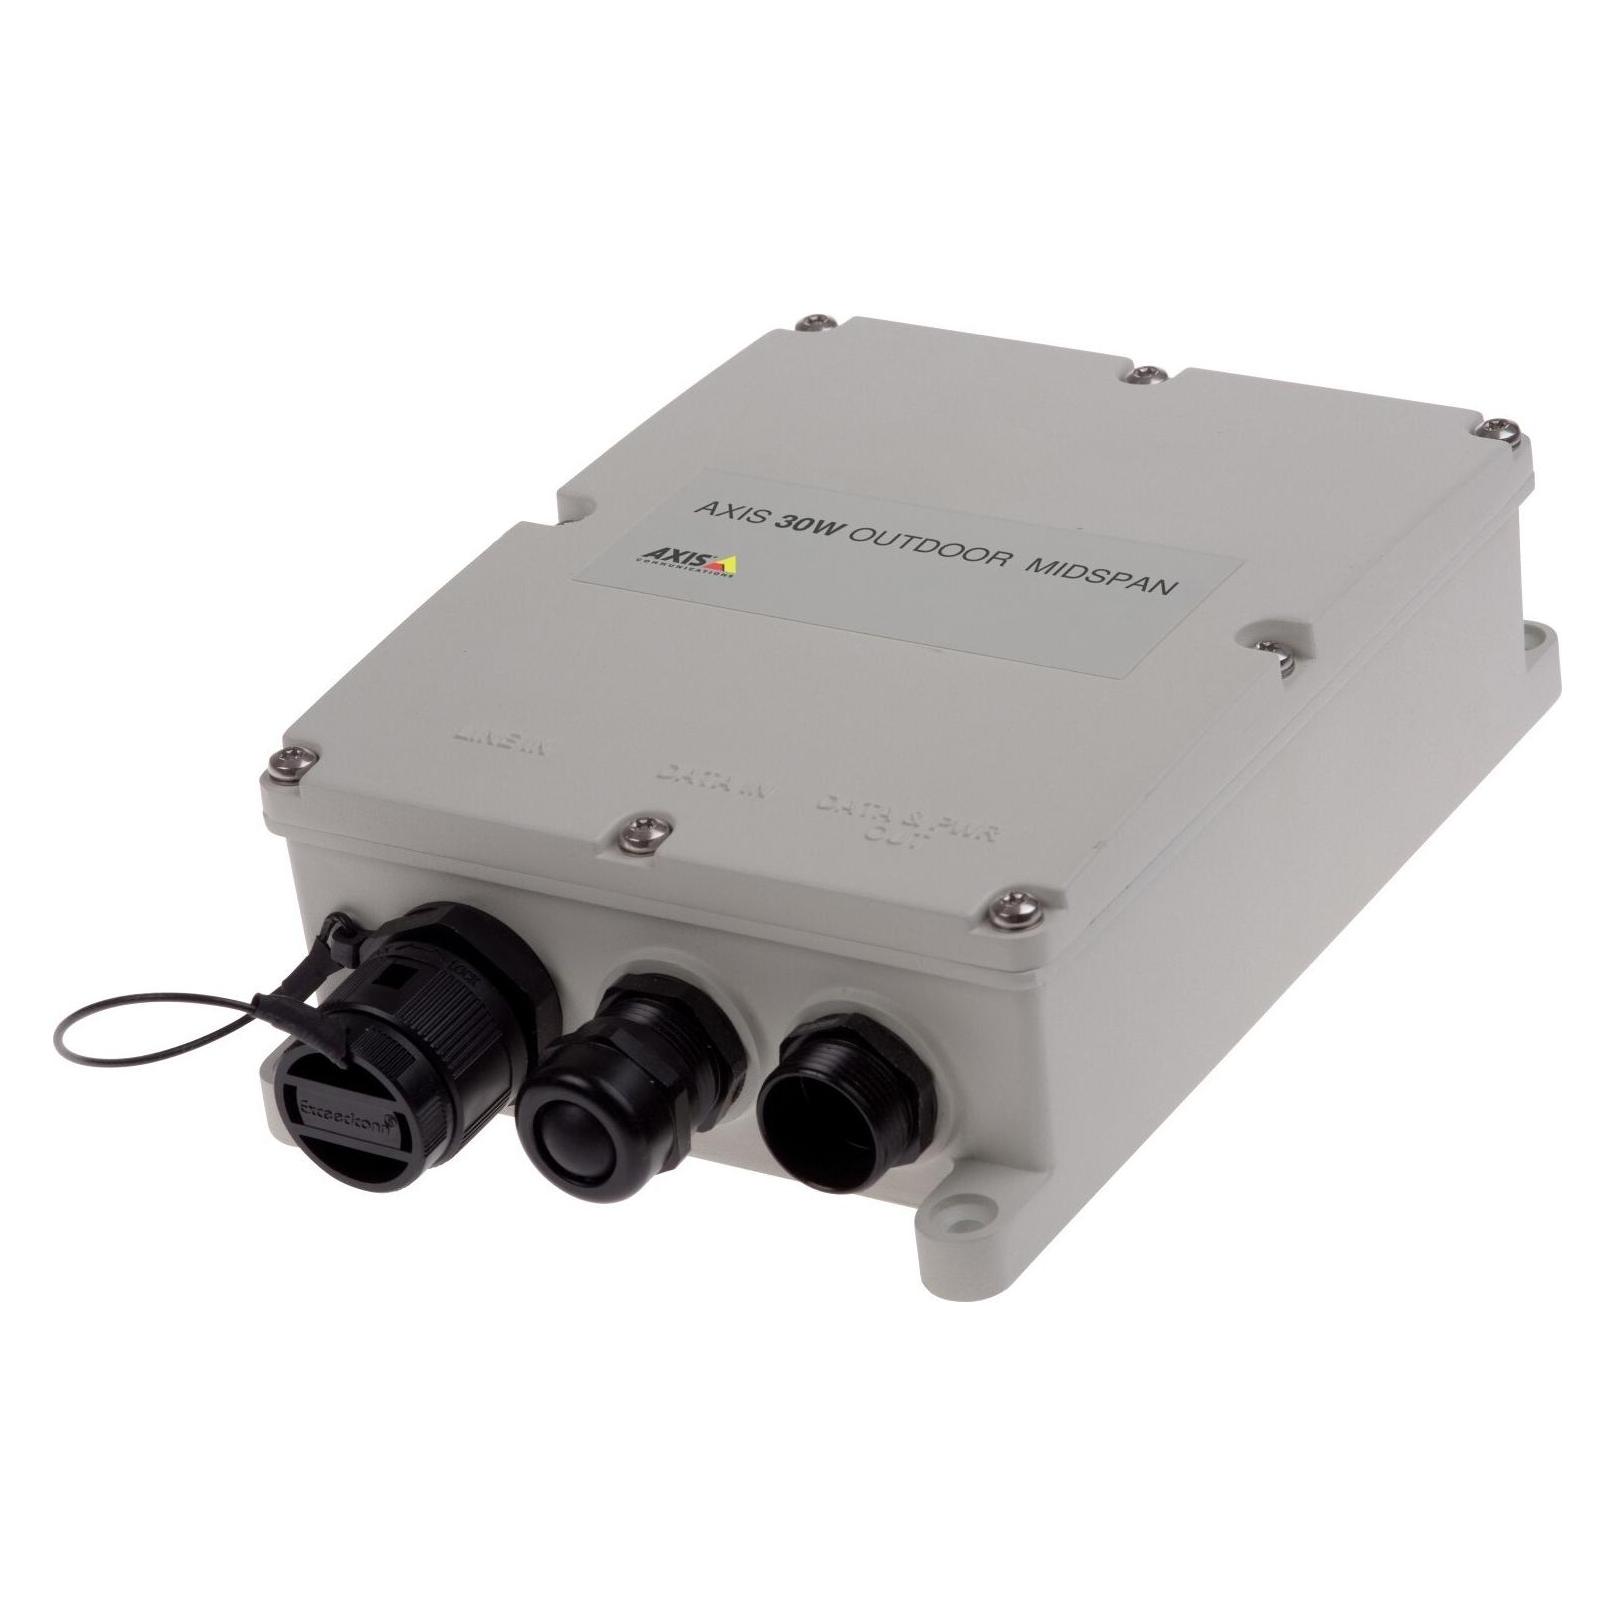
Axis 02453-001, Midspan, Universal, Weiß, Axis, IP67, 90 WDer AXIS TU8002-E ist ein IP66/67 und NEMA TS2 klassifizierter Midspan für den Außenbereich. Er hat einen erweiterten Temperaturbereich of von -40 °C bis 65 °C bei einer bestimmten Leistung of. Der Midspan bietet Überspannungsschutz of bis zu 6 kV für the AC-Port of. Dank der RJ45-Anschlüsse mit Schutzart IP66/67 ist es nicht erforderlich, el externen Midspan zu öffnen, sondern einfach el cable de Netz und el Produkt de Netzwerkvideo anzuschließen. The midspan de 90 W unterstützt IEEE 802.3af/at/bt und High PoE konforme Geräte. MidspanUniversalKompatible Marke: Axis90 W MerkmaleArt*MittelspannweiteUnterstützte Platzierung*UniversalBrand kompatibelAxisFarbe des Produkts*WhiteIP (Internationaler Schutz) CodeIP67Control of EnergieLeistungsaufnahme90 WEingangsspannung de100 - 240 VUmgebungsbedingungenBetriebstemperaturbereich de-40 - 65 °C Typ:MidspanUnterstützte Positionierung:UniversalProduktfarbe:WeißMarkenkompatibilität:AxisInternationale Schutzart (IP-Code):IP67Bemessungsleistung:90 W493,81 €*Versand: 9,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist der Dens axis?
Was ist der Dens axis? Der Dens axis, auch bekannt als Zahnfortsatz, ist ein knöcherner Vorsprung am zweiten Halswirbel (Axis) des menschlichen Skeletts. Er ragt nach oben und dient als Ansatzpunkt für Bänder und Muskeln, die die Bewegungen des Kopfes ermöglichen. Der Dens axis spielt eine wichtige Rolle bei der Stabilität und Beweglichkeit des Halses. Eine Verletzung oder Verschiebung des Dens axis kann schwerwiegende Folgen haben, da er in unmittelbarer Nähe des Rückenmarks liegt. **
Was ist Atlas und Axis?
Was ist Atlas und Axis? Atlas und Axis sind die ersten beiden Halswirbel des menschlichen Skeletts. Der Atlas (C1) ist der oberste Wirbel, der den Schädel trägt und es ermöglicht, den Kopf zu neigen und zu drehen. Der Axis (C2) sitzt direkt unter dem Atlas und ermöglicht zusätzliche Drehbewegungen des Kopfes. Zusammen bilden sie eine wichtige Verbindung zwischen Kopf und Wirbelsäule und spielen eine entscheidende Rolle bei der Beweglichkeit des Halses. **
Top-Angebote
Produkte zum Begriff Axis-01944-001-Midspan-Draußen:
-
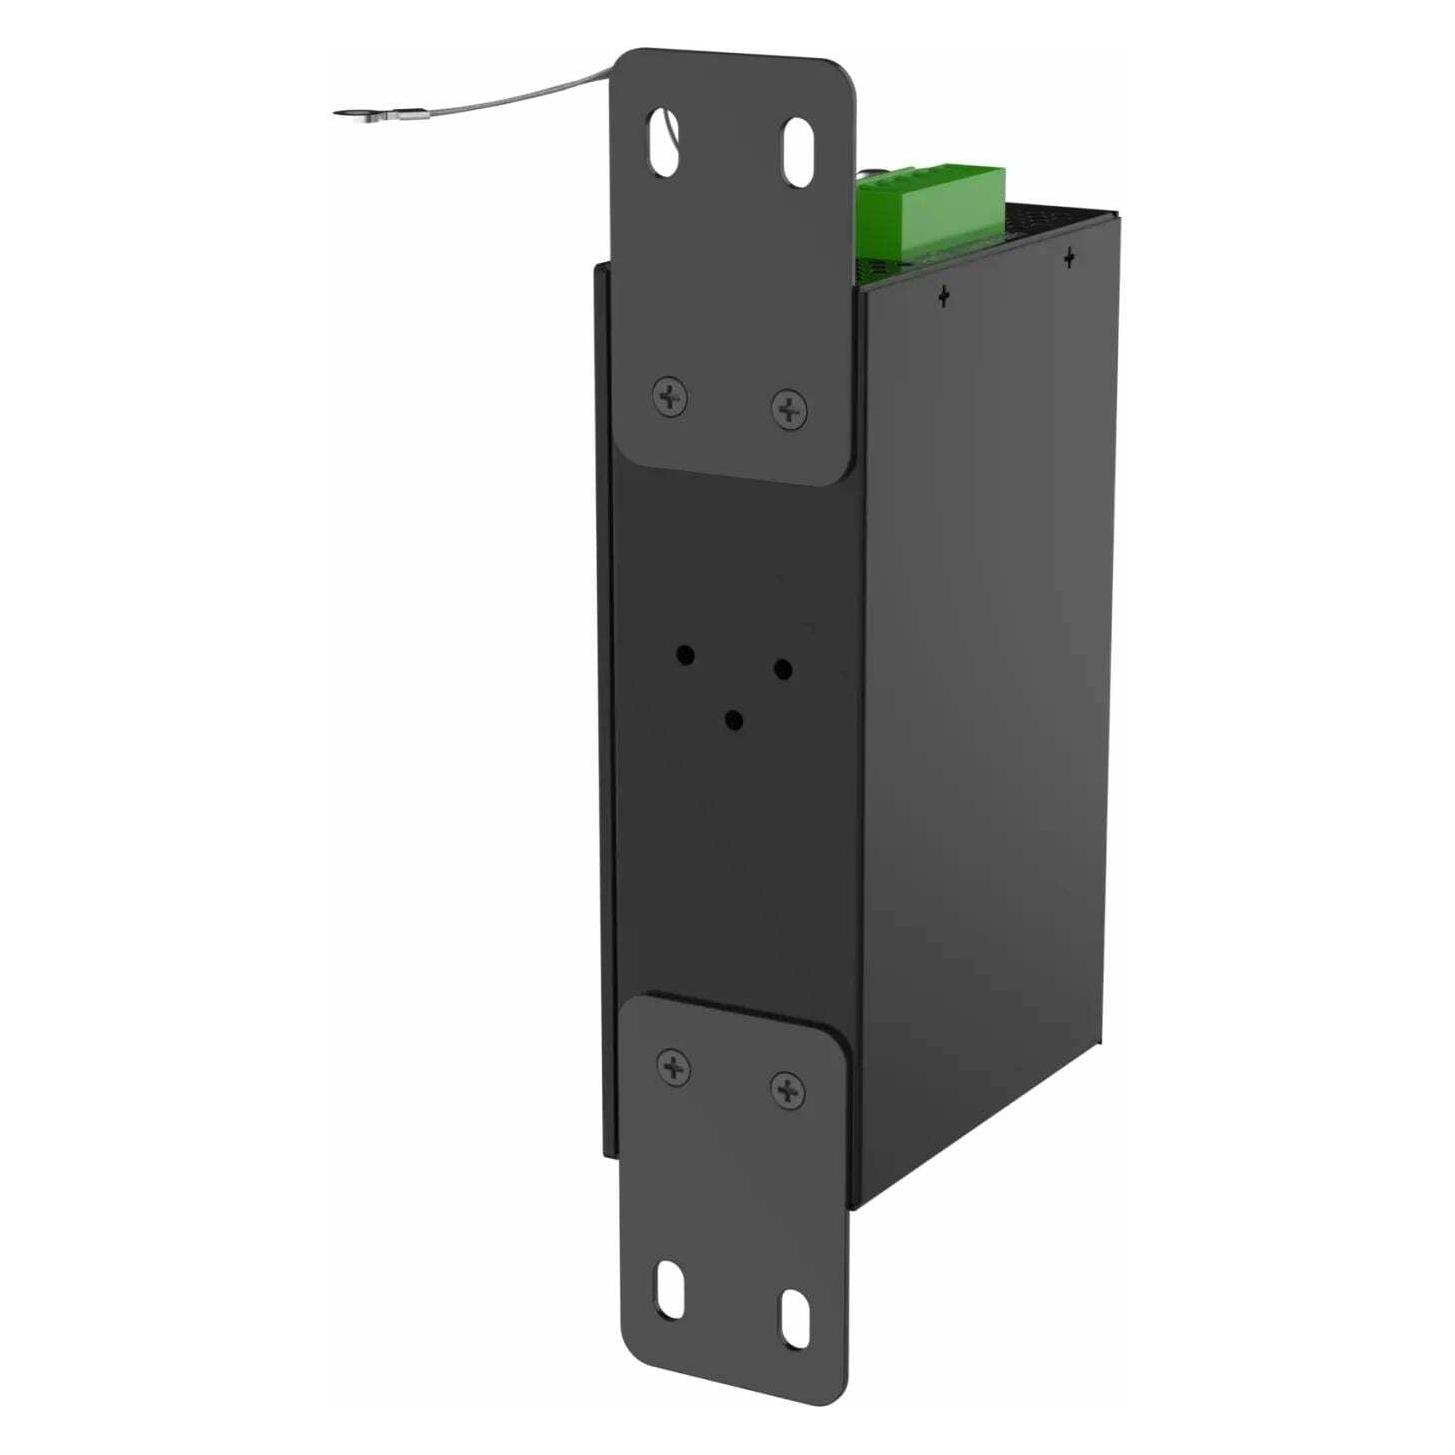
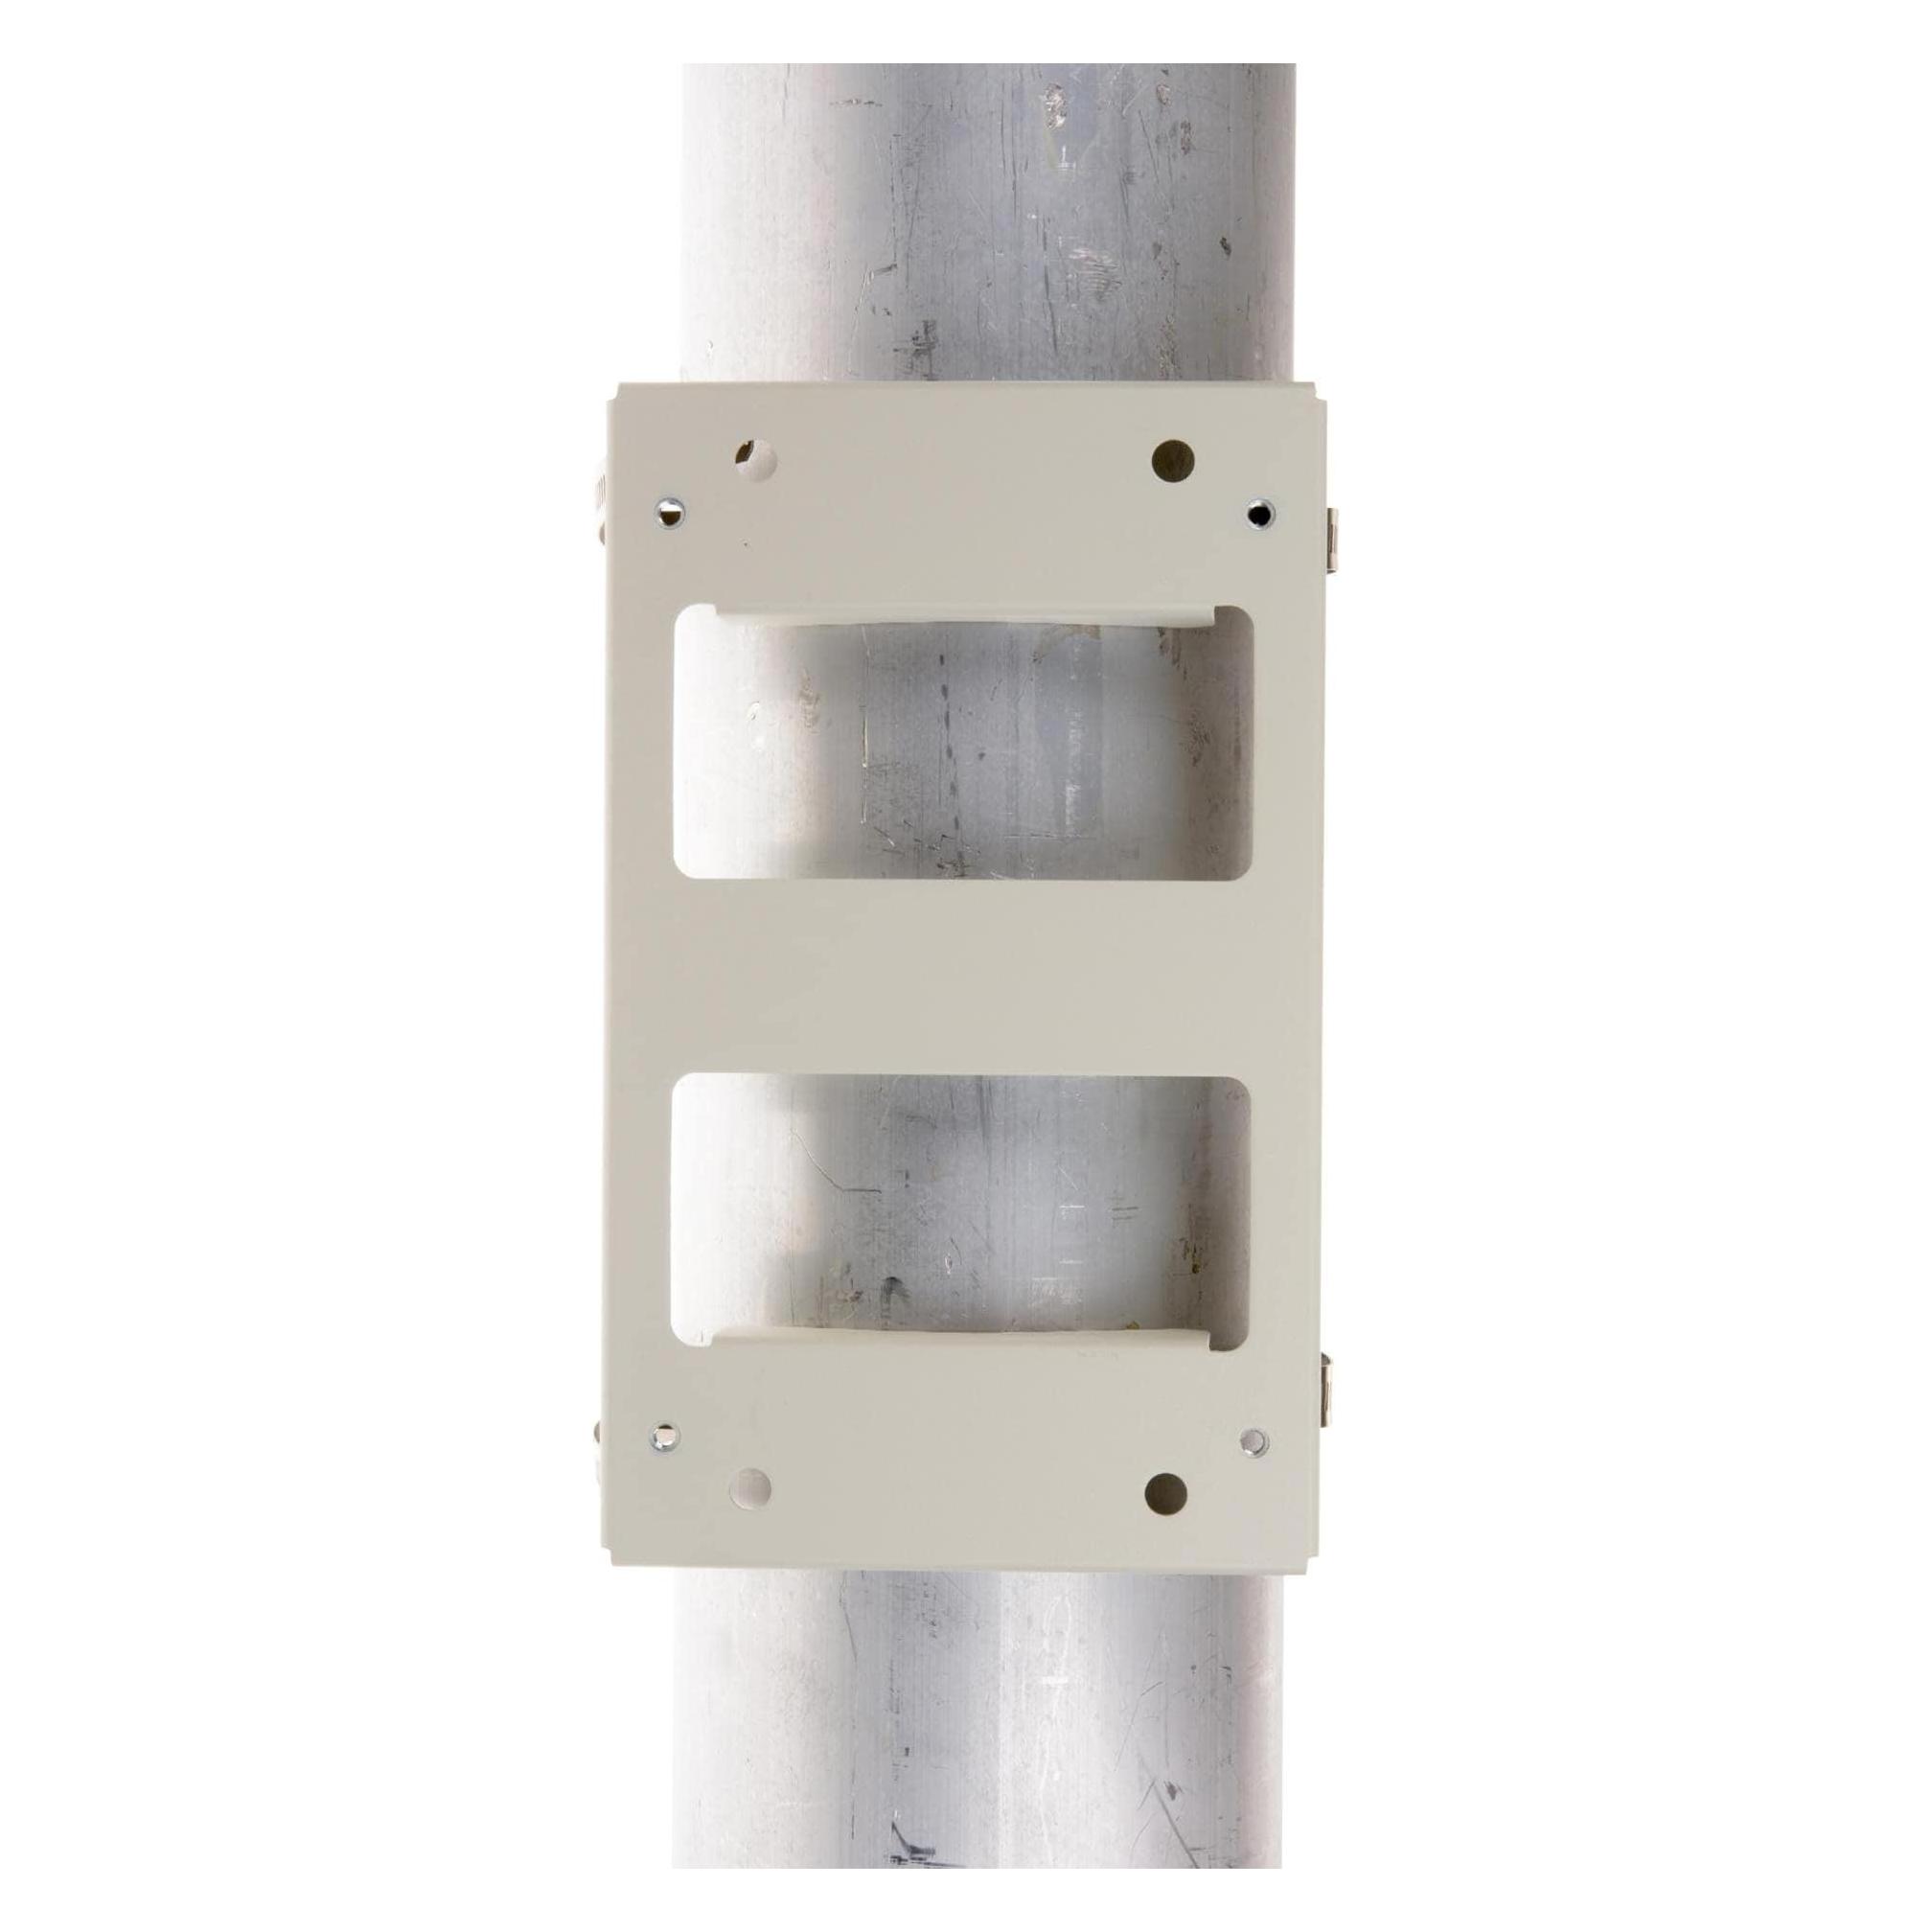
Axis 01944-001, Midspan, Draußen, Schwarz, Grau, Axis, Aluminium, IP66AllgemeinGerätetypPower Injector - externStromversorgungsgerätEingangsspannungWechselstrom 100-240 VNötige Frequenz50 - 60 HzAngaben zu Ausgangsleistungsanschlüssen1 x RJ-45Ausgangsspannung54 VLeistungskapazität30 WattErweiterung/KonnektivitätSchnittstellen1 x Gigabit LAN - RJ-45VerschiedenesEnthaltene KabelStromkabelBesonderheitenGeeignet für WandmontageKennzeichnungIEEE 802.3af, IEEE 802.3at, EN 61000-3-2, EN 61000-3-3, EN55024, CB, EN 61000-6-1, CCC, EN 61000-6-2, RoHS, UL 60950-1, IEC 60950-1, EN 60950-1, WEEE, REACH, FCC Part 15 B Class A, KC, EN 50121-4, IEC 62236-4, VCCI Class A, AS/NZS CISPR 22, RCM, EN 55022 Class A, EN 55032 Class A, KCC KN32 Class A, KCC KN35, NEMA Type 4X, IP66, IP67Service und SupportUmgebungsbedingungenMin Betriebstemperatur-40 °CMax. Betriebstemperatur65 °CZulässige Luftfeuchtigkeit im Betrieb10 - 100%Abmessungen und GewichtBreite14 cmTiefe6 cmHöhe17 cmGewicht1.4 kgInformationen zur KompatibilitätEntwickelt fürAXIS A1601 Network Door Controller, A1610-B,346,94 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Bothe, Carsten: Draußen BackenDraußen Backen , Das Petromax Outdoor-Backbuch , Sonstige > Autoteile & Zubehör , Erscheinungsjahr: 201805, Produktform: Leinen, Autoren: Bothe, Carsten, Fotograph: Then, Sandra, Seitenzahl/Blattzahl: 144, Keyword: Abenteuer; Aufläufe; Backbuch; Brot; Campen; Camping-Küche; Carsten Bothe; Dutch Oven; Feuer; Feuerstelle; Feuertopf; Feurspieß; Garten; Gebäck; Glut; Gusseisen; Kohlen; Lagerfeuer; Lodge; Outdoor; Outdoor-Küche; Outdoorküche; Pasteten; Petromax; Pizza; Rezepte; Tipps; draußen; kochen, Fachschema: Backen~Teig~Outdoor, Fachkategorie: Outdoor-Freizeitaktivitäten, Thema: Orientieren, Warengruppe: HC/Backen, Fachkategorie: Backen: Brot & Kuchen, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Heel Verlag GmbH, Verlag: Heel Verlag GmbH, Verlag: Heel, Länge: 259, Breite: 212, Höhe: 15, Gewicht: 634, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: SLOWENIEN (SI), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 200231019,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Axis-01944-001-Midspan-Draußen
-
Axis 02453-001, Midspan, Universal, Weiß, Axis, IP67, 90 WDer AXIS TU8002-E ist ein IP66/67 und NEMA TS2 klassifizierter Midspan für den Außenbereich. Er hat einen erweiterten Temperaturbereich of von -40 °C bis 65 °C bei einer bestimmten Leistung of. Der Midspan bietet Überspannungsschutz of bis zu 6 kV für the AC-Port of. Dank der RJ45-Anschlüsse mit Schutzart IP66/67 ist es nicht erforderlich, el externen Midspan zu öffnen, sondern einfach el cable de Netz und el Produkt de Netzwerkvideo anzuschließen. The midspan de 90 W unterstützt IEEE 802.3af/at/bt und High PoE konforme Geräte. MidspanUniversalKompatible Marke: Axis90 W MerkmaleArt*MittelspannweiteUnterstützte Platzierung*UniversalBrand kompatibelAxisFarbe des Produkts*WhiteIP (Internationaler Schutz) CodeIP67Control of EnergieLeistungsaufnahme90 WEingangsspannung de100 - 240 VUmgebungsbedingungenBetriebstemperaturbereich de-40 - 65 °C Typ:MidspanUnterstützte Positionierung:UniversalProduktfarbe:WeißMarkenkompatibilität:AxisInternationale Schutzart (IP-Code):IP67Bemessungsleistung:90 W493,81 €*Versand: 9,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist der Dens axis?
Was ist der Dens axis? Der Dens axis, auch bekannt als Zahnfortsatz, ist ein knöcherner Vorsprung am zweiten Halswirbel (Axis) des menschlichen Skeletts. Er ragt nach oben und dient als Ansatzpunkt für Bänder und Muskeln, die die Bewegungen des Kopfes ermöglichen. Der Dens axis spielt eine wichtige Rolle bei der Stabilität und Beweglichkeit des Halses. Eine Verletzung oder Verschiebung des Dens axis kann schwerwiegende Folgen haben, da er in unmittelbarer Nähe des Rückenmarks liegt. **
-
Was ist Atlas und Axis?
Was ist Atlas und Axis? Atlas und Axis sind die ersten beiden Halswirbel des menschlichen Skeletts. Der Atlas (C1) ist der oberste Wirbel, der den Schädel trägt und es ermöglicht, den Kopf zu neigen und zu drehen. Der Axis (C2) sitzt direkt unter dem Atlas und ermöglicht zusätzliche Drehbewegungen des Kopfes. Zusammen bilden sie eine wichtige Verbindung zwischen Kopf und Wirbelsäule und spielen eine entscheidende Rolle bei der Beweglichkeit des Halses. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.