Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für BAEHR-Time-Expert-System
Top-Angebote
Produkte zum Begriff BAEHR-Time-Expert-System:
-
BAEHR Time Expert System - Botosyn-Lift Ampulle 5x5mlHochkonzentrierte Lifting-Ampulle für eine effektive Glättung der Mimikfalten mit Argireline, einem Hexapeptid und Syn-Ake® (Synthetisches Gift der Tempelviper). Sichtbare Entspannung durch diese Inhaltsstoffe – reduziert Mimikfalten deutlich, sodass das Gesicht wie geliftet wirkt. Q10 und Allantoin fördern eine schnellere Regeneration der Haut und somit ein ebenmäßiges Hautbild. Hyaluronsäure und Panthenol versorgen die Haut intensiv mit Feuchtigkeit für ein atemberaubend samtweiches Hautgefühl. Anwendung: Als Kur oder täglich zu verwenden. Den Inhalt der Ampulle auf die gereinigte Haut von Gesicht, Hals und Dekolleté verteilen und sanft einklopfen. Nur äußerlich anwenden. Inhaltsstoffe: Aqua (Water), Pentylene Glycol, Alcohol Denat., Glycerin, Butylene Glycol, Panthenol, Saccharide Isomerate, Polysorbate 20, Phenoxyethanol, Xanthan Gum, Allantoin, Parfum (Fragrance), Acrylates/C10-30 Alkyl Acrylate Crosspolymer, Hydrolyzed Wheat Protein, Ethylhexylglycerin, Sodium Hydroxide, U...38,17 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
BAEHR Time Expert System - Botosyn-Kapseln mit ArgirelineBeschreibung: Time Expert System® Botosyn-Kapseln mit Argireline Sichtbar glättende Intensiv-Lift-Kapseln mit einer samtigen Textur. Wie ein Mini-Facelift bekämpft diese exklusive Rezeptur aktiv die strukturellen Ursachen der Hautalterung. Der enthaltene Anti-Aging Wirkstoff Argireline mindert sichtbar nachhaltig Falten, die durch Anspannungen verursacht wurden. Die Gesichtshaut wird optimal durchfeuchtet und der Entstehung neuer Mimikfalten effizient entgegengewirkt. Schon nach der ersten Anwendung wirkt das Hautbild jugendlich erfrischt und gewinnt ein großes Plus an Spannkraft. Anwendung: Ideale Anwendung für bis zu 4 Wochen als Intensiv-Kur. Morgens oder abends eine Pflegekapsel durch Drehen öffnen und auf die noch feuchte, gereinigte Gesichtshaut auftragen. Zur nachhaltigen Stabilisierung des Lifting-Effekts die Anwendung mit 2 – 3 Pflegekapseln pro Woche fortsetzen. Nur zur äußerlichen Anwendung. Inhaltsstoffe: Cyclopentasiloxane, Dimethicone Crosspolymer, Ethylhexyl Cocoat...67,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff BAEHR-Time-Expert-System:
-
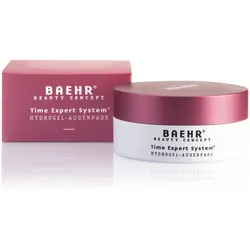
BAEHR Time Expert System Hydrogel-AugenpadsGönnen Sie sich einen besonderen Verwöhnmoment mit den Time Expert System® – Hydrogel-Augenpads. Sie wünschen sich eine jugendlichere Augenpartie? Diese innovative Kombination pflanzlicher Extrakte aus Algen und grünem Tee belebt Ihre Haut dank ihrer straffenden und kühlenden Wirkung. Die Wirkstoffkombination aus Hyaluron, Kollagen und Koffein fördert die Feuchtigkeitsbalance der Haut und sorgt für einen vitalisierenden Sofort-Frische-Effekt. Müde, schlaffe Augenpartien haben keine Chance. Kleine Fältchen erscheinen sofort gemildert und die Augenpartie erstrahlt. Anwendung: Den Tiegel öffnen und eines der Hydrogel-Augenpads entnehmen und unter dem Auge auf die gereinigte Haut legen. Ein zweites Pad entnehmen und unter dem anderen gereinigten Auge platzieren. Die schmale Seite zeigt in Richtung Nase. Drücken Sie die Augenpads leicht und gleichmäßig an. Einwirkzeit 15 – 30 min. Anschließend Pads abnehmen und entsorgen. Produktüberschuss auf der Haut sanft einklopfen. Die besten Erge...33,92 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
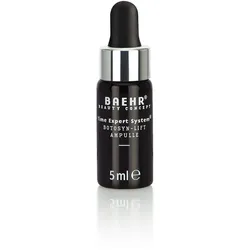
BAEHR Time Expert System - Botosyn-Lift Ampulle 5mlHochkonzentrierte Lifting-Ampulle für eine effektive Glättung der Mimikfalten mit Argireline, einem Hexapeptid und Syn-Ake® (Synthetisches Gift der Tempelviper). Sichtbare Entspannung durch diese Inhaltsstoffe – reduziert Mimikfalten deutlich, sodass das Gesicht wie geliftet wirkt. Q10 und Allantoin fördern eine schnellere Regeneration der Haut und somit ein ebenmäßiges Hautbild. Hyaluronsäure und Panthenol versorgen die Haut intensiv mit Feuchtigkeit für ein atemberaubend samtweiches Hautgefühl. Anwendung: Als Kur oder täglich zu verwenden. Den Inhalt der Ampulle auf die gereinigte Haut von Gesicht, Hals und Dekolleté verteilen und sanft einklopfen. Nur äußerlich anwenden. Inhaltsstoffe: Aqua (Water), Pentylene Glycol, Alcohol Denat., Glycerin, Butylene Glycol, Panthenol, Saccharide Isomerate, Polysorbate 20, Phenoxyethanol, Xanthan Gum, Allantoin, Parfum (Fragrance), Acrylates/C10-30 Alkyl Acrylate Crosspolymer, Hydrolyzed Wheat Protein, Ethylhexylglycerin, Sodium Hydroxide, Ubi...8,46 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
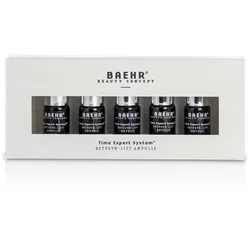
BAEHR Time Expert System - Botosyn-Lift Ampulle 5x5mlHochkonzentrierte Lifting-Ampulle für eine effektive Glättung der Mimikfalten mit Argireline, einem Hexapeptid und Syn-Ake® (Synthetisches Gift der Tempelviper). Sichtbare Entspannung durch diese Inhaltsstoffe – reduziert Mimikfalten deutlich, sodass das Gesicht wie geliftet wirkt. Q10 und Allantoin fördern eine schnellere Regeneration der Haut und somit ein ebenmäßiges Hautbild. Hyaluronsäure und Panthenol versorgen die Haut intensiv mit Feuchtigkeit für ein atemberaubend samtweiches Hautgefühl. Anwendung: Als Kur oder täglich zu verwenden. Den Inhalt der Ampulle auf die gereinigte Haut von Gesicht, Hals und Dekolleté verteilen und sanft einklopfen. Nur äußerlich anwenden. Inhaltsstoffe: Aqua (Water), Pentylene Glycol, Alcohol Denat., Glycerin, Butylene Glycol, Panthenol, Saccharide Isomerate, Polysorbate 20, Phenoxyethanol, Xanthan Gum, Allantoin, Parfum (Fragrance), Acrylates/C10-30 Alkyl Acrylate Crosspolymer, Hydrolyzed Wheat Protein, Ethylhexylglycerin, Sodium Hydroxide, U...38,17 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
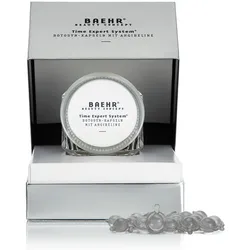
BAEHR Time Expert System - Botosyn-Kapseln mit ArgirelineBeschreibung: Time Expert System® Botosyn-Kapseln mit Argireline Sichtbar glättende Intensiv-Lift-Kapseln mit einer samtigen Textur. Wie ein Mini-Facelift bekämpft diese exklusive Rezeptur aktiv die strukturellen Ursachen der Hautalterung. Der enthaltene Anti-Aging Wirkstoff Argireline mindert sichtbar nachhaltig Falten, die durch Anspannungen verursacht wurden. Die Gesichtshaut wird optimal durchfeuchtet und der Entstehung neuer Mimikfalten effizient entgegengewirkt. Schon nach der ersten Anwendung wirkt das Hautbild jugendlich erfrischt und gewinnt ein großes Plus an Spannkraft. Anwendung: Ideale Anwendung für bis zu 4 Wochen als Intensiv-Kur. Morgens oder abends eine Pflegekapsel durch Drehen öffnen und auf die noch feuchte, gereinigte Gesichtshaut auftragen. Zur nachhaltigen Stabilisierung des Lifting-Effekts die Anwendung mit 2 – 3 Pflegekapseln pro Woche fortsetzen. Nur zur äußerlichen Anwendung. Inhaltsstoffe: Cyclopentasiloxane, Dimethicone Crosspolymer, Ethylhexyl Cocoat...67,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für BAEHR-Time-Expert-System
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.