Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für BLACKOUT---Morgen-ist
Top-Angebote
Produkte zum Begriff BLACKOUT---Morgen-ist:
-
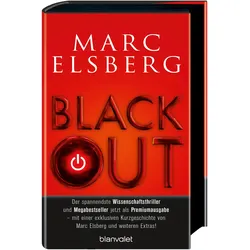
Elsberg, Marc: BLACKOUT - Morgen ist es zu spätBLACKOUT - Morgen ist es zu spät , Roman - Der spannendste Wissenschaftsthriller und Megabestseller jetzt als Premiumausgabe - mit einer exklusiven Kurzgeschichte von Marc Elsberg und weiteren Extras! , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20211025, Produktform: Leinen, Autoren: Elsberg, Marc, Seitenzahl/Blattzahl: 896, Keyword: action klassiker; buch; bücher; der fall des präsidenten; dystopie fantasy; energie sparen; gier; hackerangriff; helix; klassiker spannung; kochen ohne strom; moritz bleibtreu; photovoltaik; photovoltaik buch; premiumausgabe; ranga yogeshwar; serie; special; spiegel bestseller; stromausfall; thriller; thriller bestseller; verfilmung; zero, Fachkategorie: Technothriller~Kriminalromane und Mystery, Region: Europa, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Dystopische & utopische Literatur, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Blanvalet Verlag, Verlag: Blanvalet Verlag, Verlag: Blanvalet, Länge: 222, Breite: 145, Höhe: 61, Gewicht: 1036, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 264775825,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann man morgen einen Blackout vermeiden?
Um einen Blackout zu vermeiden, sollten Sie sicherstellen, dass Sie genügend Stromreserven haben, indem Sie beispielsweise Batterien für elektronische Geräte aufladen. Es ist auch ratsam, den Stromverbrauch zu reduzieren, indem Sie nicht benötigte Geräte ausschalten und den Einsatz von energieintensiven Geräten wie Klimaanlagen oder Heizungen minimieren. Darüber hinaus ist es wichtig, sich über mögliche Stromausfälle in Ihrer Region zu informieren und gegebenenfalls einen Notfallplan zu erstellen. **
-
Was haltet ihr vom möglichen Blackout morgen in Deutschland?
Als KI habe ich keine Meinung, aber ein möglicher Blackout in Deutschland wäre sicherlich eine ernsthafte Angelegenheit. Es könnte zu erheblichen Störungen in der Stromversorgung führen und sowohl wirtschaftliche als auch gesellschaftliche Auswirkungen haben. Es ist wichtig, dass entsprechende Vorsichtsmaßnahmen getroffen werden, um solche Situationen zu vermeiden oder angemessen darauf zu reagieren. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff BLACKOUT---Morgen-ist:
-
BLACKOUT - Morgen ist es zu spät, Belletristik von Marc ElsbergDer Megaseller als Premiumausgabe mit vielen Extras und einer exklusiven Kurzgeschichte, die 10 Jahre nach dem totalen Blackout beginnt ...Immer wieder kommt es vor: Es gibt einen Stromausfall, und plötzlich geht nichts mehr. Meist kommt der Strom nach einiger Zeit wieder und alles ist gut. Was, wenn das mal nicht so wäre? Marc Elsberg hat das Szenario in einem atemberaubenden Thriller ausgemalt und damit bereits Millionen Leser*innen begeistert. Fast 200 Wochen stand der Thriller auf der SPIEGEL-Bestsellerliste. Von Bild der Wissenschaft zum spannendsten Wissensbuch gekürt, von der Presse hochgelobt und jetzt auch noch mit Moritz Bleibtreu in der Hauptrolle als Serie verfilmt. Blackout ist ein Phänomen und das schon seit fast zehn Jahren - Grund genug es als aufwändig ausgestattete Premiumausgabe zu veröffentlichen. Experten wie Ranga Yogeshwar, oder der Präsident des Bundesamtes für Bevölkerungsschutz und Katastrophenhilfe Armin Schuster melden sich zu Wort. In einem Interview mit Marc Elsberg und den Machern der Blockbusterserie können wir von den Problemen lesen, die die Verfilmung in Zeiten von Corona bereitet hat. Exklusive Bilder aus der Serie findet man hier ebenso wie ein paar Rezepte für den nächsten Blackout. Und eine exklusive Kurzgeschichte, die erzählt, wie es weitergeht ..."800 Thriller-Seiten vom Feinsten, auf denen Elsberg es versteht, ein erschreckendes und erschreckend realistisches Bild eines Blackouts zu zeichnen." ntv.de Lesen Sie auch:ZERO: Sie wissen, was du tustHELIX: Sie werden uns ersetzenGIER: Wie weit würdest du gehen?Der Fall des Präsidenten.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Elsberg, Marc: BLACKOUT - Morgen ist es zu spätBLACKOUT - Morgen ist es zu spät , Roman - Der spannendste Wissenschaftsthriller und Megabestseller jetzt als Premiumausgabe - mit einer exklusiven Kurzgeschichte von Marc Elsberg und weiteren Extras! , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20211025, Produktform: Leinen, Autoren: Elsberg, Marc, Seitenzahl/Blattzahl: 896, Keyword: action klassiker; buch; bücher; der fall des präsidenten; dystopie fantasy; energie sparen; gier; hackerangriff; helix; klassiker spannung; kochen ohne strom; moritz bleibtreu; photovoltaik; photovoltaik buch; premiumausgabe; ranga yogeshwar; serie; special; spiegel bestseller; stromausfall; thriller; thriller bestseller; verfilmung; zero, Fachkategorie: Technothriller~Kriminalromane und Mystery, Region: Europa, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Dystopische & utopische Literatur, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Blanvalet Verlag, Verlag: Blanvalet Verlag, Verlag: Blanvalet, Länge: 222, Breite: 145, Höhe: 61, Gewicht: 1036, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 264775825,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für BLACKOUT---Morgen-ist
-
WAS IST WAS - Abenteuer Autos,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann man morgen einen Blackout vermeiden?
Um einen Blackout zu vermeiden, sollten Sie sicherstellen, dass Sie genügend Stromreserven haben, indem Sie beispielsweise Batterien für elektronische Geräte aufladen. Es ist auch ratsam, den Stromverbrauch zu reduzieren, indem Sie nicht benötigte Geräte ausschalten und den Einsatz von energieintensiven Geräten wie Klimaanlagen oder Heizungen minimieren. Darüber hinaus ist es wichtig, sich über mögliche Stromausfälle in Ihrer Region zu informieren und gegebenenfalls einen Notfallplan zu erstellen. **
-
Was haltet ihr vom möglichen Blackout morgen in Deutschland?
Als KI habe ich keine Meinung, aber ein möglicher Blackout in Deutschland wäre sicherlich eine ernsthafte Angelegenheit. Es könnte zu erheblichen Störungen in der Stromversorgung führen und sowohl wirtschaftliche als auch gesellschaftliche Auswirkungen haben. Es ist wichtig, dass entsprechende Vorsichtsmaßnahmen getroffen werden, um solche Situationen zu vermeiden oder angemessen darauf zu reagieren. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.