Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für BTR-NETCOM-Analogwertgeber-KMA-F8
Top-Angebote
Produkte zum Begriff BTR-NETCOM-Analogwertgeber-KMA-F8:
-
BTR NETCOM Schnittstellenmodul KMA-E08 24ACDC 10DC ; Metz Connect (110660)Eigenschaften • Der Analogwertgeber dient als Stellgrößengeber für manuelle Stellgrößenvorgabe, z. B. Mischklappen, Ventilstellungen, Temperaturwerte usw. Das Modul kann durch zwei Betriebsarten gesteuert werden, welche mittels integriertem zweistufigen Schalter (HAND, AUTO) umschaltbar sind\n• Über die externen Steuerkontaktklemmen S1 und S2 wird die Schalterstellung rückgemeldet\n• Schalterstellung HAND: Die Stellgröße kann mittels frontseitigen Potentiometers eingestellt werden\n• Das Ausgangssignal 0 • 10 V steht an der Klemme Y zur Verfügung\n• Schalterstellung AUTO: Die Stellgröße wird ohne Veränderung über die Klemme YR an den Stellgrößenausgang Y durchgeschaltet\n• Sollwertgeber, Handbedienebene mit Rückmeldung, LED Helligkeit proportional zur Stellgröß (110660)31,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
BTR NETCOM Koppelbaustein 24AC/DC KRA-S-F8/21 1W ; Metz Connect (11070613)Eigenschaften • Koppelbausteine dienen der sicheren Potentialtrennung zwischen Logik und Last\n• Anschluss mit Federkraftklemmen (Push-In), zusätzliche Klemmen für Steckbrücke, Prüfkontakte für jede Klemme, sichere Trennung, mit Handbedieneben (11070613)16,18 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
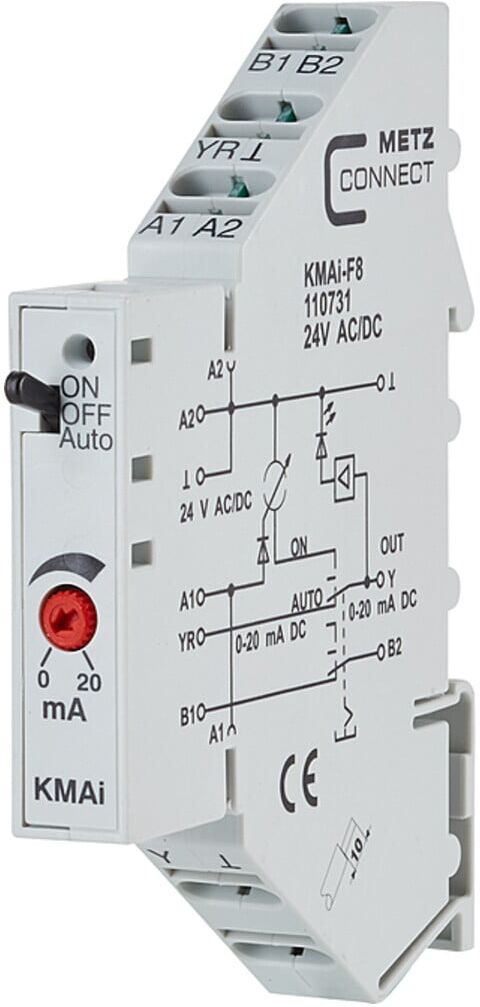
Metz Connect Analogwertgeber KMAi-F8 Federkraftklemme, RelaisMetz Connect Analogwertgeber 110731 Hersteller: Metz Connect Bezeichnung: Analogwertgeber KMAi-F8 Typ: 110731 Bidirektional: nein Galvanische Trennung: ohne Nennstromaufnahme: 19 mA Der Analogwertgeber wird für die manuelle Stellgrösseneinstellung verwendet, z. B. für Mischklappen, Ventilstellungen, Temperaturwerte usw. Das Modul kann durch zwei Betriebsarten gesteuert werden, die über den dreistufigen Schalter (ON, OFF, AUTO) auf der Frontseite eingestellt werden. Über die externen Steuerkontaktklemmen B1 und B2 wird die Schalterstellung rückgemeldet. Schalterstellung ON: Die Stellgrösse kann mit dem frontseitigen Potentiometer eingestellt werden. Das Ausgangssignal von 0 bis 20 mA steht an der Klemme Y zur Verfügung. Der Stromfluss am Eingang YR wird in der Schalterstellung ON/OFF nicht unterbrochen. Schalterstellung AUTO: Der Eingangsstrom (YR) wird mit einer Toleranz von ± 5 % (Skalenendwert) auf den Stellgrössenausgang Y übertragen. Anschluss mit Federkraftklemmen (Push-In), Sollwertgeber, Handbedienebene mit Rückmeldung, LED-Helligkeit proportional zur Stellgrösse. EAN: 4250184123231.28,55 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter



-
Lügt Netcom BW?
Als KI kann ich nicht beurteilen, ob Netcom BW lügt oder nicht. Es ist wichtig, alle verfügbaren Informationen zu sammeln und kritisch zu prüfen, um eine fundierte Meinung zu bilden. Es kann hilfreich sein, Kundenbewertungen, unabhängige Tests und andere Quellen zu konsultieren, um sich ein umfassendes Bild zu machen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Raucht Kendall von BTR?
Es gibt keine Informationen darüber, ob Kendall von Big Time Rush raucht. Rauchgewohnheiten sind oft persönlich und können sich im Laufe der Zeit ändern. Es ist am besten, sich auf offizielle Aussagen oder Informationen von Kendall selbst zu verlassen, um eine genaue Antwort zu erhalten. **


Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff BTR-NETCOM-Analogwertgeber-KMA-F8:
-
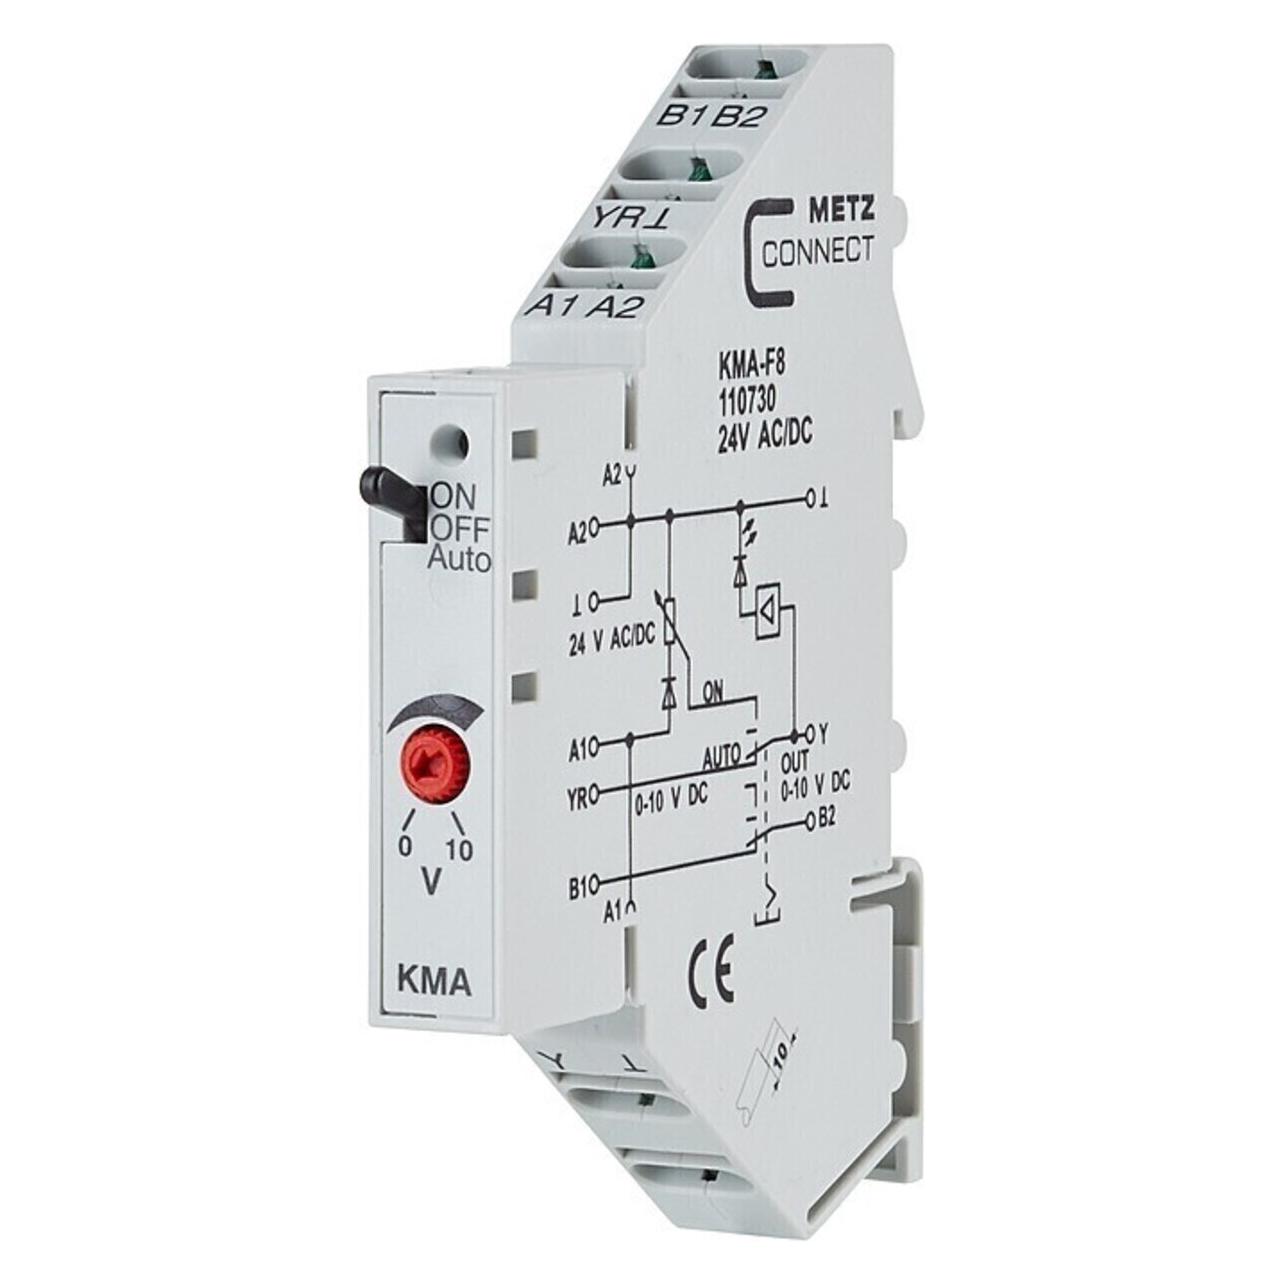
BTR NETCOM Analogwertgeber KMA-F8 110730 ; Metz Connect)Eigenschaften • Der Analogwertgeber wird für die manuelle Stellgrößeneinstellung verwendet, z. B. für Mischklappen, Ventilstellungen, Temperaturwerte usw. Das Modul kann durch zwei Betriebsarten gesteuert werden, die über den dreistufigen Schalter (ON, OFF, AUTO) auf der Frontseite eingestellt werden \n• Über die externen Steuerkontaktklemmen B1 und B2 wird die Schalterstellung rückgemeldet \n• Schalterstellung ON: Die Stellgröße kann mit dem frontseitigen Potentiometer eingestellt werden \n• Das Ausgangssignal 0 bis 10 V steht an der Klemme Y zur Verfügung \n• Schalterstellung AUTO: Die Stellgröße wird ohne Veränderung über die Klemme YR an den Stellgrößenausgang Y durchgeschaltet. \nAnschluss mit Federkraftklemmen (Push-In), Sollwertgeber, Handbedienebene mit Rückmeldung, LED-Helligkeit proportional zur Stellgröß (110730)28,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
BTR NETCOM Analogwertgeber KMAi-F8 110731 ; Metz Connect)Eigenschaften • Der Analogwertgeber wird für die manuelle Stellgrößeneinstellung verwendet, z. B. für Mischklappen, Ventilstellungen, Temperaturwerte usw. Das Modul kann durch zwei Betriebsarten gesteuert werden, die über den dreistufigen Schalter (ON, OFF, AUTO) auf der Frontseite eingestellt werden\n• Über die externen Steuerkontaktklemmen B1 und B2 wird die Schalterstellung rückgemeldet\n• Schalterstellung ON: Die Stellgröße kann mit dem frontseitigen Potentiometer eingestellt werden\n• Das Ausgangssignal 0 bis 20 mA steht an der Klemme Y zur Verfügung\n• Der Stromfluss am Eingang YR wird in der Schalterstellung ON / OFF nicht unterbrochen\n• Schalterstellung AUTO: Der Eingangsstrom (YR) wird mit einer Toleranz von±5%(Skalenendwert) auf den Stellgrößenausgang Y übertragen\n• , Anschluss mit Federkraftklemmen (Push-In), Sollwertgeber, Handbedienebene mit Rückmeldung, LED-Helligkeit proportional zur Stellgröß (110731)26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
BTR NETCOM Schnittstellenmodul KMA-E08 24ACDC 10DC ; Metz Connect (110660)Eigenschaften • Der Analogwertgeber dient als Stellgrößengeber für manuelle Stellgrößenvorgabe, z. B. Mischklappen, Ventilstellungen, Temperaturwerte usw. Das Modul kann durch zwei Betriebsarten gesteuert werden, welche mittels integriertem zweistufigen Schalter (HAND, AUTO) umschaltbar sind\n• Über die externen Steuerkontaktklemmen S1 und S2 wird die Schalterstellung rückgemeldet\n• Schalterstellung HAND: Die Stellgröße kann mittels frontseitigen Potentiometers eingestellt werden\n• Das Ausgangssignal 0 • 10 V steht an der Klemme Y zur Verfügung\n• Schalterstellung AUTO: Die Stellgröße wird ohne Veränderung über die Klemme YR an den Stellgrößenausgang Y durchgeschaltet\n• Sollwertgeber, Handbedienebene mit Rückmeldung, LED Helligkeit proportional zur Stellgröß (110660)31,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Lügt Netcom BW?
Als KI kann ich nicht beurteilen, ob Netcom BW lügt oder nicht. Es ist wichtig, alle verfügbaren Informationen zu sammeln und kritisch zu prüfen, um eine fundierte Meinung zu bilden. Es kann hilfreich sein, Kundenbewertungen, unabhängige Tests und andere Quellen zu konsultieren, um sich ein umfassendes Bild zu machen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für BTR-NETCOM-Analogwertgeber-KMA-F8
-
BTR NETCOM Koppelbaustein 24AC/DC KRA-S-F8/21 1W ; Metz Connect (11070613)Eigenschaften • Koppelbausteine dienen der sicheren Potentialtrennung zwischen Logik und Last\n• Anschluss mit Federkraftklemmen (Push-In), zusätzliche Klemmen für Steckbrücke, Prüfkontakte für jede Klemme, sichere Trennung, mit Handbedieneben (11070613)16,18 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Metz Connect Analogwertgeber KMAi-F8 Federkraftklemme, RelaisMetz Connect Analogwertgeber 110731 Hersteller: Metz Connect Bezeichnung: Analogwertgeber KMAi-F8 Typ: 110731 Bidirektional: nein Galvanische Trennung: ohne Nennstromaufnahme: 19 mA Der Analogwertgeber wird für die manuelle Stellgrösseneinstellung verwendet, z. B. für Mischklappen, Ventilstellungen, Temperaturwerte usw. Das Modul kann durch zwei Betriebsarten gesteuert werden, die über den dreistufigen Schalter (ON, OFF, AUTO) auf der Frontseite eingestellt werden. Über die externen Steuerkontaktklemmen B1 und B2 wird die Schalterstellung rückgemeldet. Schalterstellung ON: Die Stellgrösse kann mit dem frontseitigen Potentiometer eingestellt werden. Das Ausgangssignal von 0 bis 20 mA steht an der Klemme Y zur Verfügung. Der Stromfluss am Eingang YR wird in der Schalterstellung ON/OFF nicht unterbrochen. Schalterstellung AUTO: Der Eingangsstrom (YR) wird mit einer Toleranz von ± 5 % (Skalenendwert) auf den Stellgrössenausgang Y übertragen. Anschluss mit Federkraftklemmen (Push-In), Sollwertgeber, Handbedienebene mit Rückmeldung, LED-Helligkeit proportional zur Stellgrösse. EAN: 4250184123231.28,55 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
BTR NETCOM Spleißkassette Deckel 15090200-E ; Metz Connect)Eigenschaften • Standardspleißkassette unbestückt (154,50 x 92 x 2 mm)\n• Wahlweise bestückt mit Spleißschutzhalter\n• geeignet für den Einbau in folgende LWL Patchfelder: OpDAT fix, OpDAT slide, OpDAT PF und OpDAT PA\n• Varianten: für 12 Crimpspleiße, für 12 Schrumpfspleiße\n• Deckel\n• Spleißkassette leer (15090200-E)2,28 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
BTR NETCOM Durchschaltbrücke 10p. 850349-02 ; Metz Connect)Eigenschaften • Mit der Durchschaltbrücke verbinden Sie problemlos die Anschlussklemmen der Koppelbausteine der Serien M4/M6/M8, ohne diese einzeln verdrahten zu müssen\n• Die Durchschaltbrücke ist 10-polig und im Rastermaß 11,5 mm lieferbar\n• Durch die aufgesetzten Endstücke ist der Kammrücken fingersicher\n• Oberfläche mechanisch poliert, schwer entflammbar, selbstverlöschend nach UL 94V-2 (850349-02)2,39 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Raucht Kendall von BTR?
Es gibt keine Informationen darüber, ob Kendall von Big Time Rush raucht. Rauchgewohnheiten sind oft persönlich und können sich im Laufe der Zeit ändern. Es ist am besten, sich auf offizielle Aussagen oder Informationen von Kendall selbst zu verlassen, um eine genaue Antwort zu erhalten. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.