Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
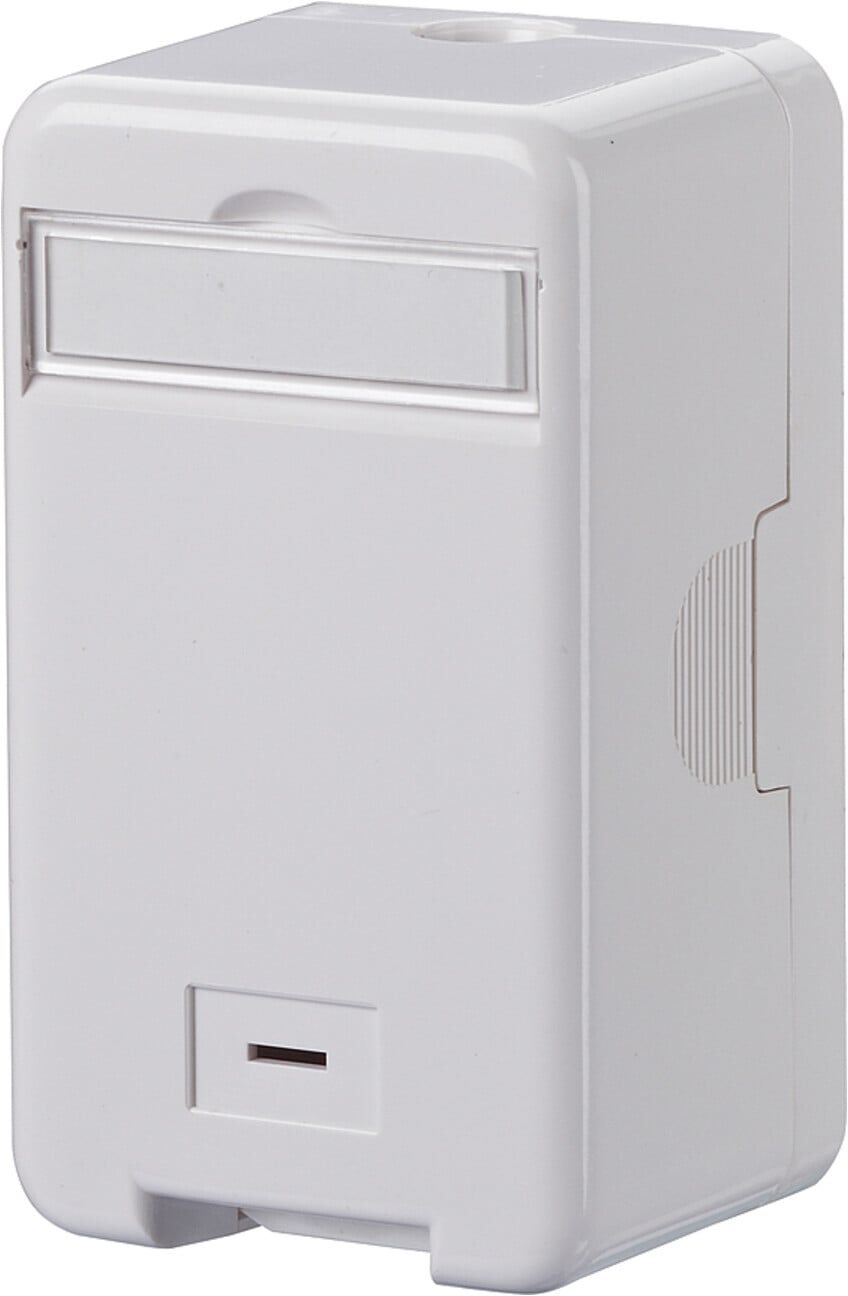

Ähnliche Suchbegriffe für BTR-NETCOM-Anschlußeinheit-AP
Top-Angebote
Produkte zum Begriff BTR-NETCOM-Anschlußeinheit-AP:
-
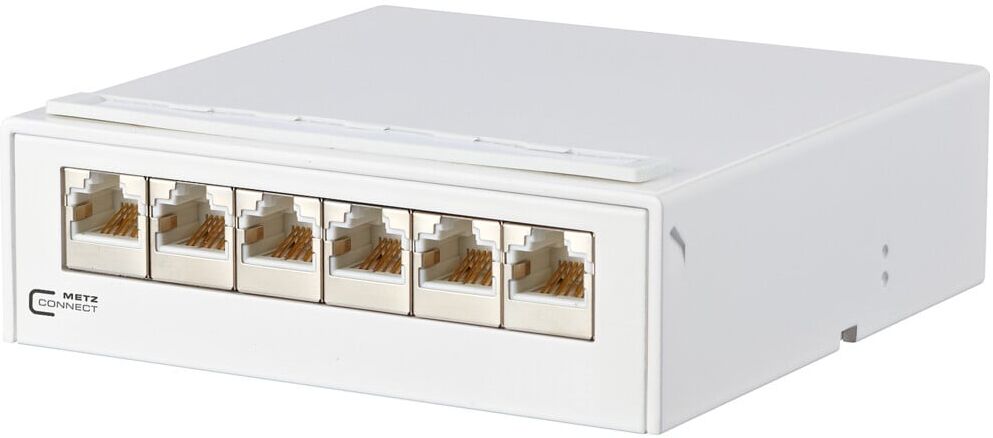
BTR NETCOM AP-Verteiler 6Port C6 6xRJ45, rws 130862-21-E ; Metz Connect)Eigenschaften • 6 Port-Aufputz Verteiler oder Anschlussdose für die strukturierte Gebäudeverkabelung, GHMT Cat.6 12C-de-embedded zertifiziert, Einhaltung des Klasse E, A Channel-Link nach ISO/IEC 11801-1, DIN EN 50173-1getestet: Channel-Link bis 500 MHz, für 10 GBit Ethernet (IEEE 802.3an), Remote Powering (PoE, PoE plus, UPoE und 4PPoE) und HDBaseT geeignet, die Adernpaare können ohne Aufdrehen der Verseilung bis zur LSA-Klemme geführt werden, Anschluss der 2- bis 4-paarigen Datenleitungen an LSA-Schneidklemmen (AWG 22-24)\n• Mit Kennzeichnung der Adernfarben nach TIA/EIA 568A, Sichtfenster für beiliegende Beschriftungseinlagen, zusätzliche Zugentlastung mittels Kabelbinder möglich, Varianten: reinweiß, lichtgrau (130862-21-E)49,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
BTR NETCOM Anschlussdose E-DAT AP modul 3x8(8) 1309130002-E rws ; Metz Connect)Eigenschaften • Aufputz-Anschlusseinheit mit E-DAT modul, Cat.6, A Komponentenprüfung nach ISO/IEC 11801 Ed.2.2:2011-06, DIN EN 50173-1:2011-09, TIA/EIA-568-C.2 (2009-08) und IEC 60603-7-51 Ed.1 (12/2008), GHMT zertifiziert\n• Einhaltung der Klasse E, A nach ISO/IEC 11801 Ed.2.2:2011-06, DIN EN 50173-1:2011-09\n• getestet: Link bis 500 MHz, für 10 GBit Ethernet (IEEE 802.3an), Remote Powering (PoE, PoE plus, UPoE und 4PPoE) und HDBaseT geeignet\n• montagefreundlicher Anschluss der 2- bis 4-paarigen Datenleitung AWG 26/1 - 22/1 und Litzenleiter mit 7-drähtiger Cu-Litze AWG 26/7 - 22/7 an BTR 8fach IDC-Schneidklemmen\n• Kennzeichnung der Adernbelegung T568A oder T568B\n• Steckrichtung des Moduls 45°nach unten geneigt\n• Zugentlastung mit Kabelbinder am Modul\n• mit Sichtfenster für beiliegende Beschriftungseinlage\n• Beschriftungsbogen 209 x 294 mm siehe Zubehör\n• integrierte Staubschutzklappen (auch farbig erhältlich)\n• Farbe der Abdeckteile verkehrsweiß RAL 9016, perlweiß RAL 1013 oder reinweiß RAL 9010\n• Oberfläche matt strukturiert\n• Varianten: 1 Port, 2 Port, 3 Port\n• Farbvarianten: verkehrsweiß und reinweiß (1309130002-E)27,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
BTR NETCOM AP-Gehäuse leer E-DATmodul 12er rws 130861-1202-E ; Metz Connect)Eigenschaften • Modulgehäuse Aufputz unbestückt für Einzelmodule in Modulbauform, stabiles Stahlblechgehäuse, Gehäuseoberteil pulverbeschichtet in RAL9010, einfaches Aufsetzen und Abnehmen des Gehäuseoberteils durch schraubfreie Befestigung, Potentialausgleich über Flachstecker möglich, Zusätzliche Kabelzugentlastung am Gehäuseunterteil mit Kabelbinder, Das Gehäuse eignet sich zur direkten Wandmontage, als Desktop und mit Tragschienenadapter mini zur Tragschienenmontage \n• Der Gehäuseboden der 3 Port- und 4 Port-Version lässt sich entfernen \n• Hier besteht die zusätzliche Befestigungsmöglichkeit über eine 60 mm Lochspur, Optional erhältlich und in allen Gehäusen außer 2 Port verwendbar: FO Erweiterungsset für Modul und Keystone AP-Gehäuse 130861-MSK-E, Optional erhältlich für Gehäuse 2x12 Port: Zugentlastung für Patchkabel 130861-24ZE-E, Varianten: 2, 3, 4, 6, 8, 12, 16 und 2x12 Ports (130861-1202-E)45,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
BTR NETCOM Anschlussdose C6A AP 2xRJ45 rws E-DAT 2 ; Metz Connect (130C380002-I)Eigenschaften • Aufputz-Anschlusseinheit mit einer oder zwei 8-poligen RJ45-Buchsen, Cat.6, A Komponentenprüfung nach ISO/IEC 11801 Ed.2.2:2011-06, DIN EN 50173-1:2011-09, TIA/EIA-568-C.2 (2009-08) und IEC 60603-7-51 Ed.1 (12/2008), GHMT zertifiziert\n• Einhaltung der Klasse E, A bis 500 MHz nach ISO/IEC 11801 Ed.2.2:2011-06, DIN EN 50173-1:2011-09\n• getestet: Komponente bis 600 MHz, Link bis 800 MHz, für 10 GBit Ethernet (IEEE 802.3an), Remote Powering (PoE, PoE plus, UPoE und 4PPoE) und HDBaseT geeignet\n• HF-technisch optimierte und ergonomisch geformte LSA-Anschlussklemme\n• Verschraubung der Klappe für Zugentlastung und Schirmabnahme erfolgt von vorne\n• Anschluss von Datenleitungen AWG26/1 - 22/1 (eindrahtig), Steckrichtung 45° nach unten geneigt\n• Mit Sichtfenster für beiliegende Beschriftungseinlage\n• Beschriftungsbogen 209 x 294 mm siehe Zubehör\n• Integrierte Staubschutzklappen (auch farbig erhältlich)\n• Abdeckteile verkehrsweiß RAL 9016, reinweiß RAL 9010 oder perlweiß RAL 1013\n• Varianten: 1 Port verkehrsweiß, 1 Port reinweiß, 2 Port verkehrsweiß, 2 Port reinweiß (130C380002-I)15,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Lügt Netcom BW?
Als KI kann ich nicht beurteilen, ob Netcom BW lügt oder nicht. Es ist wichtig, alle verfügbaren Informationen zu sammeln und kritisch zu prüfen, um eine fundierte Meinung zu bilden. Es kann hilfreich sein, Kundenbewertungen, unabhängige Tests und andere Quellen zu konsultieren, um sich ein umfassendes Bild zu machen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Raucht Kendall von BTR?
Es gibt keine Informationen darüber, ob Kendall von Big Time Rush raucht. Rauchgewohnheiten sind oft persönlich und können sich im Laufe der Zeit ändern. Es ist am besten, sich auf offizielle Aussagen oder Informationen von Kendall selbst zu verlassen, um eine genaue Antwort zu erhalten. **


Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff BTR-NETCOM-Anschlußeinheit-AP:
-
BTR NETCOM Anschlußeinheit AP Keystone1x8AP FMRWoM 1309140002KE ; Metz Connect)Eigenschaften • Sehr kompakte Aufputz-Anschlusseinheit für Keystone Einzelmodule, Steckrichtung des Moduls 90°nach unten geneigt, Zugentlastung mit Kabelbinder am Modul, mit Sichtfenster für Beschriftungseinlage (Beschriftungseinlagen im Lieferumfang enthalten), integrierte Staubschutzshutter, Farbe der Abdeckteile ähnlich reinweiß RAL 9010, Oberfläche glänzend, nicht geeignet für 180°Kupplungen (Knickschutztüllen der Patchkabel meistens zu lang), Varianten: 1 Port, 2 Port (1309140002KE)3,39 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Metz Connect Anschlußeinheit AP Keystone2x8AP FMRWoM 1309150002KE)Eigenschaften • Sehr kompakte Aufputz-Anschlusseinheit für Keystone Einzelmodule, Steckrichtung des Moduls 90°nach unten geneigt, Zugentlastung mit Kabelbinder am Modul, mit Sichtfenster für Beschriftungseinlage (Beschriftungseinlagen im Lieferumfang enthalten), integrierte Staubschutzshutter, Farbe der Abdeckteile ähnlich reinweiß RAL 9010, Oberfläche glänzend, nicht geeignet für 180°Kupplungen (Knickschutztüllen der Patchkabel meistens zu lang), Varianten: 1 Port, 2 Port (1309150002KE)4,39 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
BTR NETCOM AP-Verteiler 6Port C6 6xRJ45, rws 130862-21-E ; Metz Connect)Eigenschaften • 6 Port-Aufputz Verteiler oder Anschlussdose für die strukturierte Gebäudeverkabelung, GHMT Cat.6 12C-de-embedded zertifiziert, Einhaltung des Klasse E, A Channel-Link nach ISO/IEC 11801-1, DIN EN 50173-1getestet: Channel-Link bis 500 MHz, für 10 GBit Ethernet (IEEE 802.3an), Remote Powering (PoE, PoE plus, UPoE und 4PPoE) und HDBaseT geeignet, die Adernpaare können ohne Aufdrehen der Verseilung bis zur LSA-Klemme geführt werden, Anschluss der 2- bis 4-paarigen Datenleitungen an LSA-Schneidklemmen (AWG 22-24)\n• Mit Kennzeichnung der Adernfarben nach TIA/EIA 568A, Sichtfenster für beiliegende Beschriftungseinlagen, zusätzliche Zugentlastung mittels Kabelbinder möglich, Varianten: reinweiß, lichtgrau (130862-21-E)49,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
BTR NETCOM Anschlussdose E-DAT AP modul 3x8(8) 1309130002-E rws ; Metz Connect)Eigenschaften • Aufputz-Anschlusseinheit mit E-DAT modul, Cat.6, A Komponentenprüfung nach ISO/IEC 11801 Ed.2.2:2011-06, DIN EN 50173-1:2011-09, TIA/EIA-568-C.2 (2009-08) und IEC 60603-7-51 Ed.1 (12/2008), GHMT zertifiziert\n• Einhaltung der Klasse E, A nach ISO/IEC 11801 Ed.2.2:2011-06, DIN EN 50173-1:2011-09\n• getestet: Link bis 500 MHz, für 10 GBit Ethernet (IEEE 802.3an), Remote Powering (PoE, PoE plus, UPoE und 4PPoE) und HDBaseT geeignet\n• montagefreundlicher Anschluss der 2- bis 4-paarigen Datenleitung AWG 26/1 - 22/1 und Litzenleiter mit 7-drähtiger Cu-Litze AWG 26/7 - 22/7 an BTR 8fach IDC-Schneidklemmen\n• Kennzeichnung der Adernbelegung T568A oder T568B\n• Steckrichtung des Moduls 45°nach unten geneigt\n• Zugentlastung mit Kabelbinder am Modul\n• mit Sichtfenster für beiliegende Beschriftungseinlage\n• Beschriftungsbogen 209 x 294 mm siehe Zubehör\n• integrierte Staubschutzklappen (auch farbig erhältlich)\n• Farbe der Abdeckteile verkehrsweiß RAL 9016, perlweiß RAL 1013 oder reinweiß RAL 9010\n• Oberfläche matt strukturiert\n• Varianten: 1 Port, 2 Port, 3 Port\n• Farbvarianten: verkehrsweiß und reinweiß (1309130002-E)27,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Lügt Netcom BW?
Als KI kann ich nicht beurteilen, ob Netcom BW lügt oder nicht. Es ist wichtig, alle verfügbaren Informationen zu sammeln und kritisch zu prüfen, um eine fundierte Meinung zu bilden. Es kann hilfreich sein, Kundenbewertungen, unabhängige Tests und andere Quellen zu konsultieren, um sich ein umfassendes Bild zu machen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für BTR-NETCOM-Anschlußeinheit-AP
-
BTR NETCOM AP-Gehäuse leer E-DATmodul 12er rws 130861-1202-E ; Metz Connect)Eigenschaften • Modulgehäuse Aufputz unbestückt für Einzelmodule in Modulbauform, stabiles Stahlblechgehäuse, Gehäuseoberteil pulverbeschichtet in RAL9010, einfaches Aufsetzen und Abnehmen des Gehäuseoberteils durch schraubfreie Befestigung, Potentialausgleich über Flachstecker möglich, Zusätzliche Kabelzugentlastung am Gehäuseunterteil mit Kabelbinder, Das Gehäuse eignet sich zur direkten Wandmontage, als Desktop und mit Tragschienenadapter mini zur Tragschienenmontage \n• Der Gehäuseboden der 3 Port- und 4 Port-Version lässt sich entfernen \n• Hier besteht die zusätzliche Befestigungsmöglichkeit über eine 60 mm Lochspur, Optional erhältlich und in allen Gehäusen außer 2 Port verwendbar: FO Erweiterungsset für Modul und Keystone AP-Gehäuse 130861-MSK-E, Optional erhältlich für Gehäuse 2x12 Port: Zugentlastung für Patchkabel 130861-24ZE-E, Varianten: 2, 3, 4, 6, 8, 12, 16 und 2x12 Ports (130861-1202-E)45,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
BTR NETCOM Anschlussdose C6A AP 2xRJ45 rws E-DAT 2 ; Metz Connect (130C380002-I)Eigenschaften • Aufputz-Anschlusseinheit mit einer oder zwei 8-poligen RJ45-Buchsen, Cat.6, A Komponentenprüfung nach ISO/IEC 11801 Ed.2.2:2011-06, DIN EN 50173-1:2011-09, TIA/EIA-568-C.2 (2009-08) und IEC 60603-7-51 Ed.1 (12/2008), GHMT zertifiziert\n• Einhaltung der Klasse E, A bis 500 MHz nach ISO/IEC 11801 Ed.2.2:2011-06, DIN EN 50173-1:2011-09\n• getestet: Komponente bis 600 MHz, Link bis 800 MHz, für 10 GBit Ethernet (IEEE 802.3an), Remote Powering (PoE, PoE plus, UPoE und 4PPoE) und HDBaseT geeignet\n• HF-technisch optimierte und ergonomisch geformte LSA-Anschlussklemme\n• Verschraubung der Klappe für Zugentlastung und Schirmabnahme erfolgt von vorne\n• Anschluss von Datenleitungen AWG26/1 - 22/1 (eindrahtig), Steckrichtung 45° nach unten geneigt\n• Mit Sichtfenster für beiliegende Beschriftungseinlage\n• Beschriftungsbogen 209 x 294 mm siehe Zubehör\n• Integrierte Staubschutzklappen (auch farbig erhältlich)\n• Abdeckteile verkehrsweiß RAL 9016, reinweiß RAL 9010 oder perlweiß RAL 1013\n• Varianten: 1 Port verkehrsweiß, 1 Port reinweiß, 2 Port verkehrsweiß, 2 Port reinweiß (130C380002-I)15,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
BTR NETCOM AP-Gehäuse leer E-DATmodul 16er rws 130861-1602-E ; Metz Connect)Eigenschaften • Modulgehäuse Aufputz unbestückt für Einzelmodule in Modulbauform, stabiles Stahlblechgehäuse, Gehäuseoberteil pulverbeschichtet in RAL9010, einfaches Aufsetzen und Abnehmen des Gehäuseoberteils durch schraubfreie Befestigung, Potentialausgleich über Flachstecker möglich, Zusätzliche Kabelzugentlastung am Gehäuseunterteil mit Kabelbinder, Das Gehäuse eignet sich zur direkten Wandmontage, als Desktop und mit Tragschienenadapter mini zur Tragschienenmontage \n• Der Gehäuseboden der 3 Port- und 4 Port-Version lässt sich entfernen \n• Hier besteht die zusätzliche Befestigungsmöglichkeit über eine 60 mm Lochspur \n• Optional erhältlich und in allen Gehäusen außer 2 Port verwendbar: FO Erweiterungsset für Modul und Keystone AP-Gehäuse 130861-MSK-E \n• Optional erhältlich für Gehäuse 2x12 Port: Zugentlastung für Patchkabel 130861-24ZE-E \n• Varianten: 2, 3, 4, 6, 8, 12, 16 und 2x12 Ports (130861-1602-E)57,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
BTR NETCOM AP-Gehäuse leer E-DATmodul 8er rws 130861-0802-E ; Metz Connect)Eigenschaften • Modulgehäuse Aufputz unbestückt für Einzelmodule in Modulbauform, stabiles Stahlblechgehäuse, Gehäuseoberteil pulverbeschichtet in RAL9010, einfaches Aufsetzen und Abnehmen des Gehäuseoberteils durch schraubfreie Befestigung, Potentialausgleich über Flachstecker möglich, Zusätzliche Kabelzugentlastung am Gehäuseunterteil mit Kabelbinder, Das Gehäuse eignet sich zur direkten Wandmontage, als Desktop und mit Tragschienenadapter mini zur Tragschienenmontage \n• Der Gehäuseboden der 3 Port- und 4 Port-Version lässt sich entfernen \n• Hier besteht die zusätzliche Befestigungsmöglichkeit über eine 60 mm Lochspur, Optional erhältlich und in allen Gehäusen außer 2 Port verwendbar: FO Erweiterungsset für Modul und Keystone AP-Gehäuse 130861-MSK-E, Optional erhältlich für Gehäuse 2x12 Port: Zugentlastung für Patchkabel 130861-24ZE-E, Varianten: 2, 3, 4, 6, 8, 12, 16 und 2x12 Port (130861-0802-E)41,98 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Raucht Kendall von BTR?
Es gibt keine Informationen darüber, ob Kendall von Big Time Rush raucht. Rauchgewohnheiten sind oft persönlich und können sich im Laufe der Zeit ändern. Es ist am besten, sich auf offizielle Aussagen oder Informationen von Kendall selbst zu verlassen, um eine genaue Antwort zu erhalten. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.