Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann ich mit dem Bambu Lab X1C WLAN drucken?
Um mit dem Bambu Lab X1C WLAN zu drucken, musst du sicherstellen, dass der Drucker mit dem WLAN-Netzwerk verbunden ist. Überprüfe die WLAN-Einstellungen des Druckers und stelle sicher, dass er mit dem richtigen Netzwerk verbunden ist. Anschließend kannst du von deinem Computer oder Mobilgerät aus auf den Drucker zugreifen und deine Druckaufträge senden. **
Wie sind die Übergänge zwischen Bambu Lab und X1C unsauber?
Die Übergänge zwischen Bambu Lab und X1C sind unsauber, da es keine klare Trennung oder Abgrenzung zwischen den beiden Bereichen gibt. Es gibt keine klaren Richtlinien oder Prozesse, wie Informationen oder Aufgaben zwischen den Teams übergeben werden sollen, was zu Verwirrung und Missverständnissen führt. Es fehlt auch an klaren Verantwortlichkeiten und Kommunikationskanälen, was zu ineffizienter Zusammenarbeit und möglicherweise zu Konflikten zwischen den Teams führen kann. **


Ähnliche Suchbegriffe für Bambu-Lab-Extruder-Unit
Top-Angebote
Produkte zum Begriff Bambu-Lab-Extruder-Unit:

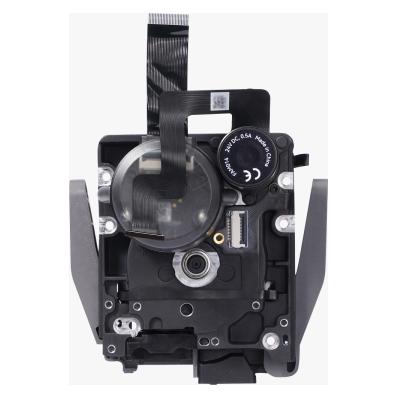
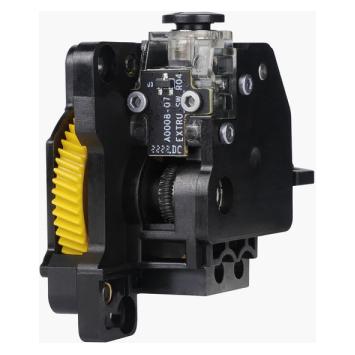

-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Bambu-Lab-Extruder-Unit:
-
Bambu Lab Dual Extruder Unit FAE044Verbesserte FilamentförderungDie Dual Extruder Unit nutzt zwei synchronisierte Antriebszahnräder, um das Filament effektiver zu greifen und zu fördern als Systeme mit nur einem Zahnrad. Dieses Design erhöht die Extrusionskraft und sorgt für einen stabilen Transport des Filaments zum Hotend, was besonders beim Drucken von Materialien mit höherem Förderbedarf von Vorteil ist. Das Ergebnis ist eine gleichmäßigere Extrusion und eine konstant hohe Druckqualität. Für langfristige Leistung ausgelegtDie Extrudereinheit besteht aus einer Kombination aus robustem Metall und verstärktem Kunststoff und ist darauf ausgelegt, den wiederholten mechanischen Belastungen des täglichen 3D-Drucks standzuhalten. Die langlebige Konstruktion sorgt für eine präzise Filamentkontrolle über lange Zeit, reduziert Verschleiß und unterstützt eine zuverlässige Leistung bei langen Druckaufträgen. Kompatibilität und InstallationDiese Extrudereinheit ist für den Einsatz mit dem Bambu Lab H2C und H209,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich mit dem Bambu Lab X1C WLAN drucken?
Um mit dem Bambu Lab X1C WLAN zu drucken, musst du sicherstellen, dass der Drucker mit dem WLAN-Netzwerk verbunden ist. Überprüfe die WLAN-Einstellungen des Druckers und stelle sicher, dass er mit dem richtigen Netzwerk verbunden ist. Anschließend kannst du von deinem Computer oder Mobilgerät aus auf den Drucker zugreifen und deine Druckaufträge senden. **
-
Wie sind die Übergänge zwischen Bambu Lab und X1C unsauber?
Die Übergänge zwischen Bambu Lab und X1C sind unsauber, da es keine klare Trennung oder Abgrenzung zwischen den beiden Bereichen gibt. Es gibt keine klaren Richtlinien oder Prozesse, wie Informationen oder Aufgaben zwischen den Teams übergeben werden sollen, was zu Verwirrung und Missverständnissen führt. Es fehlt auch an klaren Verantwortlichkeiten und Kommunikationskanälen, was zu ineffizienter Zusammenarbeit und möglicherweise zu Konflikten zwischen den Teams führen kann. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Bambu-Lab-Extruder-Unit
-
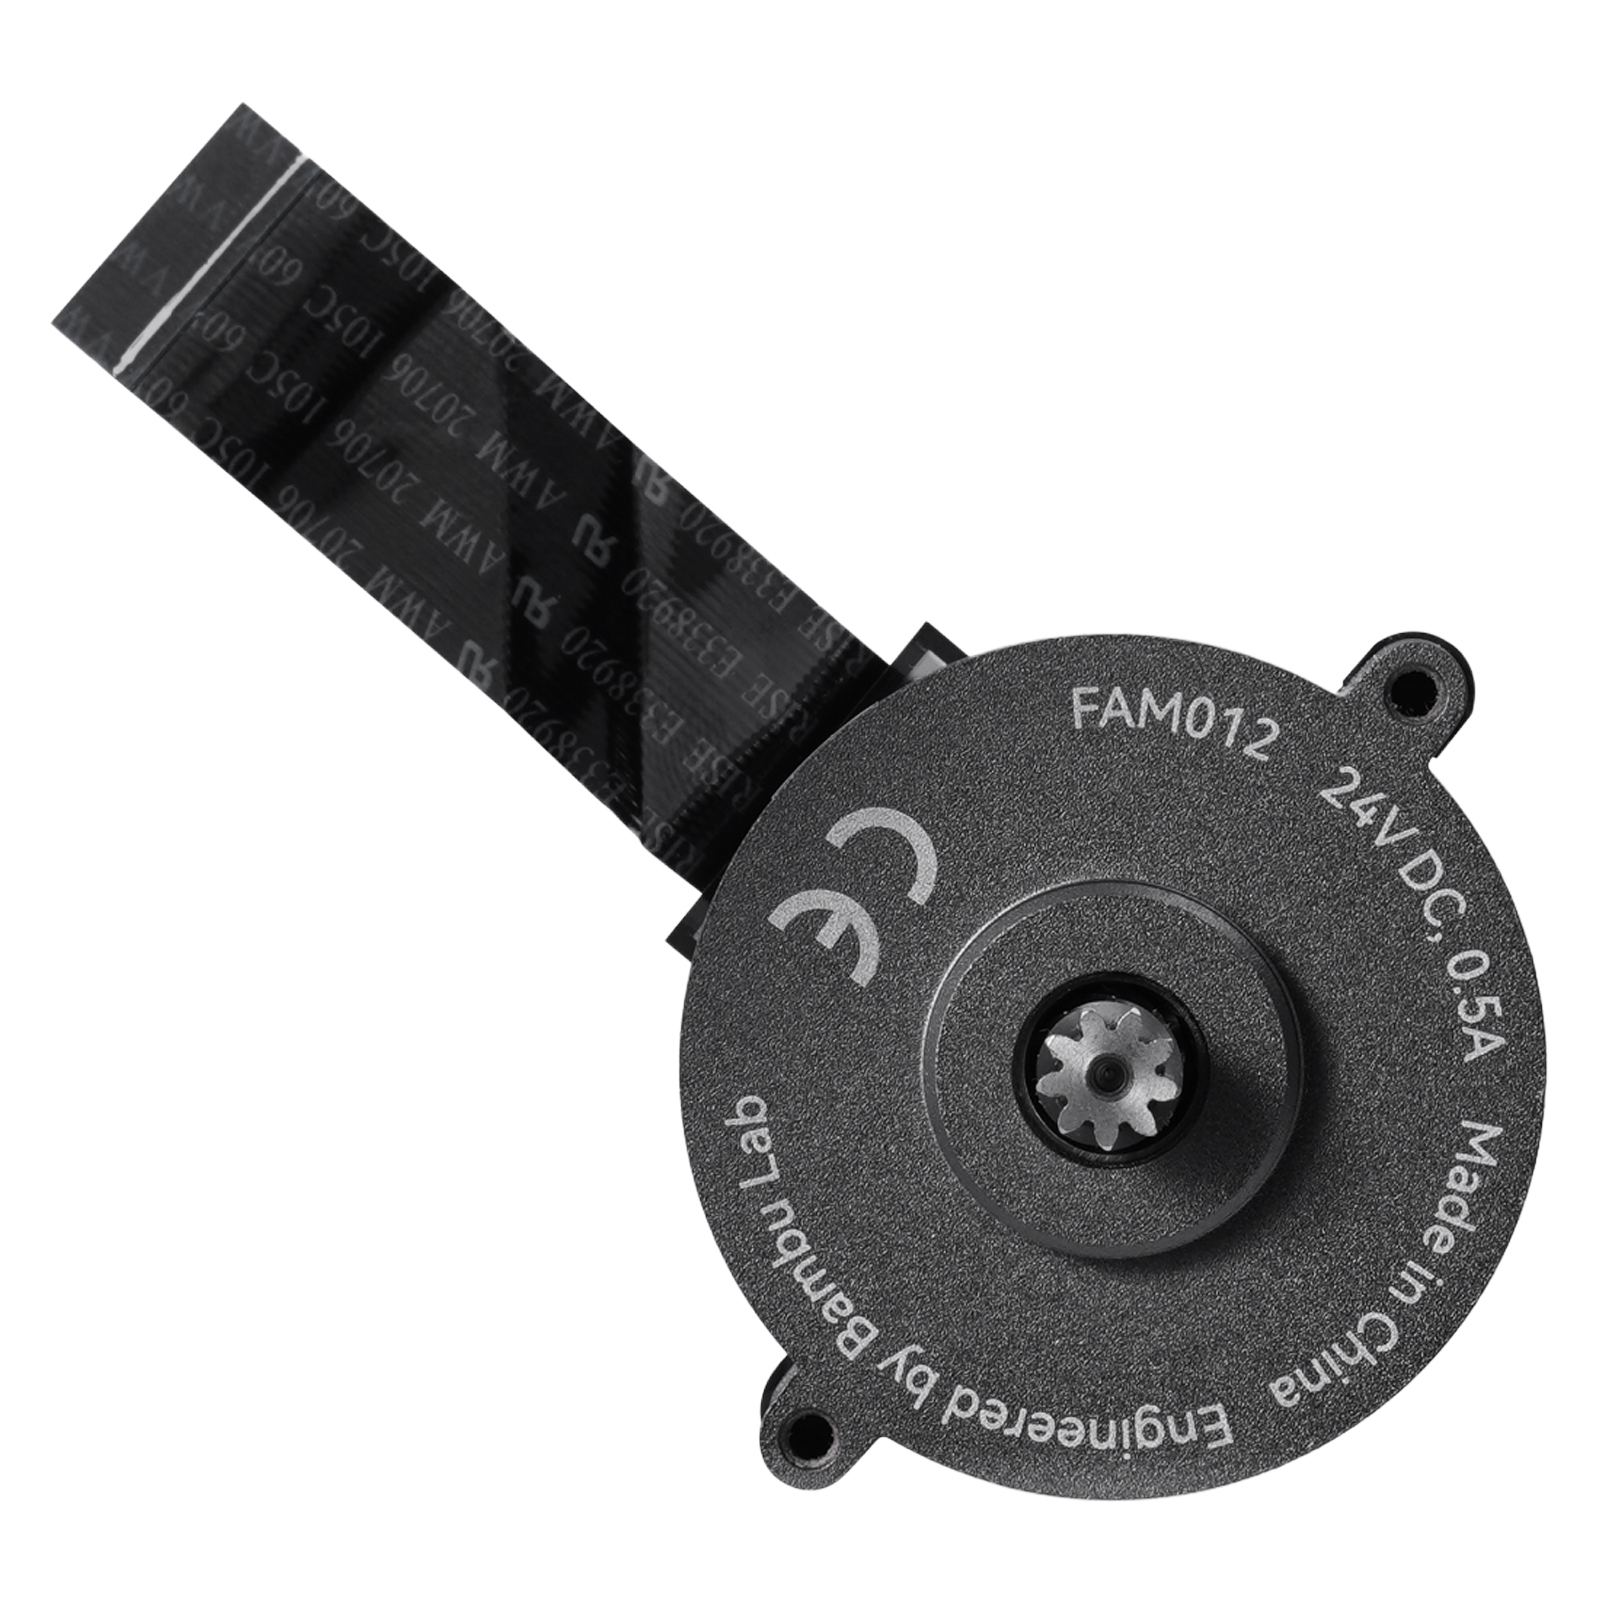
Bambu Lab 3513 Extruder Servo Motor FAM012ProduktübersichtDer 3513 Extruder Servo Motor ist eine zentrale mechanische Komponente der Extrudereinheit. Er liefert die kontrollierte Rotationskraft, die erforderlich ist, um das Filament mit konstanter Geschwindigkeit in das Hotend zu fördern, was für eine zuverlässige Extrusion und hohe Druckqualität unerlässlich ist. Entwickelt für zuverlässige FilamentförderungEine gleichmäßige Filamentbewegung ist entscheidend für eine präzise Schichtbildung und eine glatte Oberflächenqualität. Dieser Servomotor ist darauf ausgelegt, eine stabile Bewegung zu liefern und Förderunregelmäßigkeiten zu reduzieren, die zu Unterextrusion oder Druckfehlern führen können, selbst bei längeren oder anspruchsvolleren Druckaufträgen. Kompatibilität und AustauschDer Servomotor wurde speziell für die Drucker der Bambu Lab H2D- und H2C-Serie entwickelt und dient als direkter Ersatz für verschlissene oder fehlerhafte Extrudermotoren. Die Installation erfolgt gemäß den standardmäßige70,90 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.