Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

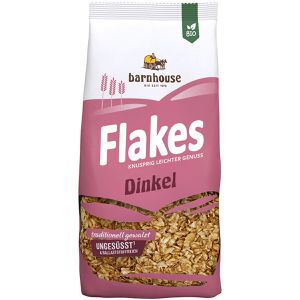
Ähnliche Suchbegriffe für Barnhouse-Dinkel-Flakes-bio
Top-Angebote
Produkte zum Begriff Barnhouse-Dinkel-Flakes-bio:
-
Ullmann, Marta: Mein Dinkel-BackkursMein Dinkel-Backkurs , Die besten Rezepte rund um Dinkel. Von Brot über Brötchen bis hin zu Pizza und besonderem Gebäck. So gelingen Dinkelhefeteig und Co. Das Backbuch zur Diva der Mehle , Sonstige > Autoteile & Zubehör , Erscheinungsjahr: 20240926, Produktform: Leinen, Autoren: Ullmann, Marta, Seitenzahl/Blattzahl: 160, Abbildungen: 100 Farbfotos, 5 farbige Zeichnungen, 5 Tabellen, Themenüberschrift: COOKING / Methods / Baking, Keyword: Anfänger; Back-Buch; Backbuch Dinkel; Backen mit Dinkel; Backofen; Backrezept; Brioche; Brotbacken; Brote Dinkel; Brotrezept; Brötchen; Dinkel; Dinkelbrote; Dinkelgebäck; Dinkelmehl; Dinkelvollkornbrot; Fortgeschrittener; Hefe; Hörnchen; Mehl; Rezeptbuch; Sauerteig; Teig; Toast; backen; gelingt garantiert; gesund; selber backen, Fachschema: Backen / Brot~Brot, Fachkategorie: Sustainable food / cookery, Warengruppe: HC/Backen, Fachkategorie: Brote und Brotherstellung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulmer Eugen Verlag, Verlag: Ulmer Eugen Verlag, Verlag: Eugen Ulmer KG, Produktverfügbarkeit: 02, Länge: 270, Breite: 200, Höhe: 17, Gewicht: 775, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Barnhouse Krunchy Amaranth Dinkel-Nuss bioVollkorn-Dinkelflocken, gepuffter Amaranth sowie geröstete Cashews und Mandeln vereinen wir zu einem köstlichen Knusper-Frühstück. Die alternative Süße mit Agaven- und Reissirup rundet die Rezeptur mit einem Tick Fruchtigkeit ab. MIt 100% regionalem Hafer unserer Partner-Landwirte. Ohne Palmöl. Amaranth liefert diesem Krunchy nicht nur wertvolle Inhaltsstoffe, sondern unterstreicht mit seinem fein-nussigen Geschmack auch das Aroma der Cashewkerne und gehobelten Mandeln. So kann der Tag beginnen...4,79 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Kann man abgelaufene Bio-Dinkel-Bratlinge von Edeka noch essen?
Es wird empfohlen, abgelaufene Lebensmittel nicht mehr zu verzehren, da sie möglicherweise ihre Qualität und Sicherheit verloren haben. Dies gilt auch für Bio-Dinkel-Bratlinge von Edeka. Es ist ratsam, das Verfallsdatum zu beachten und abgelaufene Produkte zu entsorgen, um mögliche Gesundheitsrisiken zu vermeiden. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Barnhouse-Dinkel-Flakes-bio:
-
barnhouse Müsli Flakes Dinkel, BIO, 200 gCornflakes aus Dinkelvollkornflocken in Bio-Qualität Laktosefrei und vegan Ohne Palmöl und Zuckerzusatz Das volle Korn wird zu erst gewalzt und dann schonend geröstet Perfekt mit Milch, Pflanzendrink oder Joghurt Merkmale: Sorte: Knusper Ernährungsform: glutenfrei, laktosefrei, vegan Zertifizierung: Bio Lebensmittelinformationen: Besonderheit: Bio, glutenfrei, laktosefrei, ohne Zuckerzusatz, vegan Inhalt: 375g, Zutaten: geröstete DINKELVOLLKORNFLOCKEN (WEIZENART)*, Emulgator: Sonnenblumenlecithin*. *aus biologischer Landwirtschaft Enthält: DINKELVOLLKORNFLOCKEN Kann enthalten: SCHALENFRÜCHTE, ERDNÜSSE, SESAM, MILCH Aufbewahrungshinweise: Bitte trocken lagern. Lebensmittelunternehmer, in dessen Namen das Produkt vermarktet wird: Barnhouse Naturprodukte GmbH, Edisonstraße 3a, 84453 Mühldorf am Inn4,67 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Ullmann, Marta: Mein Dinkel-BackkursMein Dinkel-Backkurs , Die besten Rezepte rund um Dinkel. Von Brot über Brötchen bis hin zu Pizza und besonderem Gebäck. So gelingen Dinkelhefeteig und Co. Das Backbuch zur Diva der Mehle , Sonstige > Autoteile & Zubehör , Erscheinungsjahr: 20240926, Produktform: Leinen, Autoren: Ullmann, Marta, Seitenzahl/Blattzahl: 160, Abbildungen: 100 Farbfotos, 5 farbige Zeichnungen, 5 Tabellen, Themenüberschrift: COOKING / Methods / Baking, Keyword: Anfänger; Back-Buch; Backbuch Dinkel; Backen mit Dinkel; Backofen; Backrezept; Brioche; Brotbacken; Brote Dinkel; Brotrezept; Brötchen; Dinkel; Dinkelbrote; Dinkelgebäck; Dinkelmehl; Dinkelvollkornbrot; Fortgeschrittener; Hefe; Hörnchen; Mehl; Rezeptbuch; Sauerteig; Teig; Toast; backen; gelingt garantiert; gesund; selber backen, Fachschema: Backen / Brot~Brot, Fachkategorie: Sustainable food / cookery, Warengruppe: HC/Backen, Fachkategorie: Brote und Brotherstellung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulmer Eugen Verlag, Verlag: Ulmer Eugen Verlag, Verlag: Eugen Ulmer KG, Produktverfügbarkeit: 02, Länge: 270, Breite: 200, Höhe: 17, Gewicht: 775, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Kann man abgelaufene Bio-Dinkel-Bratlinge von Edeka noch essen?
Es wird empfohlen, abgelaufene Lebensmittel nicht mehr zu verzehren, da sie möglicherweise ihre Qualität und Sicherheit verloren haben. Dies gilt auch für Bio-Dinkel-Bratlinge von Edeka. Es ist ratsam, das Verfallsdatum zu beachten und abgelaufene Produkte zu entsorgen, um mögliche Gesundheitsrisiken zu vermeiden. **
Ähnliche Suchbegriffe für Barnhouse-Dinkel-Flakes-bio
-
Barnhouse Krunchy Amaranth Dinkel-Nuss bioVollkorn-Dinkelflocken, gepuffter Amaranth sowie geröstete Cashews und Mandeln vereinen wir zu einem köstlichen Knusper-Frühstück. Die alternative Süße mit Agaven- und Reissirup rundet die Rezeptur mit einem Tick Fruchtigkeit ab. MIt 100% regionalem Hafer unserer Partner-Landwirte. Ohne Palmöl. Amaranth liefert diesem Krunchy nicht nur wertvolle Inhaltsstoffe, sondern unterstreicht mit seinem fein-nussigen Geschmack auch das Aroma der Cashewkerne und gehobelten Mandeln. So kann der Tag beginnen...4,79 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Barnhouse Krunchy Dinkel weniger Zucker bio 600gEin besonderes knuspriges Dinkel-Krunchy. Nur mit Reissirup und Agavendicksaft zart gesüßt. 30% weniger Zucker als andere Knuspermüsli. Purer Dinkelgeschmack. Der Dinkel kommt zu 100% von den regionalen Barnhouse Partner-Landwirten.5,69 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Alnatura Cornflakes Dinkel Flakes, 200 g, BIOKnusprig-feine Cornflakes aus Dinkelvollkornflocken in Bio-Qualität Laktosefrei, vegan, sowie ohne Palmöl Perfekt mit Milch, Pflanzendrink oder Joghurt Merkmale: Ernährungsform: laktosefrei, vegan Verpackung: Kleinpackung Zertifizierung: Bio Lebensmittelinformationen: Besonderheit: Bio, laktosefrei, vegan Inhalt: 200g, Zutaten: DINKELVOLLKORNMEHL*1 86 %, Rübenzucker*, GERSTENMALZMEHL*, Meersalz *aus biologischer Landwirtschaft 1DINKEL IST EINE WEIZENART Enthält: DINKELVOLLKORNMEHL, GERSTENMALZMEHL Kann enthalten: SOJA, MILCH, MANDEL, NÜSSE, SESAM Aufbewahrungshinweise: Bitte trocken lagern. Lebensmittelunternehmer, in dessen Namen das Produkt vermarktet wird: Alnatura GmbH, Darmstädter Str. 63, 64404 Bickenbach3,47 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.