Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Bartl-Kendama---Fang
Top-Angebote
Produkte zum Begriff Bartl-Kendama---Fang:
-
Philos Kendama - Fang den Ball - schwarz-blau 275153Kendama ist ein traditionelles japanisches Geschicklichkeitspiel. Ziel des Spiels ist es, die an einer Schnur befestigte Kugel mit einem der... 1x Kendama - schwarz-blau Robinienholz Maße: ca. 60 x 70 x 180 mm11,49 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Svoora KendamaDieses wunderschön gestaltete Holzkendama ermöglicht eindrucksvolle Tricks in unserer GEOM-Kollektion. Es wird ausschliesslich aus Buchenholz hergestellt und garantiert stundenlangen Spielspass, da es eine wichtige Rolle bei der Entwicklung der entscheidenden Feinmotorik und der Hand-Augen-Koordination spielt. In 4 Designs voller leuchtender Farben und geometrischer Muster: Rot Gelb Blau Schwarz Wähle deinen Favoriten! Übe deine Jonglierkünste und überrasche deine Freunde! Ein veganer Lederhalter mit integriertem Schlüsselring ist im Lieferumfang enthalten.41,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Ist die Kendama nach einem Tag kaputt?
Es hängt davon ab, wie intensiv und auf welche Weise die Kendama verwendet wird. Bei normaler Nutzung sollte die Kendama nach einem Tag nicht kaputtgehen. Allerdings kann unsachgemäßer Gebrauch oder starker Verschleiß dazu führen, dass die Kendama beschädigt wird. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Bartl-Kendama---Fang:
-
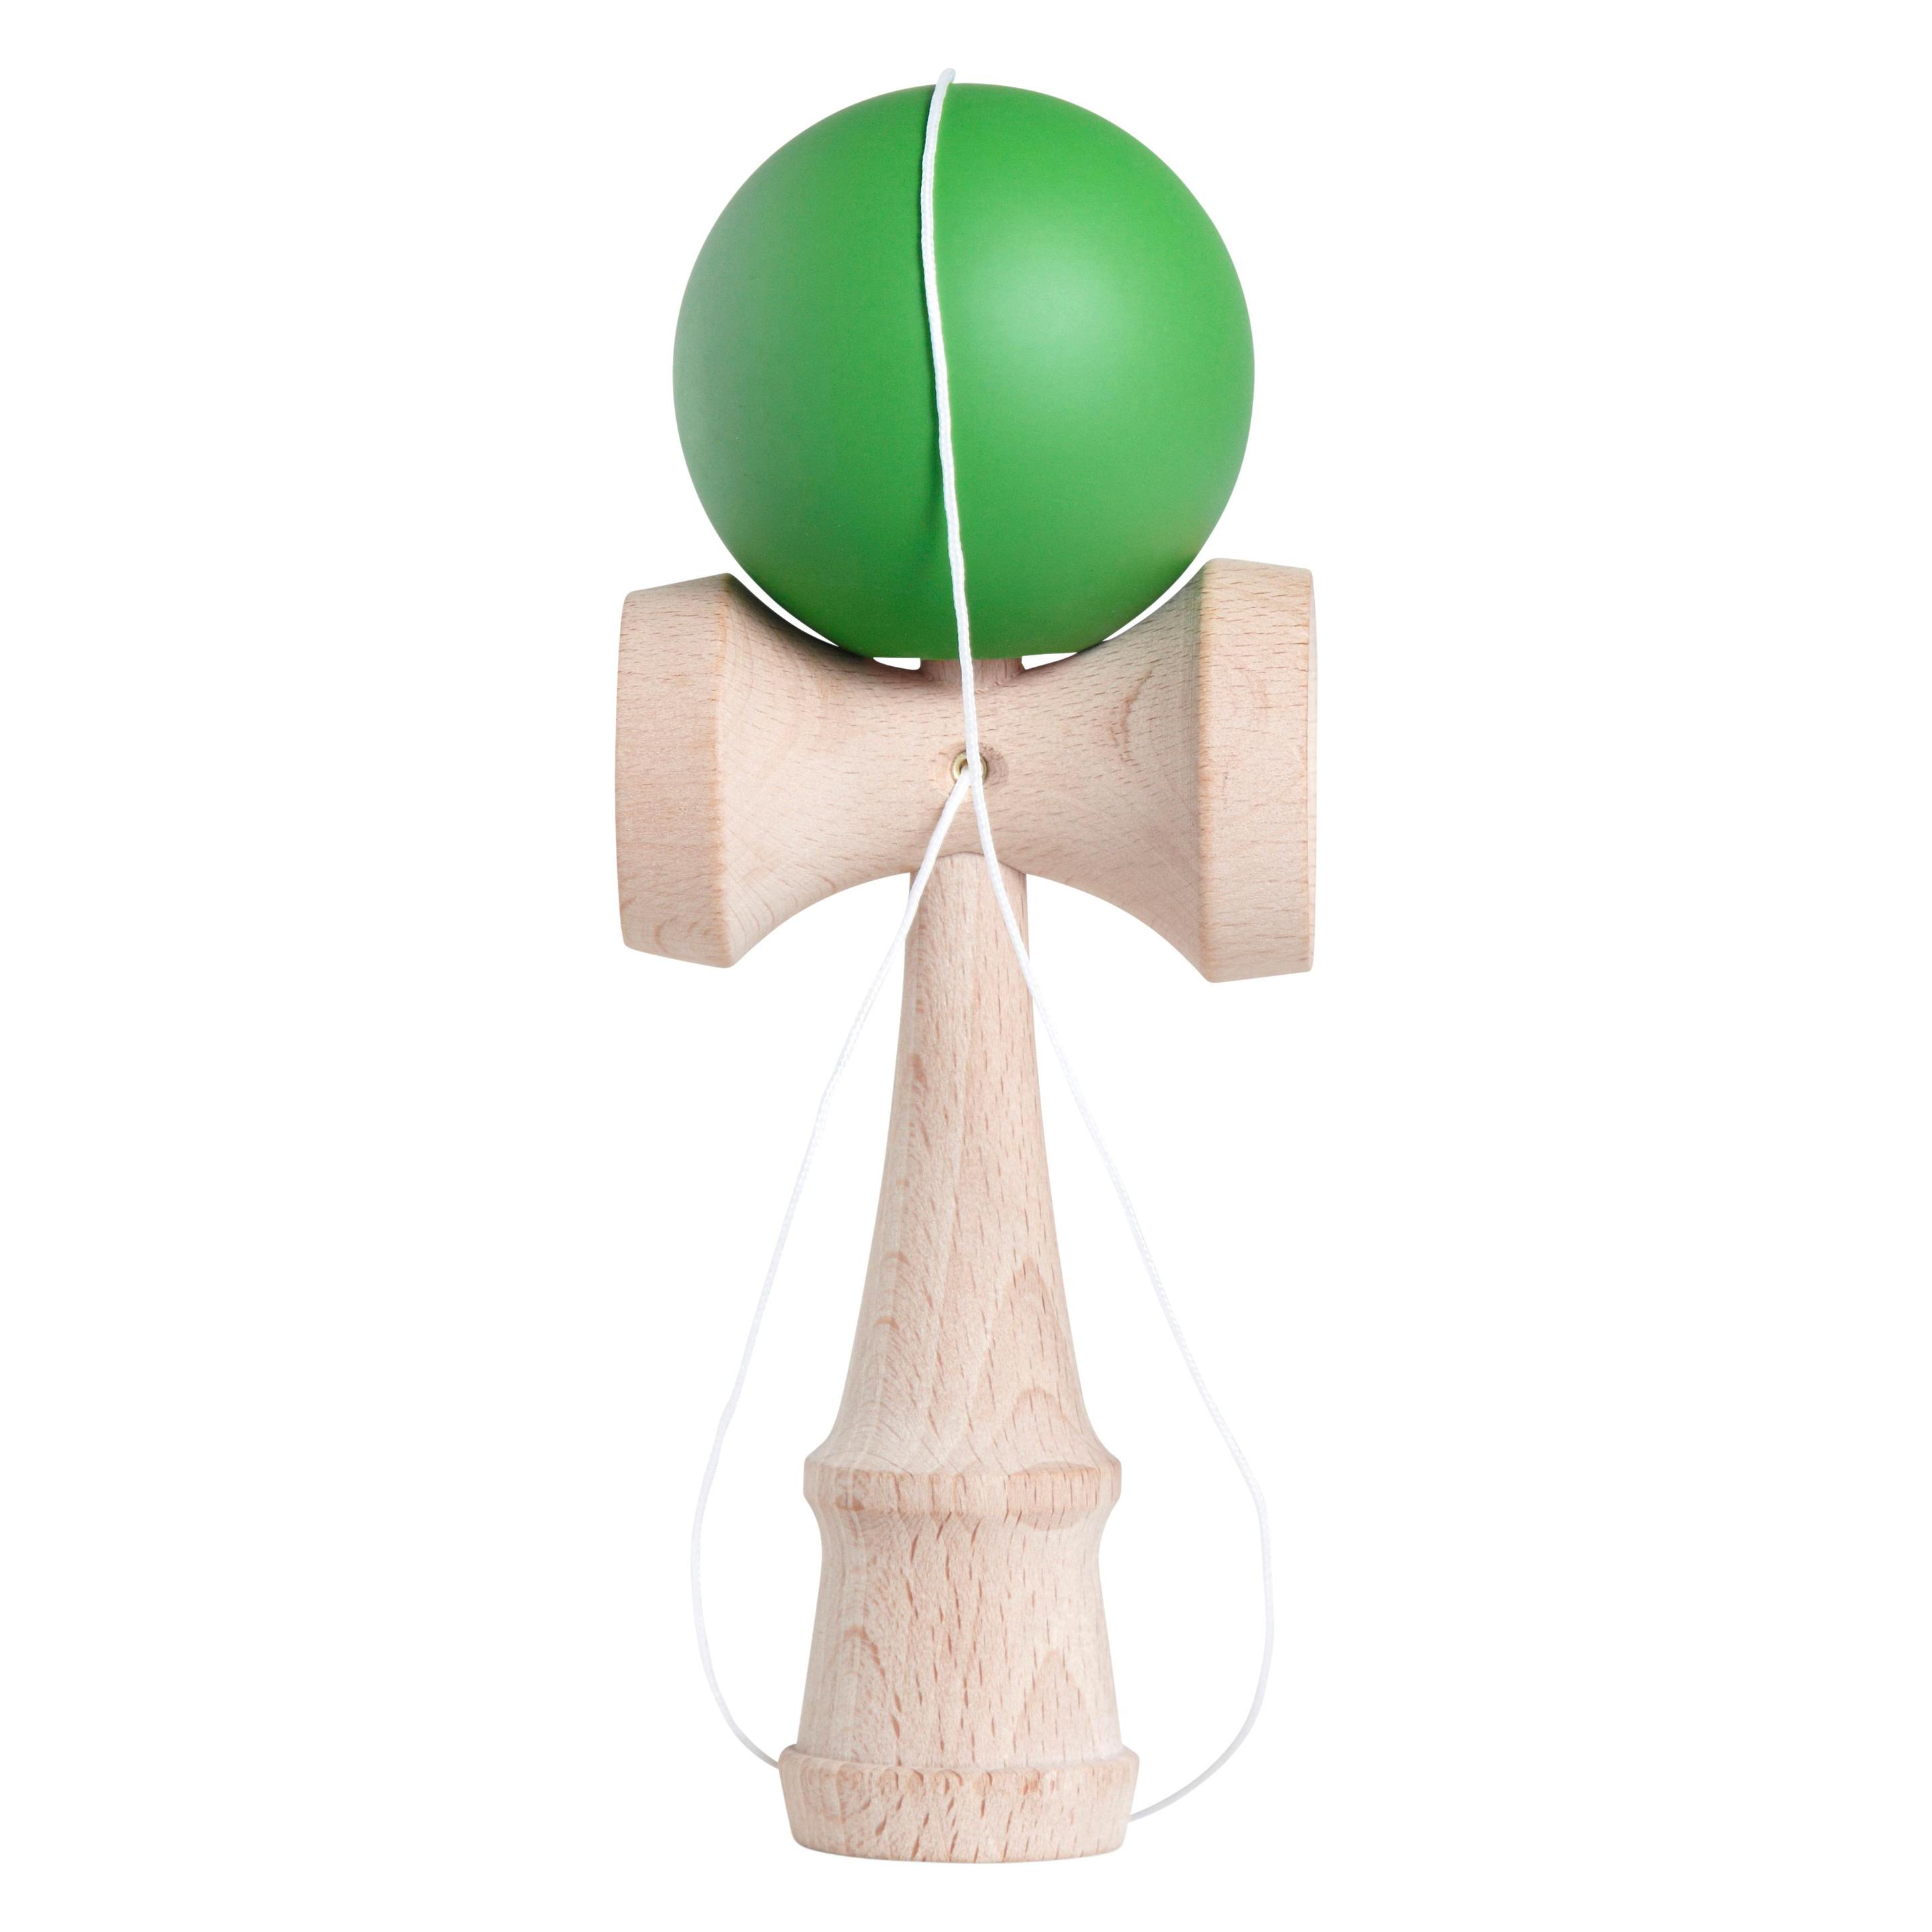
Bartl Kendama - Fang den Ball - natur 243479Der Ball ist durch eine Schnur mit dem Griff verbunden. Es gilt, den Ball zu fangen. Dazu hat der Griff auf drei Seiten verschiedene Teller, auf der... 1x Fang den Ball - natur Größe: ca. 18x7x5,5 cm7,57 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Bartl Kendama sortiert Fang den Ball bunt - sortiert 269669Die Kugel ist mit einer Schnur mit dem Griff verbunden. Es gilt, den Ball zu fangen. Dazu hat der Griff an den Seiten verschiedene Vertiefungen und... 1x Kendama sortiert Fang den Ball bunt Größe: ca. 23,5x17x5,5 cm Achtung: kein Farb/Ty6,10 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Philos Kendama - Fang den Ball - schwarz-blau 275153Kendama ist ein traditionelles japanisches Geschicklichkeitspiel. Ziel des Spiels ist es, die an einer Schnur befestigte Kugel mit einem der... 1x Kendama - schwarz-blau Robinienholz Maße: ca. 60 x 70 x 180 mm11,49 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Svoora KendamaDieses wunderschön gestaltete Holzkendama ermöglicht eindrucksvolle Tricks in unserer GEOM-Kollektion. Es wird ausschliesslich aus Buchenholz hergestellt und garantiert stundenlangen Spielspass, da es eine wichtige Rolle bei der Entwicklung der entscheidenden Feinmotorik und der Hand-Augen-Koordination spielt. In 4 Designs voller leuchtender Farben und geometrischer Muster: Rot Gelb Blau Schwarz Wähle deinen Favoriten! Übe deine Jonglierkünste und überrasche deine Freunde! Ein veganer Lederhalter mit integriertem Schlüsselring ist im Lieferumfang enthalten.41,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Bartl-Kendama---Fang
-
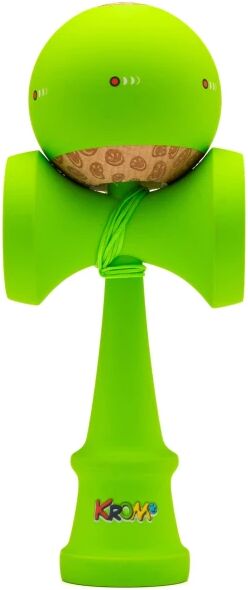
Kendama KROM Kolor (Grün)Das KROM Kolor Kendama bietet eine perfekte Mischung aus Tradition und modernem Design. Es wurde mit Präzision gefertigt und verfügt über eine glatte, langlebige Oberfläche, die sowohl die Griffigkeit als auch die Spielbarkeit verbessert. Seine leuchtenden Farben ziehen die Blicke auf sich, während die ausgewogene Gewichtsverteilung für eine zufriedenstellende Performance sorgt. Egal ob du ein Anfänger oder ein erfahrener Spieler bist, dieses Kendama bereichert dein Können mit jedem Fang.49,95 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Fang, Fang: Wütendes FeuerWütendes Feuer , Von der Autorin des Wuhan Diary : Ein großer, aufrüttelnder Roman über die Unfreiheit von Frauen im modernen China Nicht lang ist es her, da schien Yingzhi die Welt offen zu stehen: Aufgewachsen im ländlichen China hatte sie es geschafft, als Sängerin in einer kleinen Band bekannt zu werden. Ihr Traum von einem freien und selbstbestimmten Leben war zum Greifen nah, bis eine Affäre alles zum Einsturz bringt. Yingzhi wird schwanger und ist gezwungen, den Vater des Kindes zu heiraten und in sein Elternhaus einzuziehen - so will es die Tradition. Als die Schulden ihres spielsüchtigen Mannes zu hoch werden und Yingzhi Geld verdienen soll, öffnet sich ein kleines Fenster, das ihr einen kurzen Blick auf die Freiheit schenkt. Doch dann gerät ihr eine kleine Unbedachtheit zum Verhängnis und gipfelt in einer Katastrophe für sie und ihre ganze Familie. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20220503, Produktform: Leinen, Autoren: Fang, Fang, Übersetzung: Kahn-Ackermann, Michael, Seitenzahl/Blattzahl: 203, Themenüberschrift: FICTION / Literary, Keyword: Freiheit; weibliche Selbstbestimmung; Herkunft; Tradition; Rolle der Frau; Geschlechterrolle; Unterdrückung; Unfreiheit; gesellschaftlicher Zwang; Wuhan Diary; Frauen in China; Generationenroman; Familiensaga; Literaturnobelpreis; Beziehung; Lebensgeschichte, Fachschema: China / Roman, Erzählung, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen, Region: China, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 210, Breite: 140, Höhe: 22, Gewicht: 354, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 268056122,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Ist die Kendama nach einem Tag kaputt?
Es hängt davon ab, wie intensiv und auf welche Weise die Kendama verwendet wird. Bei normaler Nutzung sollte die Kendama nach einem Tag nicht kaputtgehen. Allerdings kann unsachgemäßer Gebrauch oder starker Verschleiß dazu führen, dass die Kendama beschädigt wird. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.