Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Batida
Top-Angebote
Produkte zum Begriff Batida:
-
Rabalux Batida 77117Gartenbeleuchtung -, LED, Leistungsaufnahme: 9 W, Lichtstrom: 900 lm, einstellbare Lichttemperatur (2700-6500K), Höhe: 8 cm, Breite: 17,5 cm, Material: Plastik, IP54 Die Außenwandleuchte Rabalux Batida ist eine ideale Wahl für diejenigen, die ein langlebiges Außenmodell suchen, das mehr als den Durchschnitt in Bezug auf die Funktionalität bietet. Die Leuchte ist v25,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was ist ein Batida?
Ein Batida ist ein brasilianischer Cocktail, der aus Cachaça (einem Zuckerrohrschnaps), Fruchtsaft (meistens Maracujasaft) und Zucker besteht. Der Name "Batida" stammt aus dem Portugiesischen und bedeutet so viel wie "geschlagen" oder "gemixt". Es gibt verschiedene Varianten von Batidas, je nachdem welche Früchte oder Säfte verwendet werden. Batidas sind besonders beliebt in Brasilien und werden oft als erfrischender Drink an heißen Tagen genossen. Man kann sie auch mit Eis servieren, um sie noch erfrischender zu machen. **
Wie schmeckt Batida de Coco?
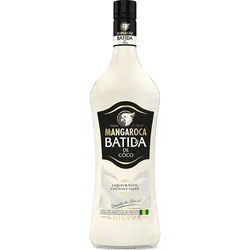
Batida de Coco ist ein cremiger und süßer Likör aus Kokosnuss. Der Geschmack ist intensiv nach Kokosnuss, leicht süß und angenehm fruchtig. Es erinnert an einen tropischen Cocktail und eignet sich gut zum Mixen von verschiedenen Drinks. **
Top-Angebote
Produkte zum Begriff Batida:
-
Rabalux Batida 77118Gartenbeleuchtung -, LED, Leistungsaufnahme: 9 W, Lichtstrom: 950 lm, einstellbare Lichttemperatur (2700-6500K), Höhe: 8 cm, Breite: 17,5 cm, Material: Plastik, IP54 Die Außenwandleuchte Rabalux Batida ist eine ideale Wahl für diejenigen, die ein langlebiges Außenmodell suchen, das in Bezug auf die Funktionalität mehr als den Durchschnitt bietet. Die Lampe ist kom27,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Rabalux Batida 77119Gartenbeleuchtung -, LED, Leistungsaufnahme: 9 W, Lichtstrom: 900 lm, einstellbare Lichttemperatur (2700-6500K), Höhe: 8 cm, Breite: 17,5 cm, Material: Plastik, IP54 Die Außenwandleuchte Rabalux Batida mit Bewegungssensor wird denjenigen empfohlen, die ein langlebiges Außenmodell suchen, das in puncto Funktionalität mehr als einen Durchschnitt bietet. Die Lampe is34,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Rabalux Batida 77117Gartenbeleuchtung -, LED, Leistungsaufnahme: 9 W, Lichtstrom: 900 lm, einstellbare Lichttemperatur (2700-6500K), Höhe: 8 cm, Breite: 17,5 cm, Material: Plastik, IP54 Die Außenwandleuchte Rabalux Batida ist eine ideale Wahl für diejenigen, die ein langlebiges Außenmodell suchen, das mehr als den Durchschnitt in Bezug auf die Funktionalität bietet. Die Leuchte ist v25,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Batida
-
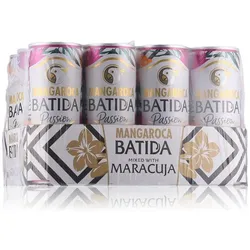
Mangaroca Batida De Coco 16% 0,7 LiterMangaroca Batida de Coco Mangaroca Batida de Coco verkörpert brasilianische Lebensfreude in ihrer reinsten Form. Der cremige Kokoslikör entsteht nach traditioneller Originalrezeptur aus feiner Kokosmilch, Zucker und echtem Cachaça. Seit 1978 begeistert dieser authentische Tropenschatz auch hierzulande mit seinem unverwechselbaren Geschmack, der von süßen Kokosnussaromen und zarten Vanillenoten geprägt wird. Die samtige Textur und der tropisch-süße Charakter machen jeden Schluck zu einem kleinen Urlaubsmoment. Ob pur auf Eis genossen oder als Basis für exotische Cocktails wie Batida Passion oder einen erfrischenden Batida Tonic, dieser brasilianische Klassiker verwandelt gesellige Runden in tropische Feste. Die sanfte Wärme des Alkohols harmoniert perfekt mit der cremigen Süße und schafft ein ausgewogenes Geschmackserlebnis, das Sommerträume wahr werden lässt.9,95 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist ein Batida?
Ein Batida ist ein brasilianischer Cocktail, der aus Cachaça (einem Zuckerrohrschnaps), Fruchtsaft (meistens Maracujasaft) und Zucker besteht. Der Name "Batida" stammt aus dem Portugiesischen und bedeutet so viel wie "geschlagen" oder "gemixt". Es gibt verschiedene Varianten von Batidas, je nachdem welche Früchte oder Säfte verwendet werden. Batidas sind besonders beliebt in Brasilien und werden oft als erfrischender Drink an heißen Tagen genossen. Man kann sie auch mit Eis servieren, um sie noch erfrischender zu machen. **
-
Wie schmeckt Batida de Coco?
Batida de Coco ist ein cremiger und süßer Likör aus Kokosnuss. Der Geschmack ist intensiv nach Kokosnuss, leicht süß und angenehm fruchtig. Es erinnert an einen tropischen Cocktail und eignet sich gut zum Mixen von verschiedenen Drinks. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.