Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Ist das Ceranfeld CTAR 9642 von Bauknecht gesperrt?
Es tut mir leid, aber ich kann keine Informationen zu spezifischen Produkten abrufen. Es wäre am besten, die Bedienungsanleitung des Ceranfelds zu überprüfen oder den Kundendienst von Bauknecht zu kontaktieren, um herauszufinden, ob das Modell CTAR 9642 gesperrt ist. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
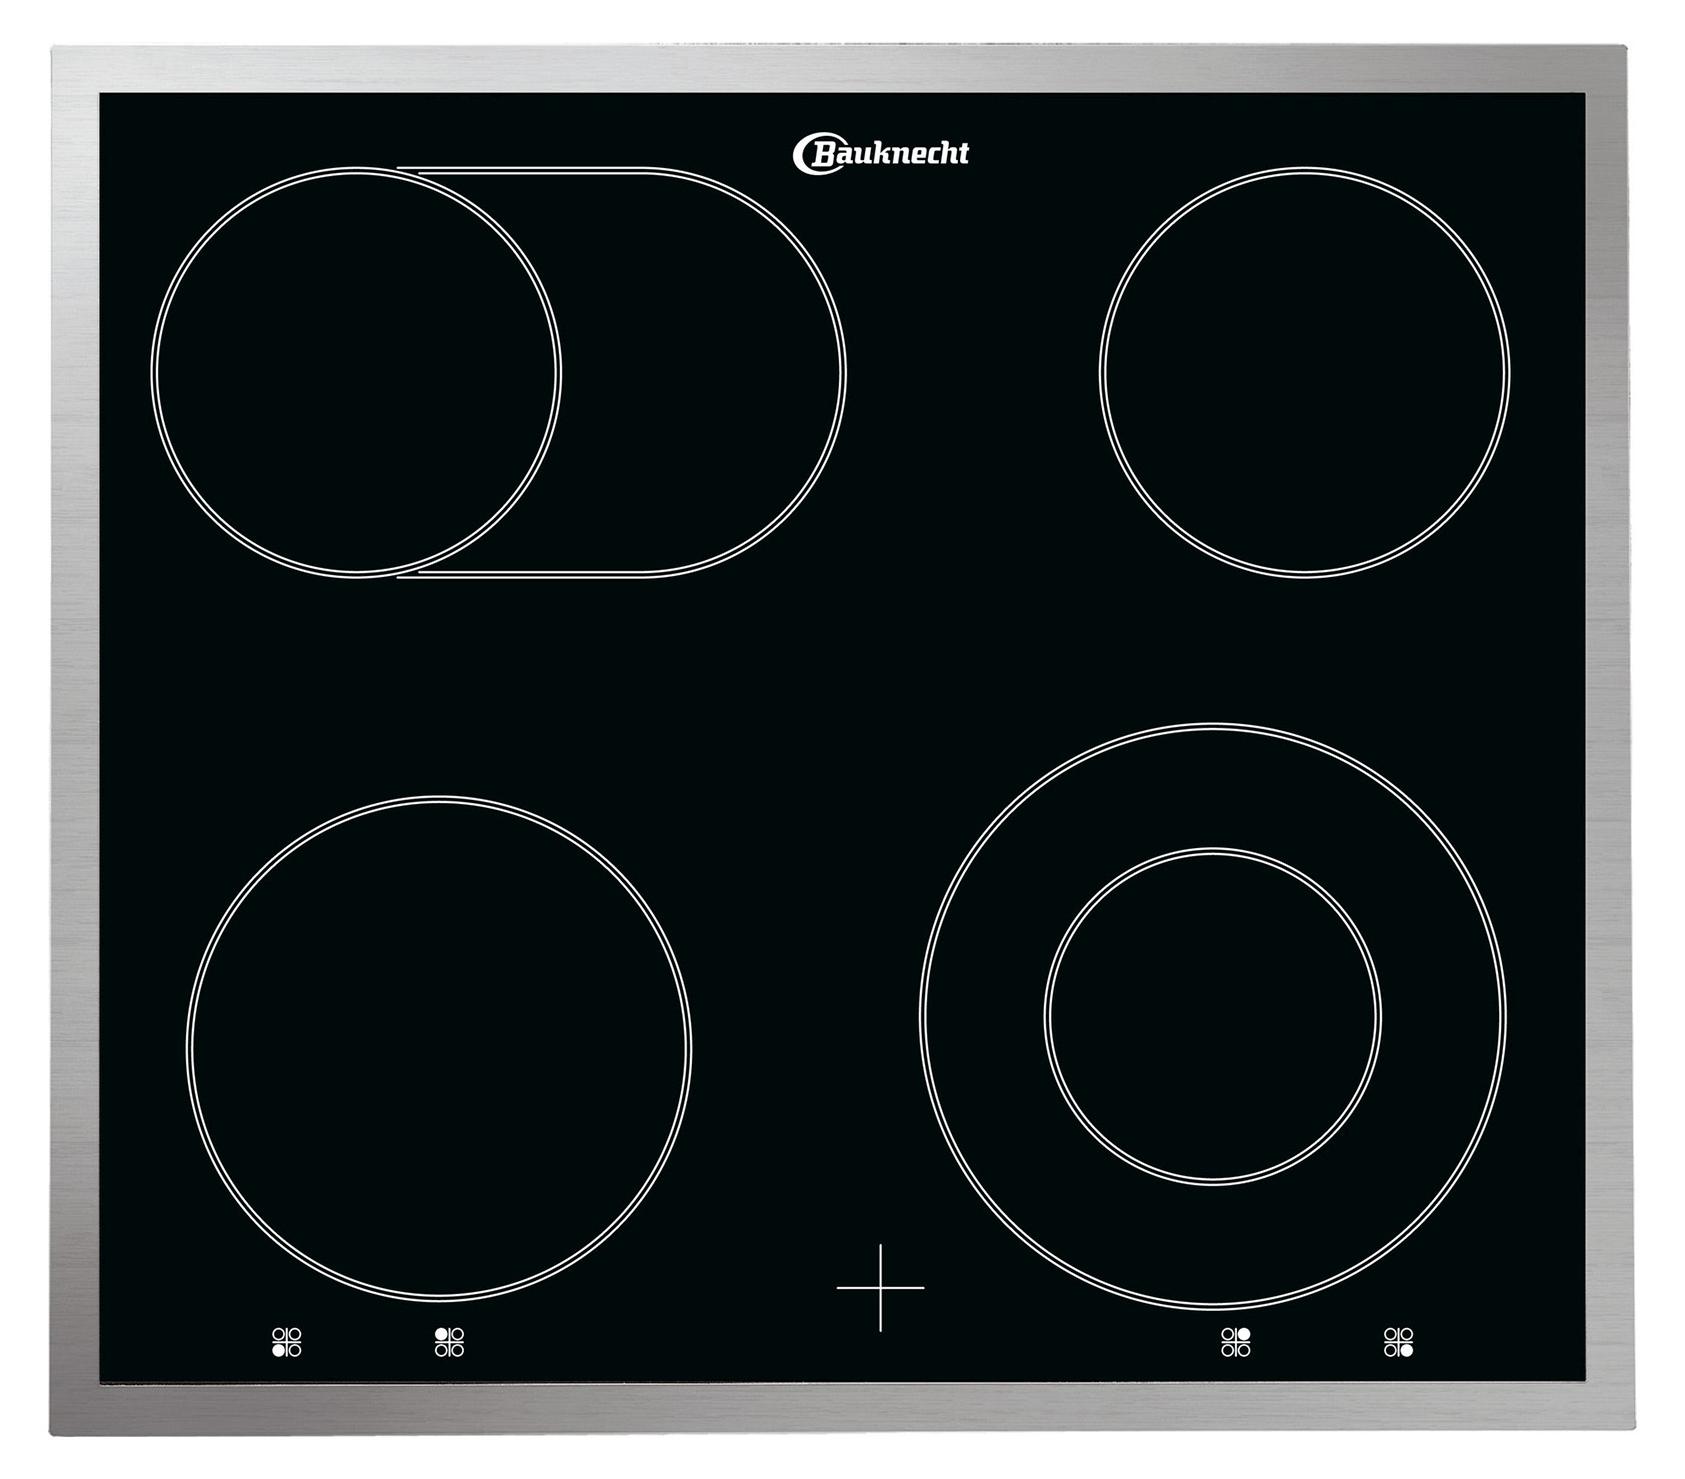
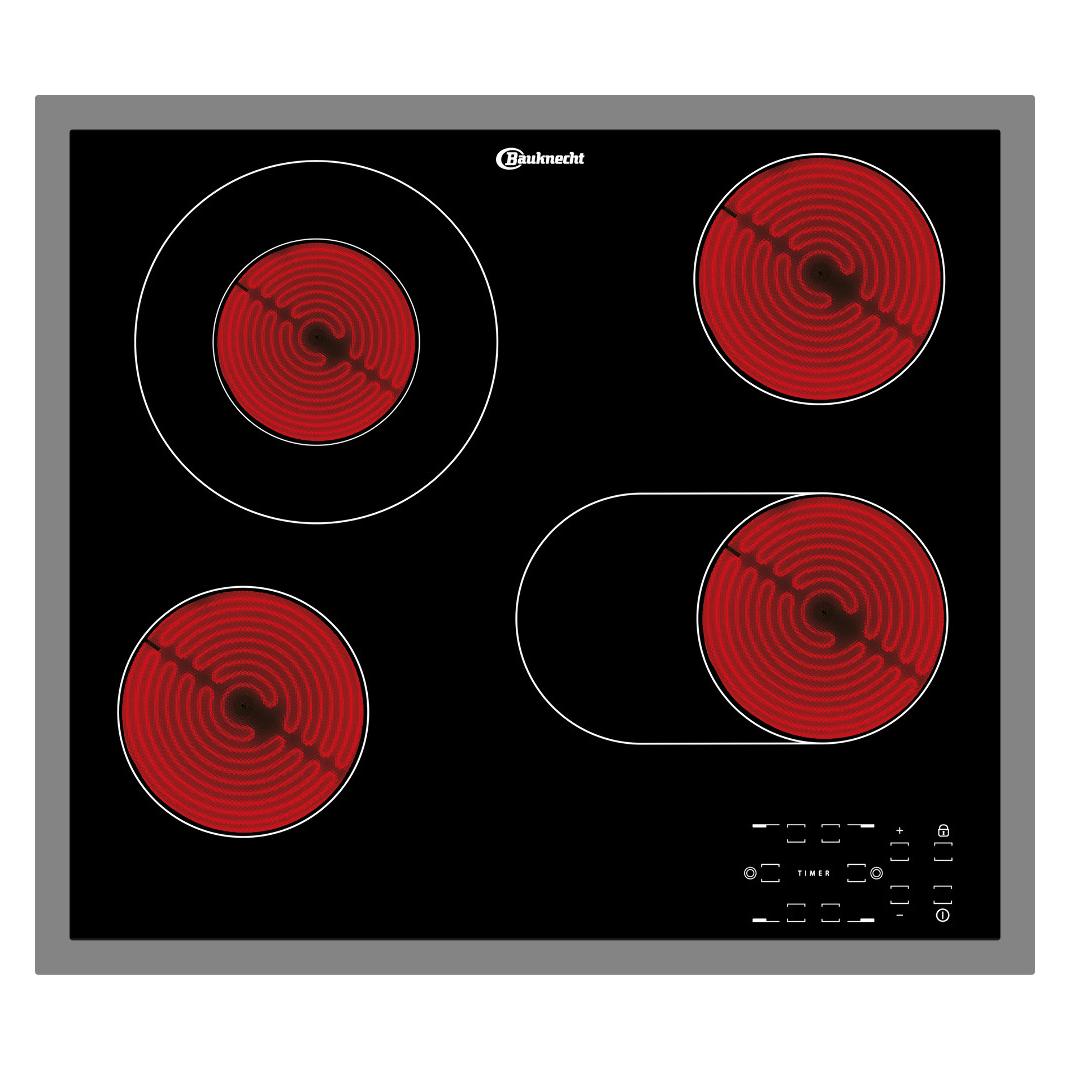
Ähnliche Suchbegriffe für Bauknecht-CHR-9642-IN
Top-Angebote
Produkte zum Begriff Bauknecht-CHR-9642-IN:
-
Bauknecht HVS3 TH8V2 IN + CHR 9642 IN, Keramik, 4 Zone(n), Glaskeramik, Schwarz, Berührung, 58 cmKochfeldtyp:KeramikAnzahl Herdplatten/Kochzonen:4 Zone(n)Art der Oberfläche:GlaskeramikFarbe Kochfeld:SchwarzKochfeld Kontrolltyp:BerührungBreite Kochfeld:58 cmTiefe Kochfeld:51 cmHöhe Kochfeld:4,7 cmBreite des Installationsgehäuses des Kochfelds:56 cmHöhe des Installationsgehäuses des Kochfelds:5,2 cmAnzahl der Gasbrenner:0 Zone(n)Anzahl der elektrischen Herdplatten:4 Zone(n)Typ Kochzone 1:KöchelnKochzone 1 Form:RundPosition Kochzone 1:Links vorneDurchmesser Kochzone 1:180 mmLeistung Kochzone 1:1700 WTyp Kochzone 2:Zweizonen-KochfeldKochzone 2 Form:RundPosition Kochzone 2:Vorne rechtsGröße Kochzone 2 (B x T):120 x 210 mmLeistung Kochzone 2:750 WBoost für Kochzone 2:2100 WTyp Kochzone 3:Zweizonen-KochfeldKochzone 3 Form:RundPosition Kochzone 3:Hinten linksDurchmesser Kochzone 3:180 mmLeistung Kochzone 3:1000 WBoost für Kochzone 3:1800 WTyp Kochzone 4:KöchelnKochzone 4 Form:RundPosition Kochzone 4:Hinten rechtsDurchmesser Kochzone 4:145 mmLeistung Kochzone 4:1200 WKochfeld Kontrollposit545,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bauknecht HEKO PROFI 5500 (HIS3 EP8V2 IN + CHR 9642 IN), Keramik, 4 Zone(n), Glaskeramik, Schwarz, Touchsteuerung, 58 cmKochfeldtyp:KeramikAnzahl Herdplatten/Kochzonen:4 Zone(n)Art der Oberfläche:GlaskeramikFarbe Kochfeld:SchwarzKochfeld Kontrolltyp:TouchsteuerungBreite Kochfeld:58 cmTiefe Kochfeld:51 cmHöhe Kochfeld:4,7 cmBreite des Installationsgehäuses des Kochfelds:56 cmAnzahl der elektrischen Herdplatten:4 Zone(n)Anzahl der simultan verwendeten Kochbereiche:4Typ Kochzone 1:Zweizonen-KochfeldKochzone 1 Form:RundPosition Kochzone 1:Vorne rechtsDurchmesser Kochzone 1:120/210 mmLeistung Kochzone 1:2100 WKochzone 2 Form:RundPosition Kochzone 2:Hinten rechtsDurchmesser Kochzone 2:145 mmLeistung Kochzone 2:1200 WKochzone 3 Form:RundPosition Kochzone 3:Links vorneDurchmesser Kochzone 3:180 mmLeistung Kochzone 3:1700 WKochzone 4 Form:RundPosition Kochzone 4:Hinten linksDurchmesser Kochzone 4:145/250 mmLeistung Kochzone 4:1800 WAnzeige Resthitze:JaErweiterbare Kochzone:JaKombizone:Jaangeschlossene Last (elektrisch) Kochfeld:7000 WKochfeldgewicht:8 kgTiefe des Installationsgehäuses des Kochfelds:49 cmVerpacku605,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Bauknecht-CHR-9642-IN:
-
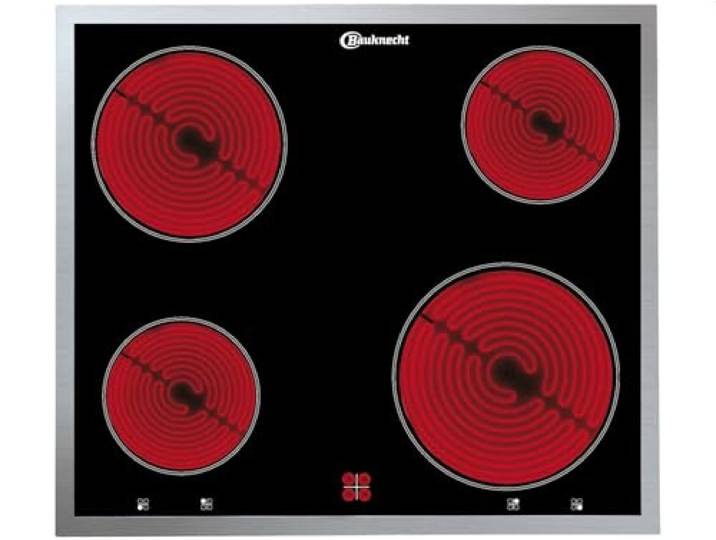
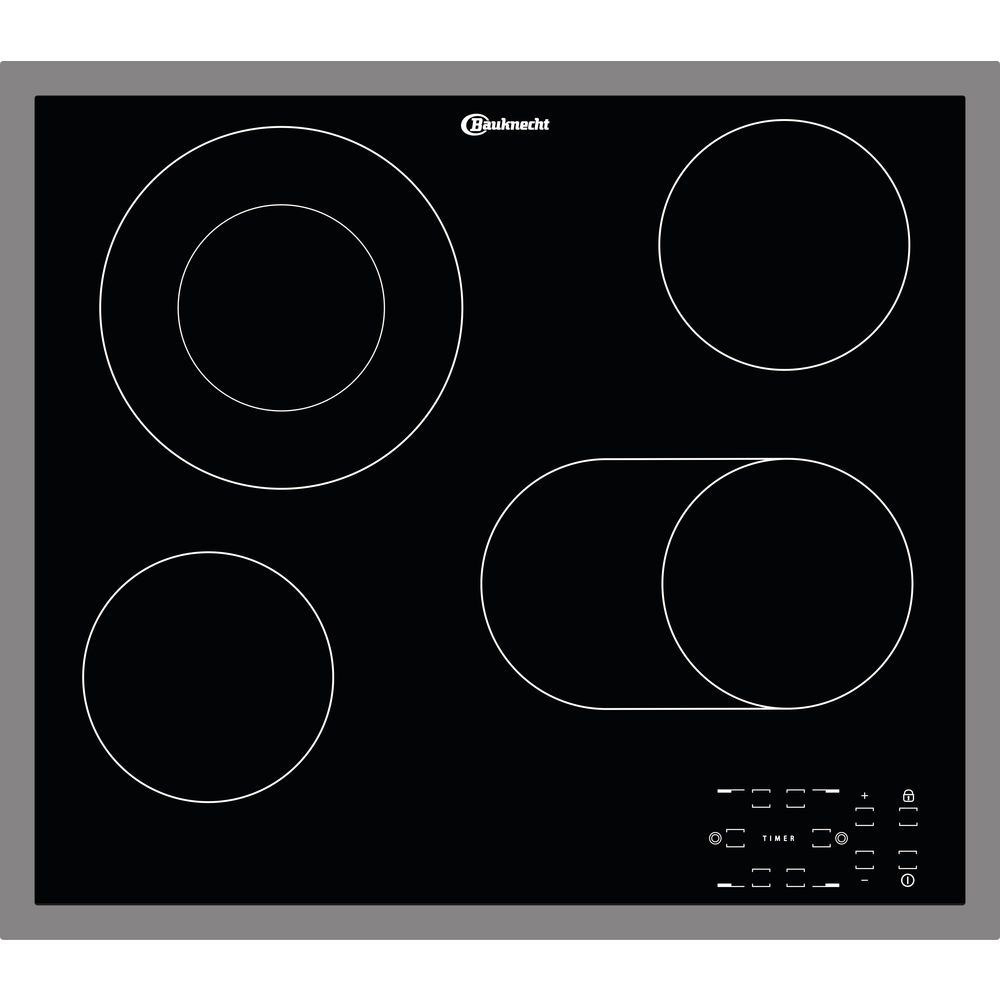
Bauknecht CHR 9642 IN Kochfeld Restwärmeanzeige 4 Kochzonen EnergiegeregeltAusstattung 4 Kochzonen4-fach RestwärmeanzeigeFlacher EdelstahlrahmenEnergiegeregelt Kochzonen Anzahl der Kochzonen: 4 Vorne links: 18cm , 1700 WattVorne rechts: 12/21cm , 750/2100 WattHinten links: 14,5/25cm ,1000/1800 WattHinten rechts: 14,5cm , 1200 Watt Technische Daten Gesamt-Anschlusswert: 7,0 kWEinbauhöhe: 52 mmAusschnittmaße (BxT): 560x490 mm336,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bauknecht HVS3 TH8V2 IN + CHR 9642 IN, Keramik, 4 Zone(n), Glaskeramik, Schwarz, Berührung, 58 cmKochfeldtyp:KeramikAnzahl Herdplatten/Kochzonen:4 Zone(n)Art der Oberfläche:GlaskeramikFarbe Kochfeld:SchwarzKochfeld Kontrolltyp:BerührungBreite Kochfeld:58 cmTiefe Kochfeld:51 cmHöhe Kochfeld:4,7 cmBreite des Installationsgehäuses des Kochfelds:56 cmHöhe des Installationsgehäuses des Kochfelds:5,2 cmAnzahl der Gasbrenner:0 Zone(n)Anzahl der elektrischen Herdplatten:4 Zone(n)Typ Kochzone 1:KöchelnKochzone 1 Form:RundPosition Kochzone 1:Links vorneDurchmesser Kochzone 1:180 mmLeistung Kochzone 1:1700 WTyp Kochzone 2:Zweizonen-KochfeldKochzone 2 Form:RundPosition Kochzone 2:Vorne rechtsGröße Kochzone 2 (B x T):120 x 210 mmLeistung Kochzone 2:750 WBoost für Kochzone 2:2100 WTyp Kochzone 3:Zweizonen-KochfeldKochzone 3 Form:RundPosition Kochzone 3:Hinten linksDurchmesser Kochzone 3:180 mmLeistung Kochzone 3:1000 WBoost für Kochzone 3:1800 WTyp Kochzone 4:KöchelnKochzone 4 Form:RundPosition Kochzone 4:Hinten rechtsDurchmesser Kochzone 4:145 mmLeistung Kochzone 4:1200 WKochfeld Kontrollposit545,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bauknecht HEKO PROFI 5500 (HIS3 EP8V2 IN + CHR 9642 IN), Keramik, 4 Zone(n), Glaskeramik, Schwarz, Touchsteuerung, 58 cmKochfeldtyp:KeramikAnzahl Herdplatten/Kochzonen:4 Zone(n)Art der Oberfläche:GlaskeramikFarbe Kochfeld:SchwarzKochfeld Kontrolltyp:TouchsteuerungBreite Kochfeld:58 cmTiefe Kochfeld:51 cmHöhe Kochfeld:4,7 cmBreite des Installationsgehäuses des Kochfelds:56 cmAnzahl der elektrischen Herdplatten:4 Zone(n)Anzahl der simultan verwendeten Kochbereiche:4Typ Kochzone 1:Zweizonen-KochfeldKochzone 1 Form:RundPosition Kochzone 1:Vorne rechtsDurchmesser Kochzone 1:120/210 mmLeistung Kochzone 1:2100 WKochzone 2 Form:RundPosition Kochzone 2:Hinten rechtsDurchmesser Kochzone 2:145 mmLeistung Kochzone 2:1200 WKochzone 3 Form:RundPosition Kochzone 3:Links vorneDurchmesser Kochzone 3:180 mmLeistung Kochzone 3:1700 WKochzone 4 Form:RundPosition Kochzone 4:Hinten linksDurchmesser Kochzone 4:145/250 mmLeistung Kochzone 4:1800 WAnzeige Resthitze:JaErweiterbare Kochzone:JaKombizone:Jaangeschlossene Last (elektrisch) Kochfeld:7000 WKochfeldgewicht:8 kgTiefe des Installationsgehäuses des Kochfelds:49 cmVerpacku605,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist das Ceranfeld CTAR 9642 von Bauknecht gesperrt?
Es tut mir leid, aber ich kann keine Informationen zu spezifischen Produkten abrufen. Es wäre am besten, die Bedienungsanleitung des Ceranfelds zu überprüfen oder den Kundendienst von Bauknecht zu kontaktieren, um herauszufinden, ob das Modell CTAR 9642 gesperrt ist. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Bauknecht-CHR-9642-IN
-
Bauknecht HVK3 NN8F IN S1 Set Einbauherd HVK3 NN8F IN + Glaskeramikkochfeld CHR 6640 INAusstattungAusstattung HerdHeißluftherd mit 8 FunktionenPowerHeißluft - von Beginn an gleichmäßige Verteilung der heißen LuftMulti-Level-Kochen gleichzeitiges Zubereiten auf drei EbenenGarraumvolumen: 65 lGarraum-Temperatur bis 250 °CReinigungsfreundliche Emaille-InnenraumbeschichtungVollglasinnentür, 2-fach verglastEdelstahl-SchalterblendeBedienknebel: Silber1 Halogen-Lampe im InnenraumGlatte SeitenwändeKühlgebläse für gute SchrankentlüftungInkl. Gitterrost und BackblechFunktionenOber-/UnterhitzeUmluftGrillGrill + HeißluftAuftauenUnterhitzeHeißluftHeißluft mit UnterhitzeAusstattung KochfeldGlaskeramik-Kochfeld, 60 cmFlacher Edelstahl-RahmenGlaskeramikfläche - einfach zu reinigenEnergiegeregelt4-fach Restwärmeanzeige4 KochzonenVorne links: 14,5 cm Ø, 1200 WattVorne rechts: 21 cm Ø, 2100 WattHinten links: 18 cm Ø, 1700 WattHinten rechts: 14,5 cm Ø, 1200 WattHerdGerätemaße (H x B x T): 595 x 595 x 566 mmNischenmaße (H x B x T): 600 x 560 x 550 mmGesamtanschlusswert: 10,2 kWKochfeldGeräte559,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.