Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Beaver-Kevin-Hacken-für
Top-Angebote
Produkte zum Begriff Beaver-Kevin-Hacken-für:
-
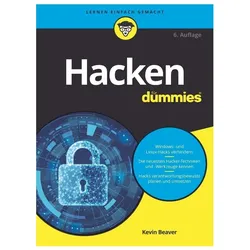
Beaver, Kevin: Hacken für DummiesHacken für Dummies , Um einen Hacker zu überlisten, müssen Sie sich in dessen Denkweise hineinversetzen. Deshalb lernen Sie mit diesem Buch, wie ein Bösewicht zu denken. Der Fachmann für IT-Sicherheit Kevin Beaver teilt mit Ihnen sein Wissen über Penetrationstests und typische Schwachstellen in IT-Systemen. Er zeigt Ihnen, wo Ihre Systeme verwundbar sein könnten, sodass Sie im Rennen um die IT-Sicherheit die Nase vorn behalten. Denn nur wenn Sie die Schwachstellen in Ihren Systemen kennen, können Sie sich richtig dagegen schützen und die Hacker kommen bei Ihnen nicht zum Zug! , Sport-Gewindefahrwerk > Sportfederung , Auflage: 6. Auflage, Erscheinungsjahr: 20201111, Produktform: Kartoniert, Titel der Reihe: für Dummies##, Autoren: Beaver, Kevin~Franken, Gerhard, Auflage: 21006, Auflage/Ausgabe: 6. Auflage, Seitenzahl/Blattzahl: 395, Keyword: Client/Server-Technologie; Computersicherheit; Hacker; Informatik; Netzwerke / Sicherheit; Penetrationstest; Schwachstellen (Computersicherheit); Sicherheitstest, Fachschema: Datensicherheit / Netz~Hacker (EDV)~Informatik~Client/Server~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Informatik~Client-Server-Netzwerke~Computerkriminalität, Hacking, Thema: Verstehen, Warengruppe: HC/Informatik, Fachkategorie: Netzwerksicherheit, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH GmbH, Länge: 241, Breite: 177, Höhe: 22, Gewicht: 695, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783527715510 9783527713226 9783527708307, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hacking For Dummies, Ratgeber von Kevin BeaverSchützen Sie Ihre Privatsphäre und sichern Sie Ihre Systeme. Suchen Sie nach einem verständlichen, präzisen und aktuellen Leitfaden zur Sicherung Ihrer Daten und Systeme? "Hacking für Dummies" führt Sie durch die Fähigkeiten, Konzepte und Werkzeuge, die Sie verstehen müssen, um böswillige Akteure von Ihren Computern und Apps fernzuhalten. Das Buch vermeidet verwirrende Fachbegriffe und konzentriert sich direkt auf wichtige Sicherheitskonzepte, damit Sie sich und Ihre Systeme vor internen und externen Bedrohungen schützen können. Diese neueste Ausgabe bietet auch brandneue Inhalte zu KI, Windows 11 und wie man sicher im hybriden Arbeitsumfeld navigiert. Im Inneren: Verstehen von Hacking-Tools, Abwehr von Cyberbedrohungen, Schutz Ihrer Daten und Privatsphäre, Verhinderung von Phishing-Angriffen, Vermeidung digitaler Betrügereien, Konfiguration sicherer Netzwerke, Durchführung von Penetrationstests und Minderung häufiger IT-Risiken.30,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
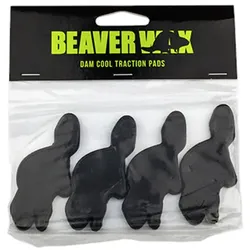
BEAVER WAX MINI BEAVER Stomppad blackMini Beaver Traction PadsMaterialEigenschaften:- EVA-Schaum mit zusätzlichem GripStarker Kleber- Entwickelt mit einem langlebigen Klebstoff, der eine sichere und dauerhafte Verbindung mit Ihrem Board gewährleistet. Perfekt für Einfüßer und zum Ein- und Aussteigen aus dem Sessellift.- Bietet zusätzlichen Halt und Unterstützung, um das Manövrieren mit einem Fuß in der Schlaufe oder das Ein- und Aussteigen aus dem Sessellift zu erleichtern.4 Pads pro Packung- Jede Packung enthält vier hochwertige, biberförmige Grip Pads, die Ihnen alles bieten, was Sie für besseren Halt und Komfort brauchen.Holen Sie sich die Mini Beaver Traction Pads- Ihre Lösung für bessere Leistung und mehr Kontrolle auf der Piste.18,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Hacken für Dummies, Fachbücher von Gerhard FrankenUm einen Hacker zu überlisten, müssen Sie sich in dessen Denkweise hineinversetzen. Deshalb lernen Sie mit diesem Buch, wie ein Bösewicht zu denken. Der Fachmann für IT-Sicherheit Kevin Beaver teilt mit Ihnen sein Wissen über Penetrationstests und typische Schwachstellen in IT-Systemen. Er zeigt Ihnen, wo Ihre Systeme verwundbar sein könnten, sodass Sie im Rennen um die IT-Sicherheit die Nase vorn behalten. Denn nur wenn Sie die Schwachstellen in Ihren Systemen kennen, können Sie sich richtig dagegen schützen und die Hacker kommen bei Ihnen nicht zum Zug.25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung und warum ist sie wichtig für den sicheren Datenaustausch?
Die Token-Validierung überprüft die Echtheit eines Tokens, um sicherzustellen, dass der Benutzer legitim ist. Dies geschieht durch Vergleich des Tokens mit einem gespeicherten Schlüssel oder einer Signatur. Die Validierung ist wichtig, um unbefugten Zugriff auf Daten zu verhindern und die Sicherheit des Datenaustauschs zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Beaver-Kevin-Hacken-für:
-
Beaver, Kevin: Hacken für DummiesHacken für Dummies , Um einen Hacker zu überlisten, müssen Sie sich in dessen Denkweise hineinversetzen. Deshalb lernen Sie mit diesem Buch, wie ein Bösewicht zu denken. Der Fachmann für IT-Sicherheit Kevin Beaver teilt mit Ihnen sein Wissen über Penetrationstests und typische Schwachstellen in IT-Systemen. Er zeigt Ihnen, wo Ihre Systeme verwundbar sein könnten, sodass Sie im Rennen um die IT-Sicherheit die Nase vorn behalten. Denn nur wenn Sie die Schwachstellen in Ihren Systemen kennen, können Sie sich richtig dagegen schützen und die Hacker kommen bei Ihnen nicht zum Zug! , Sport-Gewindefahrwerk > Sportfederung , Auflage: 6. Auflage, Erscheinungsjahr: 20201111, Produktform: Kartoniert, Titel der Reihe: für Dummies##, Autoren: Beaver, Kevin~Franken, Gerhard, Auflage: 21006, Auflage/Ausgabe: 6. Auflage, Seitenzahl/Blattzahl: 395, Keyword: Client/Server-Technologie; Computersicherheit; Hacker; Informatik; Netzwerke / Sicherheit; Penetrationstest; Schwachstellen (Computersicherheit); Sicherheitstest, Fachschema: Datensicherheit / Netz~Hacker (EDV)~Informatik~Client/Server~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Informatik~Client-Server-Netzwerke~Computerkriminalität, Hacking, Thema: Verstehen, Warengruppe: HC/Informatik, Fachkategorie: Netzwerksicherheit, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH GmbH, Länge: 241, Breite: 177, Höhe: 22, Gewicht: 695, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783527715510 9783527713226 9783527708307, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hacking For Dummies, Ratgeber von Kevin BeaverSchützen Sie Ihre Privatsphäre und sichern Sie Ihre Systeme. Suchen Sie nach einem verständlichen, präzisen und aktuellen Leitfaden zur Sicherung Ihrer Daten und Systeme? "Hacking für Dummies" führt Sie durch die Fähigkeiten, Konzepte und Werkzeuge, die Sie verstehen müssen, um böswillige Akteure von Ihren Computern und Apps fernzuhalten. Das Buch vermeidet verwirrende Fachbegriffe und konzentriert sich direkt auf wichtige Sicherheitskonzepte, damit Sie sich und Ihre Systeme vor internen und externen Bedrohungen schützen können. Diese neueste Ausgabe bietet auch brandneue Inhalte zu KI, Windows 11 und wie man sicher im hybriden Arbeitsumfeld navigiert. Im Inneren: Verstehen von Hacking-Tools, Abwehr von Cyberbedrohungen, Schutz Ihrer Daten und Privatsphäre, Verhinderung von Phishing-Angriffen, Vermeidung digitaler Betrügereien, Konfiguration sicherer Netzwerke, Durchführung von Penetrationstests und Minderung häufiger IT-Risiken.30,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Beaver-Kevin-Hacken-für
-
BEAVER WAX MINI BEAVER Stomppad blackMini Beaver Traction PadsMaterialEigenschaften:- EVA-Schaum mit zusätzlichem GripStarker Kleber- Entwickelt mit einem langlebigen Klebstoff, der eine sichere und dauerhafte Verbindung mit Ihrem Board gewährleistet. Perfekt für Einfüßer und zum Ein- und Aussteigen aus dem Sessellift.- Bietet zusätzlichen Halt und Unterstützung, um das Manövrieren mit einem Fuß in der Schlaufe oder das Ein- und Aussteigen aus dem Sessellift zu erleichtern.4 Pads pro Packung- Jede Packung enthält vier hochwertige, biberförmige Grip Pads, die Ihnen alles bieten, was Sie für besseren Halt und Komfort brauchen.Holen Sie sich die Mini Beaver Traction Pads- Ihre Lösung für bessere Leistung und mehr Kontrolle auf der Piste.18,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Hacken für Dummies, Fachbücher von Gerhard FrankenUm einen Hacker zu überlisten, müssen Sie sich in dessen Denkweise hineinversetzen. Deshalb lernen Sie mit diesem Buch, wie ein Bösewicht zu denken. Der Fachmann für IT-Sicherheit Kevin Beaver teilt mit Ihnen sein Wissen über Penetrationstests und typische Schwachstellen in IT-Systemen. Er zeigt Ihnen, wo Ihre Systeme verwundbar sein könnten, sodass Sie im Rennen um die IT-Sicherheit die Nase vorn behalten. Denn nur wenn Sie die Schwachstellen in Ihren Systemen kennen, können Sie sich richtig dagegen schützen und die Hacker kommen bei Ihnen nicht zum Zug.25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mitor Hacken für Duschkabinenglas schwarz 2 St.Der Mitor-Duschglasaufhänger ist ein äußerst funktionelles Accessoire, um eine komfortable Dusche zu organisieren.Vorteile: Der minimalistische Aufhänger besteht aus widerstandsfähigem Material und ist dank seiner schlichten Form im Bad fast unsichtbar, erfüllt aber dennoch perfekt seine Funktion. Schicksal: Der Mitor-Aufhänger im 2er-Set wird einfach an das Glas der Duschkabine gehängt, so dass immer ein trockenes und warmes Handtuch zur Hand ist. Material: Die Bügel sind aus Edelstahl 18/10 gefertigt und hochglanzpoliert. Gut zu wissen! Dank der 6 Silikonpads kann der Aufhänger an die Dicke der Glasscheibe angepasst werden. Auf der Vorderseite befindet sich ein graues Herstellerlogo.28,07 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
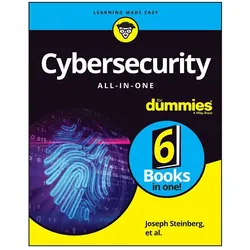
Cybersecurity All-in-One For Dummies, Fachbücher von Ted Coombs, Kevin Beaver, Ira Winkler, Joseph SteinbergDas Buch "Cybersecurity All-in-One For Dummies" bietet eine umfassende Einführung in die Welt der Cybersicherheit. Es richtet sich an Leserinnen und Leser, die ein grundlegendes Verständnis für die verschiedenen Aspekte der Cybersicherheit entwickeln möchten, sei es für den persönlichen Gebrauch oder für geschäftliche Anwendungen. Die Struktur des Buches ist in mehrere Teile gegliedert, die sich mit den Grundlagen der Cybersicherheit, der Sicherung persönlicher Daten, der Absicherung von Unternehmen, der Sicherheit in der Cloud und der Durchführung von Sicherheitstests befassen. Jedes Kapitel ist darauf ausgelegt, praxisnahe Informationen und Strategien zu vermitteln, um sich gegen die vielfältigen Bedrohungen im digitalen Raum zu wappnen. Die Autoren, darunter Ted Coombs, Joseph Steinberg und Ira Winkler, bringen ihre Expertise ein, um komplexe Themen verständlich zu erklären und den Leserinnen und Lesern wertvolle Werkzeuge an die Hand zu geben, um ihre digitale Sicherheit zu verbessern.48,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung und warum ist sie wichtig für den sicheren Datenaustausch?
Die Token-Validierung überprüft die Echtheit eines Tokens, um sicherzustellen, dass der Benutzer legitim ist. Dies geschieht durch Vergleich des Tokens mit einem gespeicherten Schlüssel oder einer Signatur. Die Validierung ist wichtig, um unbefugten Zugriff auf Daten zu verhindern und die Sicherheit des Datenaustauschs zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.