Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
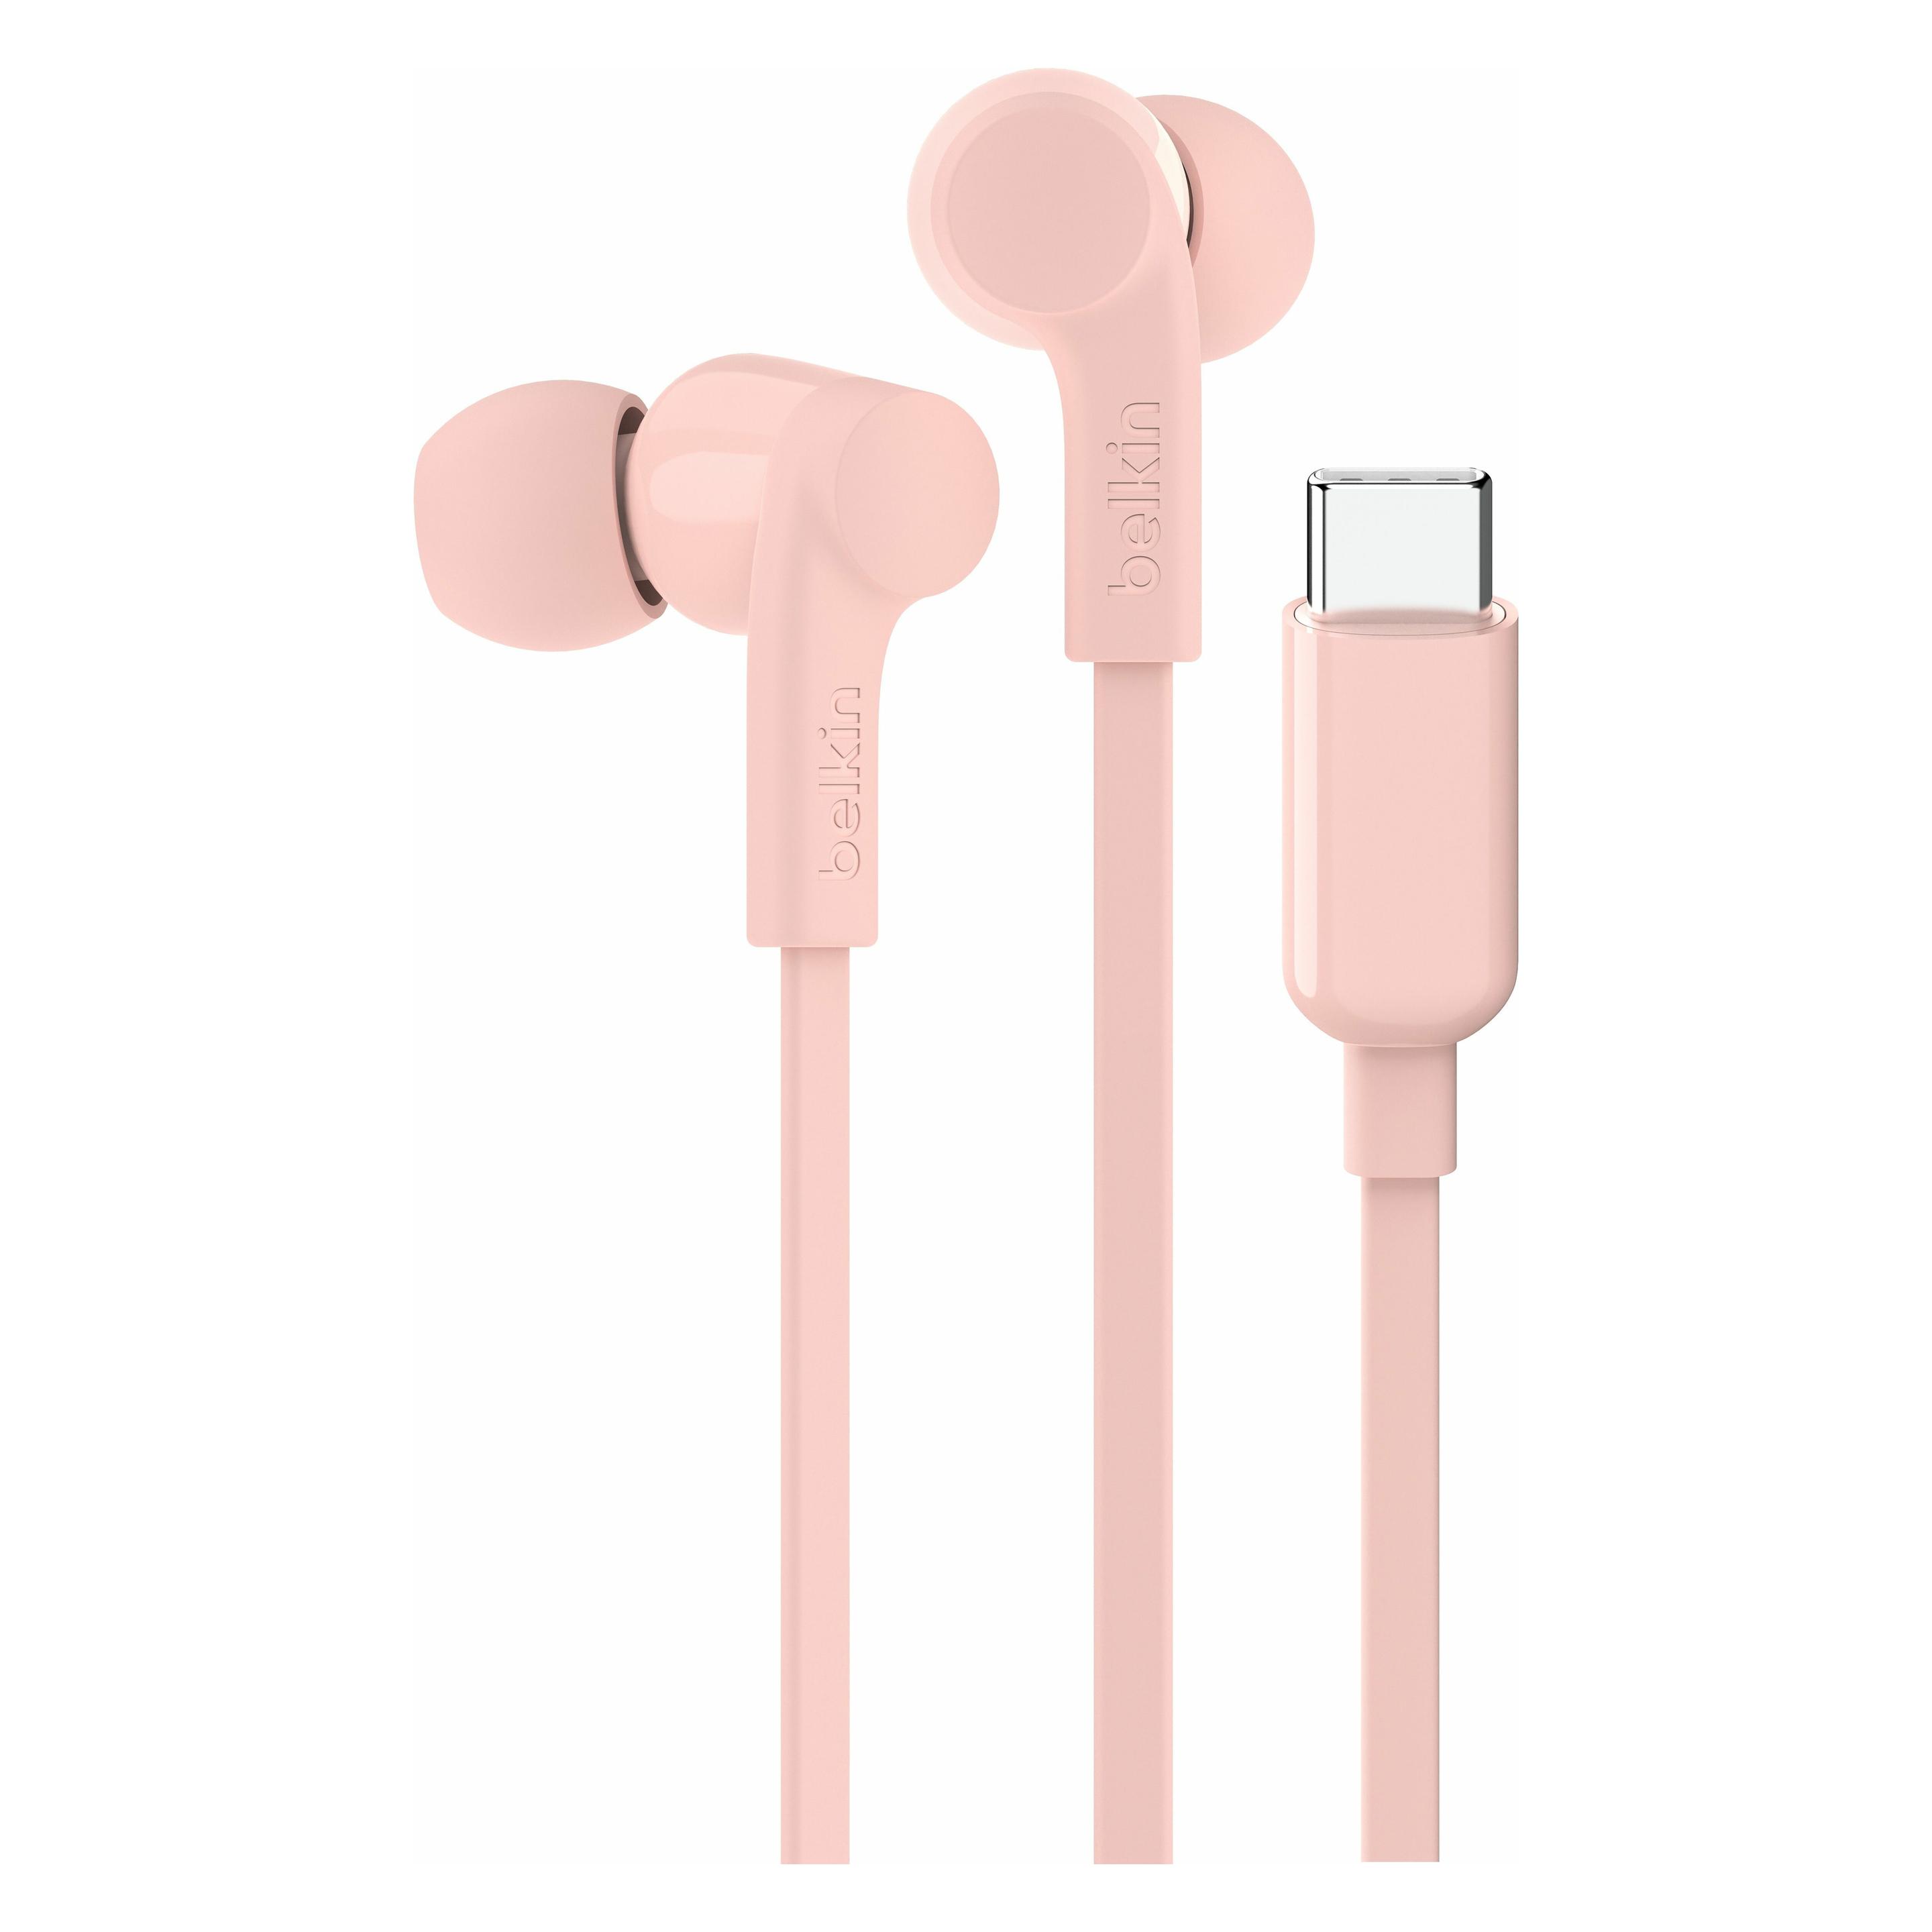
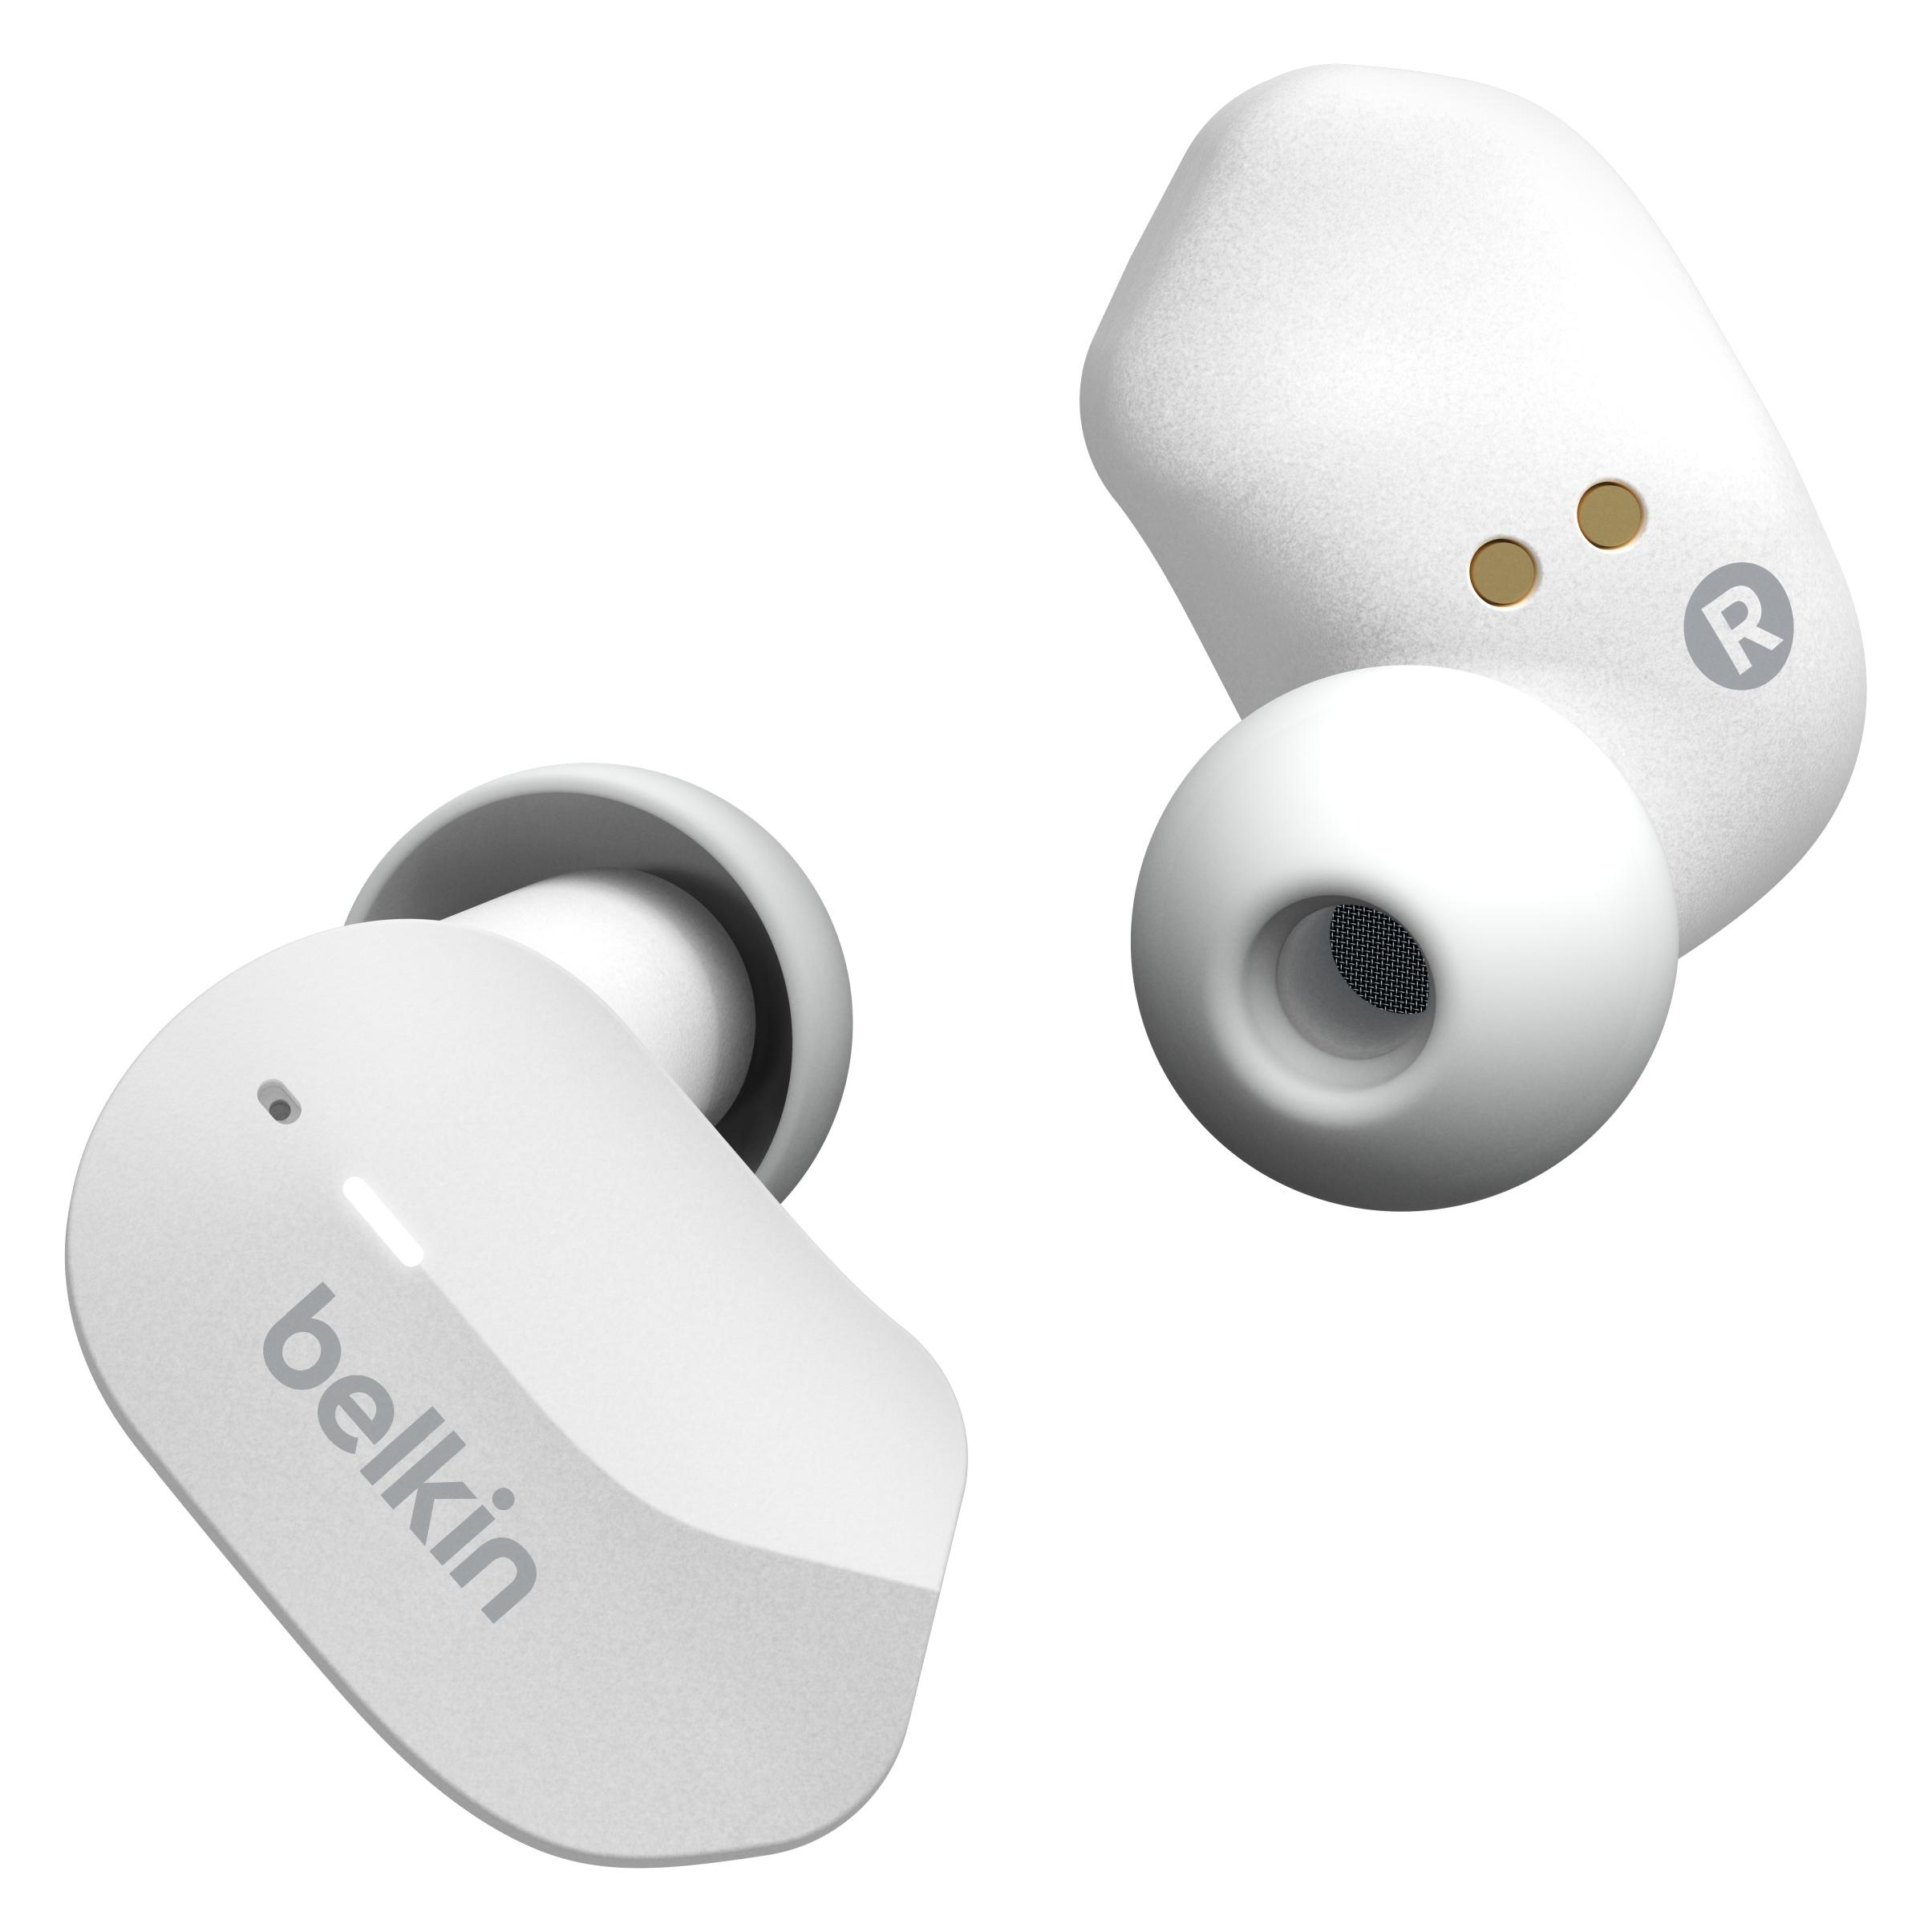
Ähnliche Suchbegriffe für Belkin-SoundForm-Keine-Geräuschunterdrückung
Top-Angebote
Produkte zum Begriff Belkin-SoundForm-Keine-Geräuschunterdrückung:
-
Belkin Soundform (Keine Geräuschunterdrückung, 24 h, Kabellos), Kopfhörer, WeissDie Soundform True Wireless In-Ear-Kopfhörer von Belkin sind mit ihrem kristallklaren Sound und dem besonders komfortablen Design perfekt für den Audiogenuss bei Sport und Lifestyle. Mit den Ohrstöpseln in drei verschiedenen Grössen passen sie auf jedes Ohr und sind zudem dank IPX5 Schutzart gegen Schweiss und Spritzwasser geschützt. Die In-Ear-Kopfhörer sind mit intuitiven Touch-Bedienelementen ausgestattet und lassen sich bequem mit allen Bluetooth-kompatiblen Smartphones verbinden. Der Akku reicht für eine ununterbrochene Wiedergabe von bis zu fünf Stunden und zusammen mit dem praktischen Ladegehäuse wird eine maximale Laufzeit von bis zu 24 Stunden erreicht. In-Ear-Kopfhörer werden direkt in den Gehörgang eingeführt. Der dadurch entstehende Druckkammereffekt ermöglicht ein kraftvolles Sound-Erlebnis, ohne dass Sie die Musik zu laut aufdrehen müssen. Das ist schonend für Ihre Ohren und verlängert gleichzeitig die Akkulaufzeit Ihres Wiedergabegerätes. Zudem verfügen In-Ear-Kopfhörer über hervorragende geräuschdämpfende Eigenschaften - dadurch nehmen Sie störende Umgebungsgeräusche viel weniger wahr. Dank ihrer kompakten Grösse lassen sie sich mühelos in jeder Hosentasche verstauen und sind so der ideale Begleiter für unterwegs. Die komplett geschlossene Bauform dieses Kopfhörers ist wenig luftdurchlässig, bietet dafür aber kraftvollen Klang und satte Bässe. Ausserdem werden störende Aussengeräusche sehr gut gedämpft. Auch umgekehrt ist für gute Isolierung gesorgt: Aussenstehende hören Ihre Musik praktisch nicht.44,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cori, Patricia: Keine Lügen, keine Geheimnisse mehrKeine Lügen, keine Geheimnisse mehr , Wenn sich Sirianer in die Politik einmischen kann man sicher sein, daß sie alles von einer höheren Warte aus betrachten. Dieses Buch ist nicht einfach nur ein weiteres "gechanneltes" oder eine neu zusammengebraute Verschwörungstheorie. Es will uns vielmehr an unser Erbe erinnern, daß wir geschaffen wurden, die Erde zu bewahren und Liebe und Licht zu verbreiten. Es will uns aufklären über die Gespinste einer lebensfeindlichen Macht und uns Mut machen, unsere Eigenmächtigkeit zu stärken und aus der Verbindung mit den Lichtreichen und Gaia, der Erde, Kraft zu schöpfen. , Ölwannen > Motoren & Motorteile , Auflage: Nachdruck, Erscheinungsjahr: 200409, Produktform: Kartoniert, Autoren: Cori, Patricia, Übersetzung: Hawranke, Nina, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 281, Keyword: Außerirdische; Channeling; Sirianer; Sternensaat; Weckruf, Fachschema: Vertrauen, Fachkategorie: Körper und Geist, Thema: Entdecken, Warengruppe: HC/Esoterik, Fachkategorie: Spiritualismus, Spiritismus, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Neue Erde GmbH, Verlag: Neue Erde GmbH, Verlag: Neue Erde, Länge: 210, Breite: 148, Höhe: 19, Gewicht: 421, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0016, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


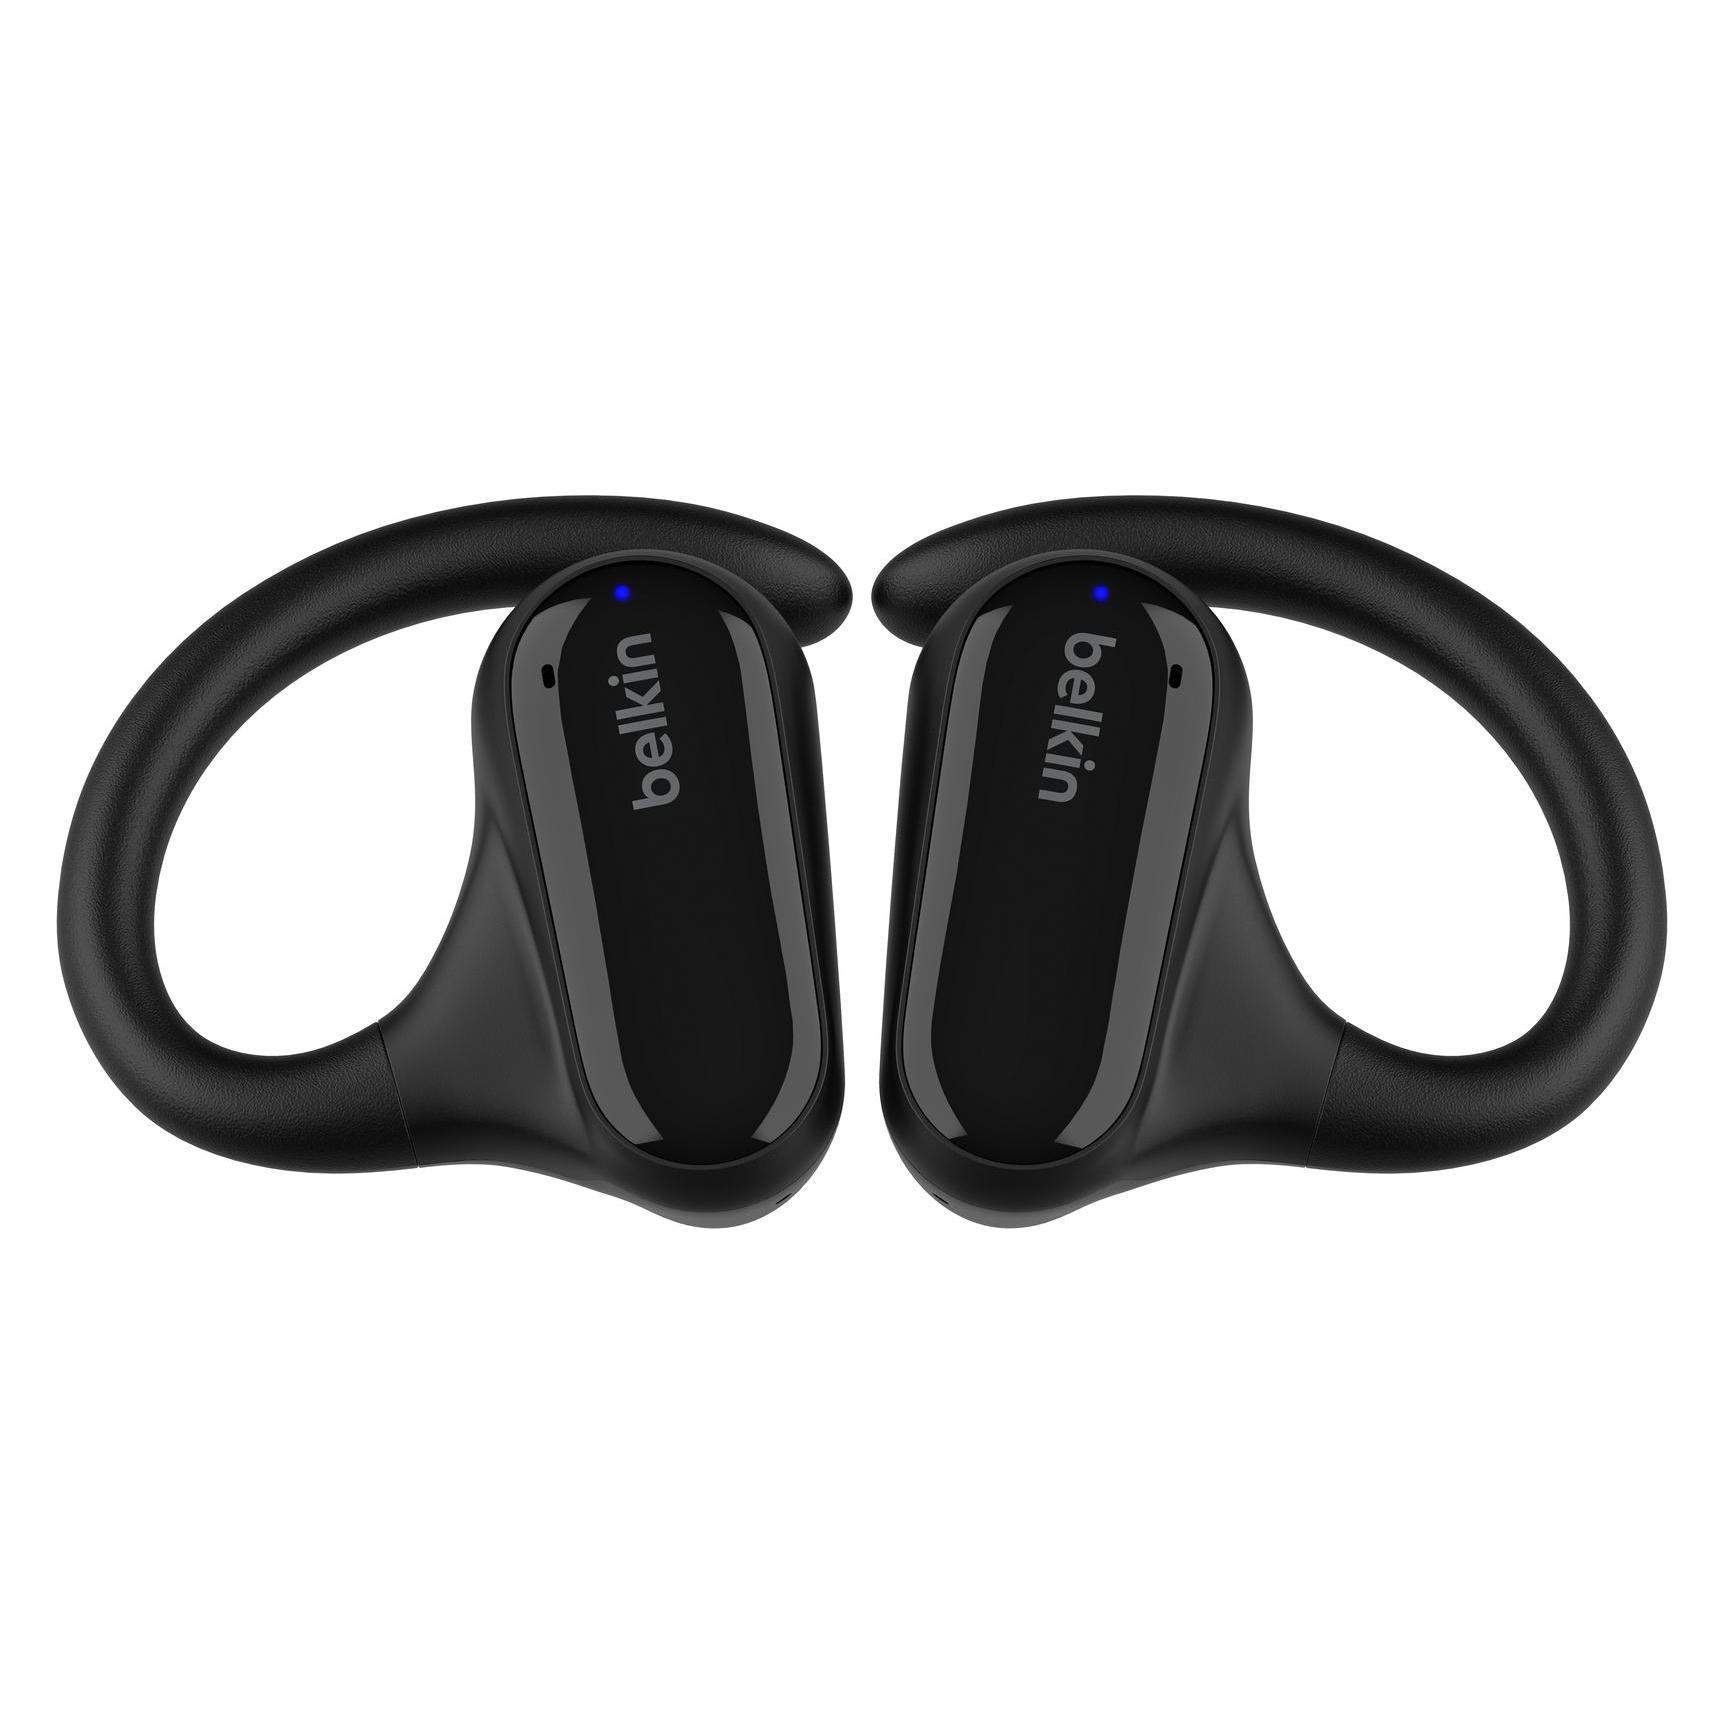
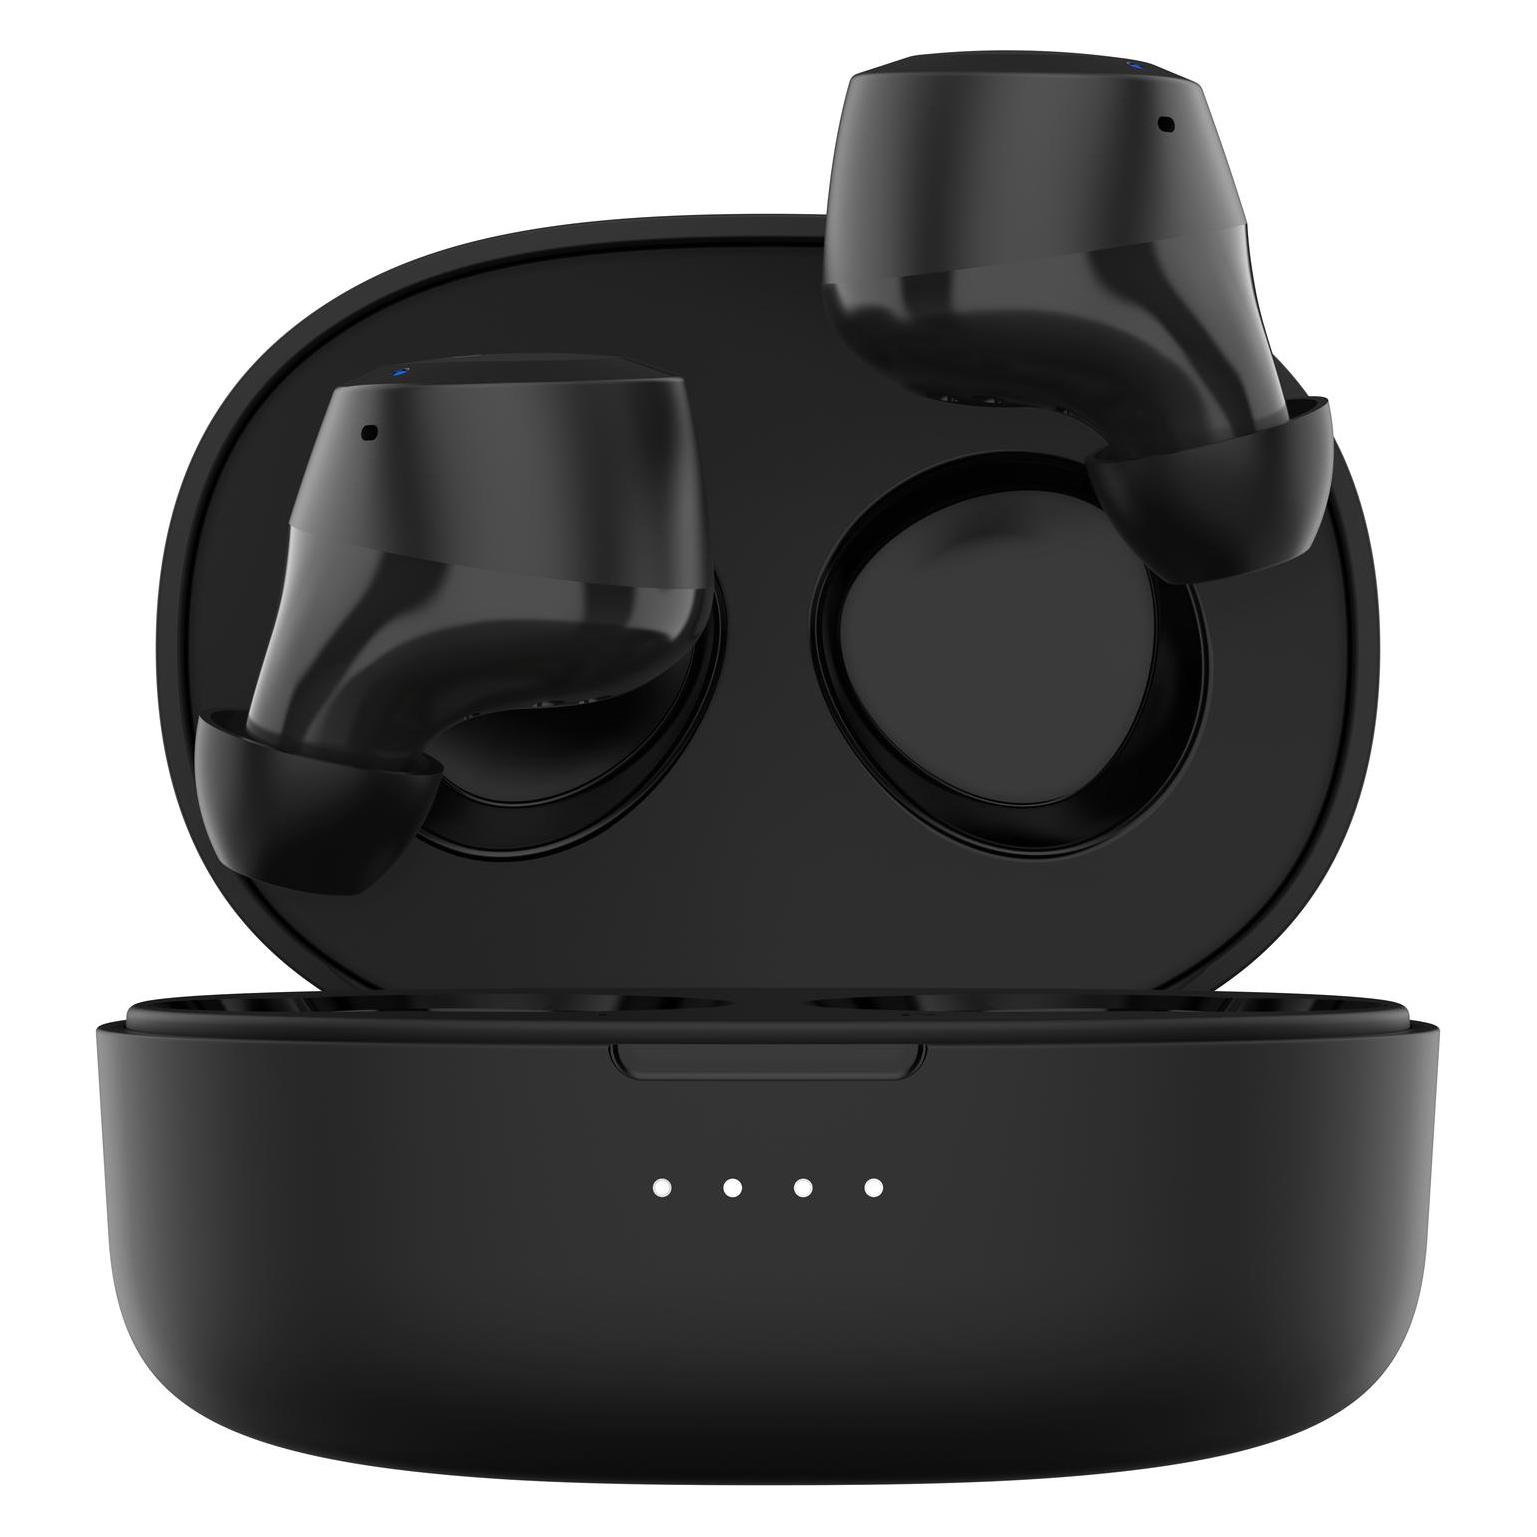
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie verbinde ich Belkin Tastatur mit iPad?
Um eine Belkin Tastatur mit einem iPad zu verbinden, müssen Sie zunächst sicherstellen, dass die Tastatur eingeschaltet ist und über ausreichend Batterieleistung verfügt. Gehen Sie dann auf Ihrem iPad zu den Einstellungen und wählen Sie "Bluetooth" aus. Schalten Sie Bluetooth ein und suchen Sie nach verfügbaren Geräten. Wählen Sie die Belkin Tastatur aus der Liste der verfügbaren Geräte aus und koppeln Sie sie mit Ihrem iPad. Geben Sie gegebenenfalls den angezeigten Code ein, um die Verbindung herzustellen. Sobald die Tastatur erfolgreich verbunden ist, können Sie sie verwenden, um Ihr iPad zu steuern. **
Top-Angebote
Produkte zum Begriff Belkin-SoundForm-Keine-Geräuschunterdrückung:
-
Belkin Soundform (Keine Geräuschunterdrückung, 24 h, Kabellos), Kopfhörer, WeissDie Soundform True Wireless In-Ear-Kopfhörer von Belkin sind mit ihrem kristallklaren Sound und dem besonders komfortablen Design perfekt für den Audiogenuss bei Sport und Lifestyle. Mit den Ohrstöpseln in drei verschiedenen Grössen passen sie auf jedes Ohr und sind zudem dank IPX5 Schutzart gegen Schweiss und Spritzwasser geschützt. Die In-Ear-Kopfhörer sind mit intuitiven Touch-Bedienelementen ausgestattet und lassen sich bequem mit allen Bluetooth-kompatiblen Smartphones verbinden. Der Akku reicht für eine ununterbrochene Wiedergabe von bis zu fünf Stunden und zusammen mit dem praktischen Ladegehäuse wird eine maximale Laufzeit von bis zu 24 Stunden erreicht. In-Ear-Kopfhörer werden direkt in den Gehörgang eingeführt. Der dadurch entstehende Druckkammereffekt ermöglicht ein kraftvolles Sound-Erlebnis, ohne dass Sie die Musik zu laut aufdrehen müssen. Das ist schonend für Ihre Ohren und verlängert gleichzeitig die Akkulaufzeit Ihres Wiedergabegerätes. Zudem verfügen In-Ear-Kopfhörer über hervorragende geräuschdämpfende Eigenschaften - dadurch nehmen Sie störende Umgebungsgeräusche viel weniger wahr. Dank ihrer kompakten Grösse lassen sie sich mühelos in jeder Hosentasche verstauen und sind so der ideale Begleiter für unterwegs. Die komplett geschlossene Bauform dieses Kopfhörers ist wenig luftdurchlässig, bietet dafür aber kraftvollen Klang und satte Bässe. Ausserdem werden störende Aussengeräusche sehr gut gedämpft. Auch umgekehrt ist für gute Isolierung gesorgt: Aussenstehende hören Ihre Musik praktisch nicht.44,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cori, Patricia: Keine Lügen, keine Geheimnisse mehrKeine Lügen, keine Geheimnisse mehr , Wenn sich Sirianer in die Politik einmischen kann man sicher sein, daß sie alles von einer höheren Warte aus betrachten. Dieses Buch ist nicht einfach nur ein weiteres "gechanneltes" oder eine neu zusammengebraute Verschwörungstheorie. Es will uns vielmehr an unser Erbe erinnern, daß wir geschaffen wurden, die Erde zu bewahren und Liebe und Licht zu verbreiten. Es will uns aufklären über die Gespinste einer lebensfeindlichen Macht und uns Mut machen, unsere Eigenmächtigkeit zu stärken und aus der Verbindung mit den Lichtreichen und Gaia, der Erde, Kraft zu schöpfen. , Ölwannen > Motoren & Motorteile , Auflage: Nachdruck, Erscheinungsjahr: 200409, Produktform: Kartoniert, Autoren: Cori, Patricia, Übersetzung: Hawranke, Nina, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 281, Keyword: Außerirdische; Channeling; Sirianer; Sternensaat; Weckruf, Fachschema: Vertrauen, Fachkategorie: Körper und Geist, Thema: Entdecken, Warengruppe: HC/Esoterik, Fachkategorie: Spiritualismus, Spiritismus, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Neue Erde GmbH, Verlag: Neue Erde GmbH, Verlag: Neue Erde, Länge: 210, Breite: 148, Höhe: 19, Gewicht: 421, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0016, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Belkin-SoundForm-Keine-Geräuschunterdrückung
-
Belkin SoundForm ClearFit (Keine Geräuschunterdrückung, 8 h, Kabellos), Kopfhörer, SchwarzIn-Ear-Kopfhörer mit aktiver Geräuschunterdrückung. Drahtlose In-Ear-Kopfhörer mit Bluetooth. 14,2 mm Treiber für eine sanfte und klare Audio-Wiedergabe. Die Technologie für klare Sprachqualität reduziert Hintergrundgeräusche, sodass Ihre Stimme deutlich gehört werden kann. Nahtloses Pairing mit Bluetooth 5.3 in einem Abstand von bis zu 10 Metern. Die Bluetooth-Multipoint-Technologie ermöglicht eine gleichzeitige Verbindung mit zwei Geräten. Lange Akkulaufzeit von 8 Stunden ununterbrochener Wiedergabe und zusätzlich 18 Stunden mit dem kabellosen Ladeetui.41,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie verbinde ich Belkin Tastatur mit iPad?
Um eine Belkin Tastatur mit einem iPad zu verbinden, müssen Sie zunächst sicherstellen, dass die Tastatur eingeschaltet ist und über ausreichend Batterieleistung verfügt. Gehen Sie dann auf Ihrem iPad zu den Einstellungen und wählen Sie "Bluetooth" aus. Schalten Sie Bluetooth ein und suchen Sie nach verfügbaren Geräten. Wählen Sie die Belkin Tastatur aus der Liste der verfügbaren Geräte aus und koppeln Sie sie mit Ihrem iPad. Geben Sie gegebenenfalls den angezeigten Code ein, um die Verbindung herzustellen. Sobald die Tastatur erfolgreich verbunden ist, können Sie sie verwenden, um Ihr iPad zu steuern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.