Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Berlin-Der-Architekturführer-Taschenbuch
Top-Angebote
Produkte zum Begriff Berlin-Der-Architekturführer-Taschenbuch:
-
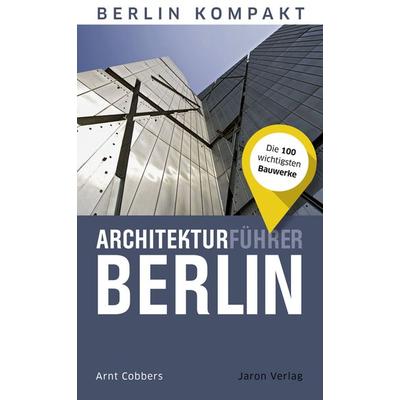
Haubrich, Rainer: Berlin. Der ArchitekturführerBerlin. Der Architekturführer , "Berlin ist nicht nur Hauptstadt und größte Metropole der Bundesrepublik Deutschland, Berlin zeichnet sich gleichzeitig durch seine ausgesprägt vielfältige Architekturlandschaft aus. Der nun in erweiterter und aktualisierter Fassung vorliegende Architekturführer schafft einen Zugang zu dieser spannenden Bandbreite. Ausgewiesene Experten führen den Leser durch alle architekturgeschichtlichen Epochen - vom Mittelalter bis in die zweite Dekade des neuen Jahrtausends. Die chronologische Reihenfolge und die hochwertig in Farbdruck gehaltenen Bilder reflektieren auf anschauliche Weise die typische Charakteristik jeder Epoche. Neben den über 500 Einzelgebäuden werden die prägenden Baumeister Berlins sowie jede Epoche einführend porträtiert. "Ohne Zweifel der urteilsfähigste Stadtführer durch Berlin"" Wolf Jobst Siedler , Tagfahrlichter > Lichter & Leuchten , Auflage: erweiterte Neuauflage, Erscheinungsjahr: 202303, Produktform: Kartoniert, Autoren: Haubrich, Rainer~Hoffmann, Hans Wolfgang~Meuser, Philipp~Uffelen, Chris van, Auflage/Ausgabe: erweiterte Neuauflage, Seitenzahl/Blattzahl: 412, Abbildungen: Abbildungen, Themenüberschrift: ARCHITECTURE / Reference, Keyword: Architekturführer; Architekturgeschichte; Berliner Stadtgeschichte, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Berlin / Kunst, Architektur, Design, Fachkategorie: Architektur, Region: Berlin, Thema: Verstehen, Warengruppe: HC/Architektur, Fachkategorie: Nachschlagewerke, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Braun Publishing AG, Verlag: Braun Publishing AG, Verlag: Braun Publishing AG, Länge: 239, Breite: 135, Höhe: 28, Gewicht: 942, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger: A10987037 A4433920, Vorgänger EAN: 9783037681862 9783037680513 9783935455770, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Berlin. Der Architekturführer, Fachbücher von Rainer Haubrich, Hans Wolfgang Hoffmann, Philipp Meuser, Chris van UffelenDer Architekturführer "Berlin" bietet einen umfassenden Einblick in die facettenreiche Architekturlandschaft der deutschen Hauptstadt. In dieser aktualisierten und erweiterten Fassung werden Leserinnen und Leser von ausgewiesenen Expertinnen und Experten durch die verschiedenen architekturgeschichtlichen Epochen geführt, beginnend im Mittelalter bis hin zur zweiten Dekade des 21. Jahrhunderts. Die chronologische Anordnung der Inhalte ermöglicht es, die Entwicklung der Architektur in Berlin anschaulich nachzuvollziehen. Hochwertige Farbdruckbilder illustrieren die charakteristischen Merkmale jeder Epoche und machen das Buch zu einem visuellen Erlebnis. Neben über 500 Einzelgebäuden werden auch die einflussreichsten Baumeister Berlins vorgestellt, was das Verständnis für die architektonischen Strömungen und deren historische Kontexte vertieft. Dieses Fachbuch ist nicht nur informativ, sondern auch ein ästhetisches Werk, das sowohl Architekturinteressierte als auch Berlinliebhaber anspricht.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Berlin-Der-Architekturführer-Taschenbuch:
-
Berlin. Der Architekturführer, Taschenbuch von Rainer Haubrich,Hans Wolfgang Hoffmann,Philipp Meuser,Chris van Uffelen, Braun Publishing,Berlin. Der Architekturführer, Taschenbuch Von Rainer Haubrich,hans Wolfgang Hoffmann,philipp Meuser,chris Van Uffelen, Braun Publishing, 978-3-03768-279-1, Seitenanzahl: 44035,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Haubrich, Rainer: Berlin. Der ArchitekturführerBerlin. Der Architekturführer , "Berlin ist nicht nur Hauptstadt und größte Metropole der Bundesrepublik Deutschland, Berlin zeichnet sich gleichzeitig durch seine ausgesprägt vielfältige Architekturlandschaft aus. Der nun in erweiterter und aktualisierter Fassung vorliegende Architekturführer schafft einen Zugang zu dieser spannenden Bandbreite. Ausgewiesene Experten führen den Leser durch alle architekturgeschichtlichen Epochen - vom Mittelalter bis in die zweite Dekade des neuen Jahrtausends. Die chronologische Reihenfolge und die hochwertig in Farbdruck gehaltenen Bilder reflektieren auf anschauliche Weise die typische Charakteristik jeder Epoche. Neben den über 500 Einzelgebäuden werden die prägenden Baumeister Berlins sowie jede Epoche einführend porträtiert. "Ohne Zweifel der urteilsfähigste Stadtführer durch Berlin"" Wolf Jobst Siedler , Tagfahrlichter > Lichter & Leuchten , Auflage: erweiterte Neuauflage, Erscheinungsjahr: 202303, Produktform: Kartoniert, Autoren: Haubrich, Rainer~Hoffmann, Hans Wolfgang~Meuser, Philipp~Uffelen, Chris van, Auflage/Ausgabe: erweiterte Neuauflage, Seitenzahl/Blattzahl: 412, Abbildungen: Abbildungen, Themenüberschrift: ARCHITECTURE / Reference, Keyword: Architekturführer; Architekturgeschichte; Berliner Stadtgeschichte, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Berlin / Kunst, Architektur, Design, Fachkategorie: Architektur, Region: Berlin, Thema: Verstehen, Warengruppe: HC/Architektur, Fachkategorie: Nachschlagewerke, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Braun Publishing AG, Verlag: Braun Publishing AG, Verlag: Braun Publishing AG, Länge: 239, Breite: 135, Höhe: 28, Gewicht: 942, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger: A10987037 A4433920, Vorgänger EAN: 9783037681862 9783037680513 9783935455770, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Berlin-Der-Architekturführer-Taschenbuch
-
Berlin. Der Architekturführer, Fachbücher von Rainer Haubrich, Hans Wolfgang Hoffmann, Philipp Meuser, Chris van UffelenDer Architekturführer "Berlin" bietet einen umfassenden Einblick in die facettenreiche Architekturlandschaft der deutschen Hauptstadt. In dieser aktualisierten und erweiterten Fassung werden Leserinnen und Leser von ausgewiesenen Expertinnen und Experten durch die verschiedenen architekturgeschichtlichen Epochen geführt, beginnend im Mittelalter bis hin zur zweiten Dekade des 21. Jahrhunderts. Die chronologische Anordnung der Inhalte ermöglicht es, die Entwicklung der Architektur in Berlin anschaulich nachzuvollziehen. Hochwertige Farbdruckbilder illustrieren die charakteristischen Merkmale jeder Epoche und machen das Buch zu einem visuellen Erlebnis. Neben über 500 Einzelgebäuden werden auch die einflussreichsten Baumeister Berlins vorgestellt, was das Verständnis für die architektonischen Strömungen und deren historische Kontexte vertieft. Dieses Fachbuch ist nicht nur informativ, sondern auch ein ästhetisches Werk, das sowohl Architekturinteressierte als auch Berlinliebhaber anspricht.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Neues Museum Berlin – Architekturführer, Taschenbuch von Adrian Buttlar, Deutscher Kunstverlag, 978-3-422-06987-9Neues Museum Berlin – Architekturführer, Taschenbuch Von Adrian Buttlar, Deutscher Kunstverlag, 978-3-422-06987-9, Seitenanzahl: 1045,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der Traumzauberbaum,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.12,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.