Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Black-Legion-Kriegsaxt-mit
Top-Angebote
Produkte zum Begriff Black-Legion-Kriegsaxt-mit:
-
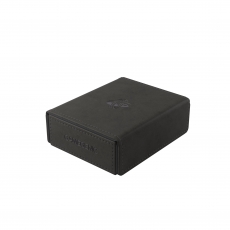
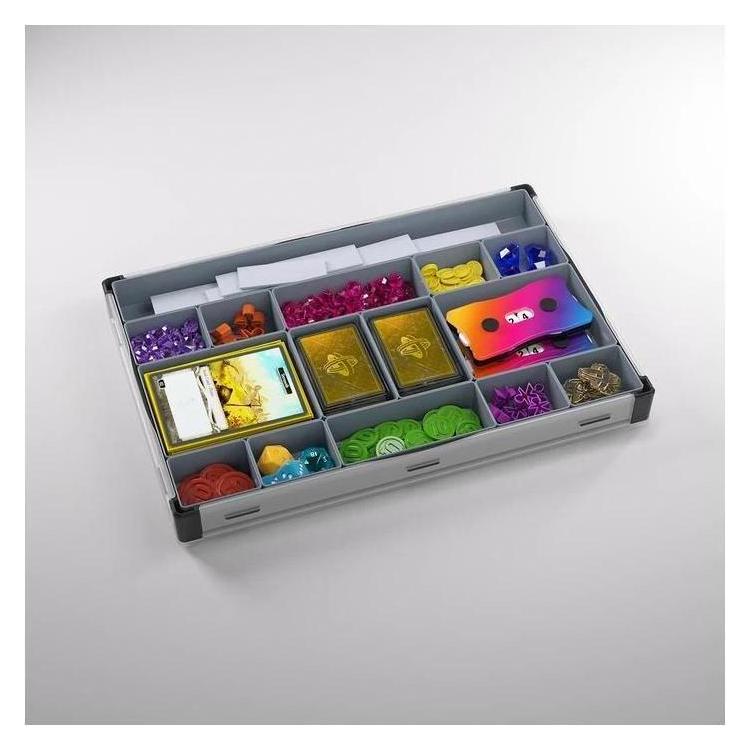
Gamegenic Token Keep Black 296704Bewahrt wertvolle Spielmarker, Karten oder Würfel sicher in dieser eleganten Premium-Box auf. Das Token Keep verfügt über das charakteristische ?Convertible ... 1 x Token Keep Black Typ: Truhen aus andere Materialien9,26 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
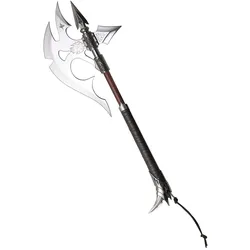
Black Legion Battle Axe Black EditionBlack Legion Battle Axe Black Edition Die Kämpfer der wilden schwarzen Legion waren die Baruman Axtkämpfer von Lokonia, sie waren die Leibgarde des dunklen Herrschers. Schwer gepanzert, mit Platten am ganzen Körper und sie führten 2 Battle Äxte mit tödlicher Genauigkeit. Der mit dunkelbraunem Leder umarbeitete Schaft lässt diese Axt Edel wirken. Die riesigen Klingen der Axt verleihen Kraft und Stärke. Gesamtlänge: 89 cm Klinge je Seite: 38 cm Klingenmaterial: 420er Edelstahl Farbe: schwarz Hersteller: United Cutlery frei ab 18 Jahren >>> Info zum Altersnachweis239,95 €*Versand: 6,50 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was kann man mit Token machen?
Was kann man mit Token machen? Tokens können für verschiedene Zwecke verwendet werden, je nachdem, für welches Projekt oder welchen Dienst sie ausgegeben wurden. Sie können als Zahlungsmittel für den Kauf von Waren oder Dienstleistungen verwendet werden, als Belohnung für bestimmte Aktionen dienen, als Zugangsberechtigung für bestimmte Plattformen oder Funktionen dienen oder als Investitionsmöglichkeit für den Handel an Kryptowährungsbörsen genutzt werden. Insgesamt bieten Tokens eine Vielzahl von Anwendungsmöglichkeiten und können in verschiedenen Branchen und Szenarien eingesetzt werden. **
Top-Angebote
Produkte zum Begriff Black-Legion-Kriegsaxt-mit:
-
Black Legion Kriegsaxt mit eingravierten RunenDie Kämpfer der wilden schwarzen Legion waren die Baruman Axtkämpfer von Lokonia, sie waren die Leibgarde des dunklen Herrschers. Schwer gepanzert, mit Platten am ganzen Körper und sie führten die Axt mit tödlicher Genauigkeit. Die riesige Klinge der Axt verleiht Kraft und Stärke Black Legion Kriegsaxt mit polierter 420er Edelstahlklinge, einen Rückenstachel und eingravierte Runen. Die Griffteile sind aus massivem Metall und Holz gefertigt mit Griffumwicklung aus echtem Leder Gesamtlänge: 91 cm Klingenlänge: 50 cm Klingenmaterial: 420er Edelstahl Hersteller: United Cutlery frei ab 18 Jahren >>> Info zum Altersnachweis244,95 €*Versand: 6,50 €Sichere Weiterleitung zum Anbieter
-
Privateer Press Hordes - Legion of Everblight Token Set - Faction Tokens 298287Das Legion of Everblight Token Set richtet sich speziell an Spieler der Legion of Everblight Fraktion und bietet eine einfache ... 1 x Hordes - Legion of Everblight Token Set - Faction Tokens Typ: Miniaturenspiele, Tabletop Spiele, Rollenspiele,14,39 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Gamegenic Token Keep Black 296704Bewahrt wertvolle Spielmarker, Karten oder Würfel sicher in dieser eleganten Premium-Box auf. Das Token Keep verfügt über das charakteristische ?Convertible ... 1 x Token Keep Black Typ: Truhen aus andere Materialien9,26 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Black-Legion-Kriegsaxt-mit
-
Black Legion Battle Axe Black EditionBlack Legion Battle Axe Black Edition Die Kämpfer der wilden schwarzen Legion waren die Baruman Axtkämpfer von Lokonia, sie waren die Leibgarde des dunklen Herrschers. Schwer gepanzert, mit Platten am ganzen Körper und sie führten 2 Battle Äxte mit tödlicher Genauigkeit. Der mit dunkelbraunem Leder umarbeitete Schaft lässt diese Axt Edel wirken. Die riesigen Klingen der Axt verleihen Kraft und Stärke. Gesamtlänge: 89 cm Klinge je Seite: 38 cm Klingenmaterial: 420er Edelstahl Farbe: schwarz Hersteller: United Cutlery frei ab 18 Jahren >>> Info zum Altersnachweis239,95 €*Versand: 6,50 €Sichere Weiterleitung zum Anbieter
-
Abdy, Richard: Legion: life in the Roman armyLegion: life in the Roman army , The Roman army has been immortalised in heroic art and screen epics, but what was life really like for an ordinary soldier? 'Everything the best history books can be: erudite, entertaining and eloquent.' - Terry Deary, author of Horrible Histories 'Splendidly direct, clear and jargon free... You are unlikely to find a clearer or more comprehensive account' - Classics for All This book tells the story of everyday life in the army - including the experiences of women and enslaved people - through a range of rare objects and testimonies. These include letters from Apion and Terentianus, young Egyptian soldiers writing home to their families; the tombstone of 4-year-old Vacia, a touching reminder of the presence of children near forts; the remains of a soldier found at Herculaneum, killed in the eruption of Vesuvius in AD 79; and a board game played by soldiers in their spare time. Human experiences are set within the context of the first three centuries of the common era, widely recognised as the Roman army's heyday. During this period, forces were split into legions of citizen-only troops and auxiliary units of non-citizen troops, with the latter offered a chance at citizenship and social advancement after around 25 years of service. As well as describing the social forces behind the army, this book addresses its violent reality for civilians and troops - battle tactics, weaponry and the risk for convicted soldiers of becoming amphitheatre entertainment are all explored. Travelling from the deserts of North Africa to the freezing climes of Scotland, and moving from the gruesome life of a medic to loving correspondence between friends, readers gain a vivid picture of life in the Roman army, with all the spectacular and ordinary experiences it involved. Praise for the British Museum Legion: life in the Roman army exhibition The Times ***** Telegraph ***** Guardian ***** Evening Standard **** Time Out **** , > , Erscheinungsjahr: 20240201, Produktform: Leinen, Autoren: Abdy, Richard, Seitenzahl/Blattzahl: 320, Abbildungen: Illustrated in colour, Themenüberschrift: HISTORY / Ancient / Rome, Fachschema: Altertum~Antike, Fachkategorie: Antike, Imprint-Titels: British Museum Press, Warengruppe: HC/Geschichte/Altertum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 267, Breite: 204, Höhe: 35, Gewicht: 1476, Produktform: Gebunden, Genre: Importe,44,48 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was kann man mit Token machen?
Was kann man mit Token machen? Tokens können für verschiedene Zwecke verwendet werden, je nachdem, für welches Projekt oder welchen Dienst sie ausgegeben wurden. Sie können als Zahlungsmittel für den Kauf von Waren oder Dienstleistungen verwendet werden, als Belohnung für bestimmte Aktionen dienen, als Zugangsberechtigung für bestimmte Plattformen oder Funktionen dienen oder als Investitionsmöglichkeit für den Handel an Kryptowährungsbörsen genutzt werden. Insgesamt bieten Tokens eine Vielzahl von Anwendungsmöglichkeiten und können in verschiedenen Branchen und Szenarien eingesetzt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.