Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
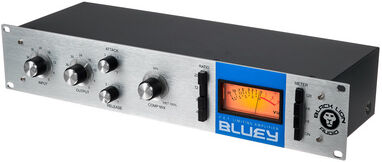

Ähnliche Suchbegriffe für Black-Lion-Audio-Bluey
Top-Angebote
Produkte zum Begriff Black-Lion-Audio-Bluey:
-
Black Lion Audio SeventeenBlack Lion Audio Seventeen; Monokompressor; FET-Kompressor in Anlehnung an ein legendäres Vorbild; optimierte Schaltung mit neuem Ausgangsübertrager; erweiterte Funktionalität mit variablem Highpassfiler im Sidechain, Parallelkompression und schaltbarem Low- und Highpassfilter im Signalpfad; klassische Umschaltung der Ratio über vier Druckschalter; Attack und Release stufenlos regelbar; Linkanschluss zum Verkoppeln zweier Geräte für Stereobetrieb; Sidechainfilter schaltbar: Off, 100Hz, 200Hz, 300Hz, 400Hz; Lowpassfilter: 100 Hz, -6 dB / Okt; Highpassfilter: 10 kHz, -6 dB / Okt; Frequenzbereich: 20 Hz - 22 kHz, +/-1 dB; Signal-Rauschabstand: >86 dB; THD+N: 0,4%; Eingang: 1 x XLR (symmetrisch), Ausgang: 1 x XLR; Link: Cinch (unsymmetrisch); Stromversorgung: 115/230 VAC intern; Höhe: 2 HE, Breite: 19", Tiefe: 250 mm; Gewicht: 6,58 kg769,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
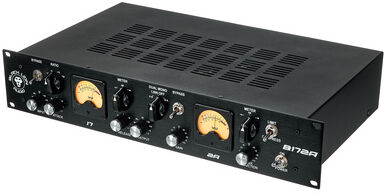
Black Lion Audio B172ABlack Lion Audio B172A; Monokompressor; Hybrid-Kompressor mit FET-Schaltung und T4BLA-Optokoppler; FET-Kompressor aus dem Seventeen in Anlehnung an ein legendäres Vorbild; Reihenfolge der Kompressoren wählbar bzw. Dual-Mono-Modus; Cinemag LA-2A-Eingangsübertrager; optimierte Schaltung mit neuem Ausgangsübertrager; Attack und Release stufenlos regelbar; Linkanschluss zum Verkoppeln zweier Geräte für Stereobetrieb; Frequenzbereich: 15 Hz - 20 kHz, +/-1 dB; THD+N: 0,3%; Eingang: 2x XLR (symmetrisch), 2x Klinke (symmetrisch); Ausgang: 2x XLR (symmetrisch), 2x Klinke (symmetrisch); Link: 2x Klinke (unsymmetrisch); Stromversorgung: 115/230 VAC intern; Höhe: 2 HE, Breite: 19", Tiefe: 250 mm; Gewicht: 8 kg1649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
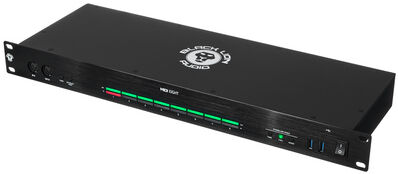
Black Lion Audio MIDI EightBlack Lion Audio MIDI Eight; USB-MIDI-Interface mit Standalone-Funktionalität; 8 MIDI-Eingänge und 8 MIDI-Ausgänge mit insgesamt 128 MIDI-Kanälen; Interface-Modus für den Betrieb mit einer DAW; 3 Standalone-Routing-Modi: Pass-Through, Thru und Merge; Panic-Funktion; LED-Aktivitätsanzeige pro MIDI-Port; MIDI-Eingang 8 und gespiegelter MIDI-Ausgang 8 auf der Vorderseite; integrierter 5-Port-USB-3.2-Gen-1-Hub; 2 USB-A-Anschlüsse auf der Vorderseite und 3 USB-A-Anschlüsse auf der Rückseite; USB-A-Anschlüsse im Standalone-Betrieb ausschließlich zur Stromversorgung angeschlossener Geräte verwendbar (keine Datenübertragung); Class Compliant, keine Treiberinstallation erforderlich; Anschlüsse: 8x MIDI-Eingang und 8x MIDI-Ausgang (5-Pol-DIN), 1x USB-C-Host-Anschluss, 5x USB-A; Stromversorgung über USB-C oder mitgeliefertes Netzteil (USB-Hub-Funktion erfordert das externe Netzteil); Aluminiumgehäuse im 19"-Rackformat, 1 HE; Abmessungen (B x H x T): 483 x 44 x 154 mm; Gewicht: 2,63 kg389,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Black Lion Audio LS-4Black Lion Audio LS-4; Line-Switch; kompakter Line-Umschalter mit 2 Eingängen und 8 Ausgängen; geeignet als Monitorumschalter, Kopfhörersignalverteiler oder zum Testen von Effektketten sowie paralleles Effektrouting; zum Senden der Stereoquelle an bis zu drei weiteren Geräten, an alle vier Ziele gleichzeitig oder einer beliebigen Kombination; ohne Klangfärbung; interner Ground Lift pro Kanal; Anschlüsse: 2x Line-Eingang (6,3mm Klinke); 8x Line-Ausgang (6,3mm Klinke); solides Stahlgehäuse mit schwarz eloxierter Aluminiumfrontplatte; Abmessungen (B x H x T): 140 x 40 x 124mm; Gewicht: 726g159,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Lion oder Finka?
Das hängt von den individuellen Vorlieben und Bedürfnissen ab. Lion ist ein französischer Angreifer mit einem einzigartigen Gadget, das Gegner für kurze Zeit markiert und ihre Bewegungsfreiheit einschränkt. Finka hingegen ist eine russische Angreiferin, die ein Adrenalinsurge-Gadget hat, das Verbündeten temporäre Gesundheits- und Ausdauerboni verleiht. Beide Operator haben ihre eigenen Stärken und Schwächen, daher sollte die Wahl von der Spielweise und dem Teamzusammenspiel abhängen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Black-Lion-Audio-Bluey:
-
Black Lion Audio Bluey LimiterBlack Lion Audio Bluey Limiter; Monokompressor; modifizierter "Blue Stripe"-Kompressor auf Basis eines Geräts von Chris Lord-Alge; diskrete Schaltung mit Cinemag-Übertragern nach Vorbild der originalen UTC-Transformatoren; erweiterte Funktionalität mit Parallelkompression; klassische Umschaltung der Ratio über vier Druckschalter; Attack und Release stufenlos regelbar; Linkanschluss zum Verkoppeln zweier Geräte für Stereobetrieb; Eingang: 1 x XLR (symmetrisch), Ausgang: 1 x XLR; Link: Cinch (unsymmetrisch); Stromversorgung: 115/230 VAC intern; Höhe: 2 HE, Breite: 19", Tiefe: 250 mm1039,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Black Lion Audio Bluey-500Black Lion Audio Bluey-500; Monokompressor; modifizierter "Blue Stripe"-Kompressor auf Basis eines Geräts von Chris Lord-Alge im 500er Format; diskrete Schaltung mit 2 Cinemag-Übertragern nach Vorbild der originalen UTC-Transformatoren; Dry/Wet-Regler; Stereo Link-Funktion; Attack stufenlos regelbar von 20uS bis 800uS; Release stufenlos regelbar von 50mS to 1200mS; Ratio schaltbar 4:1, 8:1, 12:1, 20:1 sowie jede Kombination; lineare Stromversorgung; Abmessungen (L x B x H): 19,05 x 13,97 x 7,62cm; Gewicht: 7,17kg699,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Black Lion Audio SeventeenBlack Lion Audio Seventeen; Monokompressor; FET-Kompressor in Anlehnung an ein legendäres Vorbild; optimierte Schaltung mit neuem Ausgangsübertrager; erweiterte Funktionalität mit variablem Highpassfiler im Sidechain, Parallelkompression und schaltbarem Low- und Highpassfilter im Signalpfad; klassische Umschaltung der Ratio über vier Druckschalter; Attack und Release stufenlos regelbar; Linkanschluss zum Verkoppeln zweier Geräte für Stereobetrieb; Sidechainfilter schaltbar: Off, 100Hz, 200Hz, 300Hz, 400Hz; Lowpassfilter: 100 Hz, -6 dB / Okt; Highpassfilter: 10 kHz, -6 dB / Okt; Frequenzbereich: 20 Hz - 22 kHz, +/-1 dB; Signal-Rauschabstand: >86 dB; THD+N: 0,4%; Eingang: 1 x XLR (symmetrisch), Ausgang: 1 x XLR; Link: Cinch (unsymmetrisch); Stromversorgung: 115/230 VAC intern; Höhe: 2 HE, Breite: 19", Tiefe: 250 mm; Gewicht: 6,58 kg769,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Black Lion Audio B172ABlack Lion Audio B172A; Monokompressor; Hybrid-Kompressor mit FET-Schaltung und T4BLA-Optokoppler; FET-Kompressor aus dem Seventeen in Anlehnung an ein legendäres Vorbild; Reihenfolge der Kompressoren wählbar bzw. Dual-Mono-Modus; Cinemag LA-2A-Eingangsübertrager; optimierte Schaltung mit neuem Ausgangsübertrager; Attack und Release stufenlos regelbar; Linkanschluss zum Verkoppeln zweier Geräte für Stereobetrieb; Frequenzbereich: 15 Hz - 20 kHz, +/-1 dB; THD+N: 0,3%; Eingang: 2x XLR (symmetrisch), 2x Klinke (symmetrisch); Ausgang: 2x XLR (symmetrisch), 2x Klinke (symmetrisch); Link: 2x Klinke (unsymmetrisch); Stromversorgung: 115/230 VAC intern; Höhe: 2 HE, Breite: 19", Tiefe: 250 mm; Gewicht: 8 kg1649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Black-Lion-Audio-Bluey
-
Black Lion Audio MIDI EightBlack Lion Audio MIDI Eight; USB-MIDI-Interface mit Standalone-Funktionalität; 8 MIDI-Eingänge und 8 MIDI-Ausgänge mit insgesamt 128 MIDI-Kanälen; Interface-Modus für den Betrieb mit einer DAW; 3 Standalone-Routing-Modi: Pass-Through, Thru und Merge; Panic-Funktion; LED-Aktivitätsanzeige pro MIDI-Port; MIDI-Eingang 8 und gespiegelter MIDI-Ausgang 8 auf der Vorderseite; integrierter 5-Port-USB-3.2-Gen-1-Hub; 2 USB-A-Anschlüsse auf der Vorderseite und 3 USB-A-Anschlüsse auf der Rückseite; USB-A-Anschlüsse im Standalone-Betrieb ausschließlich zur Stromversorgung angeschlossener Geräte verwendbar (keine Datenübertragung); Class Compliant, keine Treiberinstallation erforderlich; Anschlüsse: 8x MIDI-Eingang und 8x MIDI-Ausgang (5-Pol-DIN), 1x USB-C-Host-Anschluss, 5x USB-A; Stromversorgung über USB-C oder mitgeliefertes Netzteil (USB-Hub-Funktion erfordert das externe Netzteil); Aluminiumgehäuse im 19"-Rackformat, 1 HE; Abmessungen (B x H x T): 483 x 44 x 154 mm; Gewicht: 2,63 kg389,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Black Lion Audio LS-4Black Lion Audio LS-4; Line-Switch; kompakter Line-Umschalter mit 2 Eingängen und 8 Ausgängen; geeignet als Monitorumschalter, Kopfhörersignalverteiler oder zum Testen von Effektketten sowie paralleles Effektrouting; zum Senden der Stereoquelle an bis zu drei weiteren Geräten, an alle vier Ziele gleichzeitig oder einer beliebigen Kombination; ohne Klangfärbung; interner Ground Lift pro Kanal; Anschlüsse: 2x Line-Eingang (6,3mm Klinke); 8x Line-Ausgang (6,3mm Klinke); solides Stahlgehäuse mit schwarz eloxierter Aluminiumfrontplatte; Abmessungen (B x H x T): 140 x 40 x 124mm; Gewicht: 726g159,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
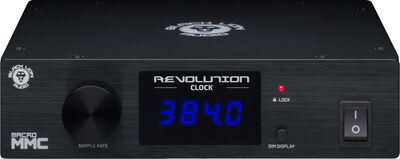
Black Lion Audio Revolution ClockBlack Lion Audio Revolution Clock; Word Clock Generator mit patentierter Macro-MMC-Technologie; reduziert Jitter und Phasenrauschen; 8 wählbare Sampleraten (44,1 kHz, 48 kHz, 88,2 kHz, 96 kHz, 176,4 kHz, 192 kHz, 352,8 kHz, 384 kHz); 4 BNC-Ausgänge (75 Ohm, 5 V) zur Synchronisation externer Geräte; koaxialer S/PDIF-Ausgang (75 Ohm), 44,1 kHz - 192 kHz; optischer S/PDIF-Ausgang, 44,1 kHz - 96 kHz; AES/EBU-Ausgang (110 Ohm), 44,1 kHz - 192 kHz; Jitter: 0,5 ps RMS; dimmbares Display; robustes und tourtaugliches Gehäuse; inklusive Rackwinkel für 19"-Rackmontage; externes 9 V DC Netzteil (6 W Leistungsaufnahme); Abmessungen (B x T x H): 177 x 165,1 x 44,5 mm; Gewicht: 1,13 kg649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Black Lion Audio B12A QuadBlack Lion Audio B12A Quad; 4-Kanal Vorverstärker; klassisches 312A-Vorverstärkerdesign mit 70 dB Gain; Allrounder für detailreiche Aufnahmen, z.B. Vocals, Drums, Gitarre etc.; sehr rauscharmer Signalweg; Cinemag-Übertrager in den Ein- und Ausgängen; Kanäle 1 und 2 mit zusätzlichem DI-Eingang; pro Kanal schaltbare 48 V Phantomspeisung, Phasenumkehrung und 18 dB-Pad (Mic-In); max. Eingangspegel Mic In: +1 dBu / DI In: +18 dBu ; Frequenzbereich: 10 Hz - 30 kHz; Gain Mic In: 26 bis 70 dB / DI In: +10 bis 53 dB; THD+N Mic In: 0,01% / DI In: 0,115% (+36 dB Gain, +4 dBu Output); äquivalentes Eingangsrauschen Mic In: -120 dBu / DI In: -94 dBu; Eingangsimpedanz Mic In: 200 Ohm / DI In: 1,1 MOhm (unsymmetrisch); max. Ausgangspegel: +26 dBu; Ausgangsimpedanz: 600 Ohm; Eingänge: 4 x XLR (symmetrisch), 2 x Klinke (unsymmetrisch), Ausgänge: 4 x XLR und Klinke (symmetrisch); externe Stromversorgung; Höhe: 1 HE, Breite: 19", Tiefe: 178 mm; Gewicht: 4,5 kg1349,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Lion oder Finka?
Das hängt von den individuellen Vorlieben und Bedürfnissen ab. Lion ist ein französischer Angreifer mit einem einzigartigen Gadget, das Gegner für kurze Zeit markiert und ihre Bewegungsfreiheit einschränkt. Finka hingegen ist eine russische Angreiferin, die ein Adrenalinsurge-Gadget hat, das Verbündeten temporäre Gesundheits- und Ausdauerboni verleiht. Beide Operator haben ihre eigenen Stärken und Schwächen, daher sollte die Wahl von der Spielweise und dem Teamzusammenspiel abhängen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.