Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Blood-Heir---Verborgene
Top-Angebote
Produkte zum Begriff Blood-Heir---Verborgene:
-
Tahir, Sabaa: HeirHeir , Eine Waise. Eine Ausgestoßene. Ein Prinz. Und ein Killer, der ein ganzes Imperium in die Knie zwingt. Aiz hat als Kind im Waisenhaus eine Tragödie erlebt und dürstet seitdem nach Rache. Sirsha, die wegen eines unverzeihlichen Verbrechens aus ihrem Stamm verbannt wurde, kann mit Erde, Luft und Wasser sprechen. Für Geld erklärt sie sich bereit, einen gewissenlosen Mörder zu jagen. Doch dabei kommt ihr die Liebe in die Quere. Quil ist der Kronprinz des Imperiums, will aber als Sohn des meistgehassten Imperators seines Volks keine Macht übernehmen. Als jedoch ein bösartiger Feind das Imperium bedroht, muss Quil sich fragen, ob er sein Erbe nicht doch antreten will. Die drei jungen Helden begeben sich auf eine düstere und atemlose Reise, die sie das Leben kosten könnte - und ihre Herzen. In ihrer großen neuen Fantasy-Dilogie kehrt New-York-Times-Bestsellerautorin Sabaa Tahir zurück in die Welt von 'An Ember in the Ashes'. Dort kämpfen eine Waise, eine Ausgestoßene und ein Prinz mit der Bürde der Macht, den verheerenden Folgen hemmungsloser Gier und den Fallstricken der Liebe. Mit zauberhaft gestaltetem Farbschnitt in limitierter Auflage Enthaltene Tropes: Broken Hero/Heroine, Forced Proximity Spice-Level: 1 von 5 , Sitze > Fahrzeugsitze, Teile & Zubehör , Auflage: Deutsche Erstausgabe, Erscheinungsjahr: 20250226, Autoren: Tahir, Sabaa, Übersetzung: Kröning, Christel~Fliedner, Hanna Christine~Bischoff, Christopher, Auflage/Ausgabe: Deutsche Erstausgabe, Seitenzahl/Blattzahl: 512, Abbildungen: 4 schwarz-weiße Abbildungen, Keyword: a reaper at the gates; a sky beyond the storm; a torch against the night; ab 14; an ember in the ashes; buch; bücher; das reich der sieben höfe; ember quartet; enemies to lovers; fantasy; fear the flames; found family; fourth wing; heir deutsch; high fantasy; iron flame; jugendbuch; jugendbücher; lauren roberts; leigh bardugo; loveable rogue; new york times bestseller; powerless; pubertät; rebecca yarros; reluctant allies; reluctant hero; romantasy; romantic fantasy; sarah j. maas; slow burn; the red queen; usa today bestseller; victoria aveyard; young adult, Fachschema: Fantasy / Kinderliteratur, Jugendliteratur~Liebe (partnerschaftlich) / Kindersachbuch, Jugendsachbuch, Fachkategorie: Kinder/Jugendliche: Persönliche und soziale Themen: Sexualität und Partnerschaft, Interesse Alter: empfohlenes Alter: ab 14 Jahre~geeignet für sich entwickelnde erwachsene Leser~empfohlenes Alter: ab 12 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 14, bis Alter: 99, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 135, Höhe: 40, Gewicht: 615, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Blood-Heir---Verborgene:
-
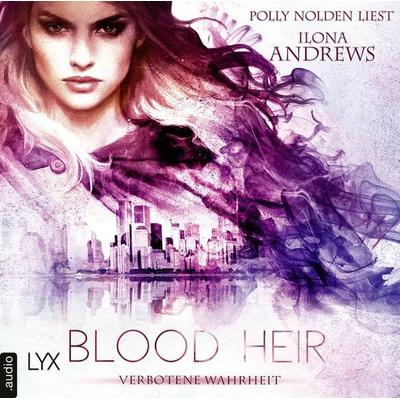
Blood Heir - Verborgene Wahrheit - Aurelia Ryder-Reihe, Teil 1 - Ilona Andrews, Audio, 9783966352666Blood Heir - Verborgene Wahrheit - Aurelia Ryder-reihe, Teil 1 Von Ilona Andrews, Lyx.audio, 978-3-96635-266-6, Sprecher: Polly Nolden, Sprache: Deutsch9,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tahir, Sabaa: HeirHeir , Eine Waise. Eine Ausgestoßene. Ein Prinz. Und ein Killer, der ein ganzes Imperium in die Knie zwingt. Aiz hat als Kind im Waisenhaus eine Tragödie erlebt und dürstet seitdem nach Rache. Sirsha, die wegen eines unverzeihlichen Verbrechens aus ihrem Stamm verbannt wurde, kann mit Erde, Luft und Wasser sprechen. Für Geld erklärt sie sich bereit, einen gewissenlosen Mörder zu jagen. Doch dabei kommt ihr die Liebe in die Quere. Quil ist der Kronprinz des Imperiums, will aber als Sohn des meistgehassten Imperators seines Volks keine Macht übernehmen. Als jedoch ein bösartiger Feind das Imperium bedroht, muss Quil sich fragen, ob er sein Erbe nicht doch antreten will. Die drei jungen Helden begeben sich auf eine düstere und atemlose Reise, die sie das Leben kosten könnte - und ihre Herzen. In ihrer großen neuen Fantasy-Dilogie kehrt New-York-Times-Bestsellerautorin Sabaa Tahir zurück in die Welt von 'An Ember in the Ashes'. Dort kämpfen eine Waise, eine Ausgestoßene und ein Prinz mit der Bürde der Macht, den verheerenden Folgen hemmungsloser Gier und den Fallstricken der Liebe. Mit zauberhaft gestaltetem Farbschnitt in limitierter Auflage Enthaltene Tropes: Broken Hero/Heroine, Forced Proximity Spice-Level: 1 von 5 , Sitze > Fahrzeugsitze, Teile & Zubehör , Auflage: Deutsche Erstausgabe, Erscheinungsjahr: 20250226, Autoren: Tahir, Sabaa, Übersetzung: Kröning, Christel~Fliedner, Hanna Christine~Bischoff, Christopher, Auflage/Ausgabe: Deutsche Erstausgabe, Seitenzahl/Blattzahl: 512, Abbildungen: 4 schwarz-weiße Abbildungen, Keyword: a reaper at the gates; a sky beyond the storm; a torch against the night; ab 14; an ember in the ashes; buch; bücher; das reich der sieben höfe; ember quartet; enemies to lovers; fantasy; fear the flames; found family; fourth wing; heir deutsch; high fantasy; iron flame; jugendbuch; jugendbücher; lauren roberts; leigh bardugo; loveable rogue; new york times bestseller; powerless; pubertät; rebecca yarros; reluctant allies; reluctant hero; romantasy; romantic fantasy; sarah j. maas; slow burn; the red queen; usa today bestseller; victoria aveyard; young adult, Fachschema: Fantasy / Kinderliteratur, Jugendliteratur~Liebe (partnerschaftlich) / Kindersachbuch, Jugendsachbuch, Fachkategorie: Kinder/Jugendliche: Persönliche und soziale Themen: Sexualität und Partnerschaft, Interesse Alter: empfohlenes Alter: ab 14 Jahre~geeignet für sich entwickelnde erwachsene Leser~empfohlenes Alter: ab 12 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 14, bis Alter: 99, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 135, Höhe: 40, Gewicht: 615, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Blood-Heir---Verborgene
-
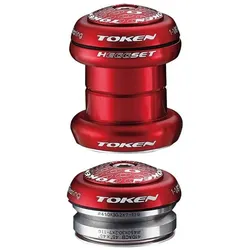
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.61,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.