Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was ist der Unterschied zwischen "From Blood and Ash" und "Blood and Ash"?
"From Blood and Ash" ist der Titel des ersten Buches einer Fantasy-Romance-Reihe von Jennifer L. Armentrout. "Blood and Ash" hingegen ist kein eigenständiges Buch, sondern möglicherweise eine verkürzte oder alternative Bezeichnung für die Reihe. Es gibt keinen offiziellen Titel namens "Blood and Ash" von Jennifer L. Armentrout. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Blood-from-a-Stone
Top-Angebote
Produkte zum Begriff Blood-from-a-Stone:
-
Kikkerland Water From A StoneKeep your plants perfectly watered! Water From A Stone slowly releases the water into your planter over the course of 3-4 days. A useful addition to any gardener's home. Made of hand blown glass. Contains 207 ml of water. Instructions are: 1. Remove the plug and fill the stone with clean water and replace the plug. 2. Turn over and test to make sure water is coming out of the water release hole. 3. Place the stone in your planter with the plug facing down. 4. Make sure the stone is placed on a level surface where the water release hole is not blocked. Improper setup will cause the water to flow out too quickly or not at all. 5. Once the stone is in place tap it a few times to make sure the water is flowing, the bubbles rising from the water release means the water is following properly.15,65 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Jensen, Danielle L.: A Fate Inked in BloodA Fate Inked in Blood , Book One of the Saga of the Unfated , > , Erscheinungsjahr: 20240227, Produktform: Leinen, Titel der Reihe: Saga of the Unfated#1#, Autoren: Jensen, Danielle L., Seitenzahl/Blattzahl: 418, Themenüberschrift: FICTION / Fantasy / Romance, Keyword: steamy;romantasy;books best sellers 2024;new york times best sellers;goddesses;norse gods;forbidden love;fantasy books for adults;fantasy romance books;good books for women;fantasy gifts;gifts for her;gifts for women;adventure books;adventure;romance novels;romance books;fantasy novels;viking romance;saga;inked in blood;freya;mythology books;norse mythology;norse;viking books;viking;historical fantasy;historical romance;fantasy books;fantasy;gods;mythology;magic;fantasy romance;romance;fate;love, Fachschema: Englische Bücher / Belletristik / Fantasy~Kanadische Belletristik / Fantasy, Fachkategorie: Abenteuerromane~Historische Liebesromane~Romance: fantasy and paranormal, Imprint-Titels: Del Rey, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 160, Höhe: 35, Gewicht: 714, Produktform: Gebunden, Genre: Importe,23,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
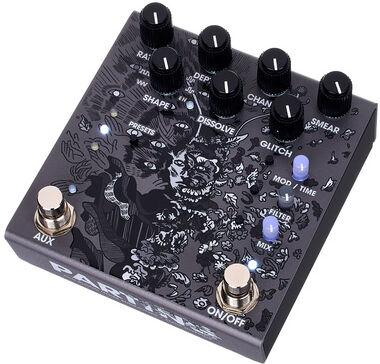
Old Blood Noise Endeavors Parting Stone StoneOld Blood Noise Endeavors Parting Stone; Effektpedal für E-Gitarre; Entstanden in Zusammenarbeit mit Emily Hopkins; kombiniert zufallsbasierte Delays oder Reverbs, Modulationen, Degradationseffekte und zufällige Clock-Änderungen; Expression-Steuerung für jeden Regler; MIDI-Steuerung für alle Funktionen des Pedals, einschließlich MIDI-Clock-Ein- und Ausgang für externe Synchronisation; Trails- oder True-Bypass-Schaltung; Regler: Rate, Depth, Chance, Smear. Shape, Dissolve, Glitch, Mod/Time, Filter, Mix; Drucktasten: Modulation Type, Filter Type, Mix Type; LED: Effekt An; Fußschalter: Effekt Bypass; Anschlüsse: Mono/Stereo Eingang (6,3mm Stereoklinke), Mono/Stereo Ausgang (6,3mm Stereoklinke), MIDI In & Out (2 x 3,5mm MIDI-A Stereoklinke), USB-C; Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 350 mA; Stromversorgung mit einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; Abmessungen: (B x T x H): 108 x 126 x 69 mm; Gewicht: 454 g; Hinweis: Batteriebetrieb wird nicht unterstützt; Version: Stone385,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Was ist das empfohlene Lesealter für "From Blood and Ash"?
"From Blood and Ash" von Jennifer L. Armentrout wird für Leserinnen und Leser ab 16 Jahren empfohlen. Das Buch enthält einige gewalttätige und sexuelle Szenen, die für jüngere Leser möglicherweise nicht geeignet sind. Es ist ratsam, dass Eltern oder Erziehungsberechtigte die Inhalte des Buches kennen, bevor sie es jüngeren Lesern zur Verfügung stellen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Blood-from-a-Stone:
-
Kikkerland Water From A StoneKeep your plants perfectly watered! Water From A Stone slowly releases the water into your planter over the course of 3-4 days. A useful addition to any gardener's home. Made of hand blown glass. Contains 207 ml of water. Instructions are: 1. Remove the plug and fill the stone with clean water and replace the plug. 2. Turn over and test to make sure water is coming out of the water release hole. 3. Place the stone in your planter with the plug facing down. 4. Make sure the stone is placed on a level surface where the water release hole is not blocked. Improper setup will cause the water to flow out too quickly or not at all. 5. Once the stone is in place tap it a few times to make sure the water is flowing, the bubbles rising from the water release means the water is following properly.15,65 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Jensen, Danielle L.: A Fate Inked in BloodA Fate Inked in Blood , Book One of the Saga of the Unfated , > , Erscheinungsjahr: 20240227, Produktform: Leinen, Titel der Reihe: Saga of the Unfated#1#, Autoren: Jensen, Danielle L., Seitenzahl/Blattzahl: 418, Themenüberschrift: FICTION / Fantasy / Romance, Keyword: steamy;romantasy;books best sellers 2024;new york times best sellers;goddesses;norse gods;forbidden love;fantasy books for adults;fantasy romance books;good books for women;fantasy gifts;gifts for her;gifts for women;adventure books;adventure;romance novels;romance books;fantasy novels;viking romance;saga;inked in blood;freya;mythology books;norse mythology;norse;viking books;viking;historical fantasy;historical romance;fantasy books;fantasy;gods;mythology;magic;fantasy romance;romance;fate;love, Fachschema: Englische Bücher / Belletristik / Fantasy~Kanadische Belletristik / Fantasy, Fachkategorie: Abenteuerromane~Historische Liebesromane~Romance: fantasy and paranormal, Imprint-Titels: Del Rey, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 160, Höhe: 35, Gewicht: 714, Produktform: Gebunden, Genre: Importe,23,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen "From Blood and Ash" und "Blood and Ash"?
"From Blood and Ash" ist der Titel des ersten Buches einer Fantasy-Romance-Reihe von Jennifer L. Armentrout. "Blood and Ash" hingegen ist kein eigenständiges Buch, sondern möglicherweise eine verkürzte oder alternative Bezeichnung für die Reihe. Es gibt keinen offiziellen Titel namens "Blood and Ash" von Jennifer L. Armentrout. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Was ist das empfohlene Lesealter für "From Blood and Ash"?
"From Blood and Ash" von Jennifer L. Armentrout wird für Leserinnen und Leser ab 16 Jahren empfohlen. Das Buch enthält einige gewalttätige und sexuelle Szenen, die für jüngere Leser möglicherweise nicht geeignet sind. Es ist ratsam, dass Eltern oder Erziehungsberechtigte die Inhalte des Buches kennen, bevor sie es jüngeren Lesern zur Verfügung stellen. **
Ähnliche Suchbegriffe für Blood-from-a-Stone
-
Old Blood Noise Endeavors Parting Stone StoneOld Blood Noise Endeavors Parting Stone; Effektpedal für E-Gitarre; Entstanden in Zusammenarbeit mit Emily Hopkins; kombiniert zufallsbasierte Delays oder Reverbs, Modulationen, Degradationseffekte und zufällige Clock-Änderungen; Expression-Steuerung für jeden Regler; MIDI-Steuerung für alle Funktionen des Pedals, einschließlich MIDI-Clock-Ein- und Ausgang für externe Synchronisation; Trails- oder True-Bypass-Schaltung; Regler: Rate, Depth, Chance, Smear. Shape, Dissolve, Glitch, Mod/Time, Filter, Mix; Drucktasten: Modulation Type, Filter Type, Mix Type; LED: Effekt An; Fußschalter: Effekt Bypass; Anschlüsse: Mono/Stereo Eingang (6,3mm Stereoklinke), Mono/Stereo Ausgang (6,3mm Stereoklinke), MIDI In & Out (2 x 3,5mm MIDI-A Stereoklinke), USB-C; Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 350 mA; Stromversorgung mit einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; Abmessungen: (B x T x H): 108 x 126 x 69 mm; Gewicht: 454 g; Hinweis: Batteriebetrieb wird nicht unterstützt; Version: Stone385,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
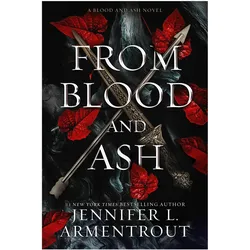
From Blood and Ash, Belletristik von Jennifer L. ArmentroutFesselnd und actionreich ist "From Blood and Ash" eine sexy, süchtig machende und unerwartete Fantasie, die perfekt für Fans von Sarah J. Maas und Laura Thalassa ist. Eine Maid, die von Geburt an dazu auserwählt wurde, eine neue Ära einzuleiten, war Poppys Leben nie ihr eigenes. Das Leben der Maid ist einsam. Nie berührt. Nie angesehen. Nie angesprochen. Nie Freude erfahren. Während sie auf den Tag ihrer Erhebung wartet, wäre sie lieber bei den Wachen, die das Böse bekämpfen, das ihre Familie genommen hat, als sich darauf vorzubereiten, von den Göttern für würdig befunden zu werden. Doch die Wahl war nie ihre. Eine Pflicht... Die Zukunft des gesamten Königreichs lastet auf Poppys Schultern, etwas, dessen sie sich nicht einmal sicher ist, ob sie es für sich selbst will. Denn eine Maid hat ein Herz. Und eine Seele. Und Sehnsucht. Als Hawke, ein goldäugiger Wächter, der ehrenhaft dafür verantwortlich ist, ihre Erhebung zu sichern, in ihr Leben tritt, verwoben sich Schicksal und Pflicht mit Verlangen und Bedürfnis. Er entfacht ihren Zorn, bringt sie dazu, alles zu hinterfragen, woran sie glaubt, und verführt sie mit dem Verbotenen. Ein Königreich... Von den Göttern verlassen und von Sterblichen gefürchtet, erhebt sich ein gefallendes Königreich erneut, entschlossen, zurückzunehmen, was sie glauben, gehört ihnen, durch Gewalt und Rache. Während der Schatten der Verfluchten näher rückt, verschwimmt die Grenze zwischen dem, was verboten ist, und dem, was richtig ist. Poppy steht nicht nur kurz davor, ihr Herz zu verlieren und von den Göttern für unwürdig befunden zu werden, sondern auch ihr Leben, wenn jeder blutgetränkte Faden, der ihre Welt zusammenhält, zu zerreissen beginnt.29,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.