Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Blutmond---J-R
Top-Angebote
Produkte zum Begriff Blutmond---J-R:
-
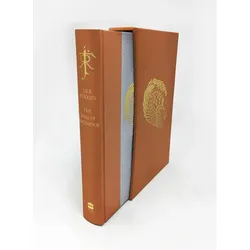
Tolkien Anthology Deluxe Edition, Belletristik von J.R.R. Tolkien, Tolkien, J. R. R., Tolkien J R R, John R. R. Tolkien, J. R. R. TolkienJ.R.R. Tolkien beschrieb das Zweite Zeitalter von Mittelerde berühmt als ein dunkles Zeitalter, und nicht viel von seiner Geschichte ist (oder muss) erzählt werden. Viele Jahre mussten die Leser sich mit den verlockenden Einblicken zufrieden geben, die in den Seiten von Der Herr der Ringe und seinen Anhängen zu finden sind, einschliesslich der Schmiedung der Ringe der Macht, dem Bau von Barad-dûr und dem Aufstieg von Sauron. Erst als Christopher Tolkien nach dem Tod seines Vaters Das Silmarillion veröffentlichte, konnte eine umfassendere Geschichte erzählt werden. Obwohl ein grosser Teil des Inhalts des Buches das Erste Zeitalter von Mittelerde betraf, gab es am Ende zwei zentrale Werke, die die tumultuösen Ereignisse rund um den Aufstieg und Fall der Insel Númenor enthüllten. Den Menschen Mittelerdes als Belohnung für ihre Hilfe bei der Niederlage des Dunklen Lords Morgoth geschenkt, wurde das Königreich zu einem Zentrum des Einflusses und des Reichtums. Doch mit dem wachsenden Einfluss der Númenorer war der Samen ihres Untergangs unweigerlich gesät, was in der Letzten Allianz von Elben und Menschen gipfelte. Weitere Einblicke in das Zweite Zeitalter wurden in späteren Veröffentlichungen offenbart, zunächst in Unvollendeten Geschichten von Númenor und Mittelerde, dann weiter ausgeführt in Christopher Tolkiens zwölfbändiger Geschichte von Mittelerde. Jetzt hat der Herausgeber Brian Sibley, in Übereinstimmung mit dem Zeitstrahl der „Erzählung der Jahre“ in den Anhängen zu Der Herr der Ringe, eine neue Chronik des Zweiten Zeitalters von Mittelerde in einem Band zusammengestellt, die wesentlich in den Worten von J.R.R. Tolkien aus den verschiedenen veröffentlichten Texten erzählt wird, mit 10 neuen Gemälden und 65 Bleistiftzeichnungen von Alan Lee. Diese luxuriöse, in einem Schuber gebundene Ausgabe ist viertelgebunden in Terrakotta und auf schwerem, säurefreiem Papier gedruckt, mit goldfarbener Prägung auf taubengrauen Buchdeckeln mit einem einzigartigen Motiv, das von Alan Lee entworfen wurde, enthält ein Lesezeichen und ist in einem massgeschneiderten, passenden Schuber untergebracht.65,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie leise ist der Technics SL J 110 R?
Der Technics SL J 110 R ist bekannt für seine leise Betriebsgeräusche. Er verfügt über ein hochwertiges Riemenantriebssystem, das Vibrationen minimiert und somit für eine ruhige Wiedergabe sorgt. Die genaue Lautstärke hängt jedoch von der Umgebung und den verwendeten Komponenten ab. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Können Japaner und Chinesen auch normale Buchstaben wie a, s, g, j, r lesen?
Ja, Japaner und Chinesen können normale Buchstaben wie a, s, g, j, r lesen. In Japan wird das lateinische Alphabet als Teil des Kana-Systems verwendet, um fremde Wörter und Namen zu schreiben. In China werden lateinische Buchstaben auch verwendet, um Transkriptionen von chinesischen Schriftzeichen in Pinyin zu schreiben. **
Top-Angebote
Produkte zum Begriff Blutmond---J-R:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie leise ist der Technics SL J 110 R?
Der Technics SL J 110 R ist bekannt für seine leise Betriebsgeräusche. Er verfügt über ein hochwertiges Riemenantriebssystem, das Vibrationen minimiert und somit für eine ruhige Wiedergabe sorgt. Die genaue Lautstärke hängt jedoch von der Umgebung und den verwendeten Komponenten ab. **
Ähnliche Suchbegriffe für Blutmond---J-R
-
Tolkien Anthology Deluxe Edition, Belletristik von J.R.R. Tolkien, Tolkien, J. R. R., Tolkien J R R, John R. R. Tolkien, J. R. R. TolkienJ.R.R. Tolkien beschrieb das Zweite Zeitalter von Mittelerde berühmt als ein dunkles Zeitalter, und nicht viel von seiner Geschichte ist (oder muss) erzählt werden. Viele Jahre mussten die Leser sich mit den verlockenden Einblicken zufrieden geben, die in den Seiten von Der Herr der Ringe und seinen Anhängen zu finden sind, einschliesslich der Schmiedung der Ringe der Macht, dem Bau von Barad-dûr und dem Aufstieg von Sauron. Erst als Christopher Tolkien nach dem Tod seines Vaters Das Silmarillion veröffentlichte, konnte eine umfassendere Geschichte erzählt werden. Obwohl ein grosser Teil des Inhalts des Buches das Erste Zeitalter von Mittelerde betraf, gab es am Ende zwei zentrale Werke, die die tumultuösen Ereignisse rund um den Aufstieg und Fall der Insel Númenor enthüllten. Den Menschen Mittelerdes als Belohnung für ihre Hilfe bei der Niederlage des Dunklen Lords Morgoth geschenkt, wurde das Königreich zu einem Zentrum des Einflusses und des Reichtums. Doch mit dem wachsenden Einfluss der Númenorer war der Samen ihres Untergangs unweigerlich gesät, was in der Letzten Allianz von Elben und Menschen gipfelte. Weitere Einblicke in das Zweite Zeitalter wurden in späteren Veröffentlichungen offenbart, zunächst in Unvollendeten Geschichten von Númenor und Mittelerde, dann weiter ausgeführt in Christopher Tolkiens zwölfbändiger Geschichte von Mittelerde. Jetzt hat der Herausgeber Brian Sibley, in Übereinstimmung mit dem Zeitstrahl der „Erzählung der Jahre“ in den Anhängen zu Der Herr der Ringe, eine neue Chronik des Zweiten Zeitalters von Mittelerde in einem Band zusammengestellt, die wesentlich in den Worten von J.R.R. Tolkien aus den verschiedenen veröffentlichten Texten erzählt wird, mit 10 neuen Gemälden und 65 Bleistiftzeichnungen von Alan Lee. Diese luxuriöse, in einem Schuber gebundene Ausgabe ist viertelgebunden in Terrakotta und auf schwerem, säurefreiem Papier gedruckt, mit goldfarbener Prägung auf taubengrauen Buchdeckeln mit einem einzigartigen Motiv, das von Alan Lee entworfen wurde, enthält ein Lesezeichen und ist in einem massgeschneiderten, passenden Schuber untergebracht.65,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Können Japaner und Chinesen auch normale Buchstaben wie a, s, g, j, r lesen?
Ja, Japaner und Chinesen können normale Buchstaben wie a, s, g, j, r lesen. In Japan wird das lateinische Alphabet als Teil des Kana-Systems verwendet, um fremde Wörter und Namen zu schreiben. In China werden lateinische Buchstaben auch verwendet, um Transkriptionen von chinesischen Schriftzeichen in Pinyin zu schreiben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.