Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Boland-6888358-S
Top-Angebote
Produkte zum Begriff Boland-6888358-S:
-
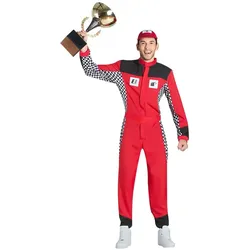
Boland Rennfahrer (S)Das auffällige Racing Champion Kostüm ist perfekt für Fans von Geschwindigkeit und Abenteuer wie Formel 1. Das Rennfahrer-Kostüm besteht aus einem sportlichen, roten Overall mit Zielflaggendetails, einer Mütze und einem Gürtel.59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Boland 6844972 (S)Das Boland Maskenkostüm 6844972 ist eine kreative und auffällige Wahl für Erwachsene, die an Kostümpartys oder besonderen Anlässen teilnehmen möchten. Dieses mehrfarbige Kostüm ist speziell für Damen konzipiert und bietet eine ansprechende Kombination aus Stil und Komfort. Hergestellt aus hochwertigem Polyester, sorgt es für eine angenehme Passform und Bewegungsfreiheit. Mit einer Verpackungsgrösse von 300 mm in der Breite, 510 mm in der Tiefe und 40 mm in der Höhe ist es einfach zu lagern und zu transportieren. Das Kostüm ist für Personen ab 18 Jahren geeignet und eignet sich hervorragend für verschiedene festliche Anlässe, bei denen ein eindrucksvolles Outfit gefragt ist.63,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
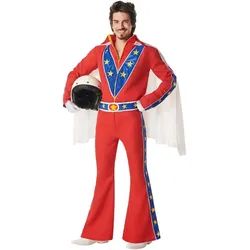
Boland 6846150 (S)Schlüpfen Sie in die Hauptrolle wie eine wahre Stuntlegende mit diesem auffälligen Stuntman-Kostüm für Männer in Grösse S. Die leuchtend rote Jacke und die weit geschnittenen Hosen mit blauen Details und Sternen, zusammen mit dem weissen Umhang und passenden Accessoires, schaffen sofort einen ikonischen und kompletten Retro-Look. Dieses super lustige und originelle Kostüm bereitet Sie auf einen spektakulären Auftritt beim Karneval, einer Kostümparty, einer Schlechtgeschmack-Party oder einem Cosplay-Event vor.65,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Boland-6888358-S:
-
Boland 6888358 (S)Erleben Sie die Rückkehr der 80er Jahre mit diesem auffälligen Skianzug für Männer in Grösse S. Der Overall kombiniert lebendige Farben wie Pink, Blau und Gelb, die zusammen einen markanten Neon-Look erzeugen. Ideal für Karneval, Après-Ski oder Bad Taste Partys, zieht dieser Skianzug alle Blicke auf sich. Der spezielle Blacklight-Effekt sorgt dafür, dass der Anzug unter UV-Licht noch leuchtender erscheint. Praktische Details wie zwei Hosentaschen und ein separater Gürtel runden das Design ab und machen diesen Skianzug sowohl stylisch als auch funktional. - Neon-Look für auffällige Auftritte - Blacklight-Effekt für zusätzliche Leuchtkraft - Praktische Hosentaschen und separater Gürtel.55,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Boland 6839848 (S)Das Boland Kostüm 6839848 ist eine stilvolle und auffällige Wahl für besondere Anlässe und Feierlichkeiten. Dieses Maskenkostüm richtet sich an Erwachsene und ist speziell für Damen konzipiert. Hergestellt aus hochwertigem Polyester, bietet es sowohl Komfort als auch eine ansprechende Optik. Die Verpackung hat eine Breite von 295 mm, eine Tiefe von 510 mm und eine Höhe von 60 mm, was die Lagerung und den Transport erleichtert. Mit diesem Kostüm können Sie sich in eine faszinierende Figur verwandeln und bei jeder Veranstaltung im Mittelpunkt stehen. Es eignet sich hervorragend für Karneval, Halloween oder Themenpartys und lässt sich leicht mit verschiedenen Accessoires kombinieren, um den Look zu vervollständigen. Das Kostüm ist in der Grösse S erhältlich und bietet eine perfekte Passform für einen eleganten Auftritt.63,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Boland Rennfahrer (S)Das auffällige Racing Champion Kostüm ist perfekt für Fans von Geschwindigkeit und Abenteuer wie Formel 1. Das Rennfahrer-Kostüm besteht aus einem sportlichen, roten Overall mit Zielflaggendetails, einer Mütze und einem Gürtel.59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Boland 6844972 (S)Das Boland Maskenkostüm 6844972 ist eine kreative und auffällige Wahl für Erwachsene, die an Kostümpartys oder besonderen Anlässen teilnehmen möchten. Dieses mehrfarbige Kostüm ist speziell für Damen konzipiert und bietet eine ansprechende Kombination aus Stil und Komfort. Hergestellt aus hochwertigem Polyester, sorgt es für eine angenehme Passform und Bewegungsfreiheit. Mit einer Verpackungsgrösse von 300 mm in der Breite, 510 mm in der Tiefe und 40 mm in der Höhe ist es einfach zu lagern und zu transportieren. Das Kostüm ist für Personen ab 18 Jahren geeignet und eignet sich hervorragend für verschiedene festliche Anlässe, bei denen ein eindrucksvolles Outfit gefragt ist.63,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Boland-6888358-S
-
Boland 6846150 (S)Schlüpfen Sie in die Hauptrolle wie eine wahre Stuntlegende mit diesem auffälligen Stuntman-Kostüm für Männer in Grösse S. Die leuchtend rote Jacke und die weit geschnittenen Hosen mit blauen Details und Sternen, zusammen mit dem weissen Umhang und passenden Accessoires, schaffen sofort einen ikonischen und kompletten Retro-Look. Dieses super lustige und originelle Kostüm bereitet Sie auf einen spektakulären Auftritt beim Karneval, einer Kostümparty, einer Schlechtgeschmack-Party oder einem Cosplay-Event vor.65,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Boland Esel (S, XL)Das Kinderkostüm Plüsch Esel ist dank praktischem Reissverschluss schnell an- und ausgezogen, können über andere Kleidung drüber getragen werden und sind somit auch für die etwas kälteren Fasnachtstage bestens geeignet. Onesize bis max. 1.80m. XL bis max. 1.95m. S bis max. 1.65m (Teenager).66,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Boland Evil Pumpkin Grsse S (S)Das Evil Pumpkin Kostüm von Boland ist die perfekte Wahl für alle, die an Halloween oder bei Cosplay-Events für Aufsehen sorgen möchten. Mit seiner einzigartigen Kurbismaske, die ein finsteres Lächeln zeigt, und dem langen, braunen Gewand, strahlt dieses Kostüm eine geheimnisvolle und gruselige Atmosphäre aus. Die schmutzigen Handschuhe ergänzen das Gesamtbild und verleihen dem Kostüm einen authentischen Touch. Dieses unisex Kostüm in Grösse S ist ideal für Erwachsene und eignet sich hervorragend für Halloween-Partys oder Spukhäuser. Die detailreiche Ausführung sorgt dafür, dass Sie im Mittelpunkt der Aufmerksamkeit stehen werden. - Detailreiche Kurbismaske mit finsterem Lächeln - Langes braunes Gewand für gruselige Wirkung - Schmutzige Handschuhe für authentischen Look - Ideal für Halloween-Partys und Cosplay-Events.38,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.