Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für BondTech-LGX-Primary-Double
Top-Angebote
Produkte zum Begriff BondTech-LGX-Primary-Double:
-
Bondtech LGX Shortcut Copperhead Hotend EXT-LGX-HEntwickelt mit Blick auf die FlexibilitätDas LGX Shortcut Copperhead Hotend enthält einen reversiblen Kühlkörper, der auf der linken oder rechten Seite des Coldblocks installiert werden kann. Der Kühlkörper enthält auch das Lochmuster für die Befestigung von 40×40-Lüftern. Abkühlung in der HitzepauseUnsere Tests legen nahe, dass ein 4010-Lüfter ausreicht, um den Kühlblock und die kalte Zone der Wärmeunterbrechung zu kühlen, selbst bei einer so kleinen Kontaktfläche zum Kühlkörper. Jedes LGX Shortcut Copperhead Hotend wird geliefert mit:1x LGX Schwarz eloxierter Aluminium Kühlkörper1x LGX Schwarz eloxiertes Aluminium Luftgekühlter Cold Block1x LGX Luftgekühlter Kühlblock Montagematerial1x Copperhead LGX Heat Break1x Copperhead Hot Block1x Bondtech M6x1x7,5 Beschichtete Messingdüse 0,4mm1x Wärmeleitpaste auf Silberbasis Beutel 0,5g93,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Bondtech LGX PRO™ Extruder EXT-LGX-PROSchließen Sie einen LGX®-Schrittmotor nicht an ein Druckerkabel an, ohne die Drähte und Stifte des Anschlusskabels zu überprüfen. Nicht alle Drucker sind für eine direkte Verbindung mit dem LGX® bereit. Einige verwenden ungeschützte Schrittmotortreiber, die dadurch beschädigt werden können. Vor dem Anschluss eines LGX® an einen 3D-Drucker ist zu prüfen, ob die Steckerstifte wie unten dargestellt verdrahtet sind: 10 coole Funktionen des Bondtech LGX PRO:Stärkerer 30-mm-SchrittmotorGrößere Antriebsräder für besseren Halt des Filaments;Hebel für die Fadenvorspannung, für wiederholte Ergebnisse;Multifunktionale Schnittstellenbuchse, für den schnellen Austausch von Werkzeugen oder Anwendungen;Wartungsfenster der Antriebsräder für eine einfache Reinigung;Kompaktes, leichtes und symmetrisches Design, für mehr Leistung und Kompatibilität;Mehrere Montagebohrungen für eine einfache und flexible Einrichtung;Antriebsstrang aus vollständig gehärtetem Stahl;Gehäuse aus179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist das Ergebnis von 2lgx + lgx + 13?
Das Ergebnis von 2lgx + lgx + 13 ist 3lgx + 13. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff BondTech-LGX-Primary-Double:
-
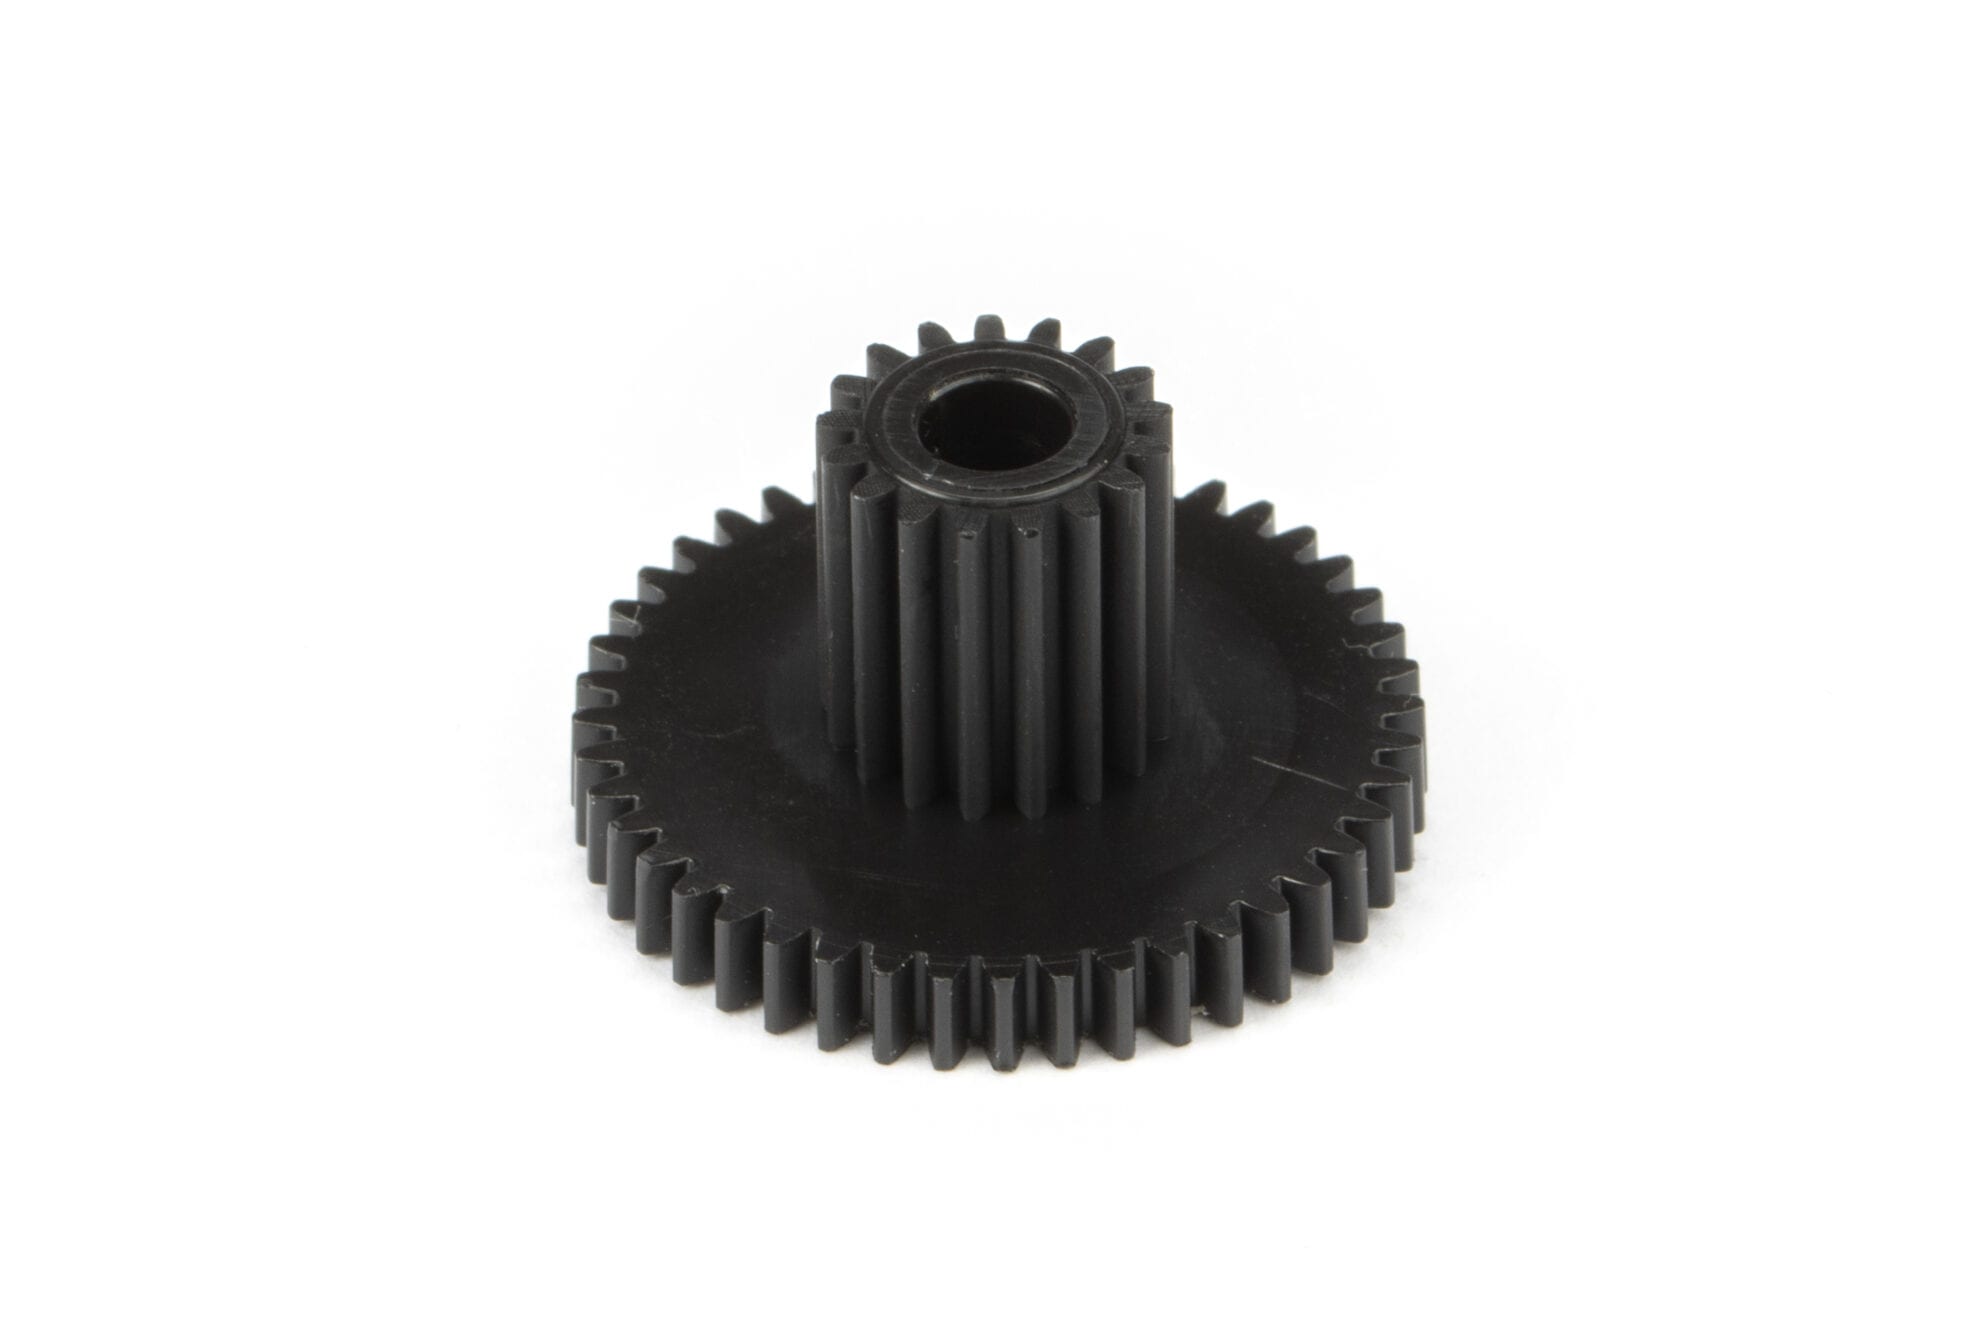
BondTech LGX Primary Double Gear 15070Ersatzteil aus einem technischen Polymer namens PBT GF20, mit höherer mechanischer Festigkeit und Temperaturbeständigkeit als POM, zum Austausch eines Primärzahnrads an Bondtech LGX™ Large Gears Extrudern.5,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
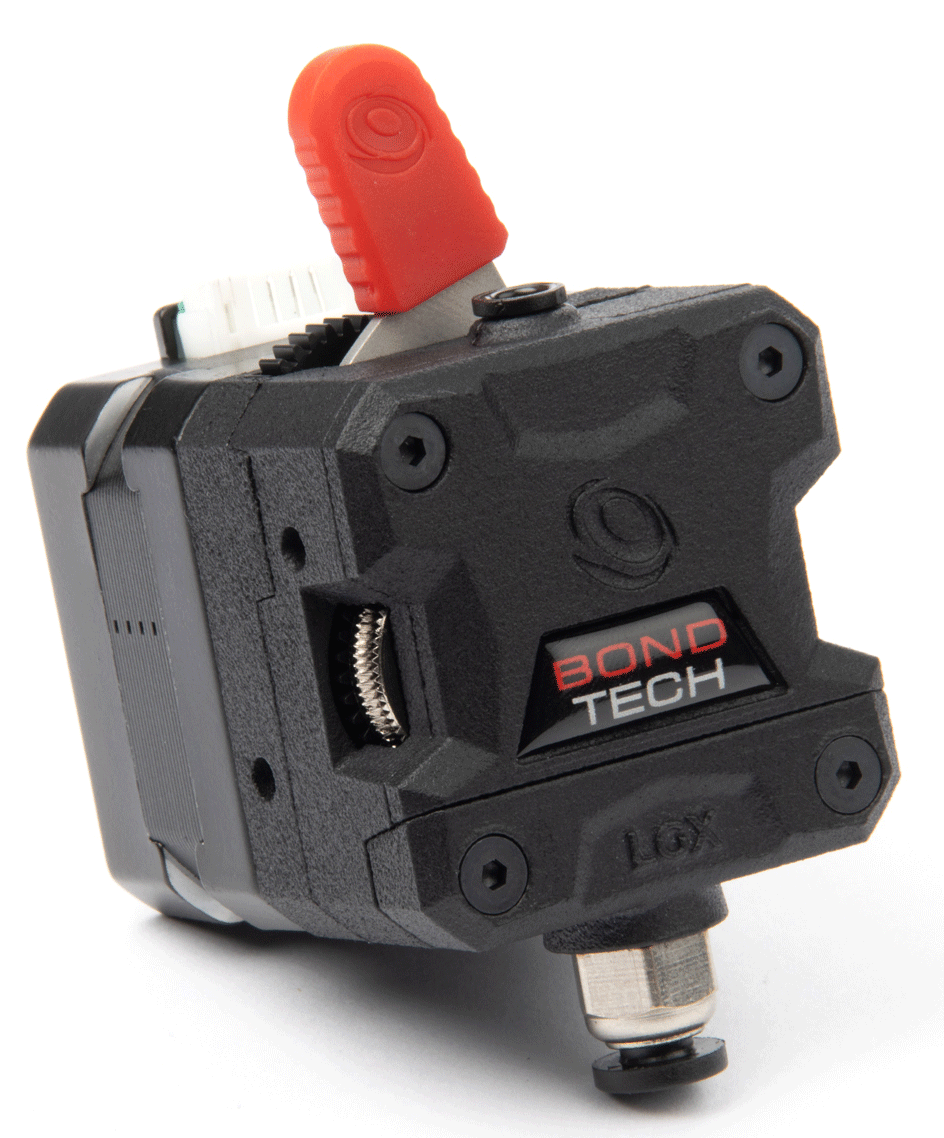
Bondtech LGX™ Extruder EXT-LGXThe Bondtech LGX™ Large Gears eXtruder is the first of our filament feeders using Bondtech’s new Dual Drive Technology based on larger drive gears. 7 new features on a Bondtech eXtruder: Larger drive wheels, for increased filament grip; Filament pre-tension lever, for repeated results; Multi-function interface socket, for tool or application quick swap; Drive wheels’ maintenance windows, for easy cleaning; Compact, light & symmetric design, for increased performance and compatibility; Multiple mounting hole patterns, for easy and flexible setup; A small step for a greener Future, craft boxes without bleaching & no coating. You can read more about the new features by clicking117,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
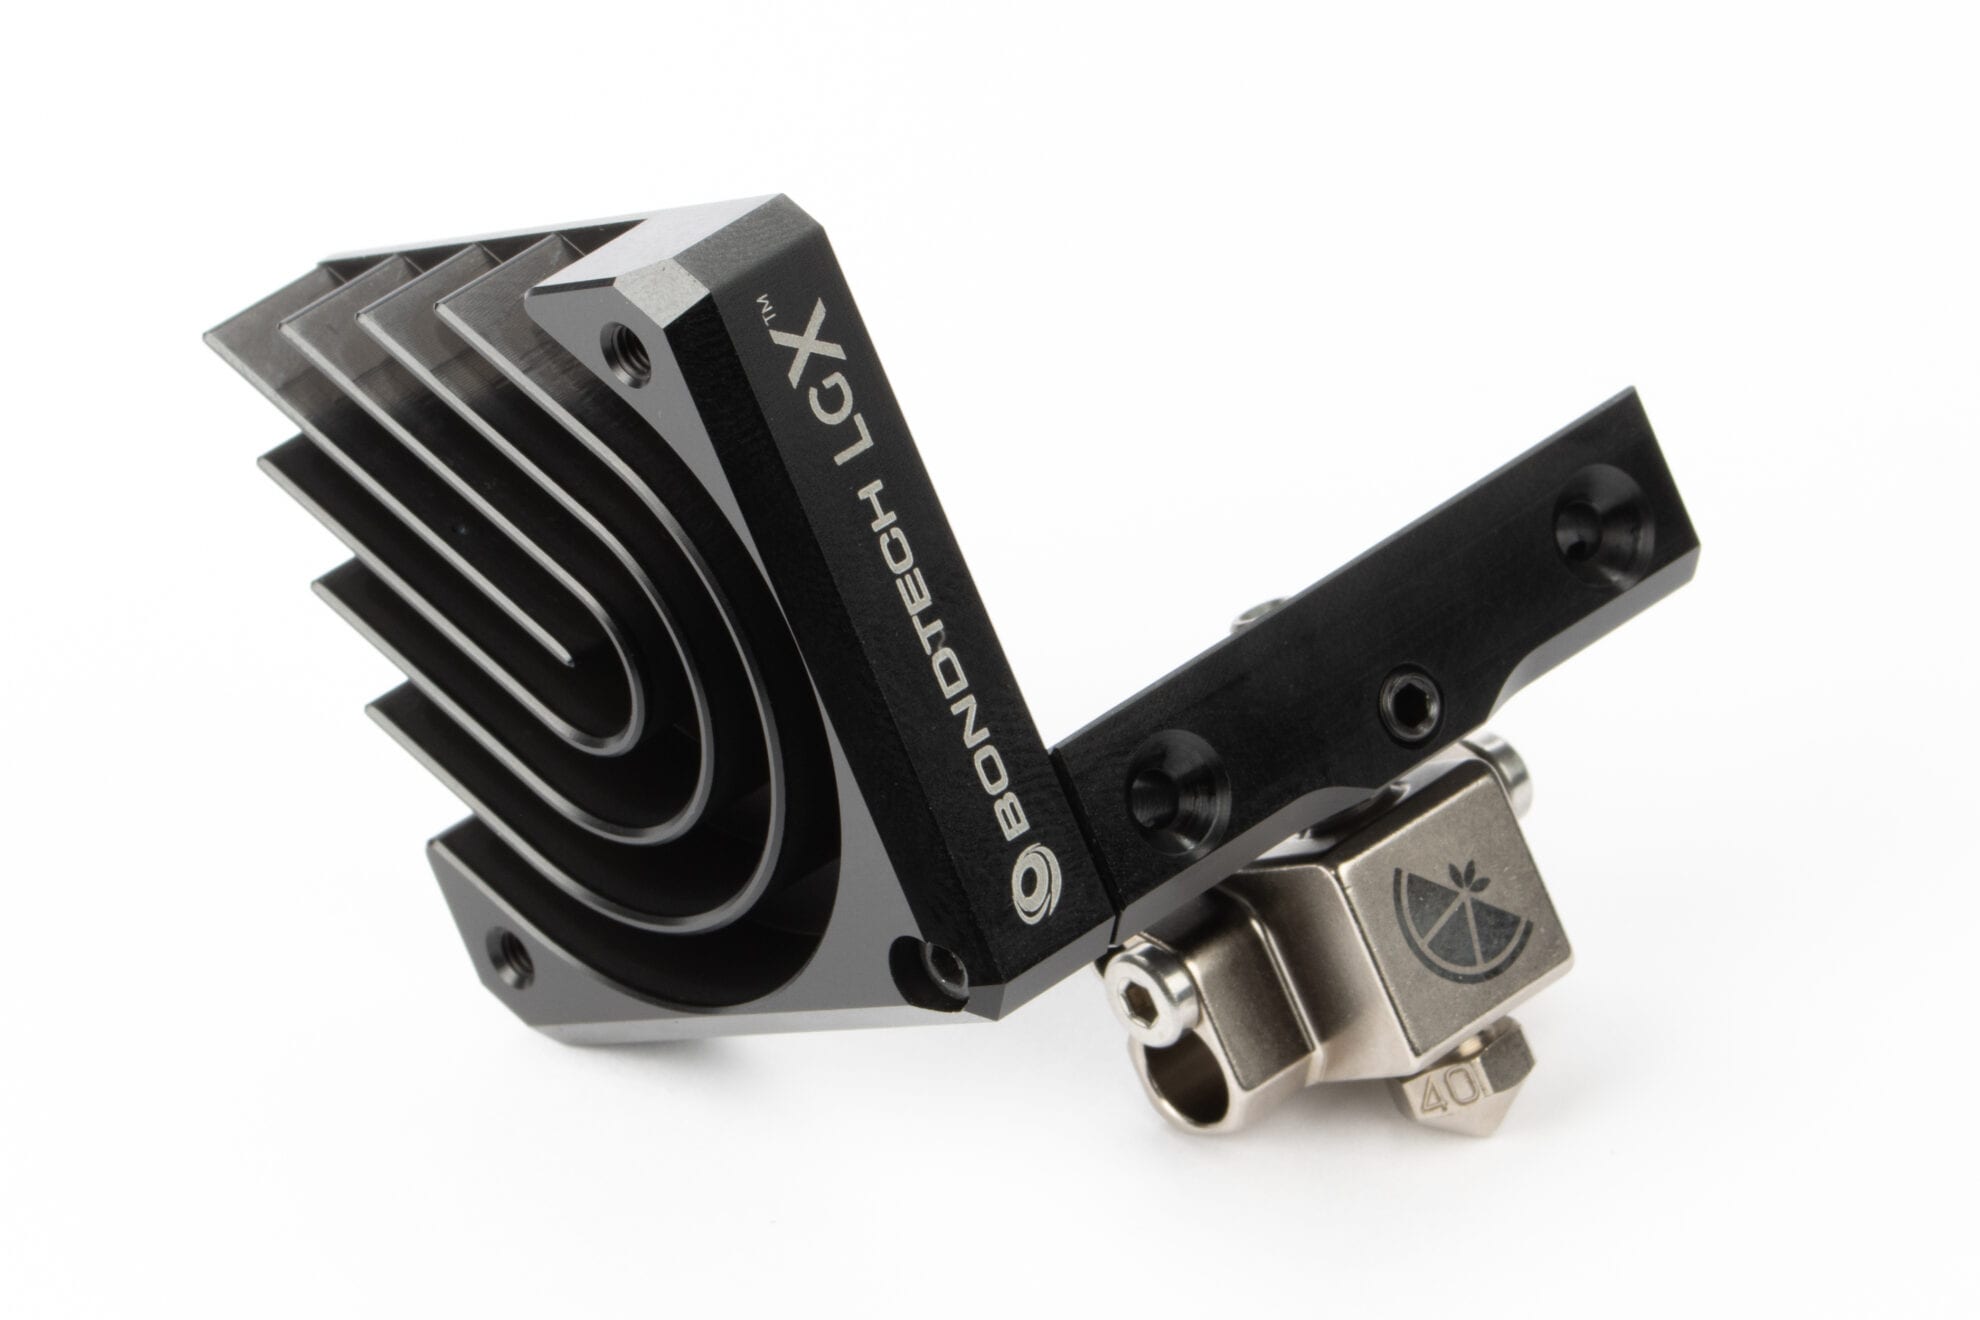
Bondtech LGX Shortcut Copperhead Hotend EXT-LGX-HEntwickelt mit Blick auf die FlexibilitätDas LGX Shortcut Copperhead Hotend enthält einen reversiblen Kühlkörper, der auf der linken oder rechten Seite des Coldblocks installiert werden kann. Der Kühlkörper enthält auch das Lochmuster für die Befestigung von 40×40-Lüftern. Abkühlung in der HitzepauseUnsere Tests legen nahe, dass ein 4010-Lüfter ausreicht, um den Kühlblock und die kalte Zone der Wärmeunterbrechung zu kühlen, selbst bei einer so kleinen Kontaktfläche zum Kühlkörper. Jedes LGX Shortcut Copperhead Hotend wird geliefert mit:1x LGX Schwarz eloxierter Aluminium Kühlkörper1x LGX Schwarz eloxiertes Aluminium Luftgekühlter Cold Block1x LGX Luftgekühlter Kühlblock Montagematerial1x Copperhead LGX Heat Break1x Copperhead Hot Block1x Bondtech M6x1x7,5 Beschichtete Messingdüse 0,4mm1x Wärmeleitpaste auf Silberbasis Beutel 0,5g93,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
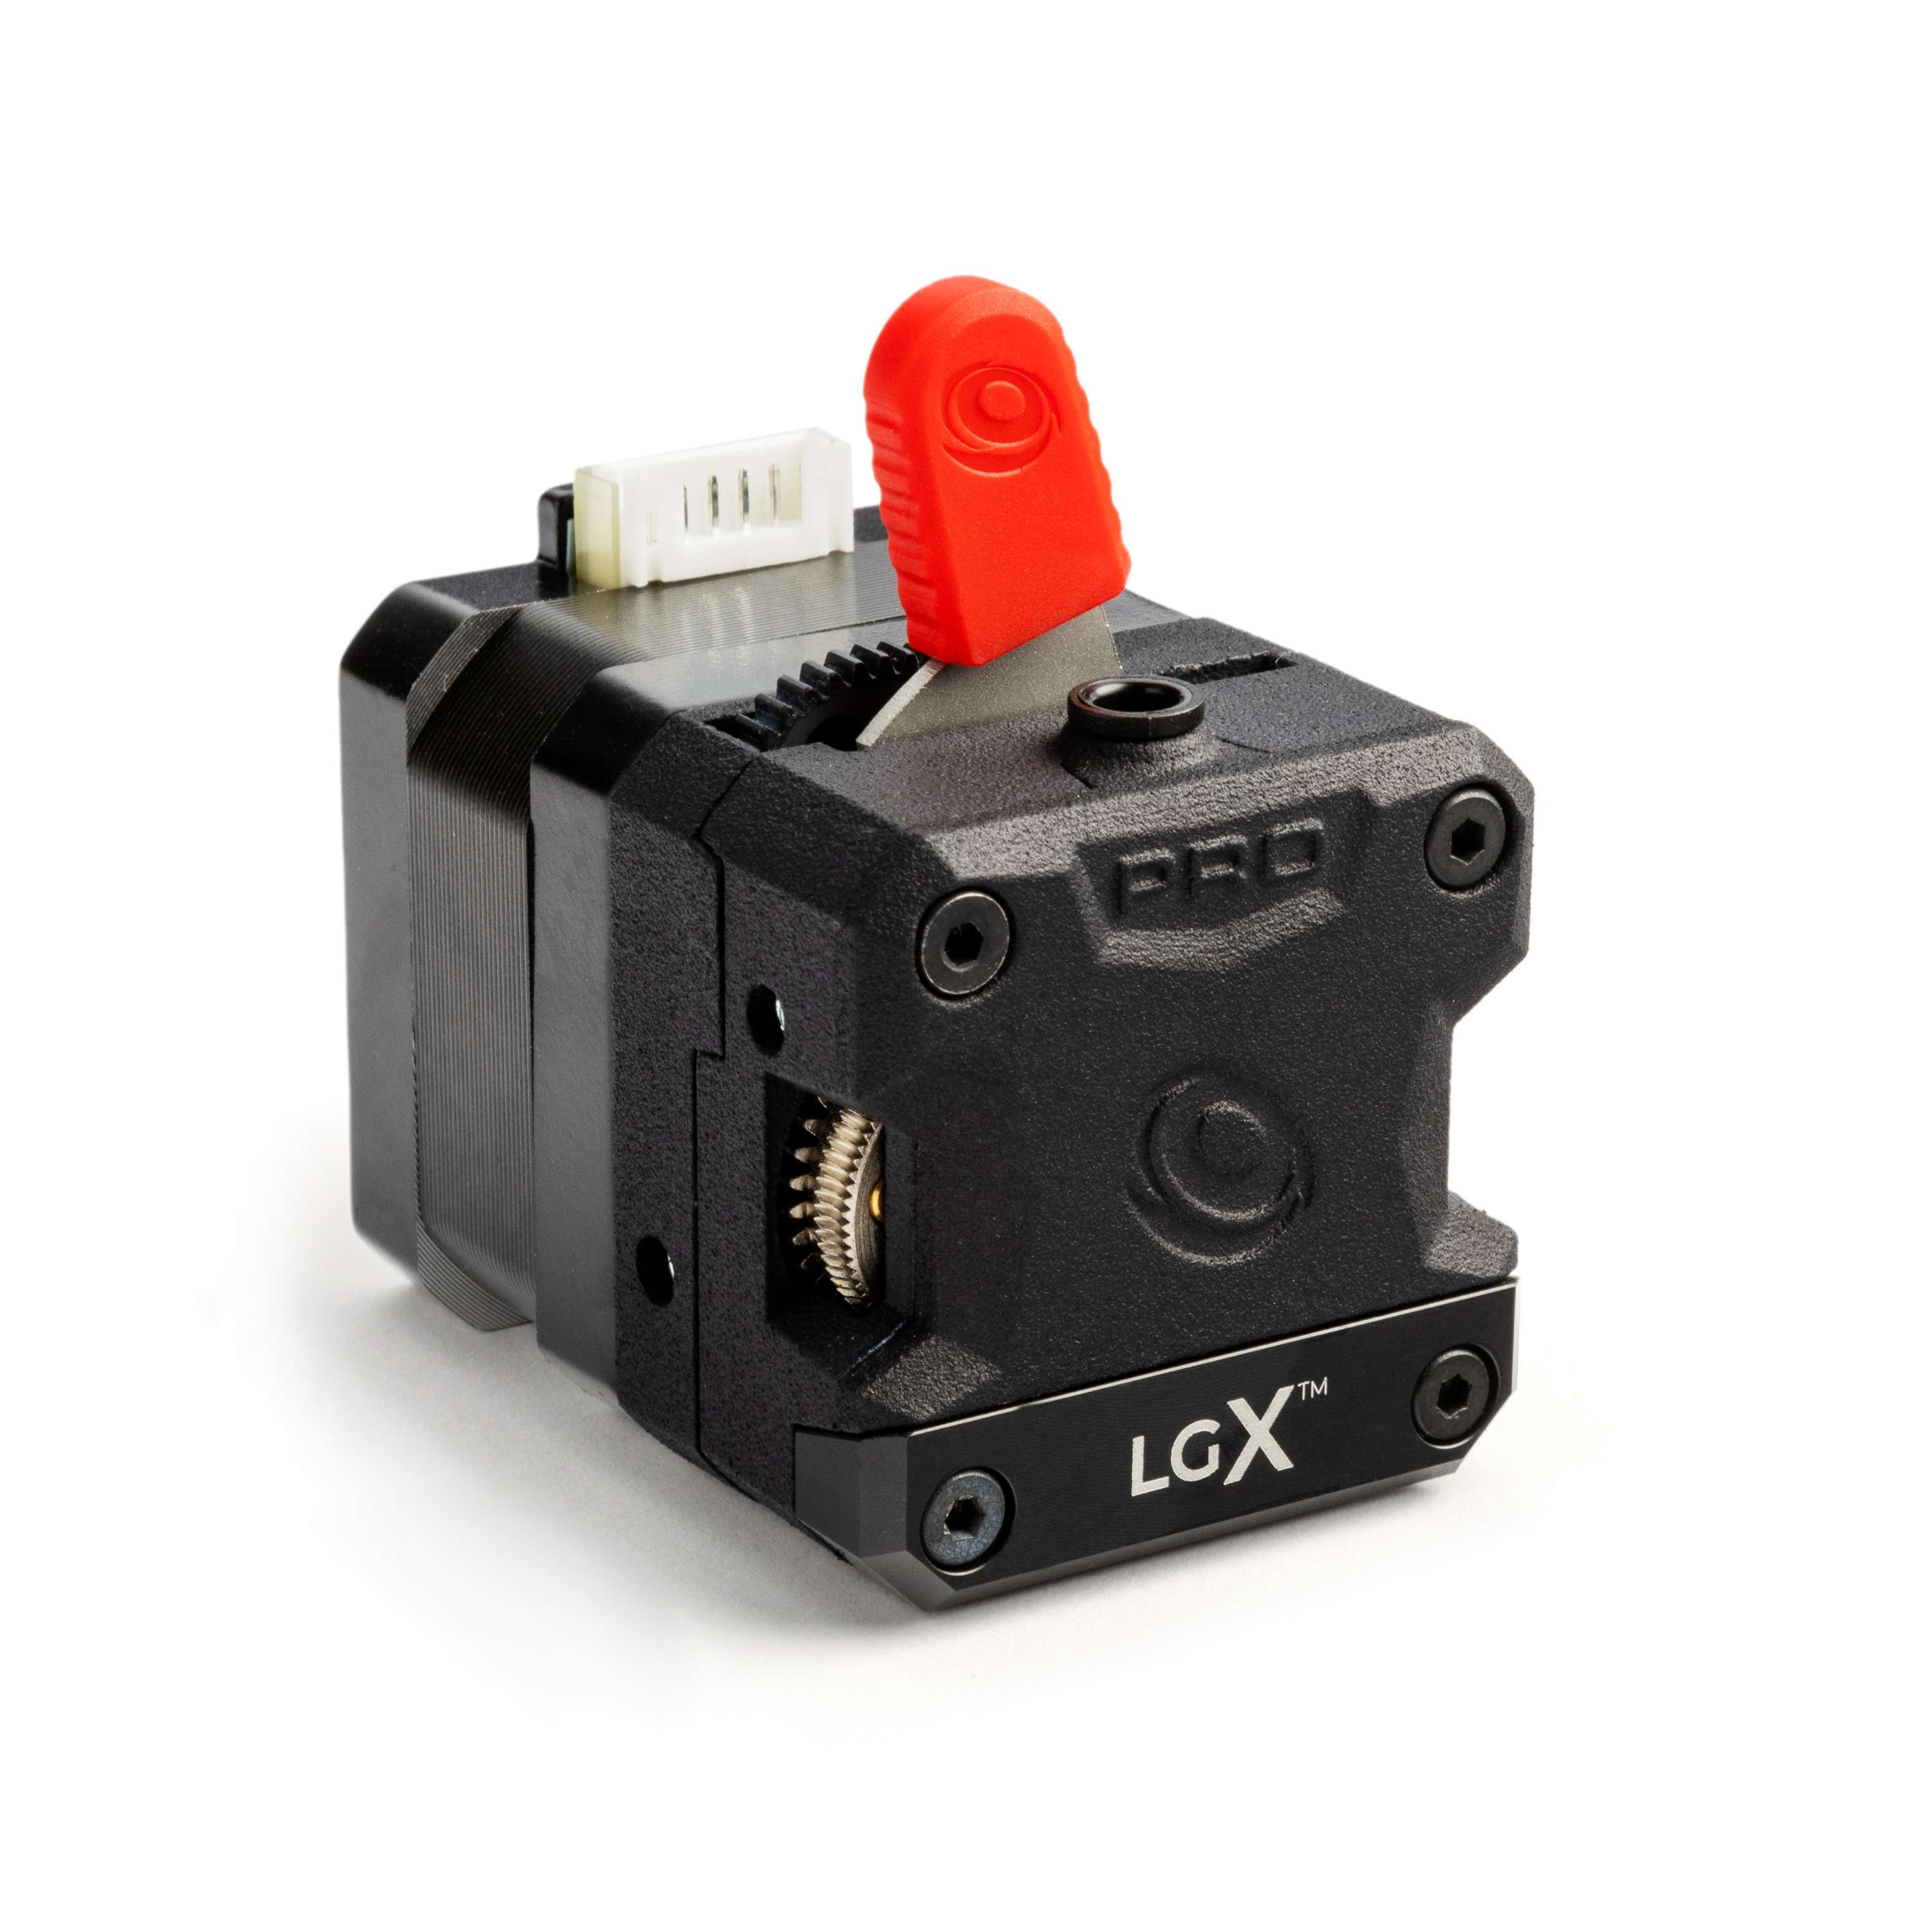
Bondtech LGX PRO™ Extruder EXT-LGX-PROSchließen Sie einen LGX®-Schrittmotor nicht an ein Druckerkabel an, ohne die Drähte und Stifte des Anschlusskabels zu überprüfen. Nicht alle Drucker sind für eine direkte Verbindung mit dem LGX® bereit. Einige verwenden ungeschützte Schrittmotortreiber, die dadurch beschädigt werden können. Vor dem Anschluss eines LGX® an einen 3D-Drucker ist zu prüfen, ob die Steckerstifte wie unten dargestellt verdrahtet sind: 10 coole Funktionen des Bondtech LGX PRO:Stärkerer 30-mm-SchrittmotorGrößere Antriebsräder für besseren Halt des Filaments;Hebel für die Fadenvorspannung, für wiederholte Ergebnisse;Multifunktionale Schnittstellenbuchse, für den schnellen Austausch von Werkzeugen oder Anwendungen;Wartungsfenster der Antriebsräder für eine einfache Reinigung;Kompaktes, leichtes und symmetrisches Design, für mehr Leistung und Kompatibilität;Mehrere Montagebohrungen für eine einfache und flexible Einrichtung;Antriebsstrang aus vollständig gehärtetem Stahl;Gehäuse aus179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für BondTech-LGX-Primary-Double
-
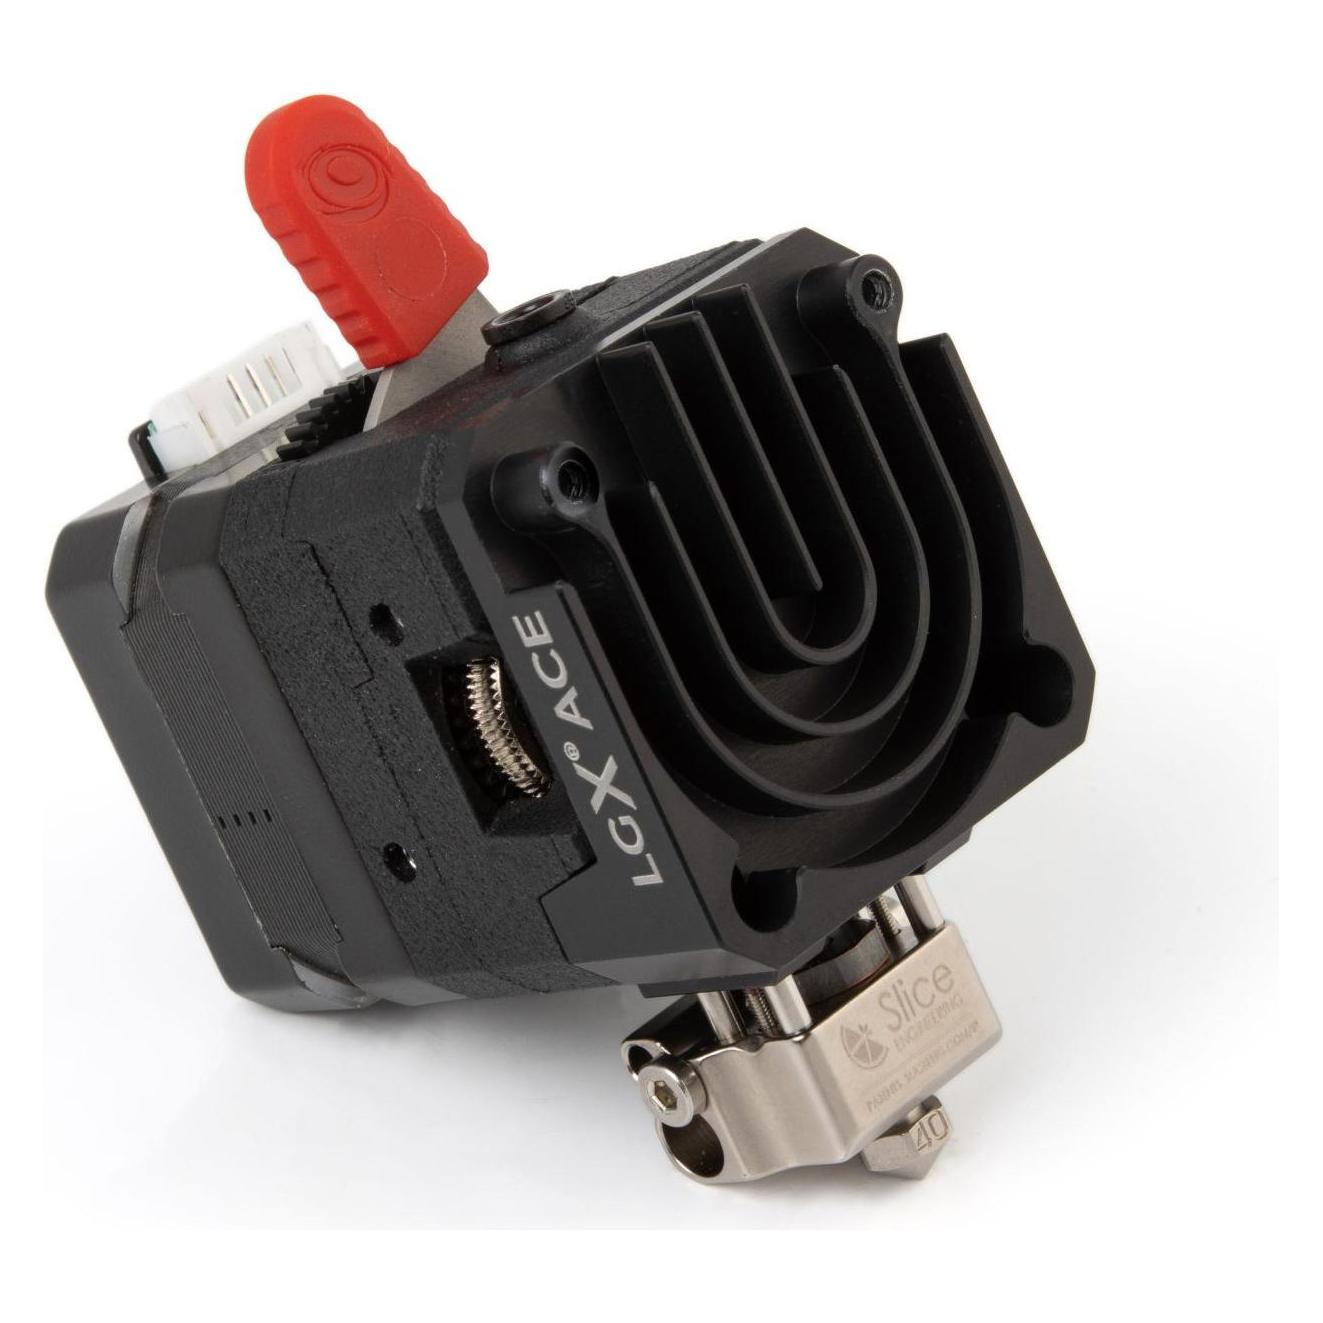
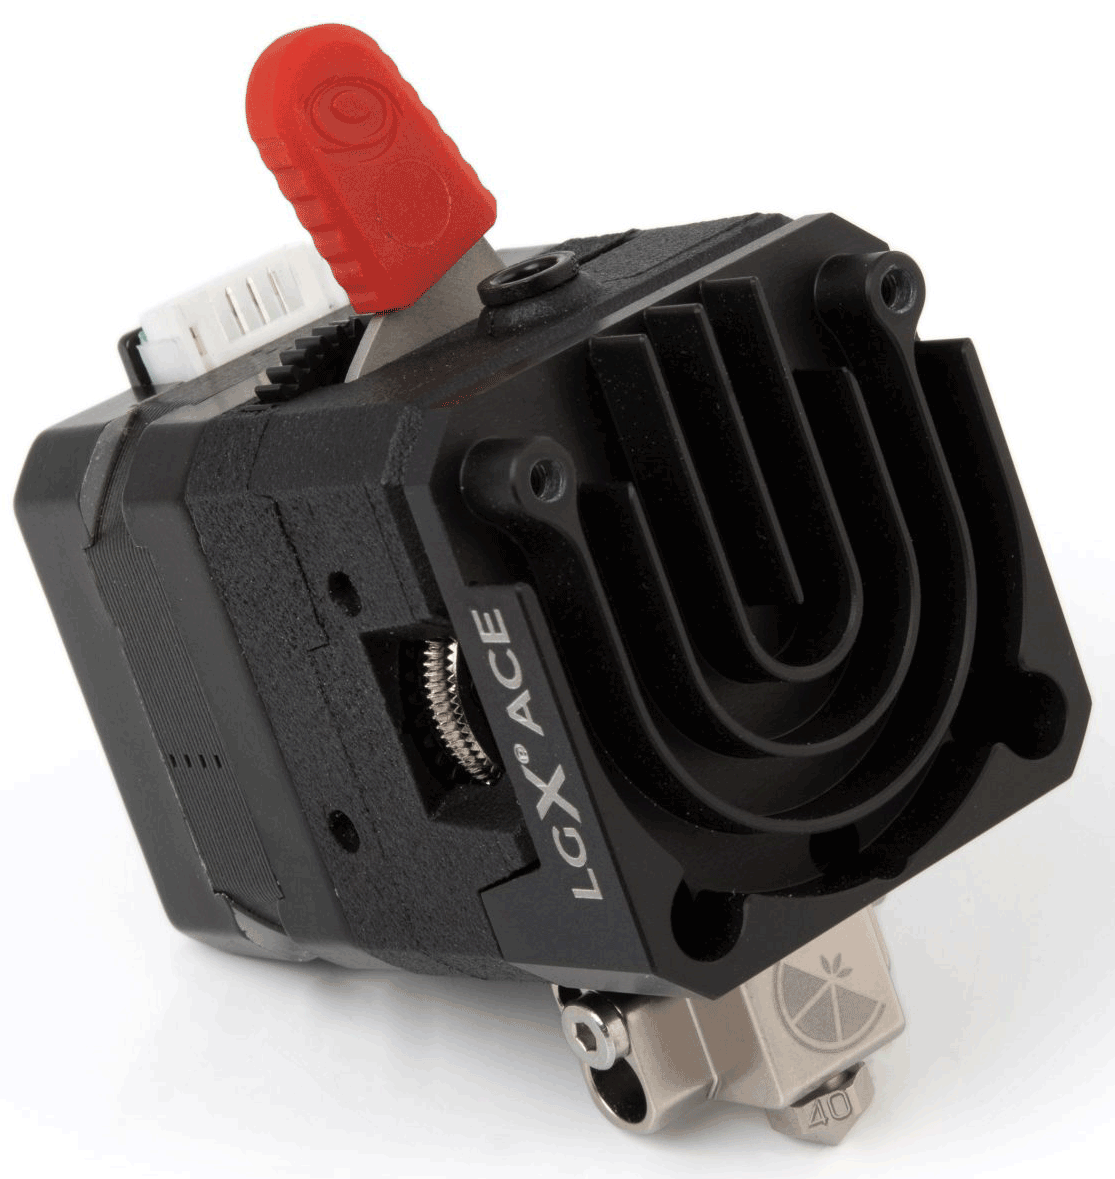
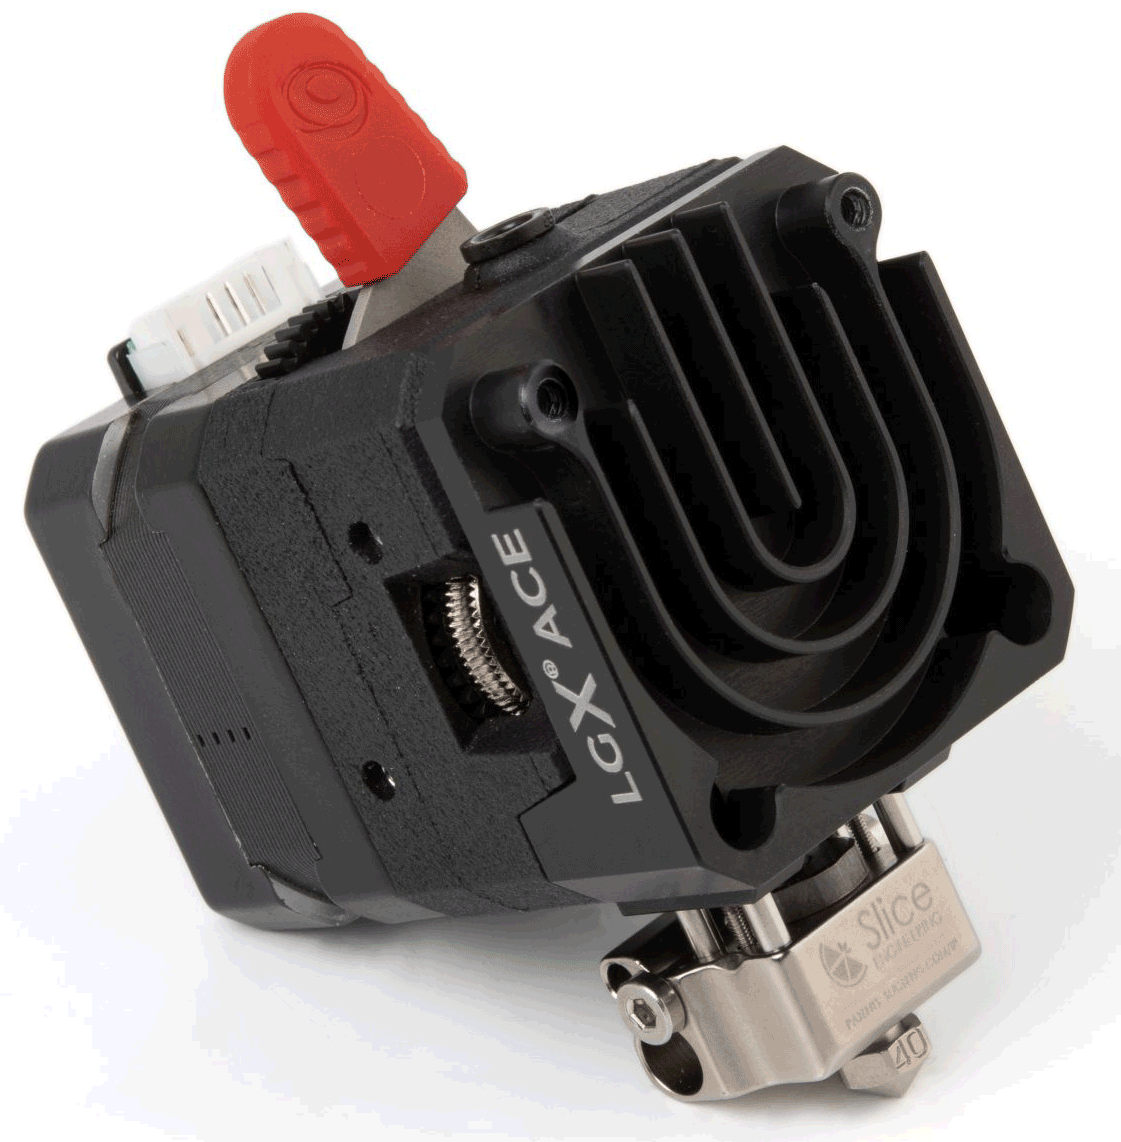
Bondtech LGX ACE Copperhead Printhead EXT-LGX-ACE-CPHBy Bondtech and Slice Engineering This LGX ACE Copperhead is a special short filament path printhead, co-developed by Bondtech and Slice Engineering, and includes the LGX eXtruder. It features Slice’s Copperhead bi-metallic heat-break technology and Copper hot block for improved thermal performance. This LGX based printhead will excel at printing ALL most common materials and especially the soft and flexible. Engineered To Give More Flow During the long months of deep testing that preceded the launch of the LGX CHT nozzles, Bondtech discovered that shortening the post-drive filament path generates increased volumetric flow rate capacity. Similar to the LGX Shortcut Copperhead, the LGX ACE Copperhead delivers that same increase when comparing to the full Copperhead hotend. Designed To Be Cooler The LGX ACE Copperhead printhead features a monolithic air-cooled cold block and heat sink, designed and manufactured by Bondtech, that engages with the LGX extruder using its interface plu211,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bondtech LGX ACE Mosquito Printhead EXT-LGX-ACE-MPHBy Bondtech and Slice Engineering This LGX ACE Mosquito is a special short filament path printhead, co-developed by Bondtech and Slice Engineering, and includes the LGX eXtruder. It features Slice’s Mosquito bi-metallic heat-break technology and Copper hot block for improved thermal performance. This LGX based printhead will excel at printing ALL most common materials and especially the soft and flexible. Engineered To Give More Flow During the long months of deep testing that preceded the launch of the LGX CHT nozzles, Bondtech discovered that shortening the post-drive filament path generates increased volumetric flow rate capacity. Similar to the LGX Shortcut Mosquito, the LGX ACE Mosquito delivers that same increase when comparing to the full Mosquito hotend. Designed To Be Cooler The LGX ACE Mosquito printhead features a monolithic air-cooled cold block and heat sink, designed and manufactured by Bondtech, that engages with the LGX extruder using its interface plug and rests294,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist das Ergebnis von 2lgx + lgx + 13?
Das Ergebnis von 2lgx + lgx + 13 ist 3lgx + 13. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.