Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
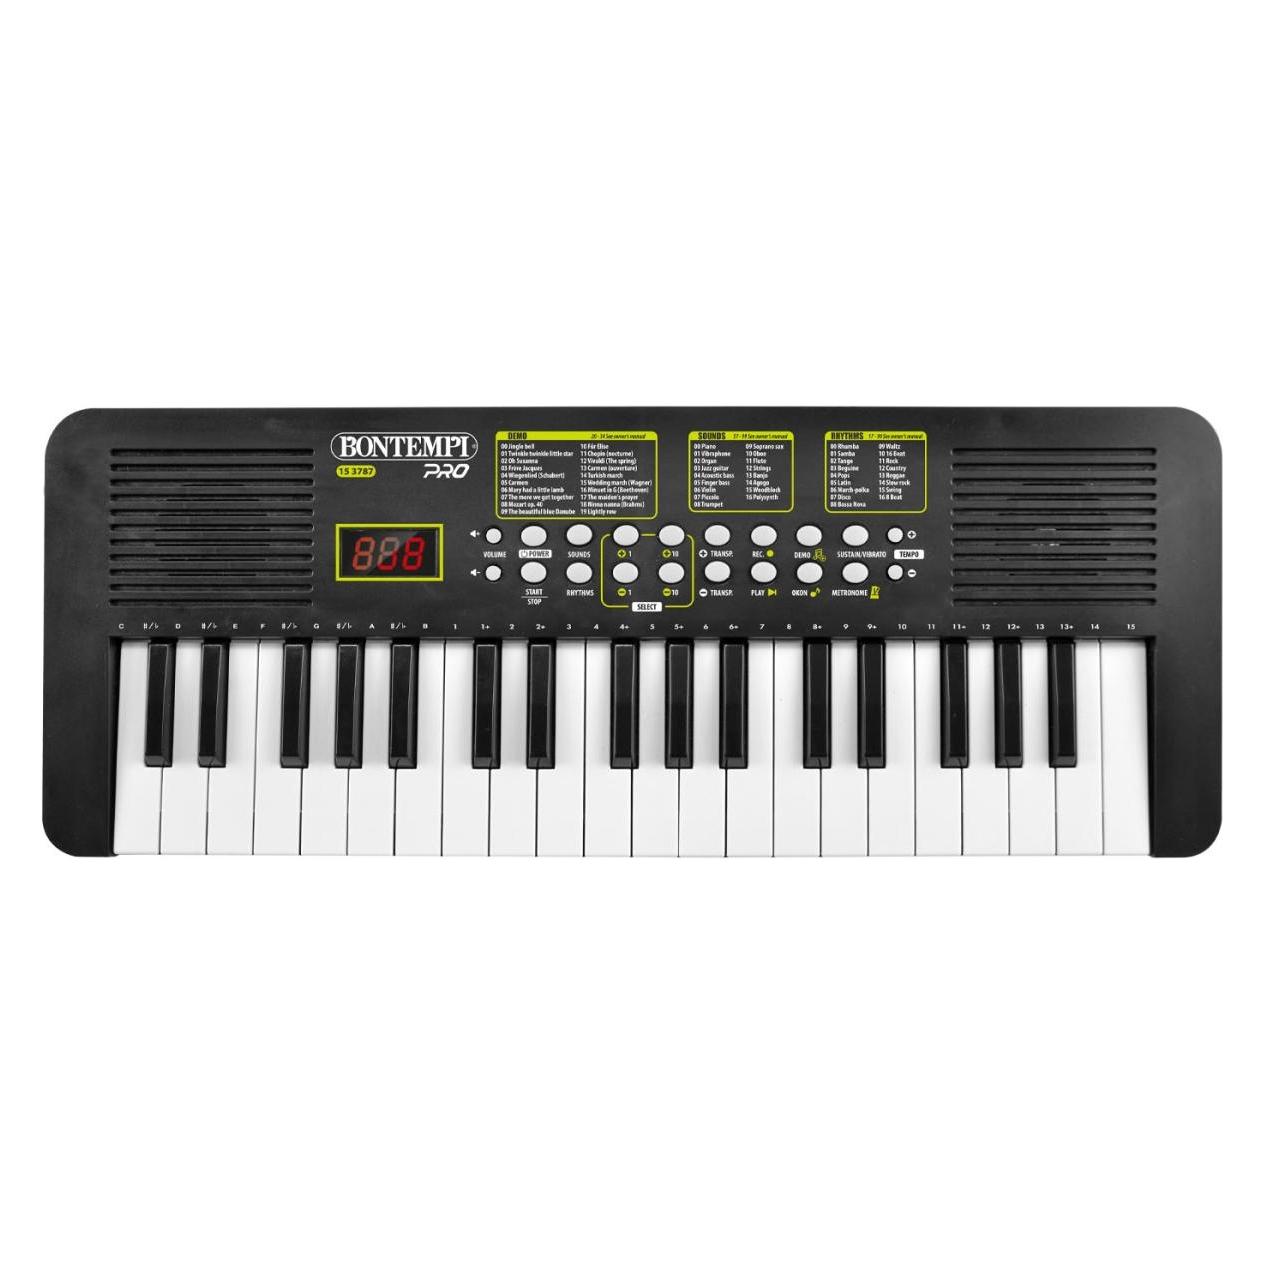

Ähnliche Suchbegriffe für Bontempi-Elektronische-Tastatur-37
Top-Angebote
Produkte zum Begriff Bontempi-Elektronische-Tastatur-37:
-
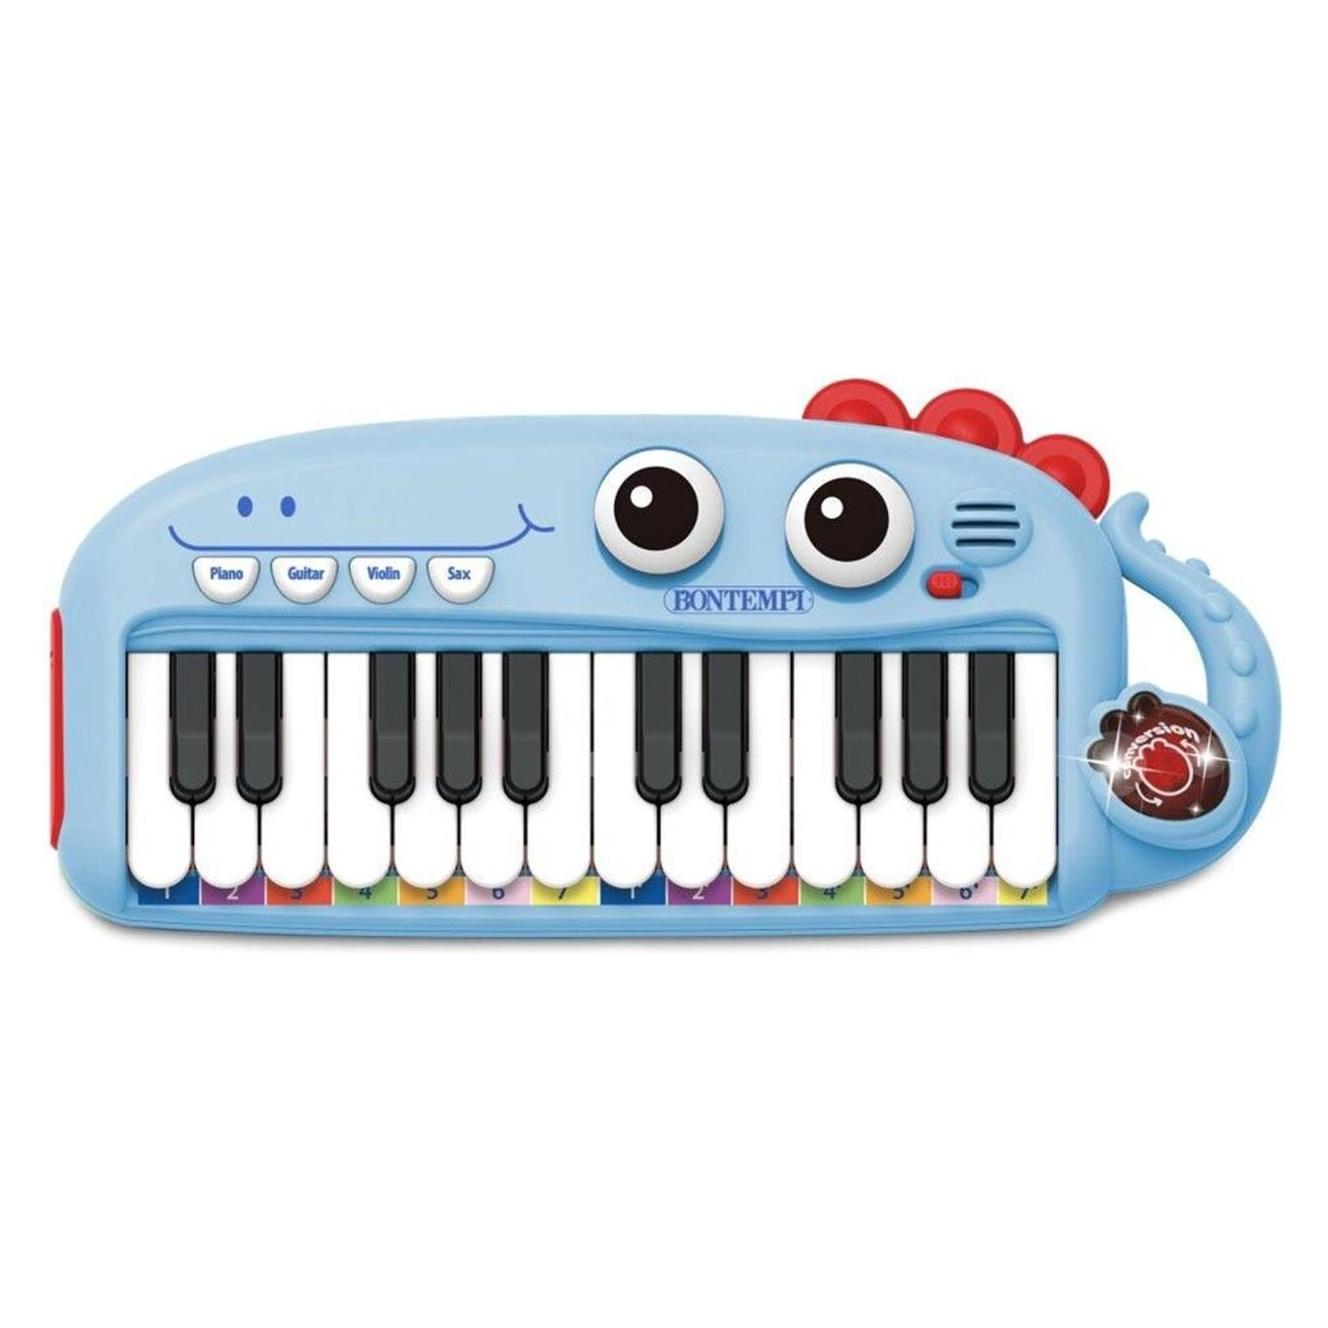
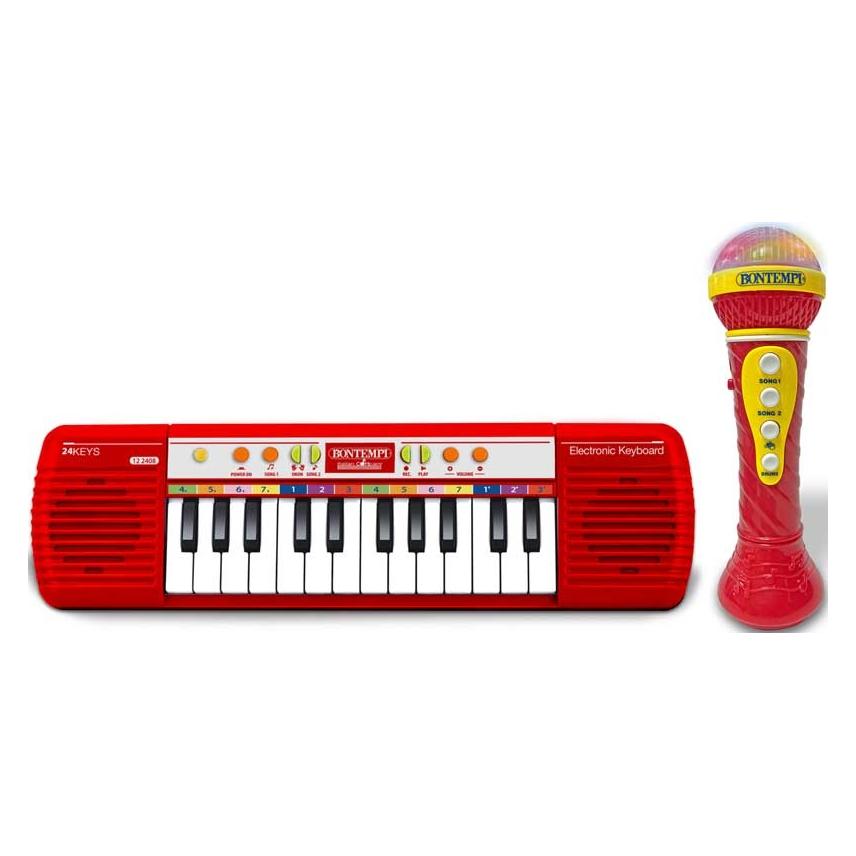
Elektronische Tastatur Dinosaurier - rosaKinder-Keyboard - mit einprogrammierten Melodien, Material: Plastik, für 2 AA Batterien (im Lieferumfang nicht enthalten), geeignet ab 1,5 Jahren Haben Sie einen kleinen Musiker zu Hause? Das elektronische Dinosaurier-Keyboard in Rosa ist ideal als erstes Musikinstrument für die Kleinen. Das Keyboard ist so konzipiert, dass es den musikalischen8,29 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Bontempi-Elektronische-Tastatur-37:
-
Elektronische Tastatur Dinosaurier - rosaKinder-Keyboard - mit einprogrammierten Melodien, Material: Plastik, für 2 AA Batterien (im Lieferumfang nicht enthalten), geeignet ab 1,5 Jahren Haben Sie einen kleinen Musiker zu Hause? Das elektronische Dinosaurier-Keyboard in Rosa ist ideal als erstes Musikinstrument für die Kleinen. Das Keyboard ist so konzipiert, dass es den musikalischen8,29 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Bontempi-Elektronische-Tastatur-37
-
Bontempi: 37-tastige Elektrosynthesizer mit MikrofonDas Bontempi: Elektronisches 37-Tasten-Keyboard mit Mikrofon ist das ideale erste Instrument für Kinder, die gerne musizieren und singen. Es ist ein elektronisches Tasteninstrument, mit dem Kinder Melodien spielen, Rhythmen programmieren und mit dem mitgelieferten Mikrofon dazu singen können. Besonders empfohlen wird es für Vorschulkinder und Schulkinder, die spielerisch die Welt der Musik entdecken möchten. Produkteigenschaften: Marke: Bontempi Produktkategorie: elektronisches Keyboard, Kinderinstrument Empfohlenes Alter: ab 3 Jahren Hauptfunktion: elektronisches 37-Tasten-Keyboard zum Musizieren und Singen mit Mikrofon Geförderte Fähigkeiten: musikalisches Gehör, Rhythmusgefühl, Kreativität Material: Kunststoff Teile / Zubehör: Keyboard mit integriertem Lautsprecher, anschließbares Mikrofon Stromversorgung: 4 x AA-Batterien (nicht enthalten), Netzteil anschließbar (nicht enthalten) Sicherheitsinformation: enthält Kleinteile, nicht geeignet für Kinder unter 3 Jahren Weitere wichtige Eigenschaften: 8 Klänge, 8 Rhythmen, 5 vorprogrammierte Melodien, 4 Schlagzeug-Sounds, 4 Rhythmusvariationen, 4 Soundeffekte, Aufnahme- und Wiedergabefunktion Das Bontempi-Keyboard mit 37 Tasten vermittelt Kindern ein echtes Instrumenten-Gefühl. Dank verschiedener Klänge, Rhythmen und Schlagzeug-Sounds können Kinder ihre eigene Begleitung zu ihren Melodien auswählen. Die eingebauten vorprogrammierten Melodien liefern Anregungen für die ersten Versuche, sodass auch Kinder, die noch kein Instrument spielen können, schnell Erfolgserlebnisse haben. Die Aufnahme- und Wiedergabefunktion des Keyboards ermöglicht es den Kindern, ihre eigenen „Konzerte“ aufzunehmen. Tempo und Lautstärke sind einstellbar, sodass sich das Spiel leicht an unterschiedliche Musikstile und die Gegebenheiten zu Hause anpassen lässt. Das mitgelieferte Mikrofon macht das Singen zu einem besonderen Erlebnis: Kinder können gleichzeitig Musiker und Sänger sein – das stärkt ihre Ausdrucksfähigkeit und ihr Selbstbewusstsein. Die kompakte, leichte Kunststoffausführung erleichtert das Tragen und Verstauen, und die Tasten sind gut sichtbar und leicht zu drücken. Das Gerät wird mit 4 AA-Batterien betrieben, kann aber auch mit einem Netzteil verwendet werden, sodass bei längerer Nutzung kein ständiger Batteriewechsel nötig ist. Trotz der vielen eingebauten Funktionen bleiben die Bedienelemente übersichtlich, und Kinder lernen die Handhabung in kurzer Zeit. Für wen ist das Produkt geeignet? Das Bontempi: Elektronisches 37-Tasten-Keyboard mit Mikrofon ist für Kinder ab 3 Jahren gedacht, die sich für Musik, Singen und Instrumente interessieren. Es fördert das Rhythmusgefühl, das Gehör, die kreative Ausdrucksfähigkeit und die Konzentration und ist daher eine gute Wahl für das Üben zu Hause und gemeinsames Musizieren in der Familie. Es ist für die Nutzung in Innenräumen konzipiert, benötigt keine besondere Installation, nur Batterien oder ein Netzteil. Zum Geburtstag, zu Weihnachten oder zum Schulanfang ist es ein praktisches Geschenk, das Unterhaltung und musikalische Förderung zugleich bietet. Verpackungsgröße: 45,2 x 16,5 x 5,7 cm21,69 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.