Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Bosch-Freshe-Schnauze
Top-Angebote
Produkte zum Begriff Bosch-Freshe-Schnauze:
-
Bosch Freshe Schnauze - Aktionspaket Gemüse 1x1.2 gPerfekt für alle Hundeschnauzen: Als besondere Ergänzung für sensible Fellnase mit hohen Ansprüchen, leckerer Anreiz für mäkelige Gourmets oder als frisches Extra für unkomplizierter Esser macht Freshe Schnauze aus jedem Alleinfutter einen unvergesslichen Geschmacksmoment. Mit der bunten Gemüsekiste...9,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
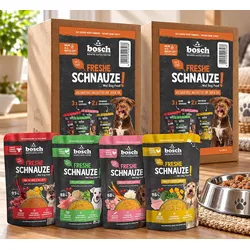
5er-Set Bosch Freshe Schnauze Nassfutter-MixVier köstliche Menüs für abwechslungsreichen Fleischgenuss Saftiges Rind, zartes Huhn und feine Pute treffen auf ausgewählte Zutaten wie Kürbis, Karotten, Spinat und Rote Bete. Das 5er-Set Bosch Freshe Schnauze Nassfutter-Mix bringt mit vier schmackhaften Sorten jede Menge Abwechslung in den Futternapf. Die ausgewogenen Alleinfuttermenüs versorgen ausgewachsene Hunde mit wichtigen Nährstoffen und überzeugen mit einem frischen Geschmack, der auch wählerische Vierbeiner begeistern kann. Schonend dampfgegart – frisch wie selbst gekocht Die proteinreichen Rezepturen kombinieren hochwertiges Fleisch mit Gemüse, ausgewählten Kohlenhydratquellen und Sonnenblumenöl. Durch die schonende Dampfgarung bei niedrigen Temperaturen bleiben wertvolle Nährstoffe weitgehend erhalten. Gleichzeitig bewahrt das Nassfutter seine saftige Konsistenz und sein natürliches Aroma. Die praktischen 250-Gramm-Portionsbeutel erleichtern das tägliche Füttern. Das Nassfutter schmeckt als vollwertige Mahlzeit, als Alternative zu BARF oder als saftige Ergänzung zum Trockenfutter. Auch bei der Verpackung wurde mitgedacht: Die leichten Beutel bestehen aus vollständig recyclingfähigem Polypropylen-Monomaterial. Vier abwechslungsreiche Fleischmenüs mit Rind, Huhn und Pute Mit ausgewähltem Gemüse und hochwertigen Zutaten Proteinreiche Alleinfuttermittel für ausgewachsene Hunde Schonend bei niedrigen Temperaturen dampfgegart Saftige Konsistenz und natürlicher Geschmack Auch für wählerische Hunde geeignet Praktische 250-Gramm-Portionsbeutel Verpackung aus 100 Prozent recyclingfähigem Monomaterial Lieferumfang: Je nach gewählter Ausführung 1 oder 2 Sets Bosch Freshe Schnauze Nassfutter-Mix mit jeweils 5 × 250 g in vier Geschmacksrichtungen: 1 × Rind mit Hirse & Rote Bete, 1 × Huhn mit Reis & Karotten, 1 × Pute mit Quinoa & Spinat und 2 × Huhn mit Kürbis & Brokkoli (getreidefrei).18,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Bosch-Freshe-Schnauze:
-
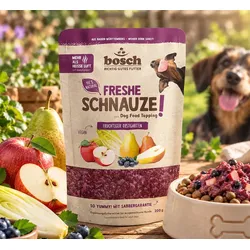
Bosch Freshe Schnauze ToppingFruchtiger Genuss für mehr Abwechslung im Napf Saftige Äpfel, süße Birnen und aromatische Blaubeeren bringen fruchtige Vielfalt in den Futternapf. Mit dem Bosch Freshe Schnauze Topping »fruchtiger Obstgarten« verfeinern Sie die täglichen Mahlzeiten Ihres Hundes im Handumdrehen. Die vegane Obstmischung eignet sich als Ergänzung zu Trockenfutter, Nassfutter und BARF. Drei ausgewählte Früchte voller wertvoller Nährstoffe Äpfel liefern natürliche Pektine, die als Ballaststoffe eine normale Verdauung unterstützen können. Birnen ergänzen die Mischung mit wertvollen Vitaminen und weiteren Ballaststoffen, während Blaubeeren Vitamin E beisteuern, das zum Schutz der Zellen vor oxidativem Stress beiträgt. Das Topping wird schonend dampfgegart und überzeugt mit einem fruchtig-frischen Geschmack wie selbst gekocht. Die rein pflanzliche Rezeptur verzichtet bewusst auf unnötige Zutaten und sorgt für eine köstliche Abwechslung bei jeder Fütterung. Mit Äpfeln, Birnen und Blaubeeren Liefert wertvolle Vitamine und Ballaststoffe Mit natürlichen Pektinen aus Äpfeln Schonend dampfgegart Rein pflanzliche, vegane Rezeptur Für Trockenfutter, Nassfutter und BARF geeignet Ergänzungsfuttermittel für ausgewachsene Hunde Fruchtiger Genuss wie selbst gekocht Lieferumfang: 16 × 200 g Bosch Freshe Schnauze Topping »fruchtiger Obstgarten«27,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bosch Freshe Schnauze - fruchtiger Obstgarten 8x200 gDie freshe Ergänzung für die tägliche Hundemahlzeit Eine erlesene Auswahl an fruchtigem Obst ergänzen das tägliche Alleinfutter Deines Hundes.Egal ob Trockenfutter, Nassfutter oder Barf, mit diesem frischen Ergänzungsfutter peppst Du jede Mahlzeit Deiner Fellnase auf. Mehr als nur heiße Luft! Unsere...15,60 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Bosch Freshe Schnauze - Aktionspaket Gemüse 1x1.2 gPerfekt für alle Hundeschnauzen: Als besondere Ergänzung für sensible Fellnase mit hohen Ansprüchen, leckerer Anreiz für mäkelige Gourmets oder als frisches Extra für unkomplizierter Esser macht Freshe Schnauze aus jedem Alleinfutter einen unvergesslichen Geschmacksmoment. Mit der bunten Gemüsekiste...9,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
5er-Set Bosch Freshe Schnauze Nassfutter-MixVier köstliche Menüs für abwechslungsreichen Fleischgenuss Saftiges Rind, zartes Huhn und feine Pute treffen auf ausgewählte Zutaten wie Kürbis, Karotten, Spinat und Rote Bete. Das 5er-Set Bosch Freshe Schnauze Nassfutter-Mix bringt mit vier schmackhaften Sorten jede Menge Abwechslung in den Futternapf. Die ausgewogenen Alleinfuttermenüs versorgen ausgewachsene Hunde mit wichtigen Nährstoffen und überzeugen mit einem frischen Geschmack, der auch wählerische Vierbeiner begeistern kann. Schonend dampfgegart – frisch wie selbst gekocht Die proteinreichen Rezepturen kombinieren hochwertiges Fleisch mit Gemüse, ausgewählten Kohlenhydratquellen und Sonnenblumenöl. Durch die schonende Dampfgarung bei niedrigen Temperaturen bleiben wertvolle Nährstoffe weitgehend erhalten. Gleichzeitig bewahrt das Nassfutter seine saftige Konsistenz und sein natürliches Aroma. Die praktischen 250-Gramm-Portionsbeutel erleichtern das tägliche Füttern. Das Nassfutter schmeckt als vollwertige Mahlzeit, als Alternative zu BARF oder als saftige Ergänzung zum Trockenfutter. Auch bei der Verpackung wurde mitgedacht: Die leichten Beutel bestehen aus vollständig recyclingfähigem Polypropylen-Monomaterial. Vier abwechslungsreiche Fleischmenüs mit Rind, Huhn und Pute Mit ausgewähltem Gemüse und hochwertigen Zutaten Proteinreiche Alleinfuttermittel für ausgewachsene Hunde Schonend bei niedrigen Temperaturen dampfgegart Saftige Konsistenz und natürlicher Geschmack Auch für wählerische Hunde geeignet Praktische 250-Gramm-Portionsbeutel Verpackung aus 100 Prozent recyclingfähigem Monomaterial Lieferumfang: Je nach gewählter Ausführung 1 oder 2 Sets Bosch Freshe Schnauze Nassfutter-Mix mit jeweils 5 × 250 g in vier Geschmacksrichtungen: 1 × Rind mit Hirse & Rote Bete, 1 × Huhn mit Reis & Karotten, 1 × Pute mit Quinoa & Spinat und 2 × Huhn mit Kürbis & Brokkoli (getreidefrei).18,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Bosch-Freshe-Schnauze
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bosch Freshe Schnauze ToppingSonniges Gemüse für mehr Abwechslung im Napf Feiner Kürbis, rote Linsen und knackige Karotten bringen Farbe und wertvolle pflanzliche Nährstoffe in den Futternapf. Mit dem Bosch Freshe Schnauze Topping »knackig gelbes Ackergemüse« verfeinern Sie die täglichen Mahlzeiten Ihres Hundes im Handumdrehen. Die vegane Gemüsemischung eignet sich als Ergänzung zu Trockenfutter, Nassfutter und BARF. Drei ausgewählte Zutaten voller wertvoller Nährstoffe Kürbis liefert wichtige Vitamine und Mineralstoffe wie Kalium, Calcium und Phosphor. Rote Linsen steuern leicht verdauliche Kohlenhydrate als Energielieferanten bei, während Karotten mit wertvollen Carotinoiden punkten, die unter anderem für die normale Sehfunktion von Bedeutung sind. Das Topping wird schonend dampfgegart und überzeugt mit einem frischen Geschmack wie selbst gekocht. Die rein pflanzliche Rezeptur verzichtet bewusst auf unnötige Zutaten und sorgt für köstliche Abwechslung bei jeder Fütterung. Mit Kürbis, roten Linsen und Karotten Liefert wertvolle Vitamine, Mineralstoffe und Carotinoide Leicht verdauliche Kohlenhydrate aus roten Linsen Schonend dampfgegart Rein pflanzliche, vegane Rezeptur Für Trockenfutter, Nassfutter und BARF geeignet Ergänzungsfuttermittel für ausgewachsene Hunde Frischer Gemüsegenuss wie selbst gekocht Lieferumfang: 16 × 200 g Bosch Freshe Schnauze Topping »knackig gelbes Ackergemüse«27,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bosch Freshe Schnauze ToppingDreifache Gemüsevielfalt für mehr Abwechslung im Napf Brokkoli, Kürbis, Karotten, Rote Bete und weitere ausgewählte Gemüsesorten bringen frische Vielfalt in den Futternapf. Mit der Bosch Freshe Schnauze Topping »Gemüsekiste« verwöhnen Sie Ihren Hund mit drei köstlichen Gemüsemischungen, die jede Mahlzeit abwechslungsreicher machen. Die veganen Toppings eignen sich als Ergänzung zu Trockenfutter, Nassfutter und BARF. Drei bunte Gemüsemischungen voller wertvoller Nährstoffe Die Gemüsekiste vereint knackig grünes, sonnig gelbes und erdig rotes Ackergemüse. Brokkoli und Spinat liefern wertvolle Vitamine und Mineralstoffe, während Karotten mit natürlichen Carotinoiden punkten. Chicorée steuert den Ballaststoff Inulin bei und Preiselbeeren ergänzen die Auswahl mit antioxidativ wirkenden Pflanzenstoffen. Alle drei Sorten werden schonend dampfgegart und überzeugen mit einem frischen Geschmack wie selbst gekocht. Die rein pflanzlichen Rezepturen verzichten bewusst auf unnötige Zutaten und bieten auch sensiblen oder wählerischen Hunden eine schmackhafte Abwechslung. Drei abwechslungsreiche Gemüsemischungen in einer Kiste Mit Brokkoli, Kürbis, Karotten, Roter Bete und weiteren Gemüsesorten Liefert wertvolle Vitamine, Mineralstoffe und Ballaststoffe Schonend dampfgegart Rein pflanzliche, vegane Rezepturen Für Trockenfutter, Nassfutter und BARF geeignet Ergänzungsfuttermittel für ausgewachsene Hunde Frischer Gemüsegenuss wie selbst gekocht Lieferumfang: Bosch Freshe Schnauze Topping »Gemüsekiste« mit je 4 × 200 g der Sorten »knackig grünes Ackergemüse«, »knackig gelbes Ackergemüse« und »erdig rotes Ackergemüse« (insgesamt 12 Packungen)18,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.