Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Boss-Fight-Studio-Flash
Top-Angebote
Produkte zum Begriff Boss-Fight-Studio-Flash:
-
Allen, Jonathan: FightFight , Inside the Wildest Battle for the White House , > , Erscheinungsjahr: 20250304, Autoren: Anon9780063438644, Seitenzahl/Blattzahl: 432, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Political, Keyword: political books;political science;political;science;political philosophy;political science books;world;philosophy;washington;memoirs;memoir;biography;autobiography;nonfiction;politics;people;study;international;historical;government;ethnic;cultural;world politics;inside;election;ethnography;policy;geopolitics;culture;famous, Fachschema: Englische Bücher / Belletristik / Roman, Erzählung, Fachkategorie: Belletristik: allgemein und literarisch~Politische Führer und Führung, Imprint-Titels: William Morrow, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 229, Breite: 152, Höhe: 31, Gewicht: 646, Produktform: Gebunden, Genre: Importe,25,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Boss Fight Studio Fraggles Actionfigur GoboDie Fraggles Actionfigur Gobo von Boss Fight Studio ist eine detailreiche Spielzeugfigur, die aus hochwertigem Kunststoff gefertigt ist. Mit einer Grösse von etwa 10 bis 15 cm bietet sie eine realistische Nachbildung des beliebten Charakters aus der Serie "Fraggle Rock". Diese Figur wird mit passendem Zubehör geliefert und ist in einer ansprechenden Blisterverpackung untergebracht, die sich ideal für Sammler eignet. Die sorgfältige Verarbeitung und die lebendigen Details machen Gobo zu einem besonderen Highlight für Fans und Sammler gleichermassen. Bitte beachten Sie, dass die Figur für Personen ab 14 Jahren geeignet ist und nicht für jüngere Kinder empfohlen wird. - Detailreiche Nachbildung des Charakters Gobo - Inklusive passendem Zubehör für kreatives Spielen - Hochwertige Verarbeitung aus robustem Kunststoff.52,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Boss-Fight-Studio-Flash:
-
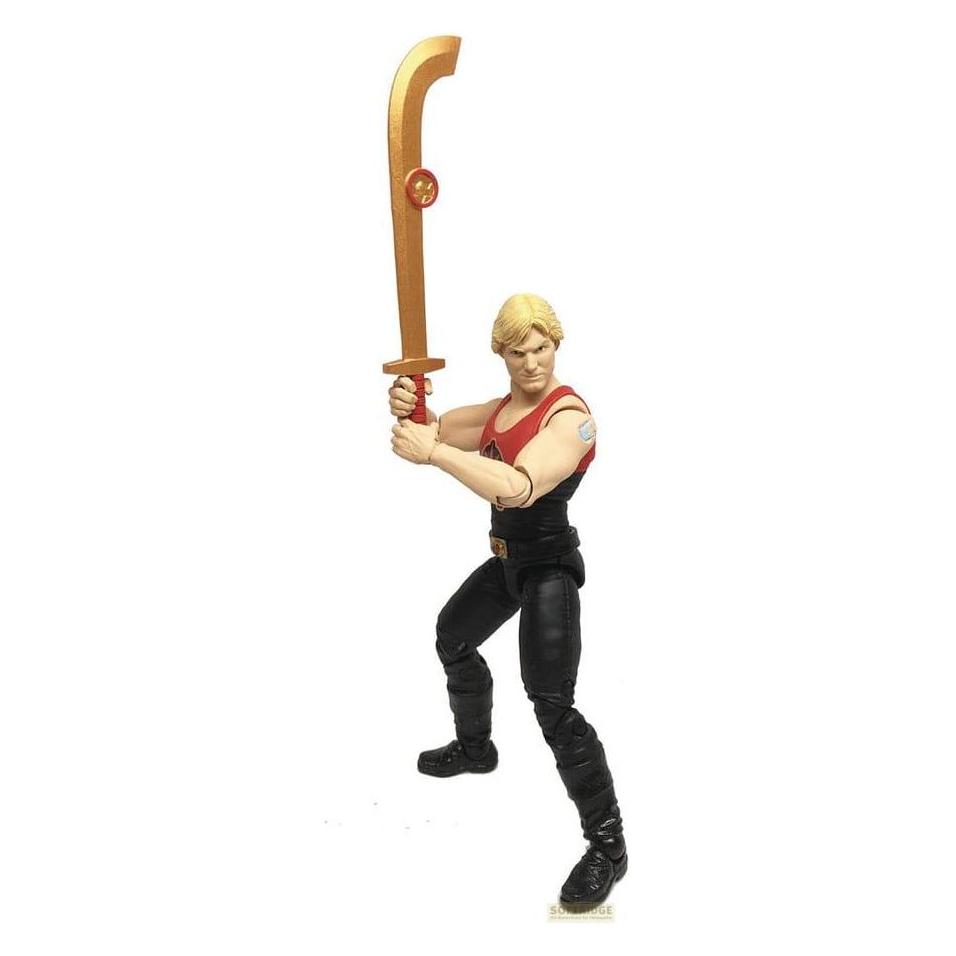
Boss Fight Studio Flash Gordon Hero H.A.C.K.S. Actionfigur Tank Top FlashDie Flash Gordon Hero H.A.C.K.S. Actionfigur Tank Top Flash ist eine detailreiche Sammelfigur, die aus hochwertigem Kunststoff gefertigt ist. Mit einer Grösse von etwa 10 bis 15 cm ist sie ideal für Sammler und Fans der Flash Gordon Reihe. Diese Figur kommt mit passendem Zubehör und wird in einer ansprechenden Blisterverpackung geliefert, die sowohl den Schutz als auch die Präsentation der Figur gewährleistet. Die sorgfältige Verarbeitung und die lebendigen Details machen diese Actionfigur zu einem besonderen Highlight in jeder Sammlung. Ob als Geschenk oder zur eigenen Freude, die Flash Gordon Actionfigur ist ein Muss für jeden Fan des Kultcharakters. Sie eignet sich auch hervorragend für kreative Spielmöglichkeiten und das Nachstellen von Szenen aus der Flash Gordon Geschichte. - Detailreiche Verarbeitung für realistische Darstellung - Inklusive Zubehör für erweiterten Spielspass - Praktische Blisterverpackung für sicheren Transport.33,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Allen, Jonathan: FightFight , Inside the Wildest Battle for the White House , > , Erscheinungsjahr: 20250304, Autoren: Anon9780063438644, Seitenzahl/Blattzahl: 432, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Political, Keyword: political books;political science;political;science;political philosophy;political science books;world;philosophy;washington;memoirs;memoir;biography;autobiography;nonfiction;politics;people;study;international;historical;government;ethnic;cultural;world politics;inside;election;ethnography;policy;geopolitics;culture;famous, Fachschema: Englische Bücher / Belletristik / Roman, Erzählung, Fachkategorie: Belletristik: allgemein und literarisch~Politische Führer und Führung, Imprint-Titels: William Morrow, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 229, Breite: 152, Höhe: 31, Gewicht: 646, Produktform: Gebunden, Genre: Importe,25,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Boss-Fight-Studio-Flash
-
Boss Fight Studio Fraggles Actionfigur GoboDie Fraggles Actionfigur Gobo von Boss Fight Studio ist eine detailreiche Spielzeugfigur, die aus hochwertigem Kunststoff gefertigt ist. Mit einer Grösse von etwa 10 bis 15 cm bietet sie eine realistische Nachbildung des beliebten Charakters aus der Serie "Fraggle Rock". Diese Figur wird mit passendem Zubehör geliefert und ist in einer ansprechenden Blisterverpackung untergebracht, die sich ideal für Sammler eignet. Die sorgfältige Verarbeitung und die lebendigen Details machen Gobo zu einem besonderen Highlight für Fans und Sammler gleichermassen. Bitte beachten Sie, dass die Figur für Personen ab 14 Jahren geeignet ist und nicht für jüngere Kinder empfohlen wird. - Detailreiche Nachbildung des Charakters Gobo - Inklusive passendem Zubehör für kreatives Spielen - Hochwertige Verarbeitung aus robustem Kunststoff.52,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.