Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Braccialini-Ginevra-Floreale-Ginevra
Top-Angebote
Produkte zum Begriff Braccialini-Ginevra-Floreale-Ginevra:
-
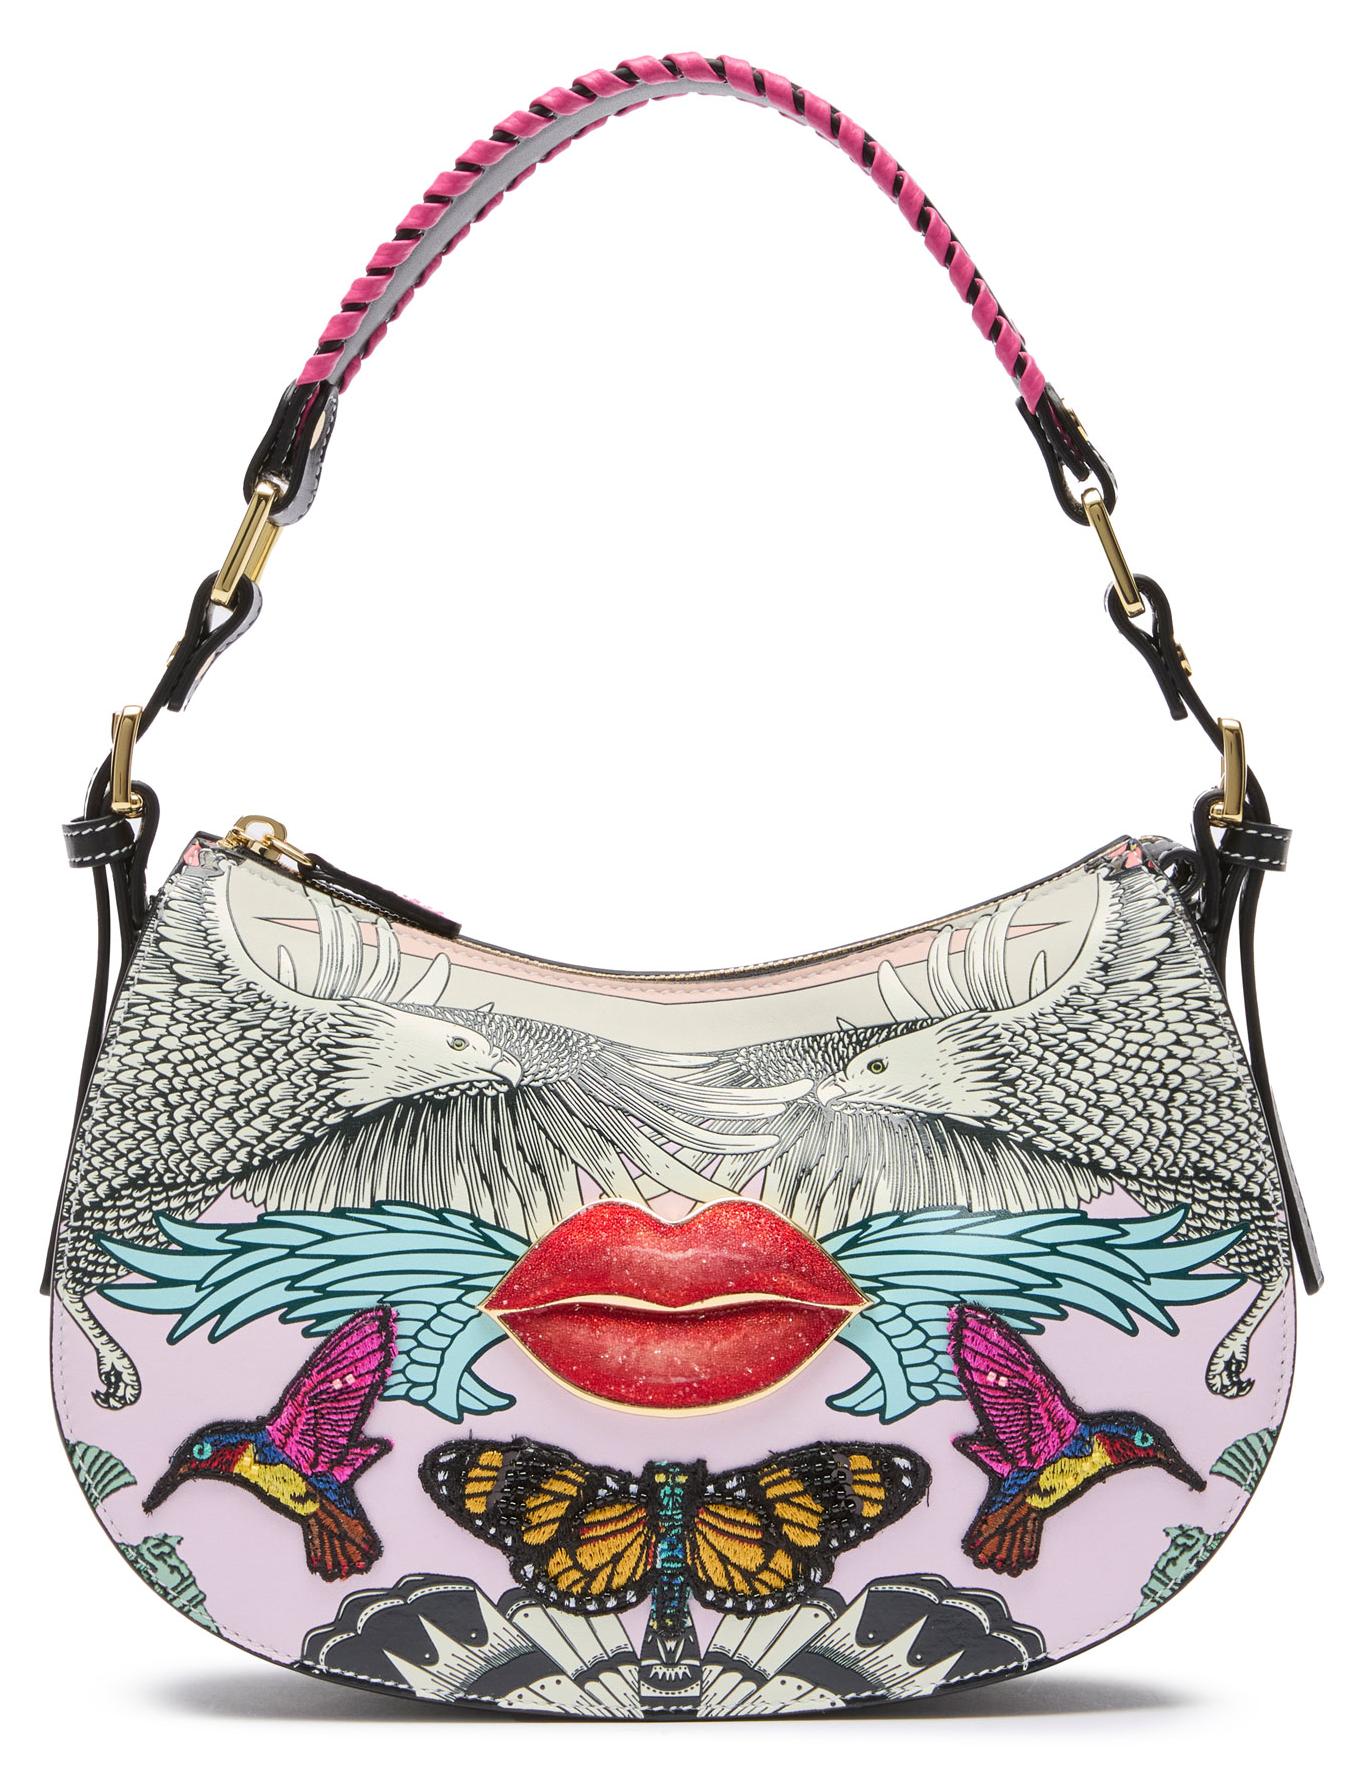
Braccialini Ginevra Bacio Ginevra Bacio ist eine halbmondförmige Schultertasche,Ginevra Bacio ist eine halbmondförmige Schultertasche, veredelt durch einen künstlerischen Print voller Symbole und traumhafter Anklänge. Geflügelte Figuren und Schmetterlinge rahmen ein zentrales, kussförmiges Metall-Accessoire ein, das dem Design Charakter und Dreidimensionalität verleiht.1500,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Braccialini Ginevra Pois Ginevra Pois ist eine Schultertasche mitGinevra Pois ist eine Schultertasche mit halbmondförmiger Silhouette, die weiche Linien mit anspruchsvollen Details verbindet. Die kompakte Struktur mit Reißverschluss wird durch den geformten Schulterriemen mit Lederflechtung aufgewertet - ein unverkennbares Element, das den handwerklichen Charakter des Modells unterstreicht. Die Oberfläche wird durch ein lebendiges Maxi-Punkte-Muster belebt, veredelt durch die ikonische juwelenartige Applikation in Gänseblümchenform mit Brille, gefertigt aus goldfarbenem Metall mit glänzenden Details. Ein originelles, raffiniertes Accessoire, perfekt, um jedem Look Persönlichkeit und Stil zu verleihen.1250,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
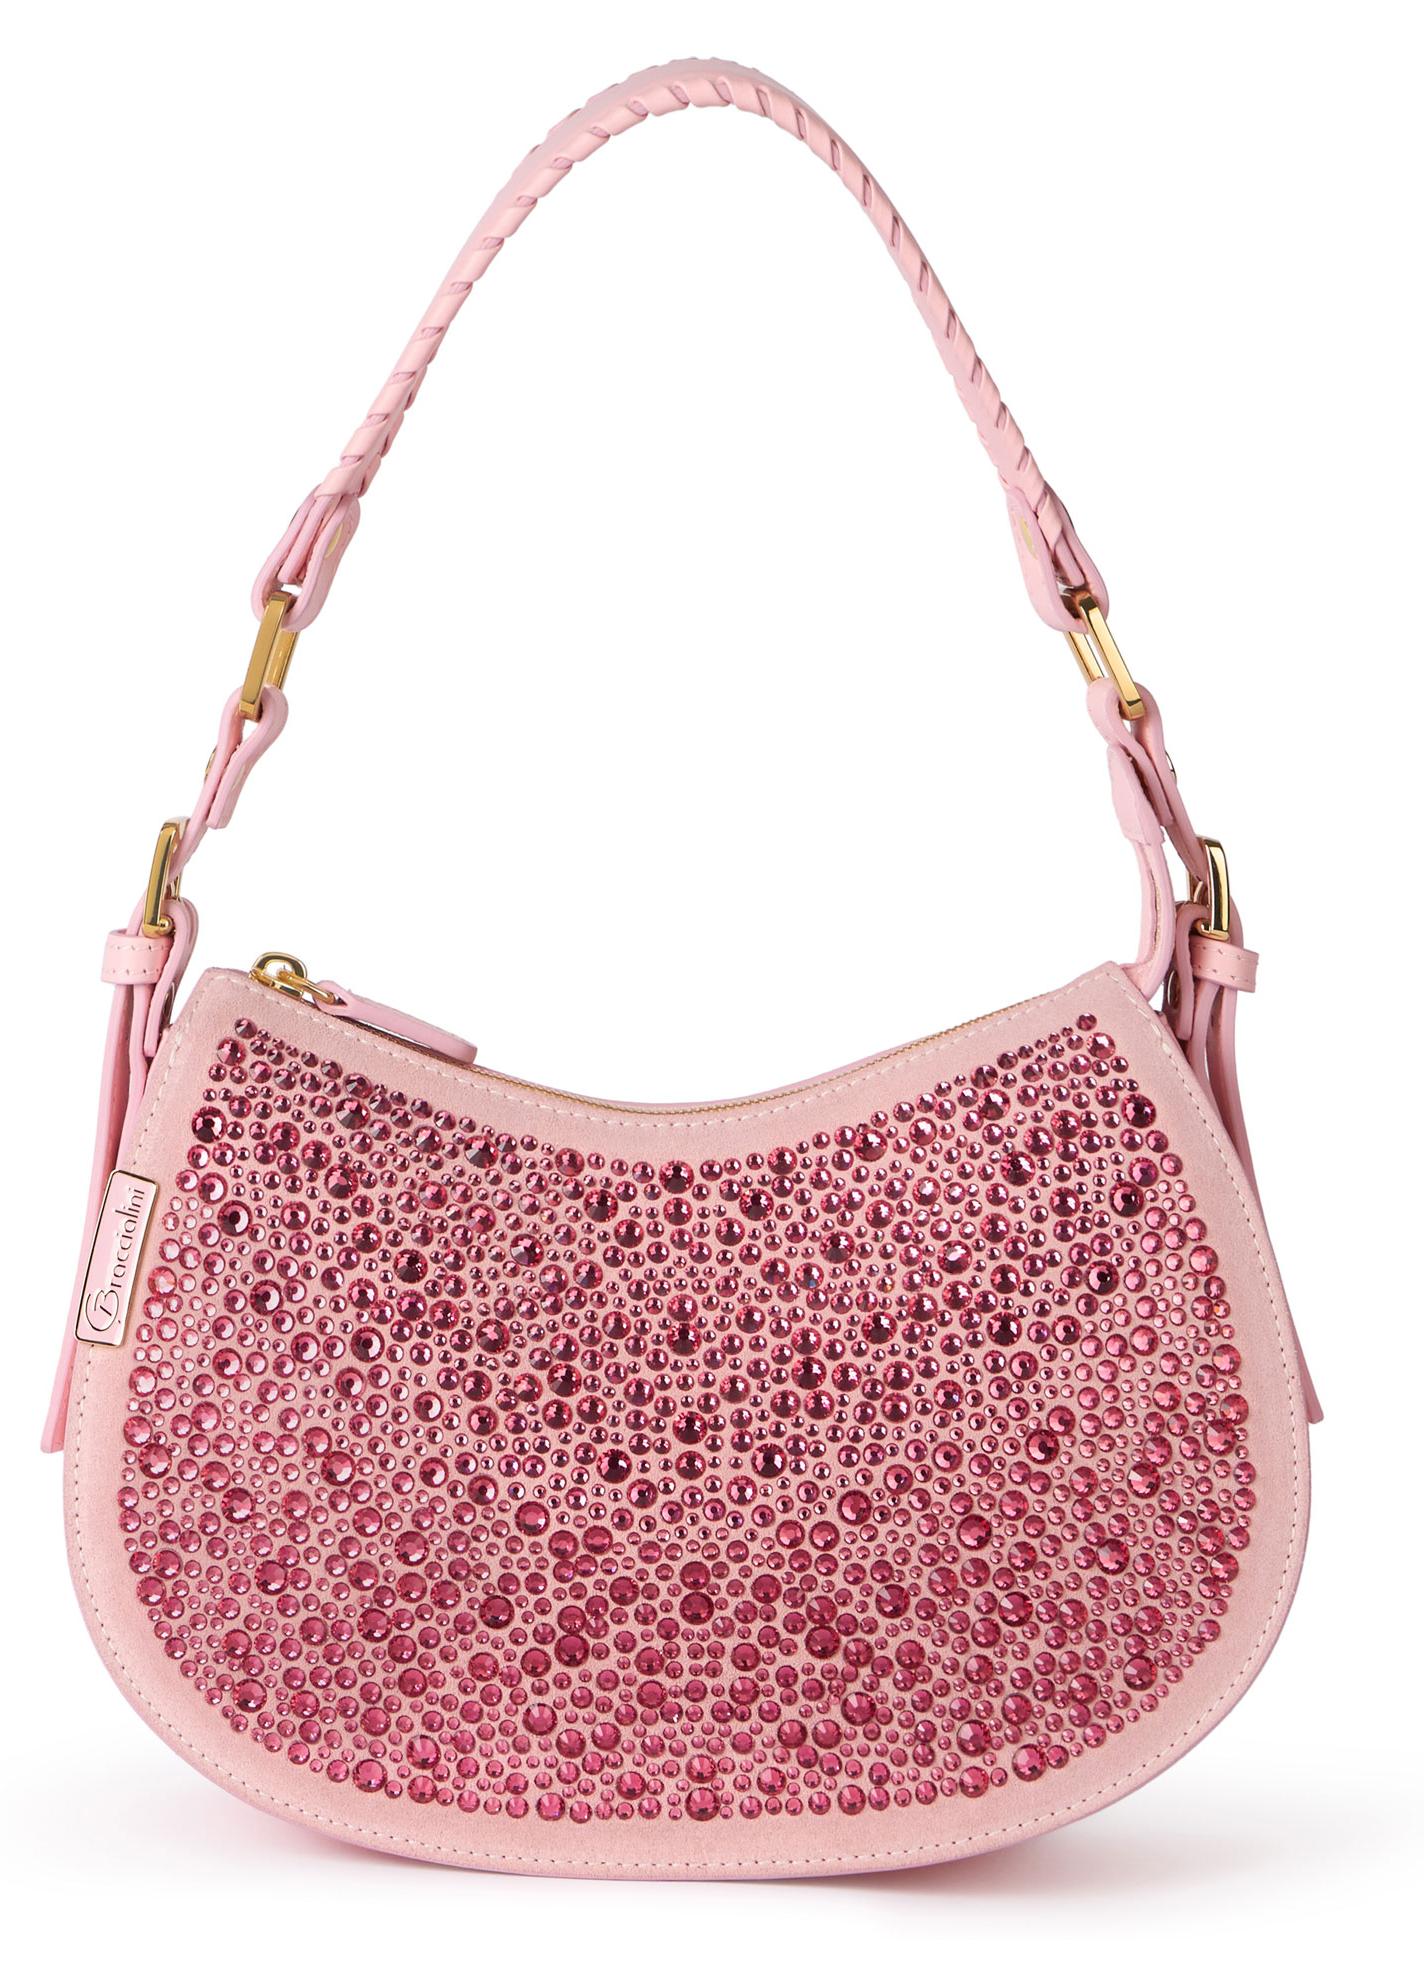
Braccialini Ginevra Studs In dieser Version wird unsere Ginevra aus feinemIn dieser Version wird unsere Ginevra aus feinem Kalbsleder in Kombination mit weichem Ton-in-Ton-Wildleder hergestellt, wobei eine Vielzahl von en Kristallen in drei Größen beide Seiten in einem spektakulären Funkeln von Lichtern bedeckt.1500,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
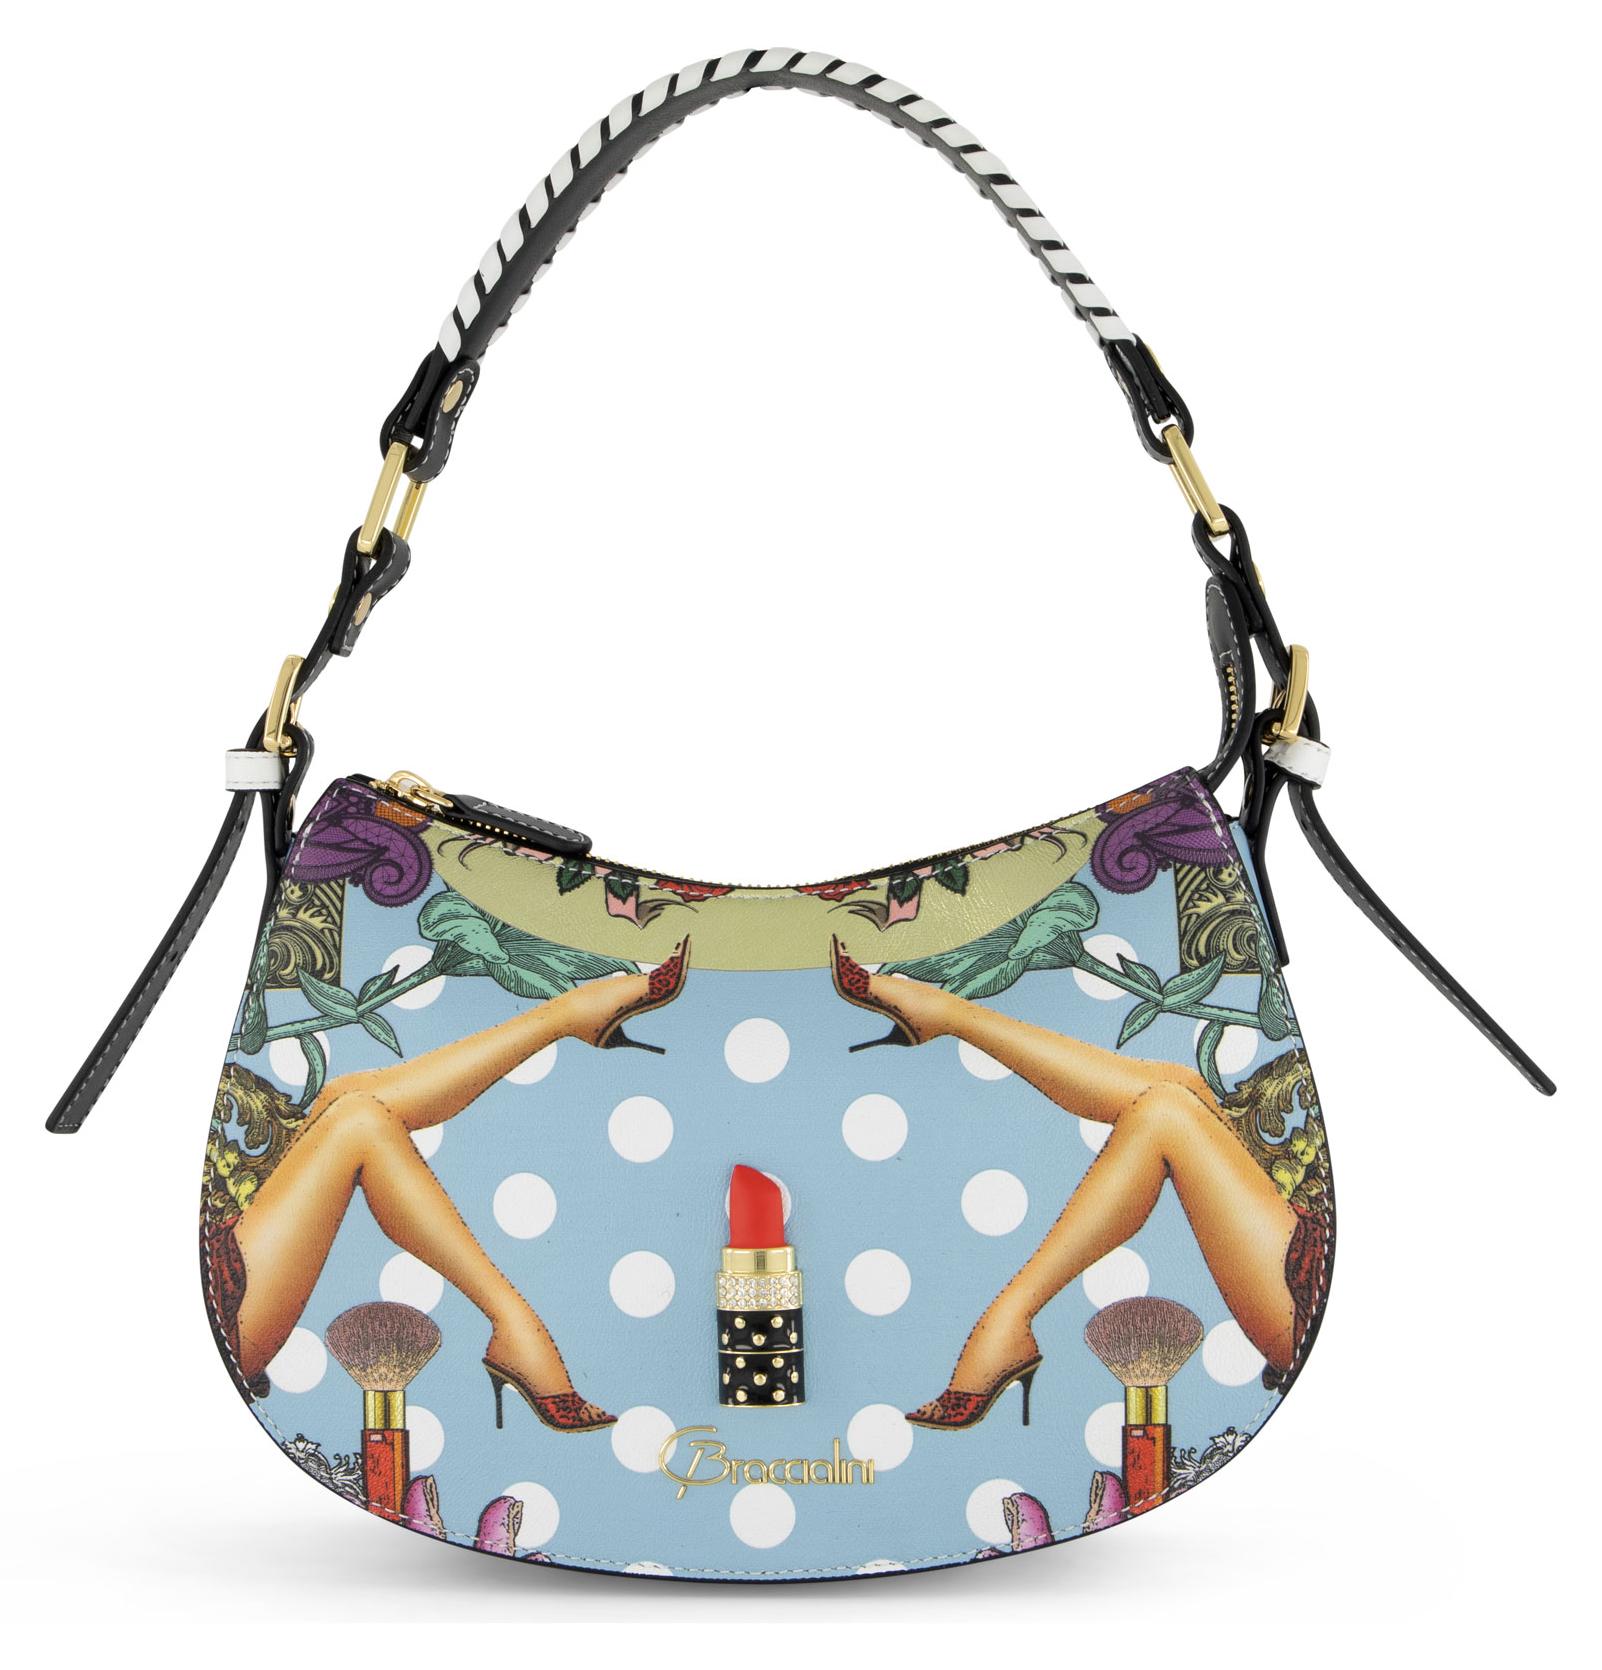
Braccialini Ginevra Make Up Ginevra Make Up ist eine Schultertasche mitGinevra Make Up ist eine Schultertasche mit halbmondförmiger Silhouette, die Weiblichkeit und zeitgemäßen Geist vereint. Die weiche Struktur mit Reißverschluss wird durch den geformten Schulterriemen mit raffinierter Lederflechtung vervollständigt - ein unverkennbares Detail des Modells. Der kunstvolle Print entfaltet sich vor einem hellblauen Hintergrund mit weißen Punkten, in dem geschwungene Frauenbeine, Make-up-Pinsel, Blumen und dekorative Details den Star der Komposition umrahmen: einen juwelenartigen Lippenstift aus und Harz, verziert mit Kristallen. Ein originelles, ausdrucksstarkes Accessoire für alle, die sich mit Eleganz und Ironie abheben möchten.1500,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Braccialini-Ginevra-Floreale-Ginevra:
-
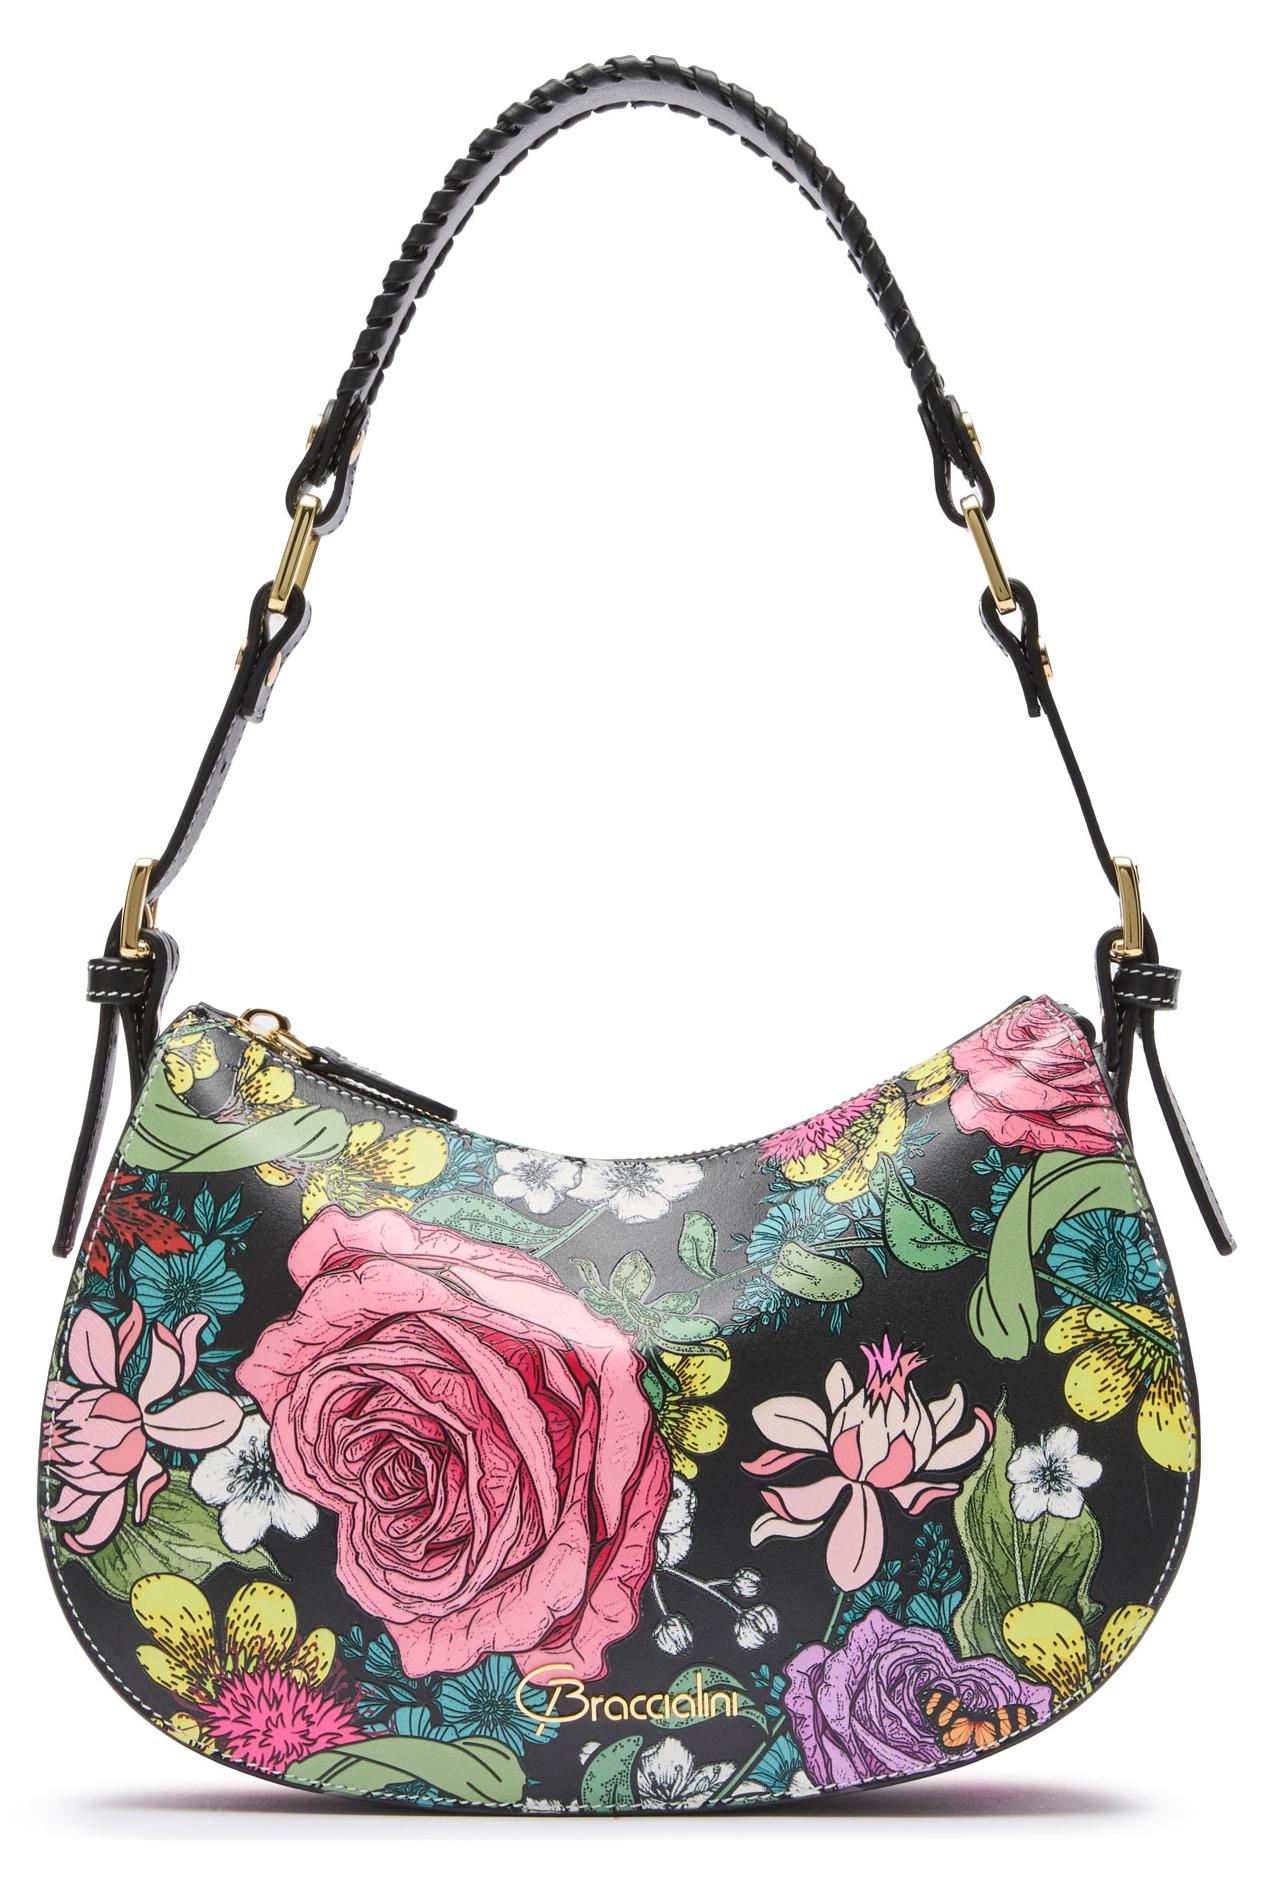
Braccialini Ginevra Floreale Ginevra Fiori vereint Raffinesse und LebendigkeitGinevra Fiori vereint Raffinesse und Lebendigkeit in einer halbmondförmigen Schultertasche. Der Blumenprint, geprägt von einer Rosen-Protagonistin und einem Geflecht aus bunten Blüten und Blättern, erzeugt einen reichen, femininen Effekt mit starker visueller Wirkung. Die Konstruktion mit flachen Seitenfalten und geripptem Keder stützt die Silhouette, während der Reißverschluss für Praktikabilität sorgt. Der geformte, leicht gepolsterte Schulterriemen, verziert mit Lederflechtung, vollendet das Modell mit Komfort und Stil.1500,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
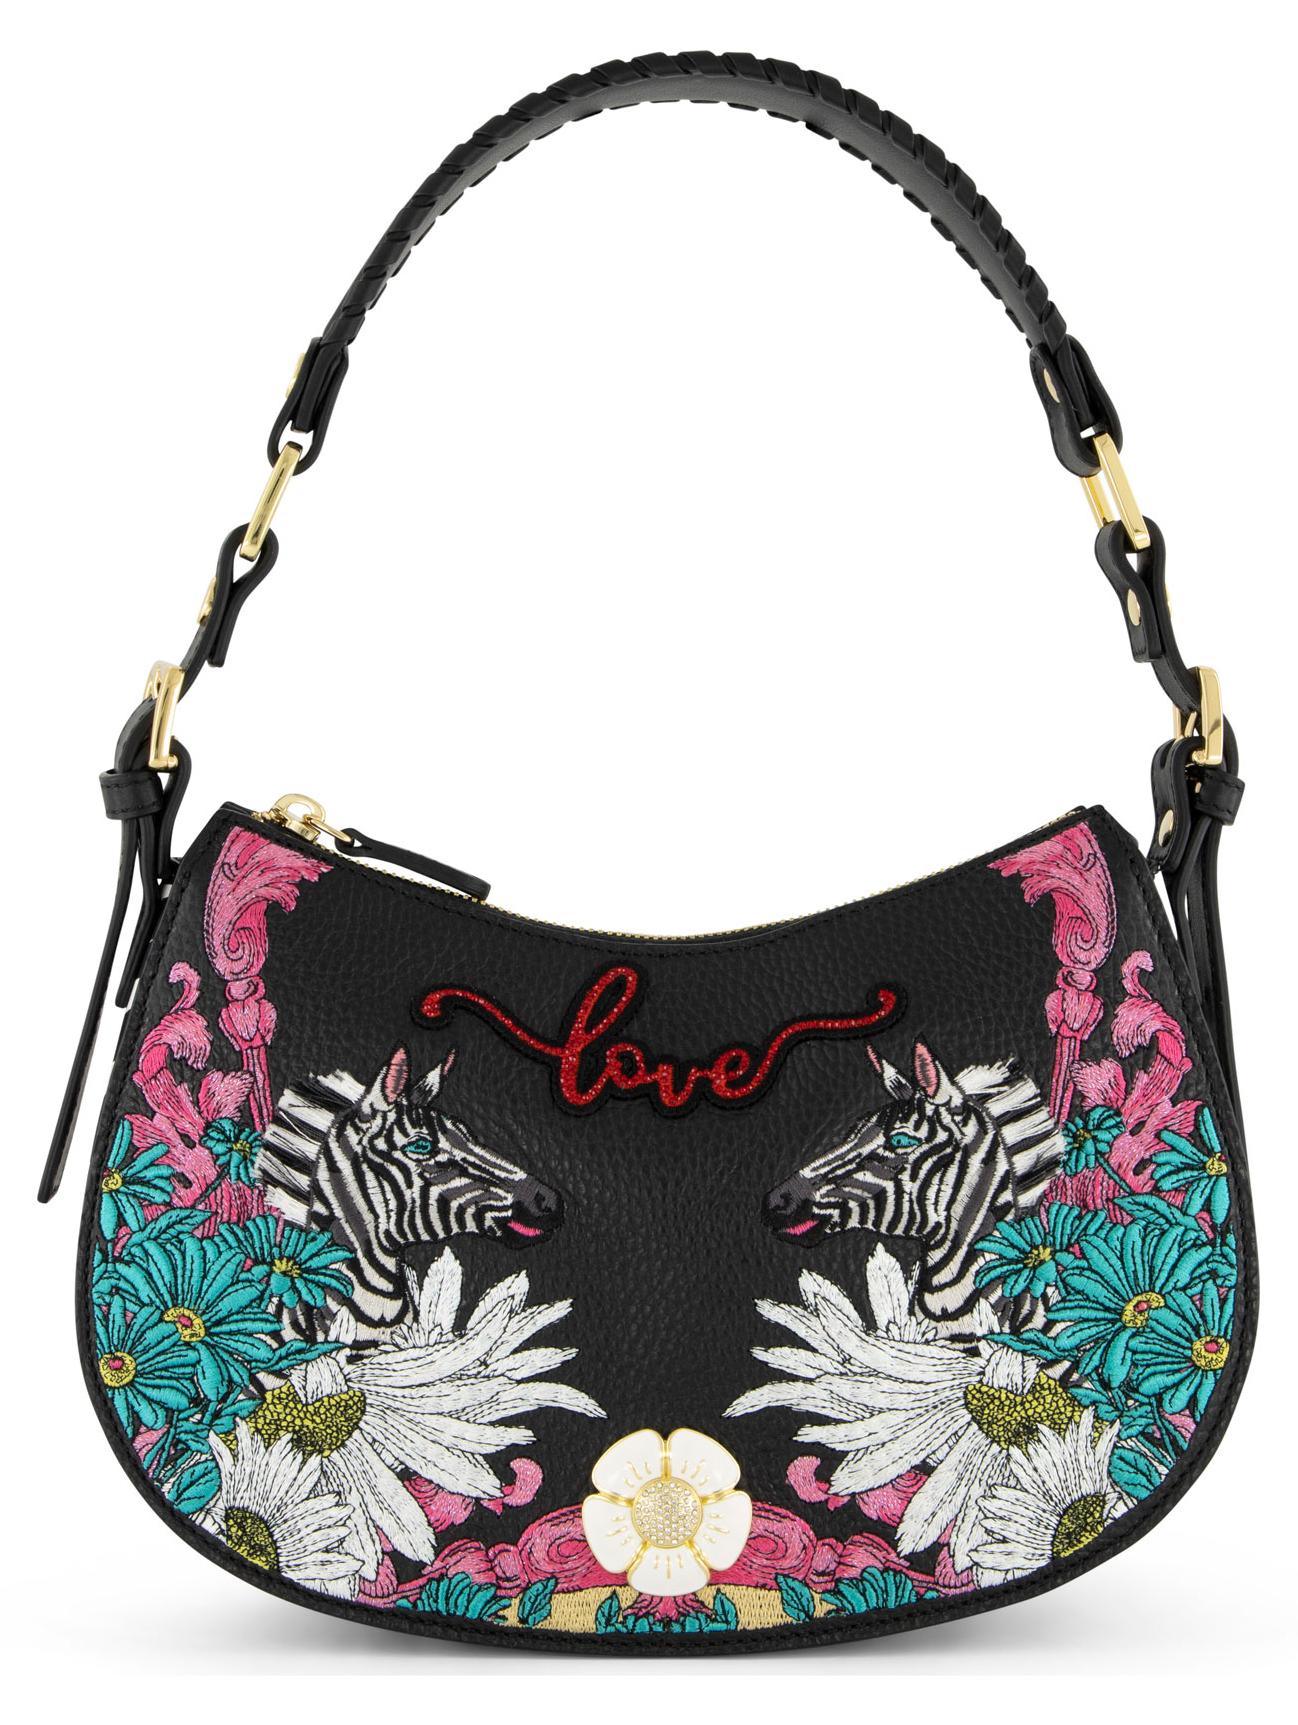
Braccialini Ginevra Zebra Ginevra Zebra ist eine Schultertasche mitGinevra Zebra ist eine Schultertasche mit halbmondförmiger Silhouette, die Eleganz und kreativen Geist vereint. Die weiche Struktur mit Reißverschluss wird durch den geformten Schulterriemen mit raffinierter Lederflechtung aufgewertet - ein unverkennbares Detail des Modells. Auf schwarzem Grund entfaltet sich eine farbenfrohe Stickkomposition, in der sich zwei Zebras zwischen Gänseblümchen und üppigen Blumen gegenüberstehen, während der geprägte Schriftzug "love" eine romantische, zeitgemäße Note hinzufügt. Ein Accessoire mit starker visueller Wirkung, das Funktionalität, Handwerkskunst und Persönlichkeit in einem einzigartigen Design vereint.1500,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Braccialini Ginevra Bacio Ginevra Bacio ist eine halbmondförmige Schultertasche,Ginevra Bacio ist eine halbmondförmige Schultertasche, veredelt durch einen künstlerischen Print voller Symbole und traumhafter Anklänge. Geflügelte Figuren und Schmetterlinge rahmen ein zentrales, kussförmiges Metall-Accessoire ein, das dem Design Charakter und Dreidimensionalität verleiht.1500,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Braccialini Ginevra Pois Ginevra Pois ist eine Schultertasche mitGinevra Pois ist eine Schultertasche mit halbmondförmiger Silhouette, die weiche Linien mit anspruchsvollen Details verbindet. Die kompakte Struktur mit Reißverschluss wird durch den geformten Schulterriemen mit Lederflechtung aufgewertet - ein unverkennbares Element, das den handwerklichen Charakter des Modells unterstreicht. Die Oberfläche wird durch ein lebendiges Maxi-Punkte-Muster belebt, veredelt durch die ikonische juwelenartige Applikation in Gänseblümchenform mit Brille, gefertigt aus goldfarbenem Metall mit glänzenden Details. Ein originelles, raffiniertes Accessoire, perfekt, um jedem Look Persönlichkeit und Stil zu verleihen.1250,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Braccialini-Ginevra-Floreale-Ginevra
-
Braccialini Ginevra Studs In dieser Version wird unsere Ginevra aus feinemIn dieser Version wird unsere Ginevra aus feinem Kalbsleder in Kombination mit weichem Ton-in-Ton-Wildleder hergestellt, wobei eine Vielzahl von en Kristallen in drei Größen beide Seiten in einem spektakulären Funkeln von Lichtern bedeckt.1500,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Braccialini Ginevra Make Up Ginevra Make Up ist eine Schultertasche mitGinevra Make Up ist eine Schultertasche mit halbmondförmiger Silhouette, die Weiblichkeit und zeitgemäßen Geist vereint. Die weiche Struktur mit Reißverschluss wird durch den geformten Schulterriemen mit raffinierter Lederflechtung vervollständigt - ein unverkennbares Detail des Modells. Der kunstvolle Print entfaltet sich vor einem hellblauen Hintergrund mit weißen Punkten, in dem geschwungene Frauenbeine, Make-up-Pinsel, Blumen und dekorative Details den Star der Komposition umrahmen: einen juwelenartigen Lippenstift aus und Harz, verziert mit Kristallen. Ein originelles, ausdrucksstarkes Accessoire für alle, die sich mit Eleganz und Ironie abheben möchten.1500,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
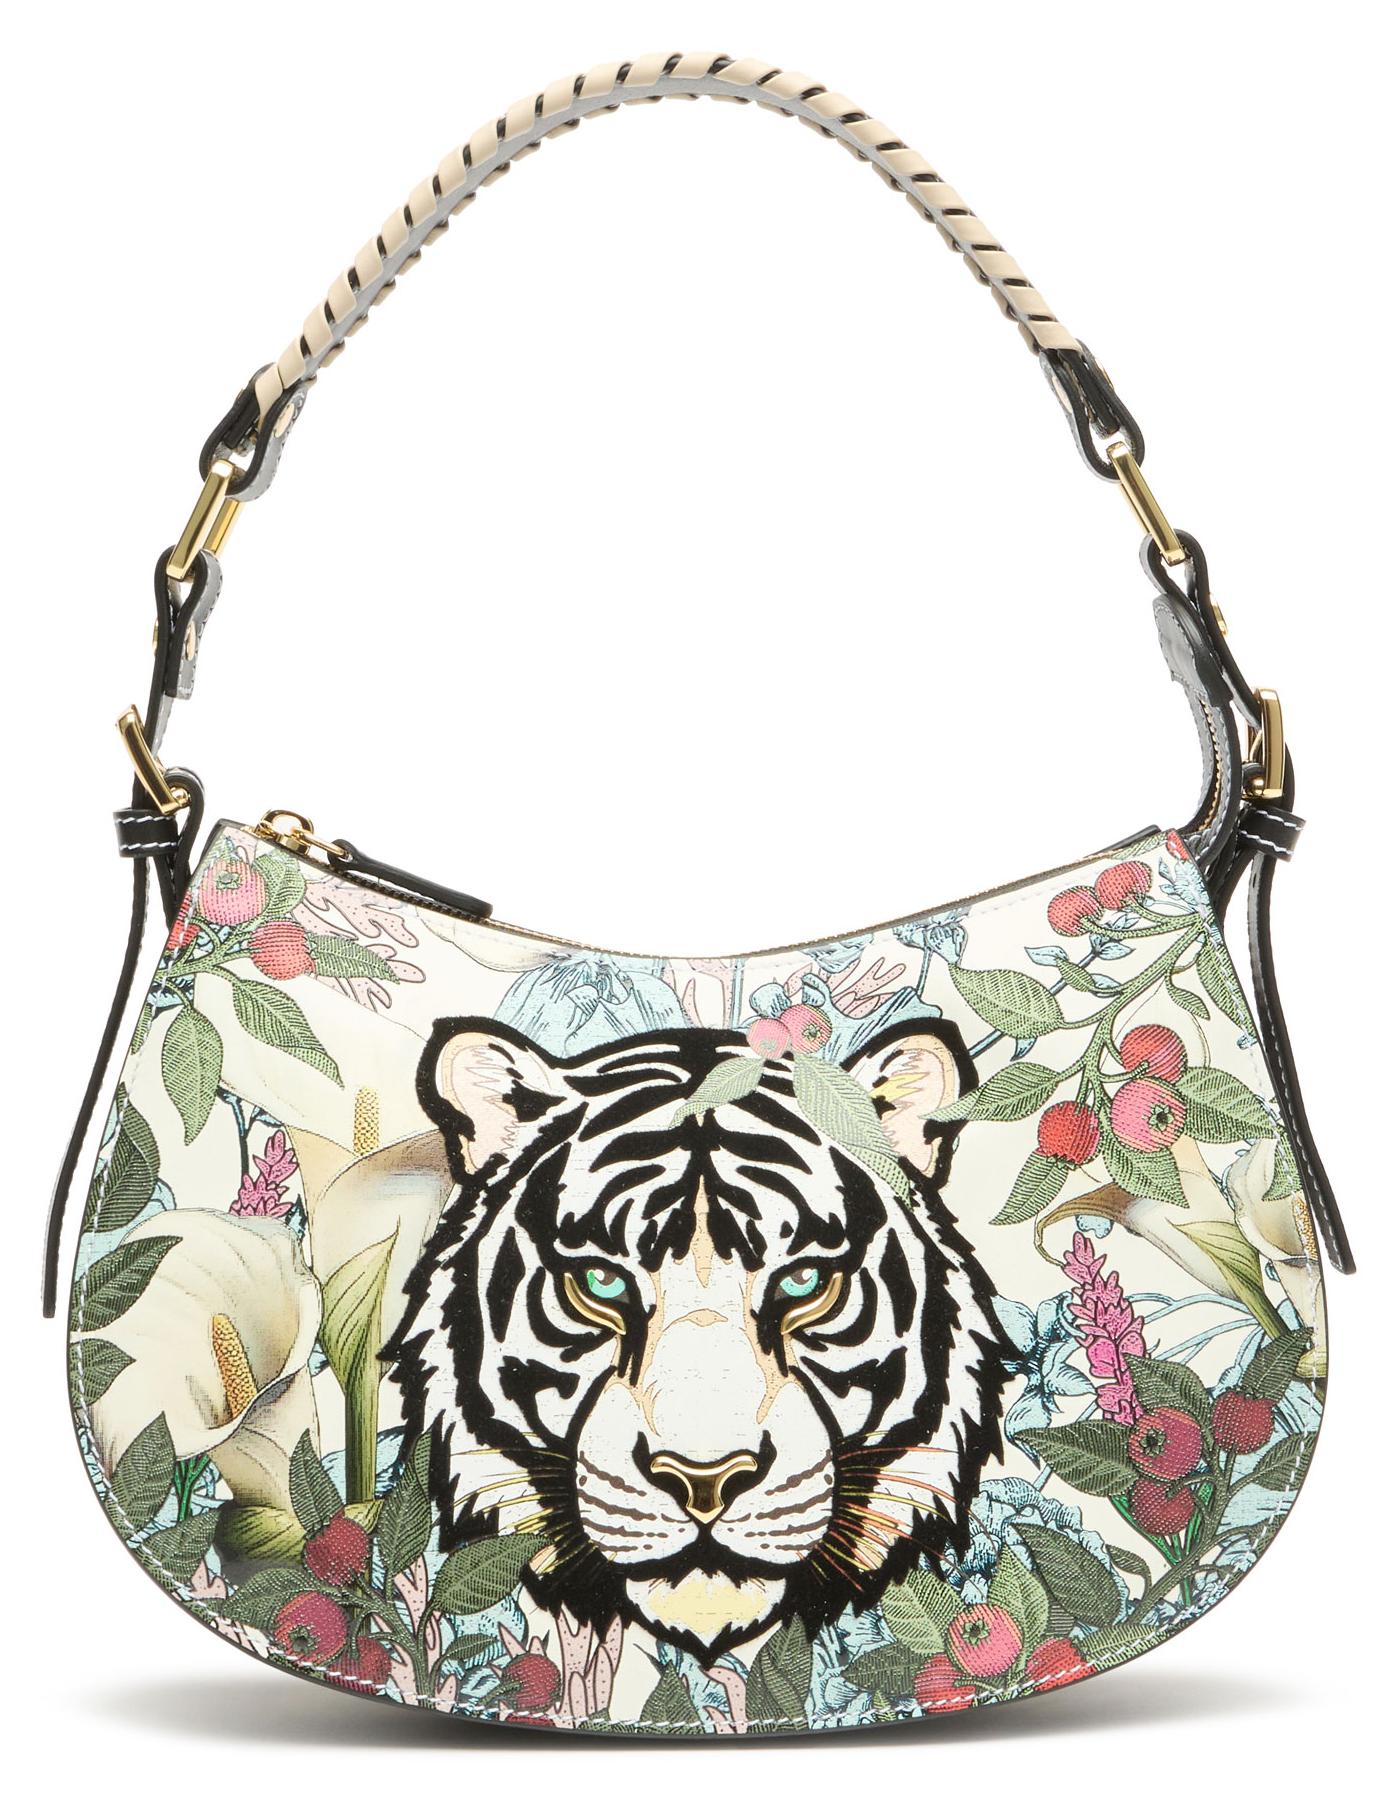
Braccialini Ginevra Tigre Diese halbmondförmige Tasche vereint PraktikabilitätDiese halbmondförmige Tasche vereint Praktikabilität und Charakter dank des Gesichts eines weißen Tigers, eingerahmt von tropischen Blumen und Früchten auf hellem Hintergrund. Die Faltenstruktur mit mittlerer Paspel sorgt für Stabilität, während der geformte Reißverschluss den Zugang zu drei praktischen Fächern ermöglicht. Der verstellbare Schulterriemen wird durch einen geflochtenen Lederhenkel ergänzt. Ein markanter Stil, reich an Details.1500,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
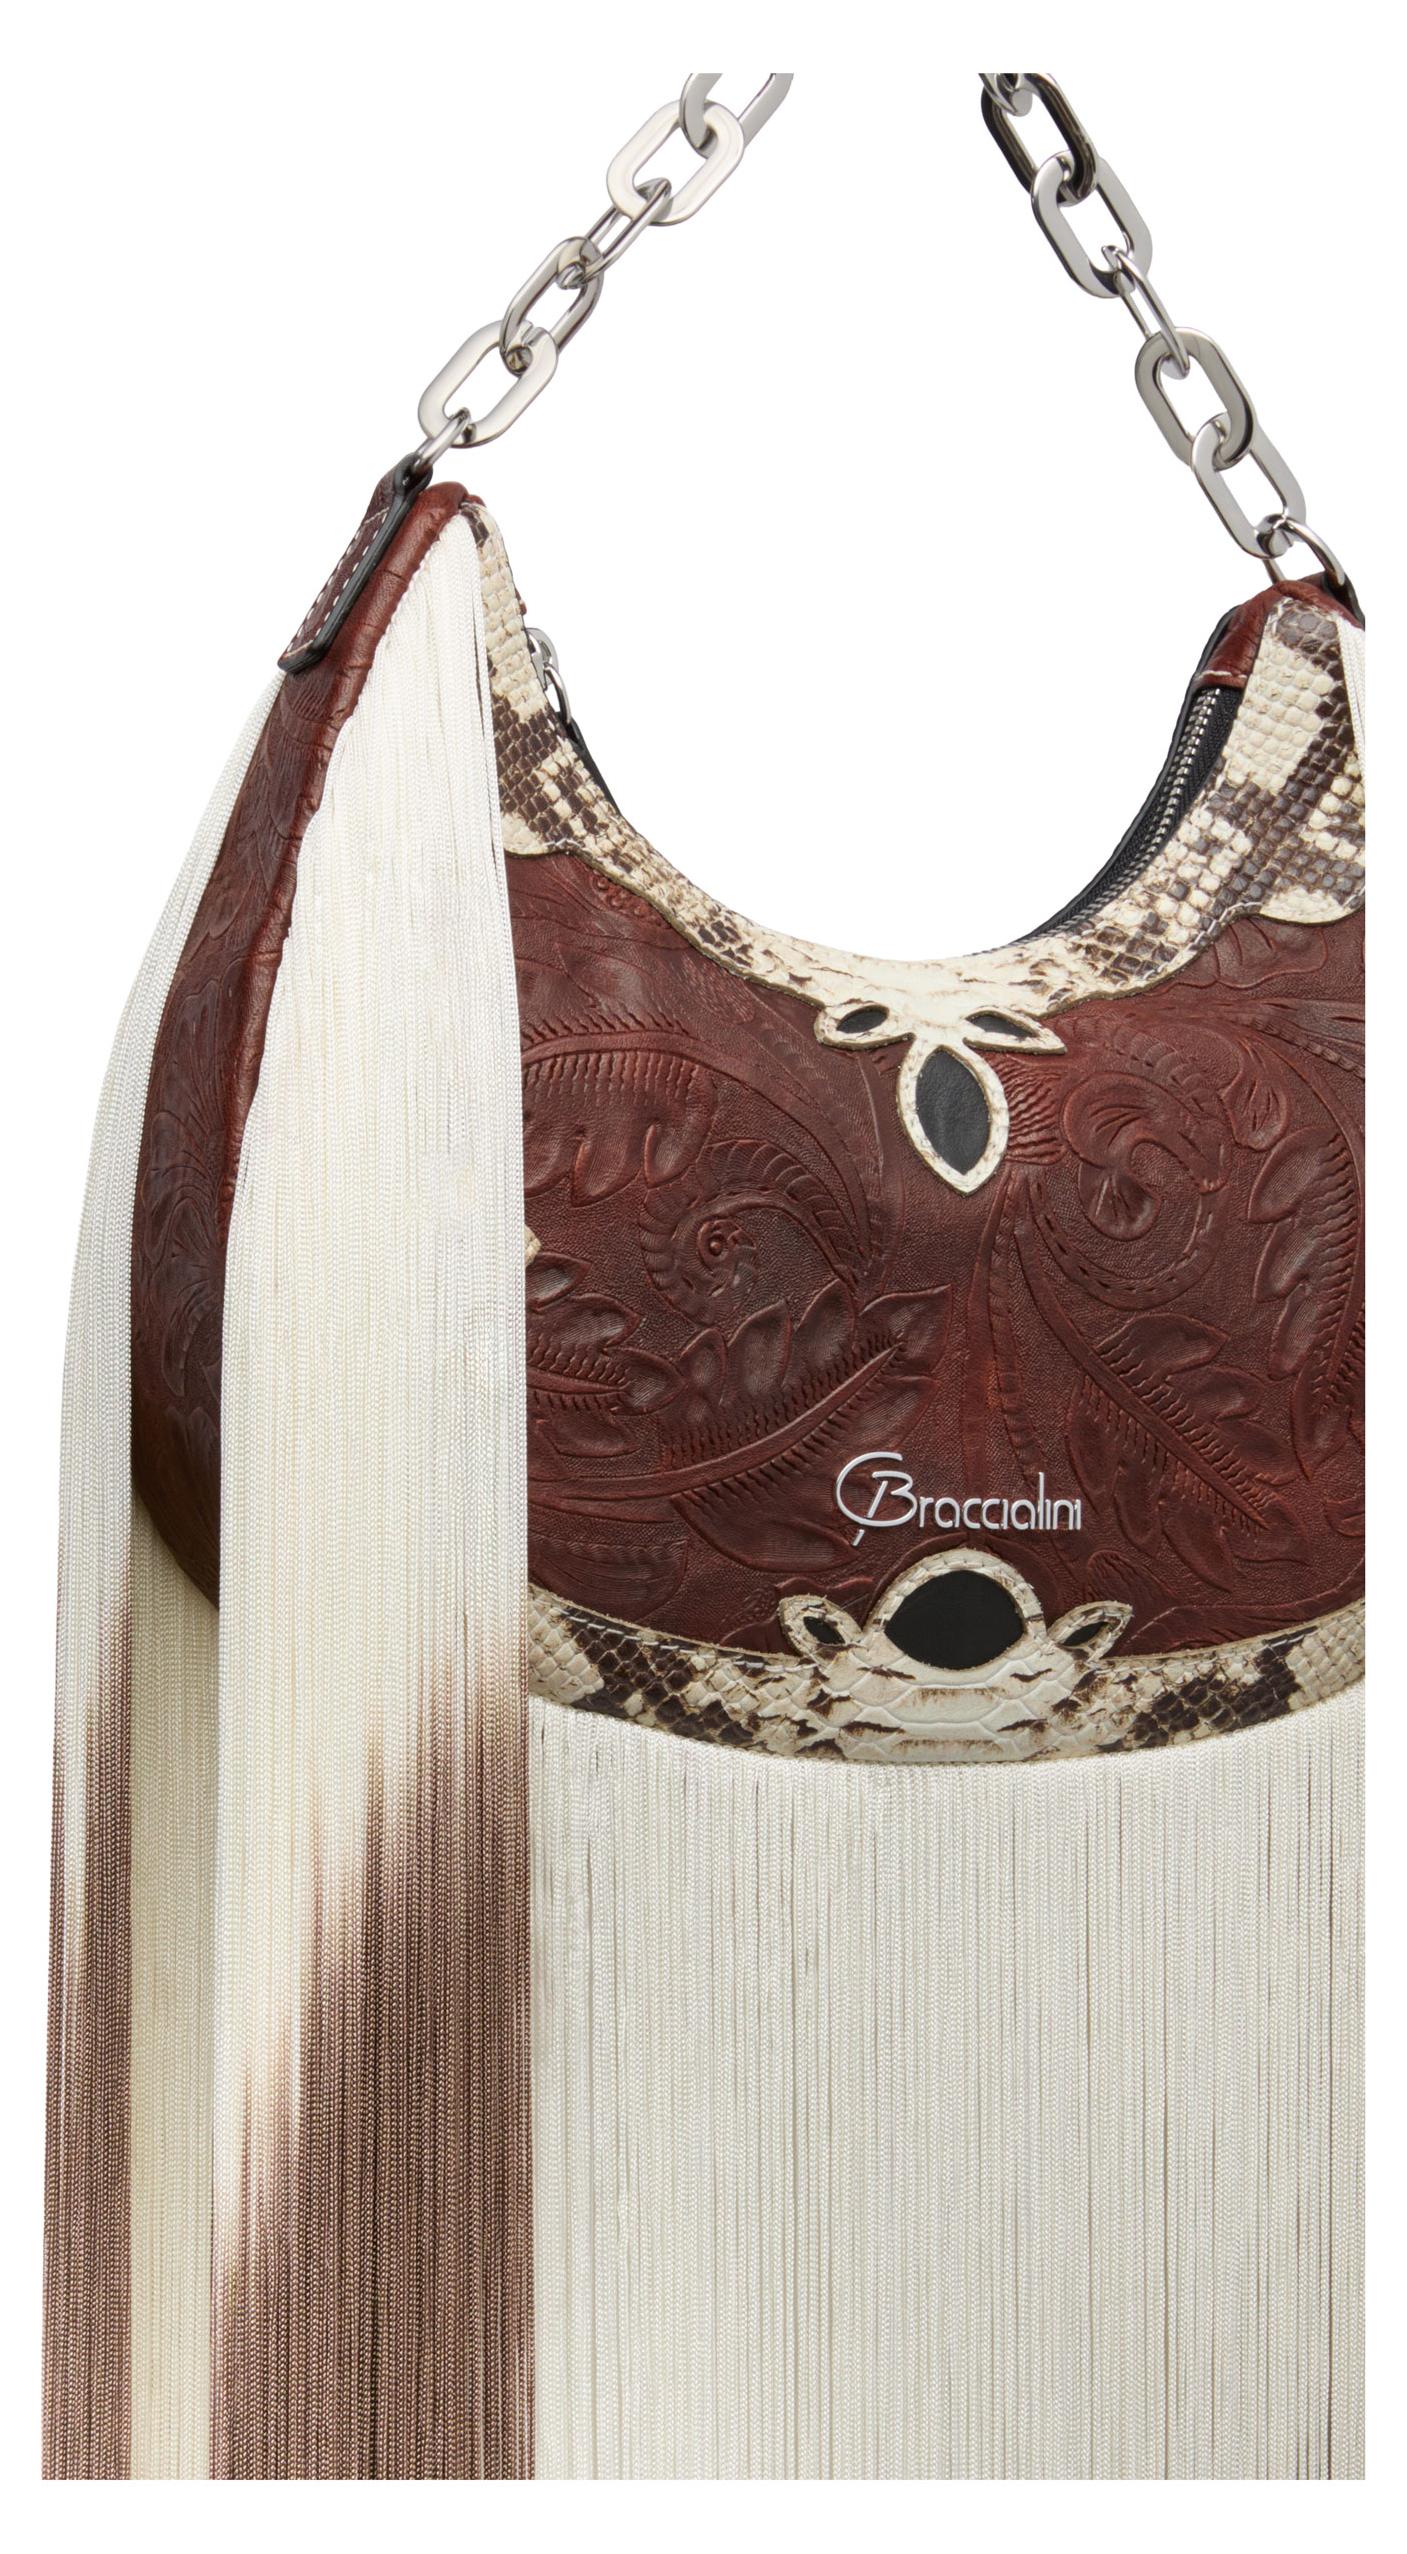
Braccialini Ginevra Texana Eine spektakuläre, überraschende Tasche, dieEine spektakuläre, überraschende Tasche, die Western-Spirit und Boho-Charme vereint. Das Modell Ginevra wird in dieser Version aus Pythonprägung gefertigt, mit braunen Ledereinsätzen im Blumenmuster und kontrastierenden hellen Lederdetails. Das charakteristische Element ist der Wasserfall aus Dégradé-Fransen, der sich über den gesamten Taschenkörper zieht und Bewegung sowie Theatralik verleiht. Der silberfarbene Metallkettengriff mit XXL-Gliedern rundet das Design mit einer markanten, modernen Note ab. Ein mutiges, faszinierendes Stück für alle, die auffallen wollen.2500,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.