Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Welchen Mikrocontroller soll ich für WLED verwenden, ESP32 oder 8266?
Entweder der ESP32 oder der ESP8266 können für WLED verwendet werden. Der ESP32 bietet jedoch einige zusätzliche Funktionen und eine verbesserte Leistung im Vergleich zum ESP8266. Wenn du also mehr Funktionen und Leistung benötigst, ist der ESP32 die bessere Wahl. Wenn du jedoch ein kostengünstigeres Board bevorzugst und keine zusätzlichen Funktionen benötigst, kann der ESP8266 ausreichen. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Brandes-Udo-Mikrocontroller-ESP32
Top-Angebote
Produkte zum Begriff Brandes-Udo-Mikrocontroller-ESP32:
-
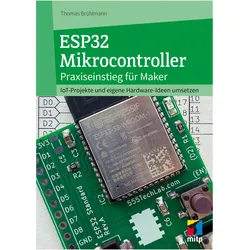
ESP32 Mikrocontroller, Fachbücher von Thomas BrühlmannDas Fachbuch 'ESP32 Mikrocontroller' von Thomas Brühlmann bietet eine fundierte Einführung in die Welt der Mikrocontroller, speziell der ESP32-Familie von Espressif. Es richtet sich an Leser, die praxisnah in die Hardware und Software des ESP32 einsteigen möchten. Das Buch erläutert detailliert die verschiedenen Boards, Module und Chips der ESP32-Familie und vermittelt die Grundlagen der Programmierung in C++ und MicroPython. Neben der Erklärung der zentralen Mikrocontroller-Funktionen wie Ein- und Ausgänge sowie der Schnittstellen I2C, SPI und Bluetooth, werden auch Netzwerk- und IoT-Anwendungen behandelt. Anhand praxisorientierter Projekte, wie der Erweiterung mit einem OLED-Display und der Entwicklung eines DIY-Boards, wird der Leser dazu angeregt, eigene Hardwareprojekte umzusetzen. Das Buch kombiniert theoretisches Wissen mit praktischen Beispielen und bietet somit einen umfassenden Einstieg in die Welt der Mikrocontroller. Es ist ideal für Technikbegeisterte, die ihre Kenntnisse in der Programmierung und im Hardware-Design vertiefen möchten.33,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Warum ist die Portauswahl in der Arduino IDE für den ESP32 Mikrocontroller grau hinterlegt?
Die Portauswahl in der Arduino IDE für den ESP32 Mikrocontroller ist möglicherweise grau hinterlegt, wenn der Mikrocontroller nicht ordnungsgemäß erkannt wurde oder wenn der Treiber nicht installiert ist. Es kann auch sein, dass der ESP32 nicht richtig mit dem Computer verbunden ist oder dass ein anderes Gerät den Port bereits verwendet. Überprüfen Sie diese möglichen Probleme und stellen Sie sicher, dass der ESP32 korrekt erkannt und angeschlossen ist, um die Portauswahl zu aktivieren. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Brandes-Udo-Mikrocontroller-ESP32:
-
Node-RED, Fachbücher von Udo BrandesNode-RED ist ein umfassendes Fachbuch, das sich an alle richtet, die komplexe Schaltungen visuell programmieren möchten, ohne dabei eine einzige Zeile Code schreiben zu müssen. Autor Udo Brandes führt die Leser durch die Grundlagen und fortgeschrittenen Techniken der visuellen Programmierung mit Node-RED. Das Buch bietet eine detaillierte Einführung in die Installation, den Node-RED-Editor und die Erstellung von Flows und Dashboards. Leser lernen, wie sie Daten aus Sensoren automatisiert auslesen, Messwerte speichern und Daten über Netzwerke austauschen können. Darüber hinaus werden fortgeschrittene Themen wie die Entwicklung eigener Nodes und die Ansteuerung von Mikrocontrollern behandelt. Dieses Handbuch ist somit eine wertvolle Ressource für alle, die in der Heimautomation, Maker- und IoT-Projekten tätig sind.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Home Assistant, Fachbücher von Udo BrandesDas Fachbuch "Home Assistant" von Udo Brandes bietet eine umfassende Anleitung zur Gestaltung eines individuellen Smart Homes. Es führt die Leser Schritt für Schritt durch den gesamten Prozess, von der Einrichtung über die Verwaltung bis hin zur Automatisierung von Geräten und Szenen. Die 3. Auflage enthält aktualisierte Informationen zu den neuesten KI-Features von Home Assistant und zeigt, wie man Geräte und Dienste effizient integriert. Die übersichtlichen Kapitel ermöglichen ein einfaches Nachschlagen und bieten wertvolle Einblicke in die Erweiterung des Systems mit Datenbank- und Programmiermöglichkeiten. Zudem werden praktische Anwendungen wie die Einbindung eigener Schalter und Sensoren mit ESPHome behandelt, um ein vollständiges Heimautomationspaket zu erstellen. Dieses Buch ist eine wertvolle Ressource für alle, die ihr Zuhause intelligent gestalten möchten.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESP32 Mikrocontroller, Fachbücher von Thomas BrühlmannDas Fachbuch 'ESP32 Mikrocontroller' von Thomas Brühlmann bietet eine fundierte Einführung in die Welt der Mikrocontroller, speziell der ESP32-Familie von Espressif. Es richtet sich an Leser, die praxisnah in die Hardware und Software des ESP32 einsteigen möchten. Das Buch erläutert detailliert die verschiedenen Boards, Module und Chips der ESP32-Familie und vermittelt die Grundlagen der Programmierung in C++ und MicroPython. Neben der Erklärung der zentralen Mikrocontroller-Funktionen wie Ein- und Ausgänge sowie der Schnittstellen I2C, SPI und Bluetooth, werden auch Netzwerk- und IoT-Anwendungen behandelt. Anhand praxisorientierter Projekte, wie der Erweiterung mit einem OLED-Display und der Entwicklung eines DIY-Boards, wird der Leser dazu angeregt, eigene Hardwareprojekte umzusetzen. Das Buch kombiniert theoretisches Wissen mit praktischen Beispielen und bietet somit einen umfassenden Einstieg in die Welt der Mikrocontroller. Es ist ideal für Technikbegeisterte, die ihre Kenntnisse in der Programmierung und im Hardware-Design vertiefen möchten.33,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welchen Mikrocontroller soll ich für WLED verwenden, ESP32 oder 8266?
Entweder der ESP32 oder der ESP8266 können für WLED verwendet werden. Der ESP32 bietet jedoch einige zusätzliche Funktionen und eine verbesserte Leistung im Vergleich zum ESP8266. Wenn du also mehr Funktionen und Leistung benötigst, ist der ESP32 die bessere Wahl. Wenn du jedoch ein kostengünstigeres Board bevorzugst und keine zusätzlichen Funktionen benötigst, kann der ESP8266 ausreichen. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Warum ist die Portauswahl in der Arduino IDE für den ESP32 Mikrocontroller grau hinterlegt?
Die Portauswahl in der Arduino IDE für den ESP32 Mikrocontroller ist möglicherweise grau hinterlegt, wenn der Mikrocontroller nicht ordnungsgemäß erkannt wurde oder wenn der Treiber nicht installiert ist. Es kann auch sein, dass der ESP32 nicht richtig mit dem Computer verbunden ist oder dass ein anderes Gerät den Port bereits verwendet. Überprüfen Sie diese möglichen Probleme und stellen Sie sicher, dass der ESP32 korrekt erkannt und angeschlossen ist, um die Portauswahl zu aktivieren. **
Ähnliche Suchbegriffe für Brandes-Udo-Mikrocontroller-ESP32
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.