Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Welchen Mikrocontroller soll ich für WLED verwenden, ESP32 oder 8266?
Entweder der ESP32 oder der ESP8266 können für WLED verwendet werden. Der ESP32 bietet jedoch einige zusätzliche Funktionen und eine verbesserte Leistung im Vergleich zum ESP8266. Wenn du also mehr Funktionen und Leistung benötigst, ist der ESP32 die bessere Wahl. Wenn du jedoch ein kostengünstigeres Board bevorzugst und keine zusätzlichen Funktionen benötigst, kann der ESP8266 ausreichen. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für ESP32-Mikrocontroller-Fachbücher-von
Top-Angebote
Produkte zum Begriff ESP32-Mikrocontroller-Fachbücher-von:
-
Governance-Token, Fachbücher von Philipp BauerDie gesellschaftsrechtliche Mitbestimmung erlebt einen Wandel. Durch sogenannte Governance-Token werden bei der Verwaltung einer dezentralen autonomen Organisation Mitsprache- und Kontrollrechte eingeräumt. Ihre technische Abbildung erfolgt auf der jeweiligen Blockchain und ermöglicht auf diese Weise eine durchweg digitale Governance in dezentralen Ökosystemen. Philipp Bauer unterzieht diese Tokenart einer gesellschafts- und wertpapierrechtlichen Analyse. Dafür untersucht er grundlegende Instrumente des Rechts - die Mitgliedschaft und das Wertpapier - in einem dezentralisierten und tokenisierten Umfeld und ermöglicht so eine Betrachtung der Divergenz zwischen rechtlicher Theorie und aktueller Praxis von Kryptotoken.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Warum ist die Portauswahl in der Arduino IDE für den ESP32 Mikrocontroller grau hinterlegt?
Die Portauswahl in der Arduino IDE für den ESP32 Mikrocontroller ist möglicherweise grau hinterlegt, wenn der Mikrocontroller nicht ordnungsgemäß erkannt wurde oder wenn der Treiber nicht installiert ist. Es kann auch sein, dass der ESP32 nicht richtig mit dem Computer verbunden ist oder dass ein anderes Gerät den Port bereits verwendet. Überprüfen Sie diese möglichen Probleme und stellen Sie sicher, dass der ESP32 korrekt erkannt und angeschlossen ist, um die Portauswahl zu aktivieren. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff ESP32-Mikrocontroller-Fachbücher-von:
-
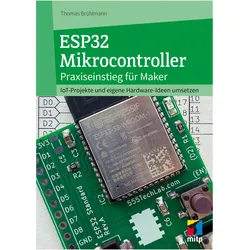
ESP32 Mikrocontroller, Fachbücher von Thomas BrühlmannDas Fachbuch 'ESP32 Mikrocontroller' von Thomas Brühlmann bietet eine fundierte Einführung in die Welt der Mikrocontroller, speziell der ESP32-Familie von Espressif. Es richtet sich an Leser, die praxisnah in die Hardware und Software des ESP32 einsteigen möchten. Das Buch erläutert detailliert die verschiedenen Boards, Module und Chips der ESP32-Familie und vermittelt die Grundlagen der Programmierung in C++ und MicroPython. Neben der Erklärung der zentralen Mikrocontroller-Funktionen wie Ein- und Ausgänge sowie der Schnittstellen I2C, SPI und Bluetooth, werden auch Netzwerk- und IoT-Anwendungen behandelt. Anhand praxisorientierter Projekte, wie der Erweiterung mit einem OLED-Display und der Entwicklung eines DIY-Boards, wird der Leser dazu angeregt, eigene Hardwareprojekte umzusetzen. Das Buch kombiniert theoretisches Wissen mit praktischen Beispielen und bietet somit einen umfassenden Einstieg in die Welt der Mikrocontroller. Es ist ideal für Technikbegeisterte, die ihre Kenntnisse in der Programmierung und im Hardware-Design vertiefen möchten.33,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
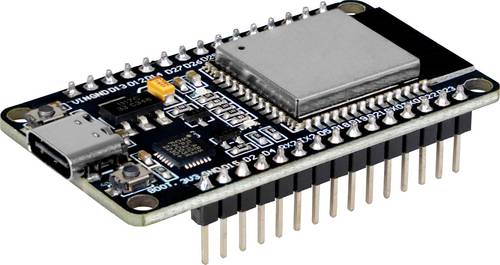
Joy-it SBC-NodeMCU-ESP32-C Mikrocontroller Node MCU ESP32 Mikrocontroller BoardDer NodeMCU-ESP32 ist die ideale Wahl für müheloses Prototyping und bietet eine einfache Programmierung über Lua-Skript oder die Arduino IDE. Sein Breadboard-kompatibles Design gewährleistet eine schnelle Einrichtung und Integration in Ihre Projekte. Dieses leistungsstarke Entwicklungsboard verfügt über 2,4 GHz Dual-Mode Wi-Fi und BT (BT) Wireless-Konnektivität, die eine nahtlose Kommunikation für eine breite Palette von Anwendungen ermöglicht. Ausgestattet mit 512 KB SRAM und 4 MB Flash-Speicher, bietet die NodeMCU-ESP32 reichlich Ressourcen für Ihre Projekte. Es verfügt außerdem über 21 GPIO-Pins für flexible Schnittstellen und unterstützt Protokolle wie I2C, SPI, UART, DAC und ADC für eine Vielzahl von Sensor- und Peripherie-Integrationen. Darüber hinaus verfügt das Board über eine USB-C-Schnittstelle für eine schnelle und bequeme Strom- und Datenübertragung, die moderne Konnektivitätsstandards gewährleistet.9,60 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Governance-Token, Fachbücher von Philipp BauerDie gesellschaftsrechtliche Mitbestimmung erlebt einen Wandel. Durch sogenannte Governance-Token werden bei der Verwaltung einer dezentralen autonomen Organisation Mitsprache- und Kontrollrechte eingeräumt. Ihre technische Abbildung erfolgt auf der jeweiligen Blockchain und ermöglicht auf diese Weise eine durchweg digitale Governance in dezentralen Ökosystemen. Philipp Bauer unterzieht diese Tokenart einer gesellschafts- und wertpapierrechtlichen Analyse. Dafür untersucht er grundlegende Instrumente des Rechts - die Mitgliedschaft und das Wertpapier - in einem dezentralisierten und tokenisierten Umfeld und ermöglicht so eine Betrachtung der Divergenz zwischen rechtlicher Theorie und aktueller Praxis von Kryptotoken.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welchen Mikrocontroller soll ich für WLED verwenden, ESP32 oder 8266?
Entweder der ESP32 oder der ESP8266 können für WLED verwendet werden. Der ESP32 bietet jedoch einige zusätzliche Funktionen und eine verbesserte Leistung im Vergleich zum ESP8266. Wenn du also mehr Funktionen und Leistung benötigst, ist der ESP32 die bessere Wahl. Wenn du jedoch ein kostengünstigeres Board bevorzugst und keine zusätzlichen Funktionen benötigst, kann der ESP8266 ausreichen. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Warum ist die Portauswahl in der Arduino IDE für den ESP32 Mikrocontroller grau hinterlegt?
Die Portauswahl in der Arduino IDE für den ESP32 Mikrocontroller ist möglicherweise grau hinterlegt, wenn der Mikrocontroller nicht ordnungsgemäß erkannt wurde oder wenn der Treiber nicht installiert ist. Es kann auch sein, dass der ESP32 nicht richtig mit dem Computer verbunden ist oder dass ein anderes Gerät den Port bereits verwendet. Überprüfen Sie diese möglichen Probleme und stellen Sie sicher, dass der ESP32 korrekt erkannt und angeschlossen ist, um die Portauswahl zu aktivieren. **
Ähnliche Suchbegriffe für ESP32-Mikrocontroller-Fachbücher-von
-
Brandes, Udo: Mikrocontroller ESP32Mikrocontroller ESP32 , Das umfassendes Handbuch. Über 700 Seiten, komplett in Farbe, mit Fritzing-Schaltskizzen und Projektideen - Neue Auflage 2024 , Sport-Gewindefahrwerk > Sportfederung , Auflage: 3. Auflage, Erscheinungsjahr: 20240704, Produktform: Leinen, Autoren: Brandes, Udo, Auflage: 24003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 741, Themenüberschrift: COMPUTERS / Hardware / Mainframes & Minicomputers, Keyword: Arduino; Ausbildung; Datasheet; ESP-32-Projekte; ESP-IDF; ESP32 programmieren; ESP32-S3-Box-3; ESP8266; Elektro-Technik; Espressif; Hand-Buch Bücher PDF E-Book; Mikro-Controller; Raspberry Pi; System-on-a-Chip; WLAN Bluetooth; WLAN-SoC; Wissen Tutorial Einführung Anleitung, Fachschema: Computer / PC-Hardware~Elektrotechnik~Embedded System~Mikrocontroller, Fachkategorie: Elektrotechnik~Mainframes und Minicomputer~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Hardware, Fachkategorie: Elektronische Geräte und Materialien, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 246, Breite: 179, Höhe: 46, Gewicht: 1516, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.