Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Brio-Zug-mit-Batterielok
Top-Angebote
Produkte zum Begriff Brio-Zug-mit-Batterielok:
-
Brio Goldene BatterielokMit ihrem glänzend goldenen, metallischen Lack und dem klassischen Tuut-tuut-Geräusch beeindruckt die Goldene Batterielok mit Licht und Sound alle, während sie mit rasendem Tempo über die Schienen saust. Diese batteriebetriebene Spielzeuglok ist eine der stärksten in der BrioWorld und fährt vorwärts und rückwärts mit dazugehörigen Licht- und Geräuscheffekten.28,53 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
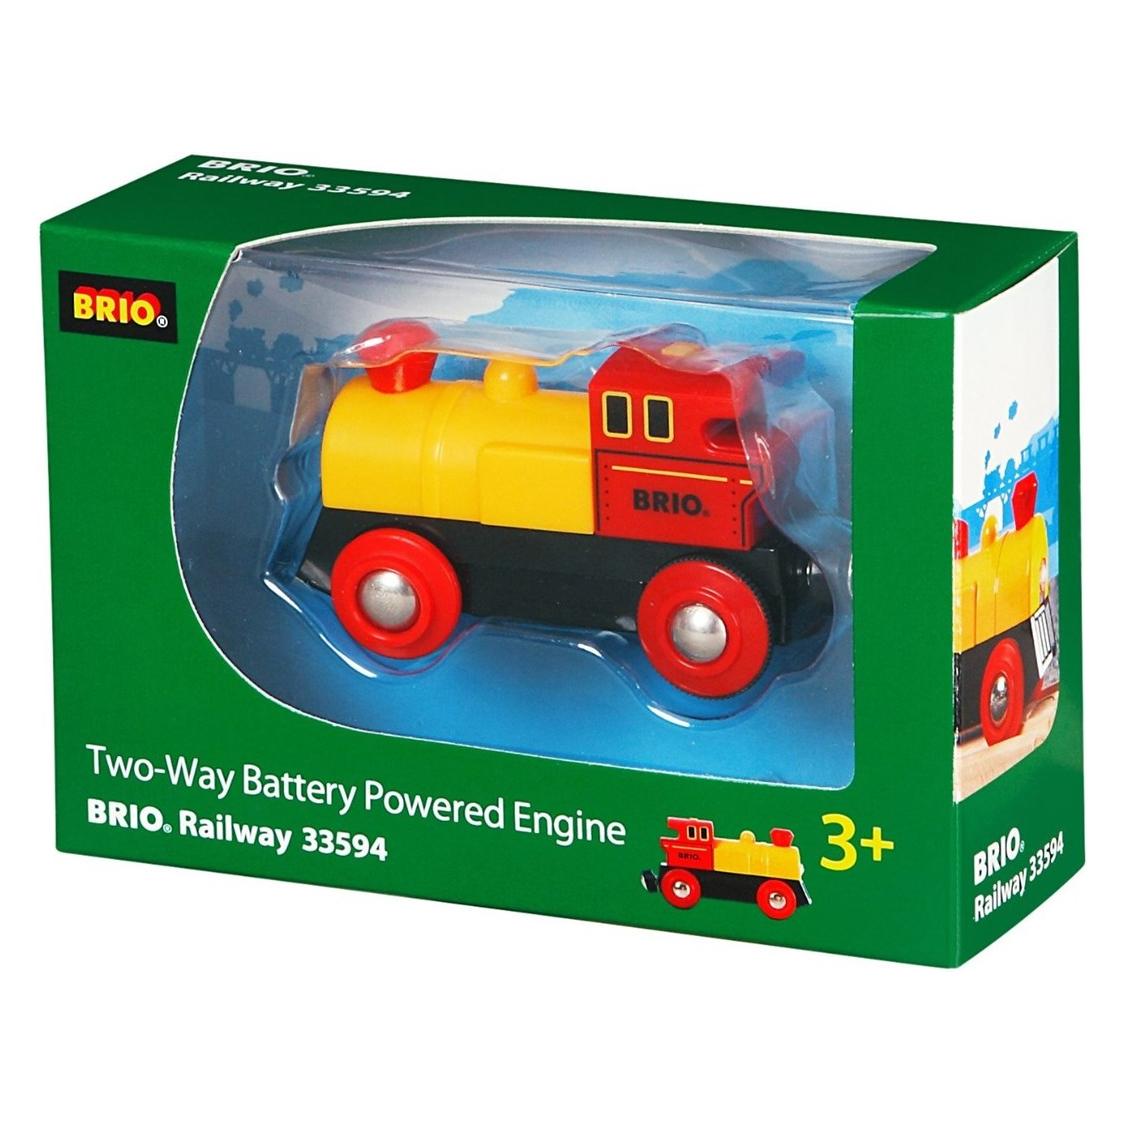
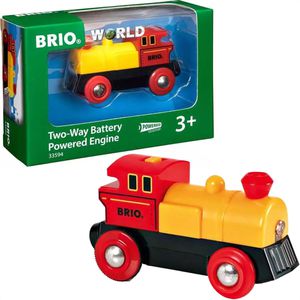
BRIO 33594 Gelbe Batterielok, aus Kunststoff, mit Licht, batteriebetriebenLokomotive in der Größe 9,1 x 3,6 x 5 cm Kann über Schiebeknopf vor- und rückwärts bewegt werden, mit Frontscheinwerfer Mit klassischer BRIO Magnetkupplung, die eine einfache Verbindung untereinander und mit anderen Fahrzeugen ermöglicht Kompatibel und beliebig erweiterbar mit BRIO World Sets, Gleisen und Zügen Betrieb mit 1x AAA-Batterie (nicht im Lieferumfang enthalten) Altersempfehlung ab 3 Jahre Merkmale: Material: Kunststoff Ausführung: ohne Schienen Antrieb: elektrisch sonstiges: Hinweis: ACHTUNG! Nicht für Kinder unter 3 Jahren geeignet. Erstickungsgefahr durch Kleinteile.18,98 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was bedeutet Allegro con brio?
Allegro con brio ist eine musikalische Anweisung, die auf Italienisch "schnell und mit Feuer" bedeutet. Es fordert den Musiker auf, das Stück schnell und lebhaft zu spielen, mit Energie und Leidenschaft. Diese Anweisung wird oft in klassischer Musik verwendet, um die Spielweise und das Tempo eines Stücks zu kennzeichnen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Brio-Zug-mit-Batterielok:
-
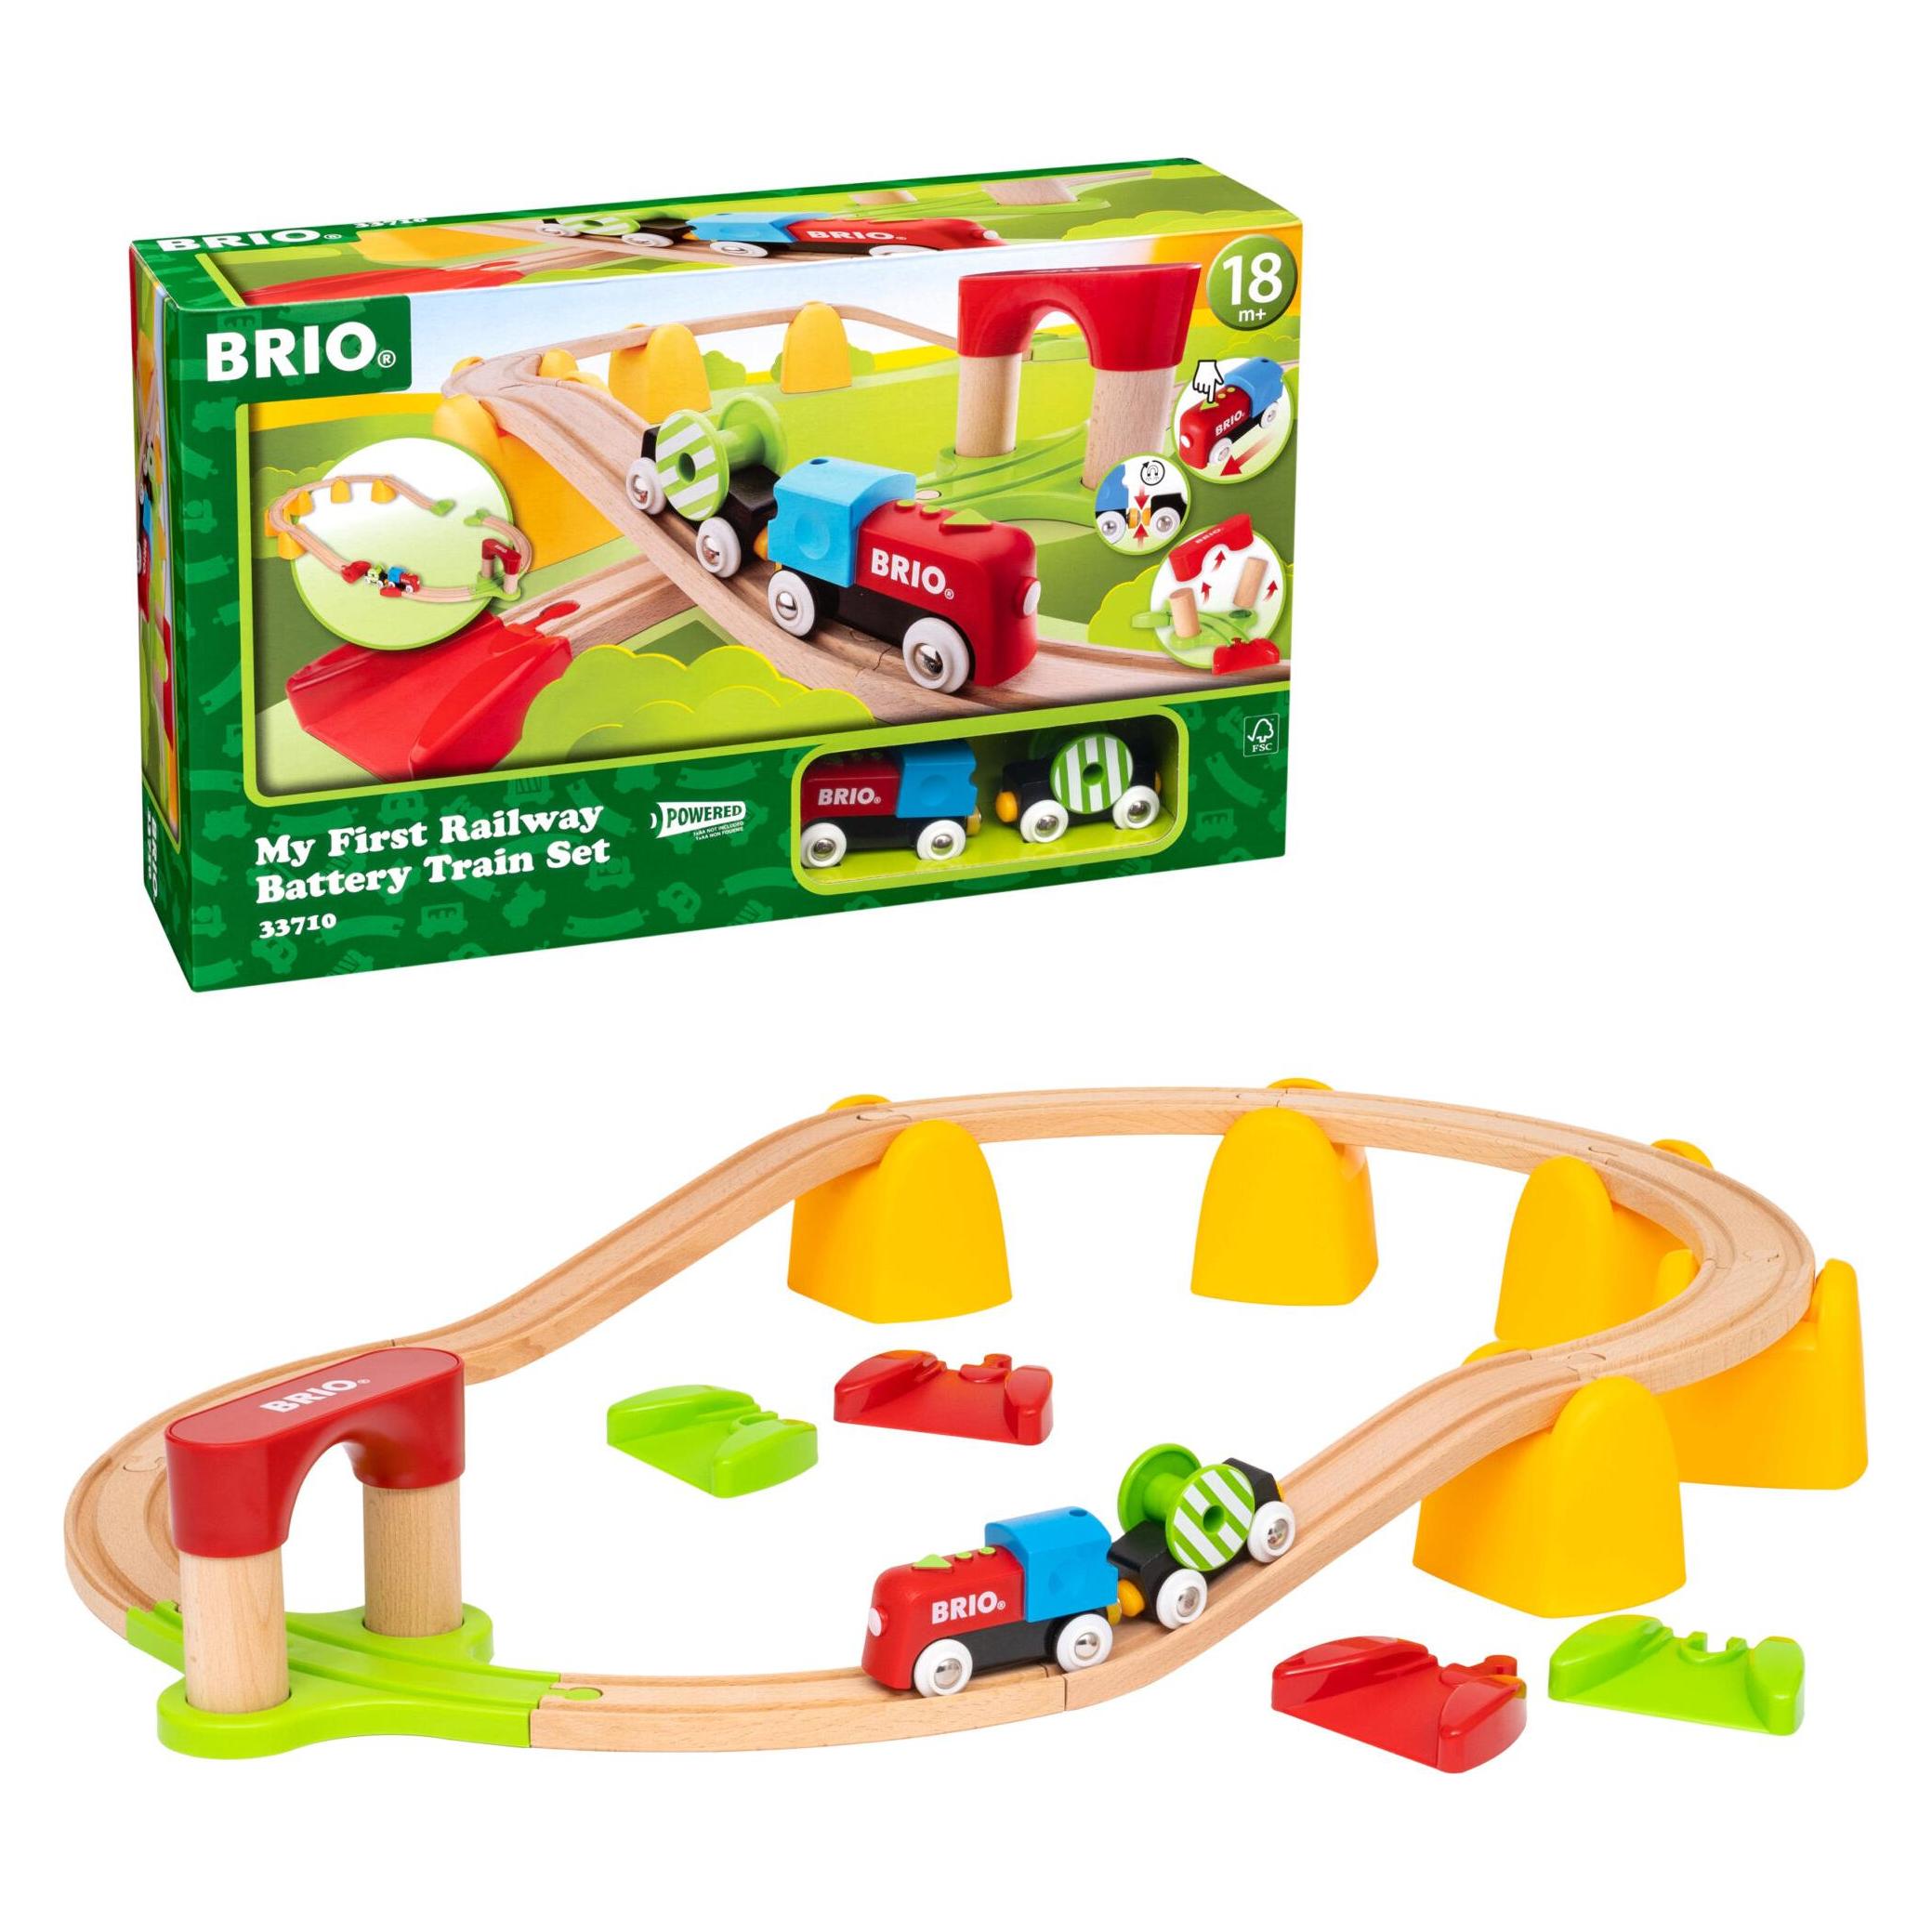
Brio Zug mit BatterielokWenn du nach einem neuen Satz Räder für deine Bahn suchst, bist du an der richtigen Stelle. Dieses batteriebetriebene Bahnset bereitet extra Spass mit einem beweglichen Kohlewaggon und einem rotierenden Zementmischer, sowie Scheinwerfern, die an der Lok auf dem Motor aufleuchten.29,45 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Brio Eisenbahn BatterielokDie Lok hat zwei Vorderlichter und manuelle Tasten für "Volldampf voraus", den Rückwärtsgang und den typischen "Choo-Choo"-Ton. Ein Schalter auf der Oberseite erlaubt die freie Bewegung des Rades ohne Batteriefunktion.29,85 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Brio Goldene BatterielokMit ihrem glänzend goldenen, metallischen Lack und dem klassischen Tuut-tuut-Geräusch beeindruckt die Goldene Batterielok mit Licht und Sound alle, während sie mit rasendem Tempo über die Schienen saust. Diese batteriebetriebene Spielzeuglok ist eine der stärksten in der BrioWorld und fährt vorwärts und rückwärts mit dazugehörigen Licht- und Geräuscheffekten.28,53 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Brio-Zug-mit-Batterielok
-
BRIO 33594 Gelbe Batterielok, aus Kunststoff, mit Licht, batteriebetriebenLokomotive in der Größe 9,1 x 3,6 x 5 cm Kann über Schiebeknopf vor- und rückwärts bewegt werden, mit Frontscheinwerfer Mit klassischer BRIO Magnetkupplung, die eine einfache Verbindung untereinander und mit anderen Fahrzeugen ermöglicht Kompatibel und beliebig erweiterbar mit BRIO World Sets, Gleisen und Zügen Betrieb mit 1x AAA-Batterie (nicht im Lieferumfang enthalten) Altersempfehlung ab 3 Jahre Merkmale: Material: Kunststoff Ausführung: ohne Schienen Antrieb: elektrisch sonstiges: Hinweis: ACHTUNG! Nicht für Kinder unter 3 Jahren geeignet. Erstickungsgefahr durch Kleinteile.18,98 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Brio Licht-Batterielok - ab 3 Jahren - onesizeLicht-Batterielok - ab 3 Jahren von Brio - - Material: Holz, Kunststoff - Funktionen: Licht - Batteriebetrieb: 1x AAA, 1,5 V (nicht enthalten) - kompatibel mit allen Schienensets der gleichen Marke - kreatives Spielen mit eigenen Ideen - Altersempfehlung: ab 3 Jahren Achtung! Nicht geeignet für Kinder unter 3 Jahren. Erstickungsgefahr durch19,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Brio ICE ZugDer Hochgeschwindigkeitszug besteht aus einer batteriebetriebenen Lok mit Platz für einen Lokführer, einem Personenwagen und einem wiederaufladbaren Akku. Der InterCity Express ist bekannt für seine Geschwindigkeit und seinen Komfort. Er wurde erstmals 1991 in Betrieb genommen. Entdecke beliebte Eisenbahnstrecken und berühmte Züge aus aller Welt mit der Trains of the World Serie.40,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Allegro con brio?
Allegro con brio ist eine musikalische Anweisung, die auf Italienisch "schnell und mit Feuer" bedeutet. Es fordert den Musiker auf, das Stück schnell und lebhaft zu spielen, mit Energie und Leidenschaft. Diese Anweisung wird oft in klassischer Musik verwendet, um die Spielweise und das Tempo eines Stücks zu kennzeichnen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.