Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Broadcom-HBA-9400-16E-Storage
Top-Angebote
Produkte zum Begriff Broadcom-HBA-9400-16E-Storage:
-
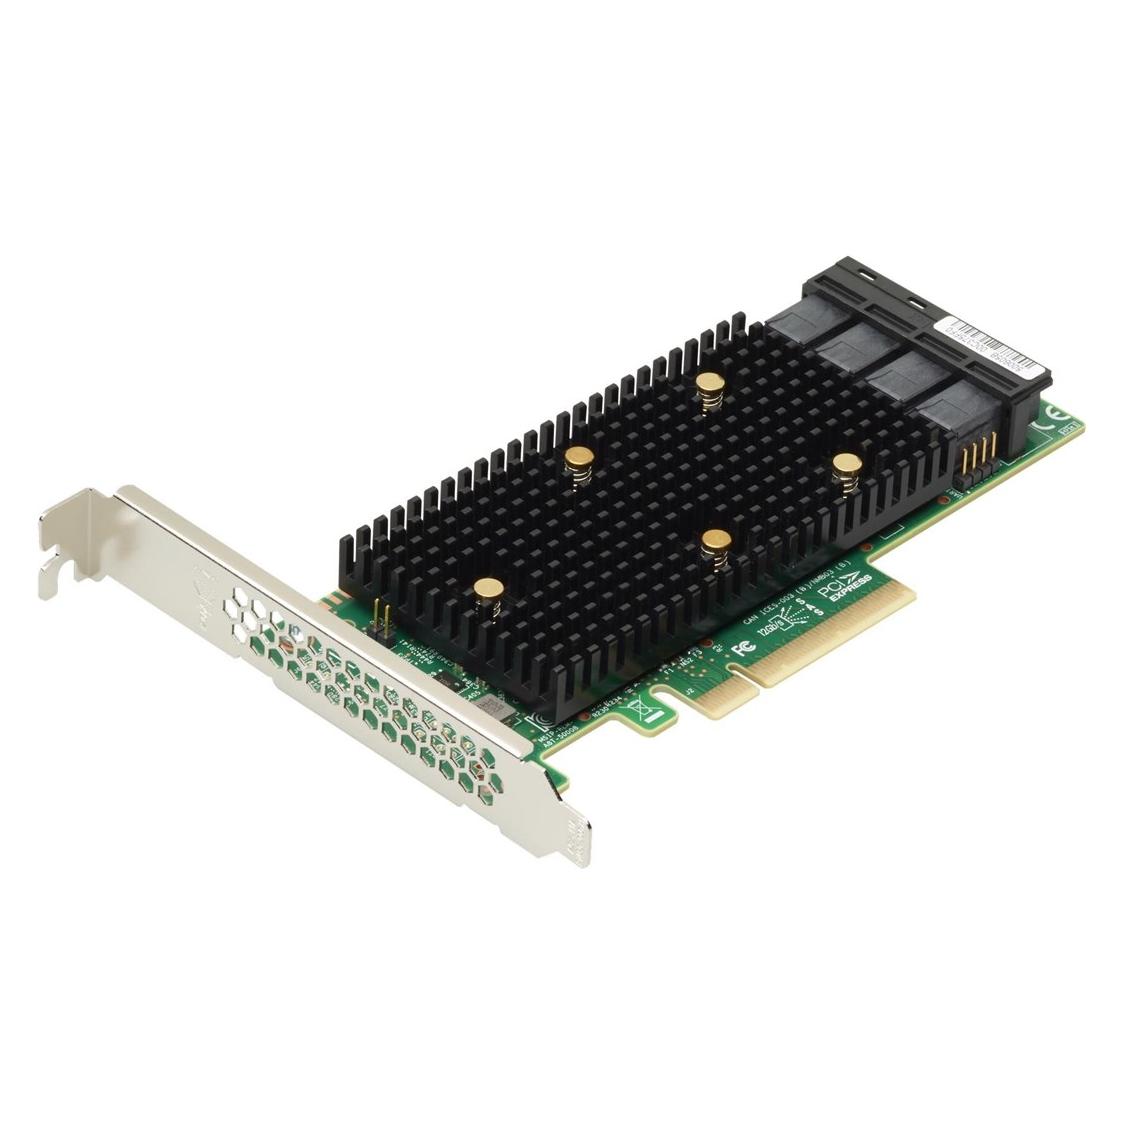
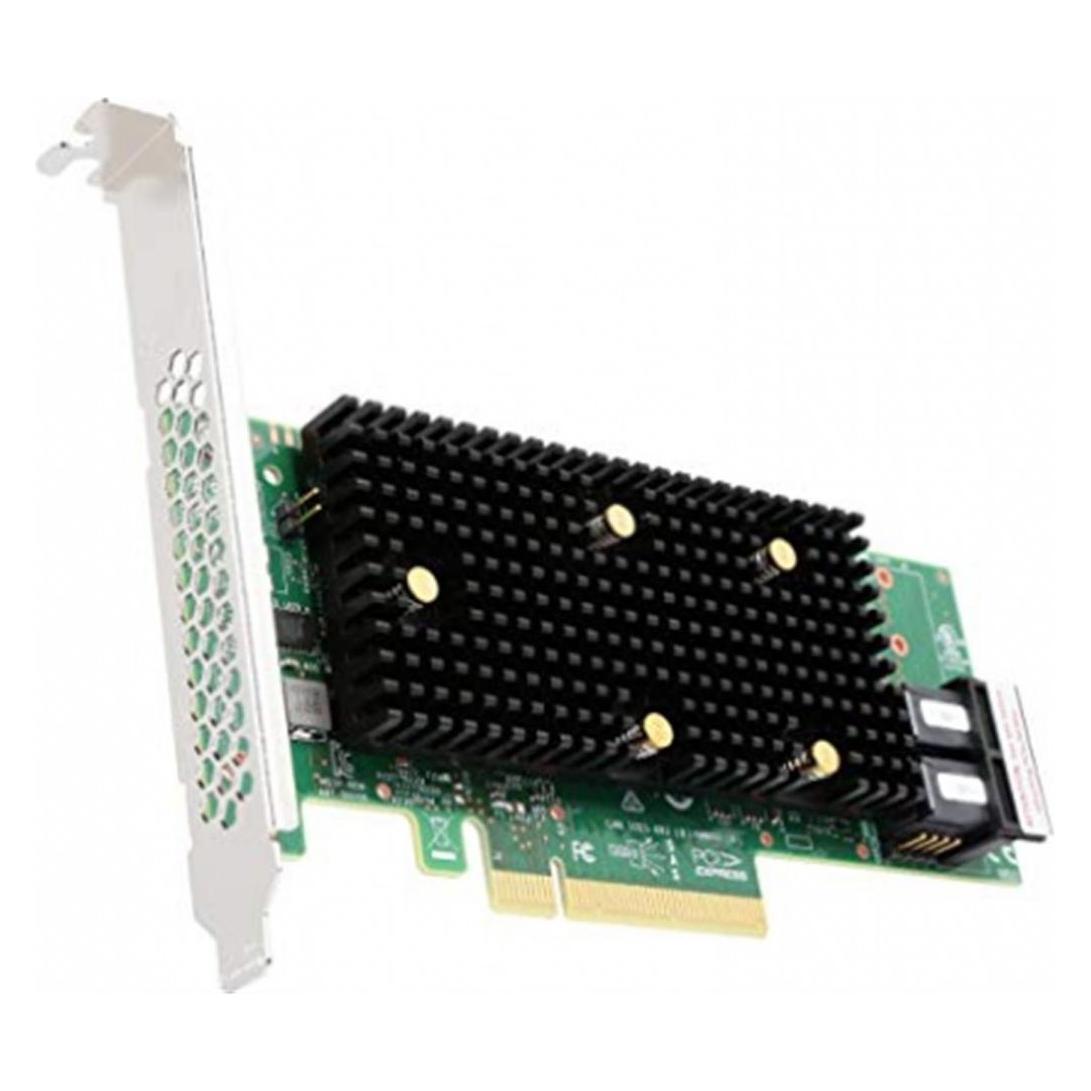
Broadcom HBA 9500-16e Tri-Mode, Storage ControllerDer Broadcom HBA 9500-16e Tri-Mode Controller ist eine leistungsstarke Speicherschnittstellenkarte für Unternehmen und Rechenzentren, die flexible Anschlussoptionen benötigen. Diese 16-Kanal-Steuerung unterstützt gleichzeitig drei Speicherprotokolle: SATA 6 Gb/s für traditionelle Festplatten, SAS 12 Gb/s für Enterprise-Speichergeräte und PCIe 4.0 (NVMe) für Hochgeschwindigkeits-SSDs. Die Karte verbindet sich über eine PCIe 4.0 x8-Schnittstelle mit dem Hostsystem und bietet erhebliche Bandbreite für anspruchsvolle Speicherworkloads. Als Nachfolgemodell früherer Broadcom HBA Controller bietet diese Karte verbesserte Kompatibilität und Leistung in gemischten Speicherumgebungen. Die Tri-Mode-Fähigkeit ermöglicht Administratoren den Anschluss verschiedener Speichergeräte ohne separate Controller, vereinfacht die Infrastruktur und reduziert Hardwarekosten. Der Controller misst 167 mm in der Länge mit einer Standard-Höhenhalterung und ist mit den meisten Servergehäusen kompatibel. Er arbeitet im Temperaturbereich von 0 °C bis 55 °C und verbraucht unter typischer Last etwa 25 W. Die Karte bietet die bewährte Zuverlässigkeit von Broadcom und umfassende Verwaltungsfunktionen über Standard-Industrietools. Sie unterstützt gängige RAID-Konfigurationen und bietet robuste Fehlerkorrektur- und Datenschutzfunktionen. Der HBA 9500-16e ist besonders geeignet für Virtualisierungsumgebungen, Datenbankserver und Speichererweiterungsanwendungen mit gemischten Speichertypen. Die Installation erfordert einen freien PCIe 4.0 x8-Steckplatz oder höher, und die Karte enthält notwendige Montagehardware für Standard-Serverkonfigurationen. Broadcom bietet regelmässige Firmware-Updates zur Aufrechterhaltung der Kompatibilität mit sich entwickelnden Speichertechnologien und Sicherheitsanforderungen. Dieser Controller stellt eine praktische Lösung für Organisationen dar, die zwischen Speichertechnologien wechseln oder heterogene Speicherinfrastrukturen betreiben.767,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Broadcom-HBA-9400-16E-Storage:
-
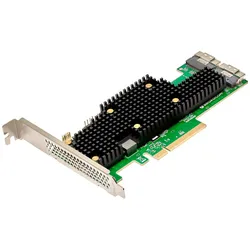
Broadcom HBA 9400-16E, Storage ControllerDer Broadcom HBA 9400-16E ist ein leistungsstarker Speicher-Controller, der für den Einsatz in anspruchsvollen Speicherumgebungen konzipiert wurde. Mit 16 Kanälen unterstützt dieser Controller sowohl SATA mit einer Geschwindigkeit von 6 Gb/s als auch SAS mit bis zu 12 Gb/s. Der Low-Profile-Formfaktor ermöglicht eine einfache Integration in kompakte Systeme, während die PCIe 3.1 x8-Schnittstelle eine hohe Datenübertragungsrate gewährleistet. Der Controller ist für den Betrieb in RAID JBOD-Konfigurationen geeignet und kann bis zu 1024 Festplatten anschliessen, was ihn zu einer flexiblen Lösung für verschiedene Speicheranforderungen macht. Die passive Kühlung sorgt für einen leisen Betrieb, während die hohe mittlere Betriebsdauer zwischen Ausfällen (MTBF) von 4.500.000 Stunden auf die Zuverlässigkeit des Produkts hinweist. Der Broadcom HBA 9400-16E ist zudem mit verschiedenen Betriebssystemen, einschliesslich VMware ESX/ESXi, kompatibel. - Unterstützt bis zu 1024 Festplattenanschlüsse - Maximale Datenübertragungsrate von 12 Gbit/s - Passive Kühlung für leisen Betrieb - Kompatibel mit VMware ESX/ESXi - RAID JBOD-Konfiguration für flexible Speicherlösungen.586,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Broadcom HBA 9400-16i, Storage ControllerDer Broadcom HBA 9400-16i ist ein leistungsstarker Speicher-Controller, der für den Einsatz in Server- und Speicherlösungen konzipiert wurde. Mit einer Unterstützung für bis zu 16 Kanäle ermöglicht dieser Controller eine hohe Datenübertragungsrate von bis zu 1,2 GBps über SATA 6Gb/s und SAS 12Gb/s Schnittstellen. Der HBA 9400-16i ist als Low-Profile-Platine ausgeführt, was ihn ideal für kompakte Systeme macht. Er kann bis zu 1024 Speicherperipheriegeräte anschliessen, was ihn zu einer flexiblen Lösung für umfangreiche Speicheranforderungen macht. Die PCIe 3.1 x8 Schnittstelle sorgt für eine schnelle und effiziente Anbindung an das System. Der Controller ist mit einer Vielzahl von Betriebssystemen kompatibel, darunter Linux und Microsoft Windows, und bietet eine zuverlässige Leistung für anspruchsvolle Anwendungen. - Unterstützt bis zu 1024 Speicherperipheriegeräte - Hohe Datenübertragungsrate von 1,2 GBps - Kompatibel mit SATA 6Gb/s und SAS 12Gb/s - Niedriges Profil für kompakte Bauformen - PCIe 3.1 x8 Schnittstelle für schnelle Anbindung.358,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
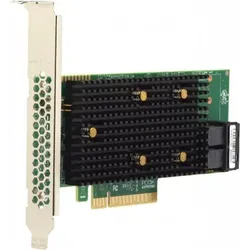
Broadcom HBA 9500-16e Tri-Mode, Storage ControllerDer Broadcom HBA 9500-16e Tri-Mode Controller ist eine leistungsstarke Speicherschnittstellenkarte für Unternehmen und Rechenzentren, die flexible Anschlussoptionen benötigen. Diese 16-Kanal-Steuerung unterstützt gleichzeitig drei Speicherprotokolle: SATA 6 Gb/s für traditionelle Festplatten, SAS 12 Gb/s für Enterprise-Speichergeräte und PCIe 4.0 (NVMe) für Hochgeschwindigkeits-SSDs. Die Karte verbindet sich über eine PCIe 4.0 x8-Schnittstelle mit dem Hostsystem und bietet erhebliche Bandbreite für anspruchsvolle Speicherworkloads. Als Nachfolgemodell früherer Broadcom HBA Controller bietet diese Karte verbesserte Kompatibilität und Leistung in gemischten Speicherumgebungen. Die Tri-Mode-Fähigkeit ermöglicht Administratoren den Anschluss verschiedener Speichergeräte ohne separate Controller, vereinfacht die Infrastruktur und reduziert Hardwarekosten. Der Controller misst 167 mm in der Länge mit einer Standard-Höhenhalterung und ist mit den meisten Servergehäusen kompatibel. Er arbeitet im Temperaturbereich von 0 °C bis 55 °C und verbraucht unter typischer Last etwa 25 W. Die Karte bietet die bewährte Zuverlässigkeit von Broadcom und umfassende Verwaltungsfunktionen über Standard-Industrietools. Sie unterstützt gängige RAID-Konfigurationen und bietet robuste Fehlerkorrektur- und Datenschutzfunktionen. Der HBA 9500-16e ist besonders geeignet für Virtualisierungsumgebungen, Datenbankserver und Speichererweiterungsanwendungen mit gemischten Speichertypen. Die Installation erfordert einen freien PCIe 4.0 x8-Steckplatz oder höher, und die Karte enthält notwendige Montagehardware für Standard-Serverkonfigurationen. Broadcom bietet regelmässige Firmware-Updates zur Aufrechterhaltung der Kompatibilität mit sich entwickelnden Speichertechnologien und Sicherheitsanforderungen. Dieser Controller stellt eine praktische Lösung für Organisationen dar, die zwischen Speichertechnologien wechseln oder heterogene Speicherinfrastrukturen betreiben.767,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Broadcom-HBA-9400-16E-Storage
-
Broadcom HBA 9620-16i - Speichercontroll, Storage ControllerDer Broadcom HBA 9620-16i ist ein leistungsstarker RAID-Controller, der eine hohe Flexibilität und Effizienz bei der Verwaltung von Speicherlösungen bietet. Mit seiner Tri-Mode-Konnektivität ermöglicht dieser Controller den Anschluss von bis zu 32 SAS/SATA- oder NVMe-Geräten, was ihn zu einer idealen Wahl für moderne Server- und Speicheranwendungen macht. Der Controller unterstützt RAID-Level 0, 1 und 10 und bietet Hot-Spare-Unterstützung, um die Datensicherheit zu erhöhen. Dank der PCIe 4.0 x8-Schnittstelle gewährleistet der HBA 9620-16i eine hohe Datenübertragungsrate von bis zu 22,5 Gbit/s, was eine optimale Leistung für anspruchsvolle Anwendungen sicherstellt. Der Formfaktor des Controllers ist sowohl für Full-Height- als auch für Low-Profile-Installationen geeignet, was zusätzliche Flexibilität bei der Integration in verschiedene Systeme bietet. - Tri-Mode-Konnektivität für vielseitige Anschlussmöglichkeiten - Unterstützt RAID-Level 0, 1 und 10 mit Hot-Spare-Funktion - Maximale Datenübertragungsrate von 22,5 Gbit/s - Kompatibel mit verschiedenen Server-Betriebssystemen, einschliesslich SUSE Linux und VMware vSphere - Ermöglicht den Anschluss von bis zu 32 Geräten über SAS/SATA oder NVMe.1033,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Broadcom HBA 9500-8i Tri-Mode, Storage ControllerDer Broadcom HBA 9500-8i Tri-Mode ist ein Speichercontroller, der SATA 6Gb/s, SAS 12Gb/s und PCIe 4.0 (NVMe) Schnittstellen unterstützt. Es handelt sich um eine Plug-in-Karte mit einem PCIe 4.0 x8 Bus-Typ. Dieses Gerät ist mit Festplatten und Solid-State-Laufwerken kompatibel und verfügt über 8 Kanäle sowie maximal 1024 Speicherperipheriegeräte. Systemanforderungen: Kompatibel mit FreeBSD, Red Hat Linux, SuSe Linux, Microsoft Windows, Debian Linux, Oracle Enterprise Linux, CentOS, Ubuntu, VMware ESXi, Citrix XenServer, Linux Fedora und VMware vSphere (ESXi).233,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.