Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
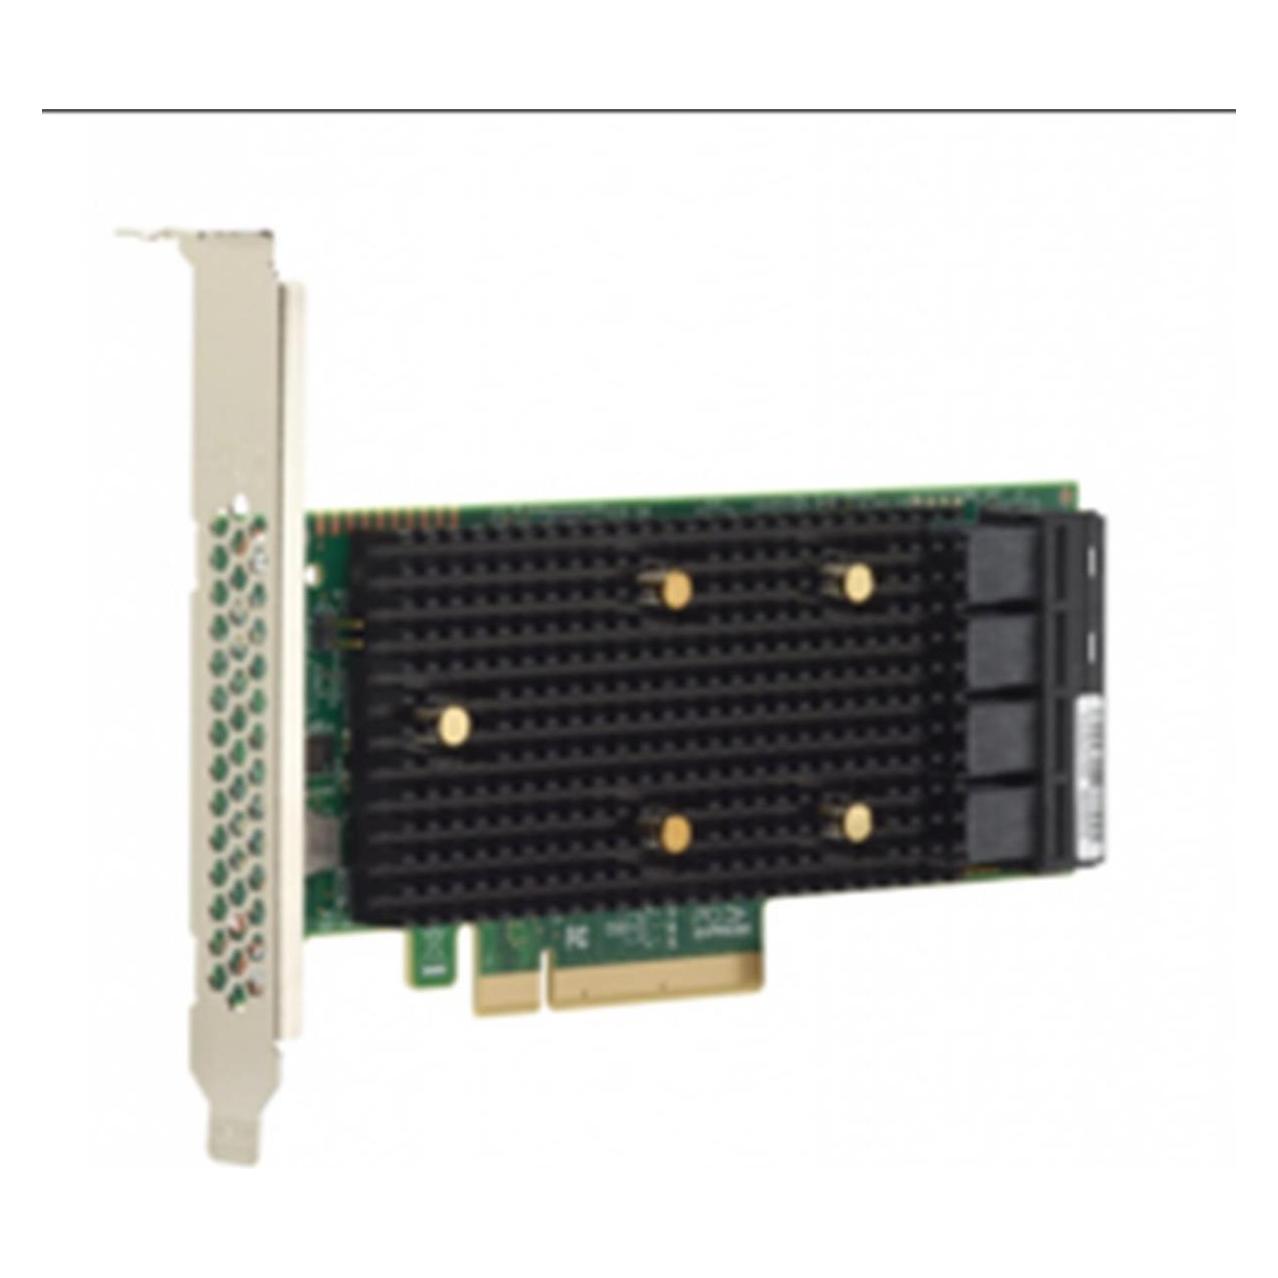

Ähnliche Suchbegriffe für Broadcom-HBA-9500-16i-Tri-Mode
Top-Angebote
Produkte zum Begriff Broadcom-HBA-9500-16i-Tri-Mode:
-
Broadcom HBA 9500-8i Tri-Mode, Storage ControllerDer Broadcom HBA 9500-8i Tri-Mode ist ein Speichercontroller, der SATA 6Gb/s, SAS 12Gb/s und PCIe 4.0 (NVMe) Schnittstellen unterstützt. Es handelt sich um eine Plug-in-Karte mit einem PCIe 4.0 x8 Bus-Typ. Dieses Gerät ist mit Festplatten und Solid-State-Laufwerken kompatibel und verfügt über 8 Kanäle sowie maximal 1024 Speicherperipheriegeräte. Systemanforderungen: Kompatibel mit FreeBSD, Red Hat Linux, SuSe Linux, Microsoft Windows, Debian Linux, Oracle Enterprise Linux, CentOS, Ubuntu, VMware ESXi, Citrix XenServer, Linux Fedora und VMware vSphere (ESXi).233,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
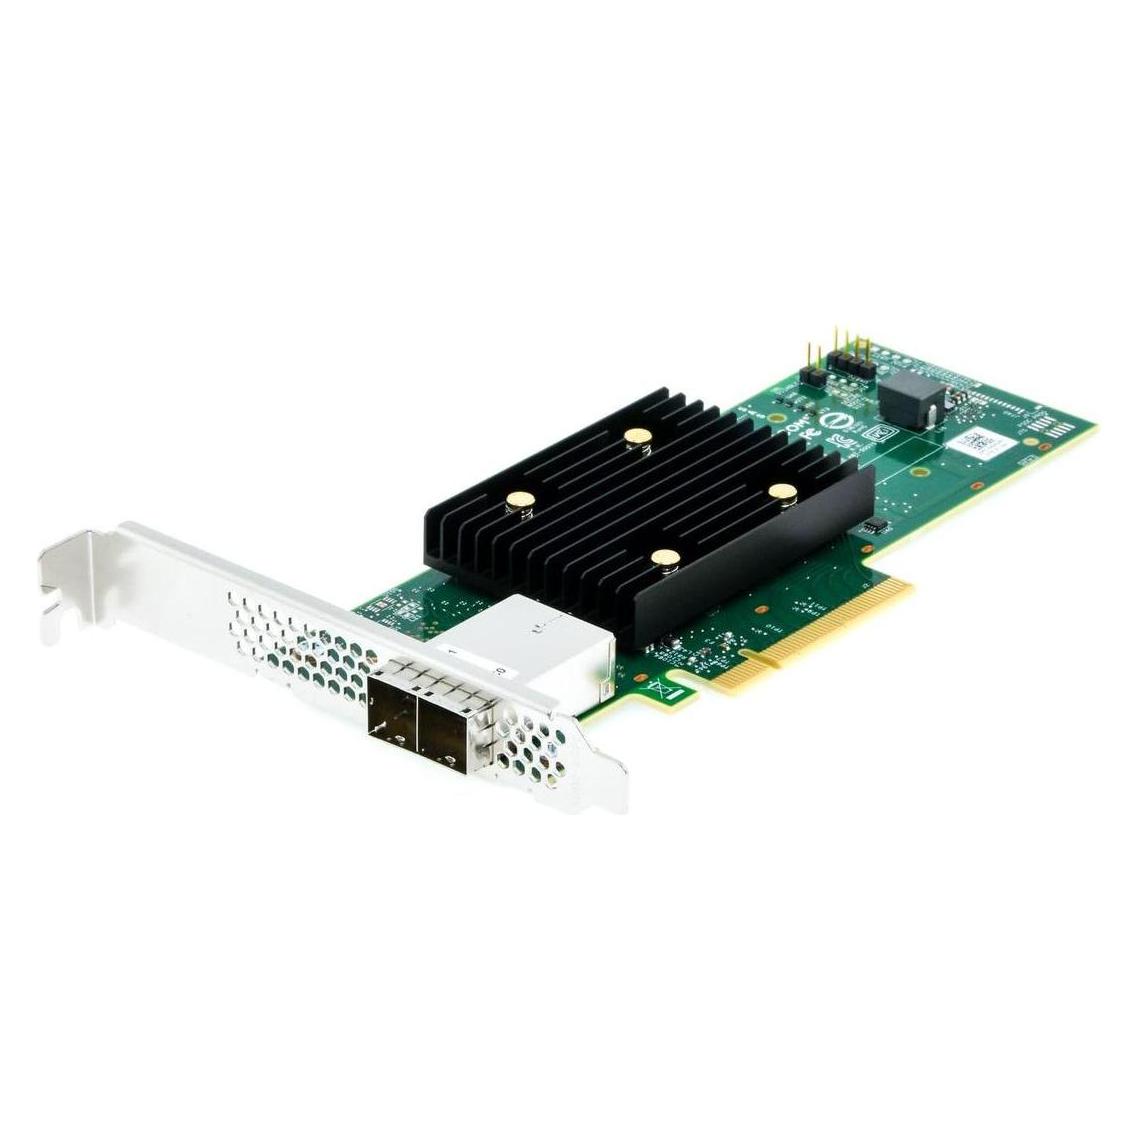
Broadcom HBA 9500-16e Tri-Mode, Storage ControllerDer Broadcom HBA 9500-16e Tri-Mode Controller ist eine leistungsstarke Speicherschnittstellenkarte für Unternehmen und Rechenzentren, die flexible Anschlussoptionen benötigen. Diese 16-Kanal-Steuerung unterstützt gleichzeitig drei Speicherprotokolle: SATA 6 Gb/s für traditionelle Festplatten, SAS 12 Gb/s für Enterprise-Speichergeräte und PCIe 4.0 (NVMe) für Hochgeschwindigkeits-SSDs. Die Karte verbindet sich über eine PCIe 4.0 x8-Schnittstelle mit dem Hostsystem und bietet erhebliche Bandbreite für anspruchsvolle Speicherworkloads. Als Nachfolgemodell früherer Broadcom HBA Controller bietet diese Karte verbesserte Kompatibilität und Leistung in gemischten Speicherumgebungen. Die Tri-Mode-Fähigkeit ermöglicht Administratoren den Anschluss verschiedener Speichergeräte ohne separate Controller, vereinfacht die Infrastruktur und reduziert Hardwarekosten. Der Controller misst 167 mm in der Länge mit einer Standard-Höhenhalterung und ist mit den meisten Servergehäusen kompatibel. Er arbeitet im Temperaturbereich von 0 °C bis 55 °C und verbraucht unter typischer Last etwa 25 W. Die Karte bietet die bewährte Zuverlässigkeit von Broadcom und umfassende Verwaltungsfunktionen über Standard-Industrietools. Sie unterstützt gängige RAID-Konfigurationen und bietet robuste Fehlerkorrektur- und Datenschutzfunktionen. Der HBA 9500-16e ist besonders geeignet für Virtualisierungsumgebungen, Datenbankserver und Speichererweiterungsanwendungen mit gemischten Speichertypen. Die Installation erfordert einen freien PCIe 4.0 x8-Steckplatz oder höher, und die Karte enthält notwendige Montagehardware für Standard-Serverkonfigurationen. Broadcom bietet regelmässige Firmware-Updates zur Aufrechterhaltung der Kompatibilität mit sich entwickelnden Speichertechnologien und Sicherheitsanforderungen. Dieser Controller stellt eine praktische Lösung für Organisationen dar, die zwischen Speichertechnologien wechseln oder heterogene Speicherinfrastrukturen betreiben.767,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
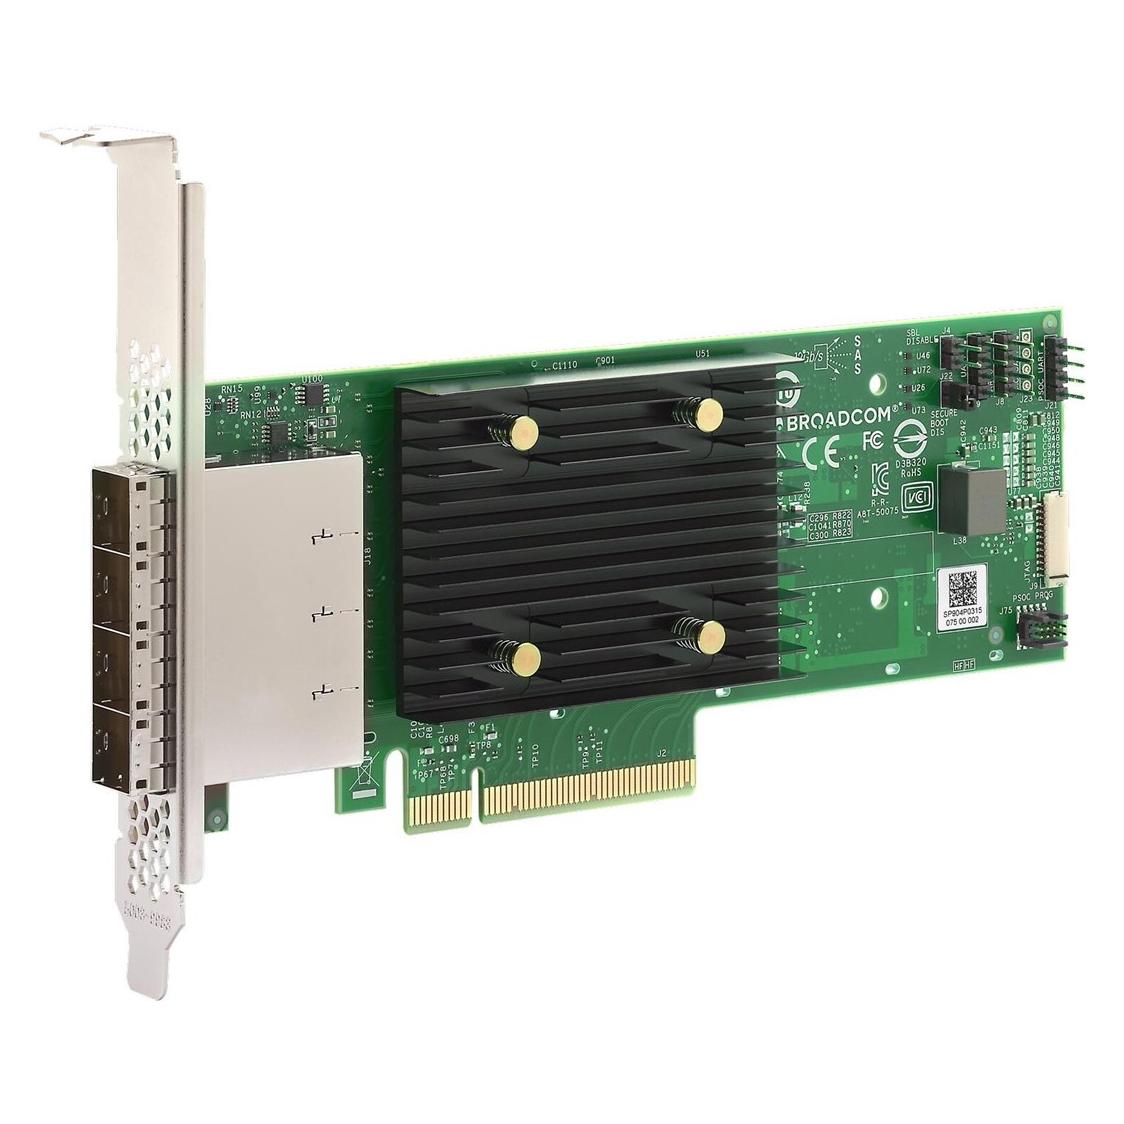
Broadcom HBA 9500-8e Tri-Mode, Storage ControllerKurzinfo: Broadcom HBA 9500-8e Tri-Mode - Speicher-Controller - 8 Sender/Kanal - SATA 6Gb/s / SAS 12Gb/s / PCIe 4.0 (NVMe) - PCIe 4.0 x8 Gruppe Speicheradapter Hersteller Broadcom Hersteller Art. Nr. 05-50075-01 Modell HBA 9500-8e Tri-Mode EAN/UPC 0830343007523 Produktbeschreibung: Broadcom HBA 9500-8e Tri-Mode - Speicher-Controller - SATA 6Gb/s / SAS 12Gb/s / PCIe 4.0 (NVMe) - PCIe 4.0 x8 Gerätetyp Speicher-Controller - Plug-in-Karte Bustyp PCIe 4.0 x8 Schnittstelle SATA 6Gb/s / SAS 12Gb/s / PCIe 4.0 (NVMe) Unterstützte Geräte Festplatte, Solid State-Laufwerk Anzahl Kanäle 8 Max. Anzahl Speicherperipheriegeräte 1024 Systemanforderungen FreeBSD, Red Hat Linux, SuSe Linux, Microsoft Windows, Debian Linux, Oracle Enterprise Linux, CentOS, Ubuntu, VMware ESXi, Citrix XenServer, Linux Fedora, VMware vSphere (ESXi) Abmessungen (Breite x Tiefe x Höhe) 16.765 cm x 6.89 cm Ausführliche Details Allgemein Gerätetyp Speicher-Controller - Plug-in-Karte Host-Bus PCIe 4.0 x8 Massenspeicher-Controller.545,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was bedeutet 16i?
Was bedeutet 16i? 16i ist eine komplexe Zahl, die aus einer reellen Zahl (16) und einer imaginären Einheit (i) besteht. Die imaginäre Einheit i wird definiert als die Quadratwurzel aus -1. Wenn man 16i graphisch darstellt, befindet sich der Punkt auf der imaginären Achse im komplexen Zahlenraum. 16i kann auch als Vektor betrachtet werden, der eine Länge von 16 Einheiten in Richtung der imaginären Achse hat. In der Mathematik wird die Verwendung von imaginären Zahlen wie 16i oft in komplexen Rechnungen und in der Elektrotechnik angewendet. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Ist 9500 kWh Heizstrom gleichwertig mit 9500 kWh Gas in einer Brennwerttherme?
Nein, 9500 kWh Heizstrom sind nicht gleichwertig mit 9500 kWh Gas in einer Brennwerttherme. Die Effizienz von Heizstrom ist in der Regel niedriger als die von Gas, daher wird mehr Heizstrom benötigt, um die gleiche Menge an Wärme zu erzeugen. Es ist wichtig, die spezifischen Effizienzwerte der jeweiligen Heizsysteme zu berücksichtigen, um eine genaue Vergleichbarkeit herzustellen. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Broadcom-HBA-9500-16i-Tri-Mode:
-
Broadcom HBA 9500-8i Tri-Mode, Storage ControllerDer Broadcom HBA 9500-8i Tri-Mode ist ein Speichercontroller, der SATA 6Gb/s, SAS 12Gb/s und PCIe 4.0 (NVMe) Schnittstellen unterstützt. Es handelt sich um eine Plug-in-Karte mit einem PCIe 4.0 x8 Bus-Typ. Dieses Gerät ist mit Festplatten und Solid-State-Laufwerken kompatibel und verfügt über 8 Kanäle sowie maximal 1024 Speicherperipheriegeräte. Systemanforderungen: Kompatibel mit FreeBSD, Red Hat Linux, SuSe Linux, Microsoft Windows, Debian Linux, Oracle Enterprise Linux, CentOS, Ubuntu, VMware ESXi, Citrix XenServer, Linux Fedora und VMware vSphere (ESXi).233,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Broadcom HBA 9500-16e Tri-Mode, Storage ControllerDer Broadcom HBA 9500-16e Tri-Mode Controller ist eine leistungsstarke Speicherschnittstellenkarte für Unternehmen und Rechenzentren, die flexible Anschlussoptionen benötigen. Diese 16-Kanal-Steuerung unterstützt gleichzeitig drei Speicherprotokolle: SATA 6 Gb/s für traditionelle Festplatten, SAS 12 Gb/s für Enterprise-Speichergeräte und PCIe 4.0 (NVMe) für Hochgeschwindigkeits-SSDs. Die Karte verbindet sich über eine PCIe 4.0 x8-Schnittstelle mit dem Hostsystem und bietet erhebliche Bandbreite für anspruchsvolle Speicherworkloads. Als Nachfolgemodell früherer Broadcom HBA Controller bietet diese Karte verbesserte Kompatibilität und Leistung in gemischten Speicherumgebungen. Die Tri-Mode-Fähigkeit ermöglicht Administratoren den Anschluss verschiedener Speichergeräte ohne separate Controller, vereinfacht die Infrastruktur und reduziert Hardwarekosten. Der Controller misst 167 mm in der Länge mit einer Standard-Höhenhalterung und ist mit den meisten Servergehäusen kompatibel. Er arbeitet im Temperaturbereich von 0 °C bis 55 °C und verbraucht unter typischer Last etwa 25 W. Die Karte bietet die bewährte Zuverlässigkeit von Broadcom und umfassende Verwaltungsfunktionen über Standard-Industrietools. Sie unterstützt gängige RAID-Konfigurationen und bietet robuste Fehlerkorrektur- und Datenschutzfunktionen. Der HBA 9500-16e ist besonders geeignet für Virtualisierungsumgebungen, Datenbankserver und Speichererweiterungsanwendungen mit gemischten Speichertypen. Die Installation erfordert einen freien PCIe 4.0 x8-Steckplatz oder höher, und die Karte enthält notwendige Montagehardware für Standard-Serverkonfigurationen. Broadcom bietet regelmässige Firmware-Updates zur Aufrechterhaltung der Kompatibilität mit sich entwickelnden Speichertechnologien und Sicherheitsanforderungen. Dieser Controller stellt eine praktische Lösung für Organisationen dar, die zwischen Speichertechnologien wechseln oder heterogene Speicherinfrastrukturen betreiben.767,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was bedeutet 16i?
Was bedeutet 16i? 16i ist eine komplexe Zahl, die aus einer reellen Zahl (16) und einer imaginären Einheit (i) besteht. Die imaginäre Einheit i wird definiert als die Quadratwurzel aus -1. Wenn man 16i graphisch darstellt, befindet sich der Punkt auf der imaginären Achse im komplexen Zahlenraum. 16i kann auch als Vektor betrachtet werden, der eine Länge von 16 Einheiten in Richtung der imaginären Achse hat. In der Mathematik wird die Verwendung von imaginären Zahlen wie 16i oft in komplexen Rechnungen und in der Elektrotechnik angewendet. **
Ähnliche Suchbegriffe für Broadcom-HBA-9500-16i-Tri-Mode
-
Broadcom HBA 9500-8e Tri-Mode, Storage ControllerKurzinfo: Broadcom HBA 9500-8e Tri-Mode - Speicher-Controller - 8 Sender/Kanal - SATA 6Gb/s / SAS 12Gb/s / PCIe 4.0 (NVMe) - PCIe 4.0 x8 Gruppe Speicheradapter Hersteller Broadcom Hersteller Art. Nr. 05-50075-01 Modell HBA 9500-8e Tri-Mode EAN/UPC 0830343007523 Produktbeschreibung: Broadcom HBA 9500-8e Tri-Mode - Speicher-Controller - SATA 6Gb/s / SAS 12Gb/s / PCIe 4.0 (NVMe) - PCIe 4.0 x8 Gerätetyp Speicher-Controller - Plug-in-Karte Bustyp PCIe 4.0 x8 Schnittstelle SATA 6Gb/s / SAS 12Gb/s / PCIe 4.0 (NVMe) Unterstützte Geräte Festplatte, Solid State-Laufwerk Anzahl Kanäle 8 Max. Anzahl Speicherperipheriegeräte 1024 Systemanforderungen FreeBSD, Red Hat Linux, SuSe Linux, Microsoft Windows, Debian Linux, Oracle Enterprise Linux, CentOS, Ubuntu, VMware ESXi, Citrix XenServer, Linux Fedora, VMware vSphere (ESXi) Abmessungen (Breite x Tiefe x Höhe) 16.765 cm x 6.89 cm Ausführliche Details Allgemein Gerätetyp Speicher-Controller - Plug-in-Karte Host-Bus PCIe 4.0 x8 Massenspeicher-Controller.545,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Ist 9500 kWh Heizstrom gleichwertig mit 9500 kWh Gas in einer Brennwerttherme?
Nein, 9500 kWh Heizstrom sind nicht gleichwertig mit 9500 kWh Gas in einer Brennwerttherme. Die Effizienz von Heizstrom ist in der Regel niedriger als die von Gas, daher wird mehr Heizstrom benötigt, um die gleiche Menge an Wärme zu erzeugen. Es ist wichtig, die spezifischen Effizienzwerte der jeweiligen Heizsysteme zu berücksichtigen, um eine genaue Vergleichbarkeit herzustellen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.