Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Bundle-BGB-Kommentar-17
Top-Angebote
Produkte zum Begriff Bundle-BGB-Kommentar-17:
-
VOB/C Kommentar-Bundle Gerstarbeiten, Fachbücher von Bundesverband Gerüstbau e.V.Der 'VOB/C Kommentar - Gerüstarbeiten' liefert auf Basis der VOB 2016 praxisnahe, leicht verständliche Hinweise zum richtigen Anwenden der ATV. Durch den abschnittsweisen Abdruck der ATV mit Erläuterungen in Wort und Bild sind die Empfehlungen leicht nachzuvollziehen und anzuwenden.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist das humble bundle humble monthly bundle? - Was ist das humble bundle humble monthly bundle?
Das Humble Bundle Humble Monthly Bundle ist ein monatliches Abonnement, bei dem Abonnenten Zugriff auf eine Auswahl an PC-Spielen erhalten. Jeden Monat werden neue Spiele angeboten, die zum Teil exklusiv für Abonnenten sind. Das Bundle bietet eine Vielzahl von Genres und Titeln, von Indie-Spielen bis hin zu AAA-Titeln. Ein Teil der Einnahmen aus dem Abonnement geht an wohltätige Zwecke. **
Top-Angebote
Produkte zum Begriff Bundle-BGB-Kommentar-17:
-
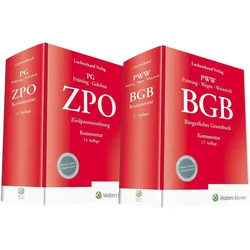
Bundle BGB Kommentar 20. Auflage und ZPO Kommentar 17. Auflage, Fachbücher von Gerd Weinreich, Gerhard Wegen, Markus Gehrlein, Hanns PrüttingDas Bundle "BGB Kommentar 20. Auflage und ZPO Kommentar 17. Auflage" bietet eine umfassende und fundierte Analyse der relevanten rechtlichen Rahmenbedingungen im Bereich Wirtschaft und Recht. Diese Fachbücher, herausgegeben von renommierten Autoren wie Markus Gehrlein, Gerhard Wegen, Gerd Weinreich und Hanns Prütting, sind unverzichtbare Nachschlagewerke für Studierende, Praktiker und Fachleute im Wirtschaftsrecht. Mit einem soliden festen Einband und einer Gesamtseitenzahl von 8000 Seiten bieten die Werke eine detaillierte und präzise Kommentierung des Bürgerlichen Gesetzbuches (BGB) sowie der Zivilprozessordnung (ZPO). Die 20. und 17. Auflage reflektieren die neuesten Entwicklungen und Änderungen in der Rechtsprechung und Gesetzgebung, wodurch sie stets aktuell und relevant bleiben. Die Bücher sind in deutscher Sprache verfasst und bieten eine klare Struktur, die das Verständnis komplexer rechtlicher Konzepte erleichtert. Dieses Bundle ist eine wertvolle Ressource für alle, die sich intensiv mit den rechtlichen Aspekten des Wirtschaftslebens auseinandersetzen möchten.239,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bundle BGB Kommentar 17. Auflage und ZP, Fachbücher von Markus Gehrlein, Hanns Prütting, Gerd Weinreich, Gerhard WegenDas Bundle "BGB Kommentar 17. Auflage und ZP" bietet eine umfassende und aktuelle Kommentierung des Bürgerlichen Gesetzbuches (BGB) sowie der Zivilprozessordnung (ZPO). Diese Fachbücher sind speziell für Juristinnen und Juristen konzipiert und zeichnen sich durch ihre klare Struktur und Lesbarkeit aus. Die Neuauflagen von 2022 garantieren, dass die Inhalte stets auf dem neuesten Stand der Gesetzgebung und Rechtsprechung sind. Die Werke verzichten auf unübliche Abkürzungen, was die Zugänglichkeit und Verständlichkeit erhöht. Die praxisorientierte Kommentierung ermöglicht es, auch komplexe rechtliche Fragestellungen effizient zu bearbeiten. Dieses Bundle ist somit ein unverzichtbares Arbeitsmittel für alle, die im juristischen Bereich tätig sind.239,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
VOB/C Kommentar-Bundle Gerstarbeiten, Fachbücher von Bundesverband Gerüstbau e.V.Der 'VOB/C Kommentar - Gerüstarbeiten' liefert auf Basis der VOB 2016 praxisnahe, leicht verständliche Hinweise zum richtigen Anwenden der ATV. Durch den abschnittsweisen Abdruck der ATV mit Erläuterungen in Wort und Bild sind die Empfehlungen leicht nachzuvollziehen und anzuwenden.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Bundle-BGB-Kommentar-17
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist das humble bundle humble monthly bundle? - Was ist das humble bundle humble monthly bundle?
Das Humble Bundle Humble Monthly Bundle ist ein monatliches Abonnement, bei dem Abonnenten Zugriff auf eine Auswahl an PC-Spielen erhalten. Jeden Monat werden neue Spiele angeboten, die zum Teil exklusiv für Abonnenten sind. Das Bundle bietet eine Vielzahl von Genres und Titeln, von Indie-Spielen bis hin zu AAA-Titeln. Ein Teil der Einnahmen aus dem Abonnement geht an wohltätige Zwecke. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.