Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Byodo-Himbeeressig-bio
Top-Angebote
Produkte zum Begriff Byodo-Himbeeressig-bio:
-
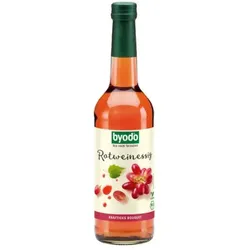
Byodo Rotweinessig bioDer Byodo Rotweinessig (6% Säure) ist intensiv-rot in der Farbe und wunderbar kräftig im Geschmack. Feiner österreichischer oder italienischer Tafelwein werden dafür bei angenehm warmen Temperaturen langsam zu Essig vergoren. Dieses Verfahren nennt man die kontinuierliche Essigvergärung. Vor der Abfüllung in die Flasche wird dieser feine Bio-Essig mit intensivem Geschmack nur noch gefiltert. Er passt ideal zu kräftigen Salaten und eignet sich bestens zum Marinieren. Wie alle Byodo Essige ist er absolut naturbelassen und weder erhitzt, noch geschwefelt. So bleiben wertvolle Enzyme und Geschmacksstoffe auf köstliche Art und Weise erhalten. Trübungen oder Ablagerungen am Flaschenboden sowie mögliche Flockenbildung bedeuten keinen Qualitätsverlust. Ganz im Gegenteil! Sie weisen auf die natürliche Herstellungsweise dieses biologischen Produktes hin. Sogenannte "Essigmuttern" können einfach abgesiebt und der Essig ganz normal weiter verwendet werden.3,49 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Kann himbeeressig schlecht werden?
Kann himbeeressig schlecht werden? Himbeeressig kann schlecht werden, wenn er nicht richtig gelagert wird. Es ist wichtig, ihn an einem kühlen, dunklen Ort aufzubewahren, um die Haltbarkeit zu verlängern. Wenn der Essig schlecht wird, kann er anfangen, einen unangenehmen Geruch oder Geschmack zu entwickeln. Es ist ratsam, den Essig regelmäßig zu überprüfen und bei Anzeichen von Verderblichkeit zu entsorgen. Durch die richtige Lagerung und Pflege kann himbeeressig jedoch lange haltbar bleiben. **
-
Wie lange hält sich himbeeressig?
Wie lange sich Himbeeressig hält, hängt von verschiedenen Faktoren ab. In der Regel kann man davon ausgehen, dass selbstgemachter Himbeeressig etwa 6-12 Monate haltbar ist, wenn er kühl und dunkel gelagert wird. Im Gegensatz dazu kann gekaufter Himbeeressig aufgrund von Konservierungsstoffen oder anderen Zusätzen länger haltbar sein. Es ist wichtig, auf Veränderungen wie Schimmelbildung, Geruch oder Geschmack zu achten, um festzustellen, ob der Essig noch genießbar ist. Wenn Himbeeressig richtig gelagert wird, kann er seine Qualität und Geschmack für eine längere Zeit behalten. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Byodo-Himbeeressig-bio:
-
Byodo Rotweinessig bioDer Byodo Rotweinessig (6% Säure) ist intensiv-rot in der Farbe und wunderbar kräftig im Geschmack. Feiner österreichischer oder italienischer Tafelwein werden dafür bei angenehm warmen Temperaturen langsam zu Essig vergoren. Dieses Verfahren nennt man die kontinuierliche Essigvergärung. Vor der Abfüllung in die Flasche wird dieser feine Bio-Essig mit intensivem Geschmack nur noch gefiltert. Er passt ideal zu kräftigen Salaten und eignet sich bestens zum Marinieren. Wie alle Byodo Essige ist er absolut naturbelassen und weder erhitzt, noch geschwefelt. So bleiben wertvolle Enzyme und Geschmacksstoffe auf köstliche Art und Weise erhalten. Trübungen oder Ablagerungen am Flaschenboden sowie mögliche Flockenbildung bedeuten keinen Qualitätsverlust. Ganz im Gegenteil! Sie weisen auf die natürliche Herstellungsweise dieses biologischen Produktes hin. Sogenannte "Essigmuttern" können einfach abgesiebt und der Essig ganz normal weiter verwendet werden.3,49 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Kann himbeeressig schlecht werden?
Kann himbeeressig schlecht werden? Himbeeressig kann schlecht werden, wenn er nicht richtig gelagert wird. Es ist wichtig, ihn an einem kühlen, dunklen Ort aufzubewahren, um die Haltbarkeit zu verlängern. Wenn der Essig schlecht wird, kann er anfangen, einen unangenehmen Geruch oder Geschmack zu entwickeln. Es ist ratsam, den Essig regelmäßig zu überprüfen und bei Anzeichen von Verderblichkeit zu entsorgen. Durch die richtige Lagerung und Pflege kann himbeeressig jedoch lange haltbar bleiben. **
Ähnliche Suchbegriffe für Byodo-Himbeeressig-bio
-
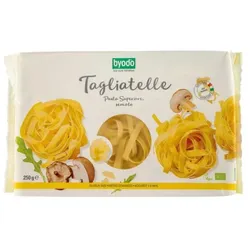
Byodo Tagliatelle Semola bioDie hellen Tagliatelle werden wie alle Pasta-Sorten der Byodo CateringLine traditionell in Italien hergestellt. Nach traditioneller Handwerkskunst werden die klassischen Tagliatelle gewalzt und geschnitten. Feinster biologischer Hartweizengrieß, kristallklares Wasser und eine langsame Trocknung für die perfekte Form – mehr braucht es nicht für feinsten Pasta-Genuss. Die Tagliatelle bestechen durch eine hohe Standfestigkeit nach dem Kochen und einen perfekten al dente-Biss.2,42 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Wie lange hält sich himbeeressig?
Wie lange sich Himbeeressig hält, hängt von verschiedenen Faktoren ab. In der Regel kann man davon ausgehen, dass selbstgemachter Himbeeressig etwa 6-12 Monate haltbar ist, wenn er kühl und dunkel gelagert wird. Im Gegensatz dazu kann gekaufter Himbeeressig aufgrund von Konservierungsstoffen oder anderen Zusätzen länger haltbar sein. Es ist wichtig, auf Veränderungen wie Schimmelbildung, Geruch oder Geschmack zu achten, um festzustellen, ob der Essig noch genießbar ist. Wenn Himbeeressig richtig gelagert wird, kann er seine Qualität und Geschmack für eine längere Zeit behalten. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.