Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für COMPUTERORGANISATION-TUTORIAL
Top-Angebote
Produkte zum Begriff COMPUTERORGANISATION-TUTORIAL:
-
BricsCAD V24 Basics Tutorial (COLORED), Ratgeber von Tutorial BooksDieses Buch bietet eine umfassende Einführung in BricsCAD V24 und richtet sich sowohl an Einsteiger als auch an erfahrene Anwender, die ihre CAD-Kenntnisse vertiefen möchten. Es vermittelt grundlegende Funktionen und fortgeschrittene Techniken anhand klar strukturierter, praxisnaher Anleitungen. Der Ratgeber führt den Leser Schritt für Schritt durch den Umgang mit der Software, von der Einrichtung und Navigation bis hin zur Erstellung komplexer Zeichnungen wie Grundrisse, Treppen, Ansichten und Dachpläne. Durch detaillierte Tutorials und praktische Beispiele wird das Erlernen der Software erleichtert und der Transfer in reale Projekte ermöglicht. Der Leser erhält wertvolle Tipps zur Anpassung der Benutzeroberfläche und zur Anwendung fortgeschrittener Funktionen wie orthografische Ansichten und geometrische Toleranzen. Die praxisorientierten Anleitungen unterstützen dabei, das theoretisch Erlernte direkt in die Praxis umzusetzen. Die klare Struktur und verständliche Sprache machen diesen Ratgeber zu einem unverzichtbaren Begleiter für alle, die sich mit BricsCAD V24 vertraut machen oder ihre Fähigkeiten erweitern möchten.48,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tutorial Experts Cubase CompleteTutorial Experts Cubase Complete – Das Praxis-Buch: Praxisbuch für Cubase-Anwender, von Holger Steinbrink, 2. Auflage inklusive der neuen Funktionen von Cubase 15, zahlreiche Bedien-Tipps und -Tricks, ISBN 9783946874355, 17 x 24, 432 Seiten, inkl. Tutorial-Videos, Projekte, Presets und Praxis-Content, in deutscher Sprache54,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tutorial Experts Wavelab VideokompendiumTutorial Experts Hands On Wavelab Videokompendium (ESD); deutschsprachiger Videolernkurs; umfassende Einführung und Fortbildung für Steinberg Wavelab Pro und Elements; über 200 Lektionen mit zahlreichen Praxisbeispielen zur Audiobearbeitung, Restauration, Mastering, CD-Erstellung, Podcast-Produktion, Mehrspuraudiomontagen, Spektralbearbeitung und Sample-Bibliothekserstellung; inkl. detaillierter Erläuterungen zu Analysefunktionen, Audioeffekten, Stapelverarbeitung und Workflows für Profis; umfassende Kapitel zu den Neuerungen in Wavelab 13; Full-HD-Qualität, integrierte Lektionsbeschreibungen, Suchfunktion, Lesezeichen, Vollbildmodus; geeignet für PC, Mac und Tablet65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff COMPUTERORGANISATION-TUTORIAL:
-
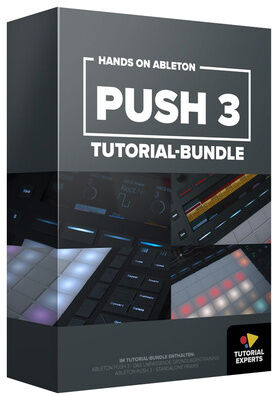
Tutorial Experts Push 3 Tutorial-BundleTutorial Experts Ableton Push 3 Tutorial-Bundle (ESD); deutschsprachiger Videolernkurs; Kombi-Paket bestehend aus Grundlagentraining und Aufbaukurs für Ableton Push 3 und Push 3 Standalone; vermittelt grundlegende und fortgeschrittene Workflows für Produktion und Live-Einsatz; inkl. Themen wie Step-Sequencing, Clip- und Szenensteuerung, Automation, Slicing, Einsatz von VSTs und Max-for-Live-Devices, Setup-Optimierung für Standalone-Betrieb, Synchronisation externer Geräte, Fehlervermeidung und Performance-Tuning; insgesamt über 100 Lektionen mit rund 11,5 Stunden Laufzeit; Full-HD-Qualität, integrierte Lektionsbeschreibungen, Suchfunktion, Lesezeichen, Vollbildmodus; geeignet für PC, Mac und Tablet85,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
BricsCAD V24 Basics Tutorial (COLORED), Ratgeber von Tutorial BooksDieses Buch bietet eine umfassende Einführung in BricsCAD V24 und richtet sich sowohl an Einsteiger als auch an erfahrene Anwender, die ihre CAD-Kenntnisse vertiefen möchten. Es vermittelt grundlegende Funktionen und fortgeschrittene Techniken anhand klar strukturierter, praxisnaher Anleitungen. Der Ratgeber führt den Leser Schritt für Schritt durch den Umgang mit der Software, von der Einrichtung und Navigation bis hin zur Erstellung komplexer Zeichnungen wie Grundrisse, Treppen, Ansichten und Dachpläne. Durch detaillierte Tutorials und praktische Beispiele wird das Erlernen der Software erleichtert und der Transfer in reale Projekte ermöglicht. Der Leser erhält wertvolle Tipps zur Anpassung der Benutzeroberfläche und zur Anwendung fortgeschrittener Funktionen wie orthografische Ansichten und geometrische Toleranzen. Die praxisorientierten Anleitungen unterstützen dabei, das theoretisch Erlernte direkt in die Praxis umzusetzen. Die klare Struktur und verständliche Sprache machen diesen Ratgeber zu einem unverzichtbaren Begleiter für alle, die sich mit BricsCAD V24 vertraut machen oder ihre Fähigkeiten erweitern möchten.48,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für COMPUTERORGANISATION-TUTORIAL
-
Tutorial Experts Cubase CompleteTutorial Experts Cubase Complete – Das Praxis-Buch: Praxisbuch für Cubase-Anwender, von Holger Steinbrink, 2. Auflage inklusive der neuen Funktionen von Cubase 15, zahlreiche Bedien-Tipps und -Tricks, ISBN 9783946874355, 17 x 24, 432 Seiten, inkl. Tutorial-Videos, Projekte, Presets und Praxis-Content, in deutscher Sprache54,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tutorial Experts Wavelab VideokompendiumTutorial Experts Hands On Wavelab Videokompendium (ESD); deutschsprachiger Videolernkurs; umfassende Einführung und Fortbildung für Steinberg Wavelab Pro und Elements; über 200 Lektionen mit zahlreichen Praxisbeispielen zur Audiobearbeitung, Restauration, Mastering, CD-Erstellung, Podcast-Produktion, Mehrspuraudiomontagen, Spektralbearbeitung und Sample-Bibliothekserstellung; inkl. detaillierter Erläuterungen zu Analysefunktionen, Audioeffekten, Stapelverarbeitung und Workflows für Profis; umfassende Kapitel zu den Neuerungen in Wavelab 13; Full-HD-Qualität, integrierte Lektionsbeschreibungen, Suchfunktion, Lesezeichen, Vollbildmodus; geeignet für PC, Mac und Tablet65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tutorial Experts Synthsound VideotrainingTutorial Experts Hands On Synthsound (ESD); deutschsprachiger Videolernkurs; systematische Einführung in die subtraktive Klangsynthese mit über 150 Lektionen; vermittelt Grundlagen zu Oszillatoren, Wellenformen, Spektren, Hüllkurven, LFOs, Modulationszielen, Filtertypen und weiteren Syntheseformen wie Ringmodulation, FM, Sync und Waveshaping; praxisorientierte Erstellung typischer Sounds aus den Bereichen Bass, Lead, Pad, Percussion und FX; anwendbar auf alle gängigen Hardware- und Software-Synthesizer; inkl. Sounddesignbeispiele mit verschiedenen Instrumenten; über 17,5 Stunden Laufzeit in Full-HD; Suchfunktion, Lesezeichen, Vollbild, Lektionstracking49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.48,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.