Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Café-Sweets-275g
Top-Angebote
Produkte zum Begriff Café-Sweets-275g:
-
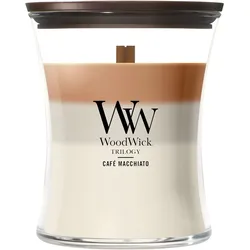
Café Macchiato (Trilogy) 275gCafé Macchiato besteht aus folgenden Düften: Hazelnut Roast (Oben), Tonka & Almond Milk (Mitte), White Honey(Unten) Diese Duftkomponenten verwöhnen Sie: Hazelnut Roast: Hazelnut Roast verwöhnt Dich mit dem intensiven Duft frisch gerösteter Kaffeebohnen und feinster Haselnüsse. Warm, aromatisch und leicht süß erinnert dieser Duft an einen gemütlichen Café-Moment voller Genuss. Zu Beginn entfaltet sich eine kräftige Kombination aus Haselnuss, geröstetem Kaffee und Espresso, die sofort für eine warme, einladende Atmosphäre sorgt. Im Herzen wird der Duft weicher und cremiger, während weiße Blüten, Kokosmilch, gezuckerte Mandeln und Tonka eine sanfte Süße hinzufügen. Die Basis aus Amber, Pistaziencreme und Vanilleschote rundet das Dufterlebnis perfekt ab und sorgt für eine langanhaltende, gemütliche Tiefe. Kopfnote: Haselnuss, gerösteter Kaffee, EspressoHerznote: Weiße Blüten, Kokosmilch, gezuckerte Mandeln, TonkaBasisnote: Amber, Pistaziencreme, Vanilleschote Tonka & Almond Milk: Ein cremiger Duft mit leichter Vanillenote und süsser Mandelmilch ergibt sich durch eine Kombination aus rosa Patchouli, Zwergzitrus und Vanille in der Kopfnote. Das aromatische Herz aus Sieber-Krokus, Wacholder und Balsam geht in eine warme und sanfte Basis aus Mandelmilch, Weide und Zedernholz über. Kopfnote: rosa Patchouli, Zwergzitrus, VanilleHerznote: Sieber-Krokus, Wacholder, BalsamBasisnote: Weide, Zedernholz, Mandelmilch White Honey: Düfte von kandierten Orangenblüten kombiniert mit verträumt herabhängender Gewürzvanille und geröstetem Toffee. Kopfnote: Bergamot, Pistazie, Kandierte OrangenblütenHerznote: Kaffeebohnen, Vanilleorchidee, KakaoBasisnote: Honig, geröstetes Toffee, Sandelholz Die Duftkerzen von Woodwick sind etwas ganz Besonderes. Sie zeichnen sich nicht nur durch einen aussergewöhnlichen und intensiven Duft aus, sondern besitzen auch den patentierten Holzdocht, der beim Abbrennen an das Geräusch von knisterndem Kaminfeuer erinnert. So zaubern sie z.B. beim entspannten Schmökern eines Buches eine ganz besondere und entspannende Atmosphäre. Artikel kann in der Optik von dem abgebildeten Produkt abweichen.29,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Café Sweets (Trilogy) 610gCafé Sweets besteht aus folgenden Düften: Vanilla Bean (oben), Caramel (Mitte), Biscotti (unten). Diese Duftkomponenten verwöhnen Sie: Vanilla Bean: Tauchen Sie ein in den vielschichtigen, üppigen Duft von reiner Vanilleschote. Kopfnote: Vanille, ButterHerznote: Zuckerplätzchen, Graham CrackerBasisnote: Vanillebohne, Zuckerstange Caramel: Der Duft von langsam karamellisiertem Zucker und frischer Sahne. Biscotti: Das himmlische Aroma von süß geröstetem Keksteig mit reichhaltiger Vanilleglasur.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hypnoflora 275gDu befindest Dich auf einem abendlichen Spaziergang, während am klaren Himmel der Mond bereits aufgegangen ist. Dabei entdeckst du eine seltene und geheimnisvolle weiße Blume, welche durch das Mondlicht auf eine fast schon unwirkliche Art zu strahlen scheint. Hypnotisiert von der weißen Strahlkraft kannst Du nicht widerstehen, an ihren Blütenblätter zu riechen. Sofort zieht dich ihr verführerisches Aroma in ihren Bann und Du kannst Dich dem unwiderstehlichen Duft nach Jasmin, Birne und Tonkabohne nicht mehr entziehen. Diese Duftkomponenten verwöhnen Sie: Kopfnote: Birne, Tangerine, BergamotteHerznote: Apfelblüte, Neroli, nachtblühender Jasmin, MondblumeBasisnote: Tonkabohne, Vanille, Amber Die Duftkerzen von Woodwick sind etwas ganz Besonderes. Sie zeichnen sich nicht nur durch einen aussergewöhnlichen und intensiven Duft aus, sondern besitzen auch den patentierten Holzdocht, der beim Abbrennen an das Geräusch von knisterndem Kaminfeuer erinnert. So zaubern sie z.B. beim entspannten Schmökern eines Buches eine ganz besondere und entspannende Atmosphäre. Artikel kann in der Optik von dem abgebildeten Produkt abweichen.27,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Café-Sweets-275g:
-
Café Sweets 454gCafé Sweets besteht aus folgenden Düften: Vanilla Bean (oben), Caramel (Mitte), Biscotti (unten). Diese Duftkomponenten verwöhnen Sie: Vanilla Bean:Tauchen Sie ein in den vielschichtigen, üppigen Duft von reiner Vanilleschote. Kopfnote: Vanille, ButterHerznote: Zuckerplätzchen, Graham CrackerBasisnote: Vanillebohne, Zuckerstange Caramel:Der Duft von langsam karamellisiertem Zucker und frischer Sahne. Biscotti:Das himmlische Aroma von süß geröstetem Keksteig mit reichhaltiger Vanilleglasur.41,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Café Macchiato (Trilogy) 275gCafé Macchiato besteht aus folgenden Düften: Hazelnut Roast (Oben), Tonka & Almond Milk (Mitte), White Honey(Unten) Diese Duftkomponenten verwöhnen Sie: Hazelnut Roast: Hazelnut Roast verwöhnt Dich mit dem intensiven Duft frisch gerösteter Kaffeebohnen und feinster Haselnüsse. Warm, aromatisch und leicht süß erinnert dieser Duft an einen gemütlichen Café-Moment voller Genuss. Zu Beginn entfaltet sich eine kräftige Kombination aus Haselnuss, geröstetem Kaffee und Espresso, die sofort für eine warme, einladende Atmosphäre sorgt. Im Herzen wird der Duft weicher und cremiger, während weiße Blüten, Kokosmilch, gezuckerte Mandeln und Tonka eine sanfte Süße hinzufügen. Die Basis aus Amber, Pistaziencreme und Vanilleschote rundet das Dufterlebnis perfekt ab und sorgt für eine langanhaltende, gemütliche Tiefe. Kopfnote: Haselnuss, gerösteter Kaffee, EspressoHerznote: Weiße Blüten, Kokosmilch, gezuckerte Mandeln, TonkaBasisnote: Amber, Pistaziencreme, Vanilleschote Tonka & Almond Milk: Ein cremiger Duft mit leichter Vanillenote und süsser Mandelmilch ergibt sich durch eine Kombination aus rosa Patchouli, Zwergzitrus und Vanille in der Kopfnote. Das aromatische Herz aus Sieber-Krokus, Wacholder und Balsam geht in eine warme und sanfte Basis aus Mandelmilch, Weide und Zedernholz über. Kopfnote: rosa Patchouli, Zwergzitrus, VanilleHerznote: Sieber-Krokus, Wacholder, BalsamBasisnote: Weide, Zedernholz, Mandelmilch White Honey: Düfte von kandierten Orangenblüten kombiniert mit verträumt herabhängender Gewürzvanille und geröstetem Toffee. Kopfnote: Bergamot, Pistazie, Kandierte OrangenblütenHerznote: Kaffeebohnen, Vanilleorchidee, KakaoBasisnote: Honig, geröstetes Toffee, Sandelholz Die Duftkerzen von Woodwick sind etwas ganz Besonderes. Sie zeichnen sich nicht nur durch einen aussergewöhnlichen und intensiven Duft aus, sondern besitzen auch den patentierten Holzdocht, der beim Abbrennen an das Geräusch von knisterndem Kaminfeuer erinnert. So zaubern sie z.B. beim entspannten Schmökern eines Buches eine ganz besondere und entspannende Atmosphäre. Artikel kann in der Optik von dem abgebildeten Produkt abweichen.29,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Café Sweets (Trilogy) 610gCafé Sweets besteht aus folgenden Düften: Vanilla Bean (oben), Caramel (Mitte), Biscotti (unten). Diese Duftkomponenten verwöhnen Sie: Vanilla Bean: Tauchen Sie ein in den vielschichtigen, üppigen Duft von reiner Vanilleschote. Kopfnote: Vanille, ButterHerznote: Zuckerplätzchen, Graham CrackerBasisnote: Vanillebohne, Zuckerstange Caramel: Der Duft von langsam karamellisiertem Zucker und frischer Sahne. Biscotti: Das himmlische Aroma von süß geröstetem Keksteig mit reichhaltiger Vanilleglasur.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Café-Sweets-275g
-
Hypnoflora 275gDu befindest Dich auf einem abendlichen Spaziergang, während am klaren Himmel der Mond bereits aufgegangen ist. Dabei entdeckst du eine seltene und geheimnisvolle weiße Blume, welche durch das Mondlicht auf eine fast schon unwirkliche Art zu strahlen scheint. Hypnotisiert von der weißen Strahlkraft kannst Du nicht widerstehen, an ihren Blütenblätter zu riechen. Sofort zieht dich ihr verführerisches Aroma in ihren Bann und Du kannst Dich dem unwiderstehlichen Duft nach Jasmin, Birne und Tonkabohne nicht mehr entziehen. Diese Duftkomponenten verwöhnen Sie: Kopfnote: Birne, Tangerine, BergamotteHerznote: Apfelblüte, Neroli, nachtblühender Jasmin, MondblumeBasisnote: Tonkabohne, Vanille, Amber Die Duftkerzen von Woodwick sind etwas ganz Besonderes. Sie zeichnen sich nicht nur durch einen aussergewöhnlichen und intensiven Duft aus, sondern besitzen auch den patentierten Holzdocht, der beim Abbrennen an das Geräusch von knisterndem Kaminfeuer erinnert. So zaubern sie z.B. beim entspannten Schmökern eines Buches eine ganz besondere und entspannende Atmosphäre. Artikel kann in der Optik von dem abgebildeten Produkt abweichen.27,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Indigo Suede 275gEin absolutes Muss für Fans von Lederdüften, denn hier sind neben normalem Leder auch Duftnoten von Wildleder enthalten. Dazu gesellen sich noch Noten von Patschuli und abgerundet wird das ganze mit süssen Veilchen, sowie frischen Geranien und Zypresse.Eine verführerische, edle Kombination, die keine Wünsche mehr offen lässt. Diese Duftkomponenten verwöhnen Sie: Kopfnote: Leder, Veilchen, GeranieHerznote: Zypresse, WildlederBasisnote: Amber, Moschus, Patschuli27,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.