Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Cambium-Networks-ePMP-Bridge-in-a-Box
Top-Angebote
Produkte zum Begriff Cambium-Networks-ePMP-Bridge-in-a-Box:
-
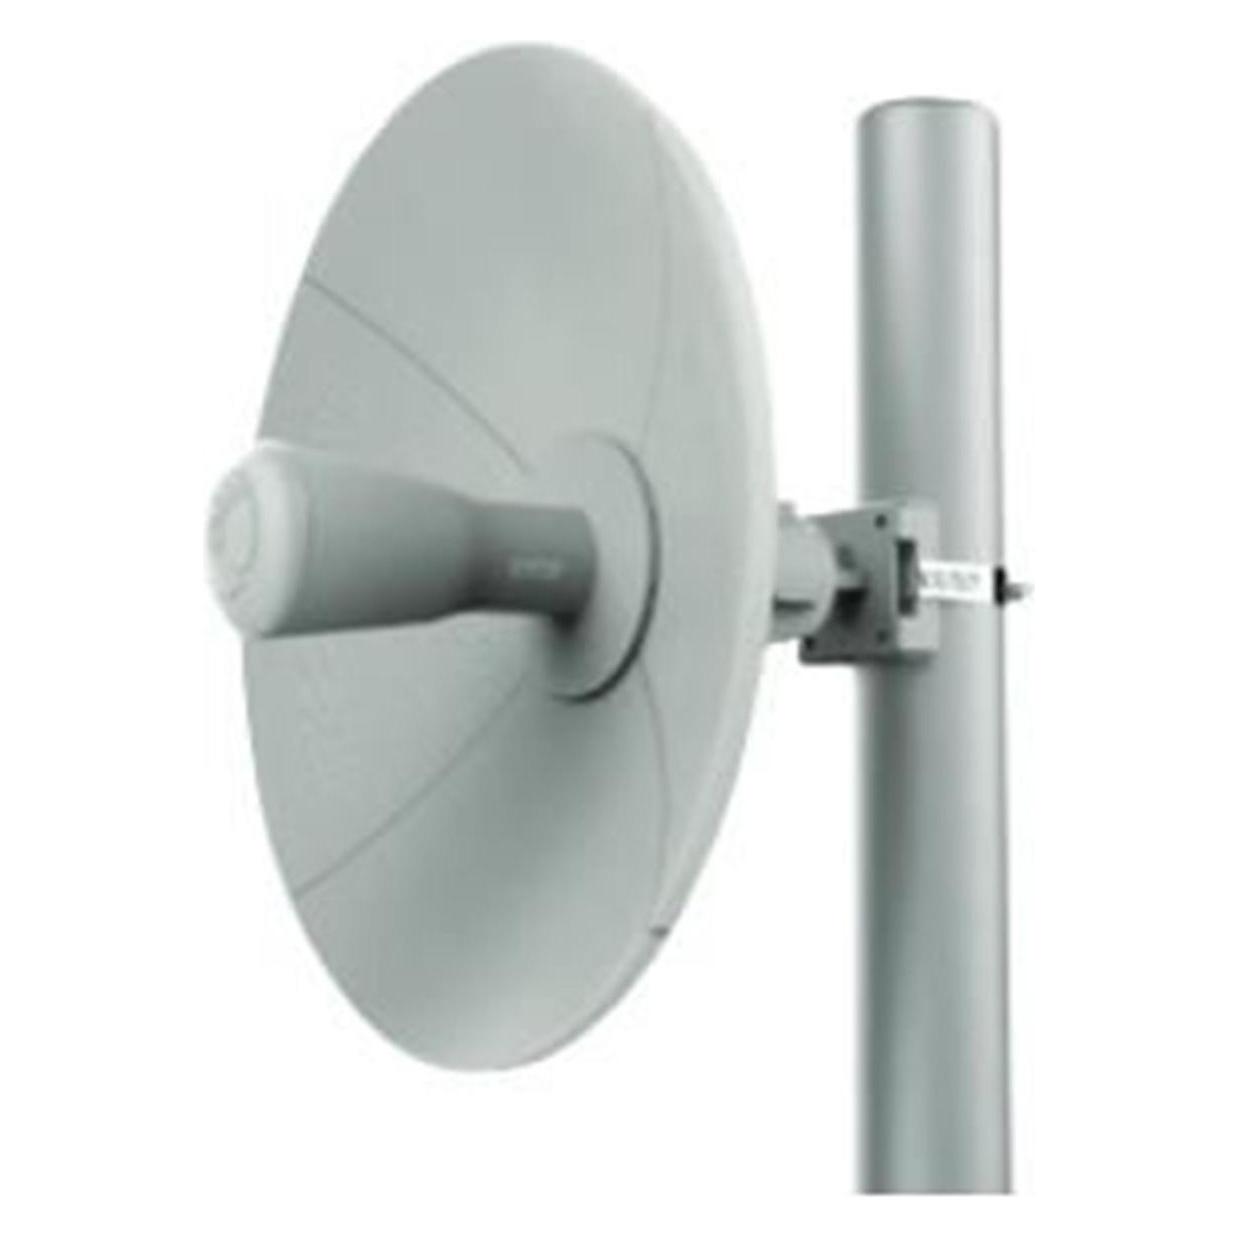
Cambium Networks 60GHz Bridge in a Box 1Gb, Access PointDer Cambium Networks ePMP Bridge-in-a-Box 1Gb ist eine umfassende Funkbrückenlösung, die als vorkonfiguriertes Paar für den sofortigen Einsatz bereitgestellt wird. Dieses System arbeitet im 60-GHz-Frequenzband und bietet eine beeindruckende Datenübertragungsrate von bis zu 1 Gbps bei minimaler Latenz. Die kompakte Bauweise und die integrierten Montagewinkel ermöglichen eine einfache Installation im Aussenbereich, während die integrierten Antennen mit präzisen Ausrichtungsindikatoren eine optimale Signalqualität gewährleisten. Das System ist für verschiedene Anwendungen konzipiert, darunter Enterprise-Backhaul und Campus-Vernetzung, und bietet zuverlässige Leistung selbst unter extremen Wetterbedingungen. Mit Funktionen wie automatischer Frequenzauswahl und dynamischer Leistungsanpassung stellt es sicher, dass die Verbindungsqualität auch bei wechselnden Umgebungsbedingungen aufrechterhalten wird. Die integrierte GPS-Synchronisation ermöglicht zudem ein koordiniertes Frequenzspektrum-Sharing in dichten Netzwerkumgebungen. - Vorkonfiguriertes Paar für sofortigen Einsatz - Interferenzfreie Leistung im 60-GHz-Frequenzband - Automatische Frequenzauswahl und dynamische Leistungsanpassung - Integrierte GPS-Synchronisation für Frequenzspektrum-Sharing - Robustes Design mit IP67 Schutzart für den Aussenbereich.618,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Ist Pop in a Box die wahre Website?
Ja, Pop in a Box ist eine legitime Website, die sich auf den Verkauf von Popkultur-Sammelfiguren spezialisiert hat. Sie bieten eine große Auswahl an Figuren verschiedener Marken und Charaktere an und haben positive Bewertungen von Kunden erhalten. Es ist wichtig, immer sicherzustellen, dass Sie auf der offiziellen Website einkaufen, um Betrug zu vermeiden. **

Ist die Seite "Pop in a Box" seriös?
Pop in a Box ist eine seriöse Seite, die sich auf den Verkauf von Funko Pop!-Figuren spezialisiert hat. Sie bieten eine große Auswahl an Figuren und haben positive Bewertungen von Kunden erhalten. Es ist jedoch immer ratsam, vor dem Kauf Bewertungen und Erfahrungen anderer Kunden zu lesen, um sicherzustellen, dass die Seite Ihren Anforderungen entspricht. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Cambium-Networks-ePMP-Bridge-in-a-Box:
-
Cambium Networks ePMP 3000 - Wireless BridgeAllgemeinGerätetypWireless BridgeIntegrierte PeripheriegeräteGPSBreite13.7 cmTiefe4.5 cmHöhe33 cmGewicht1.3 kgLokalisierungEuropaNetzwerkFormfaktorExternAnschlusstechnikKabellosDatenübertragungsrate1.2 GbpsLeitungskodierformat256 QAM, BPSK, OFDMData Link ProtocolEthernet, Fast Ethernet, Gigabit EthernetNetzwerk/TransportprotokollTCP/IP, UDP/IP, ICMP/IP, IPv4, IPv6RemoteverwaltungsprotokollSNMP 2c, HTTPS, SSHFrequenzband5 GHzLeistungsmerkmaleAuto-Negotiation, VLAN-Unterstützung, IGMP Snooping, verwaltbar, MAC-Adressenfilter, IP-Adressenfilterung, Überspannungsschutz, Spanning Tree Protocol (STP) Support, Quality of Service (QoS), Class of Service (CoS), unterstützt DiffServ Code Point (DSCP), 4x4 Mu-Mimo-TechnologieVerschlüsselungsalgorithmus128-bit AES-CCMPProduktenIEEE 802.1Q, IEEE 802.1p, IEEE 802.3atAntenneAntenneExtern abnehmbarErweiterung/KonnektivitätSchnittstellen1 x 1000Base-T (PoE) - RJ-45 7 x Antenne - RP-SMAVerschiedenesKennzeichnungIC, IP55, EN 301 893 V2.1.1, EN 302 502 V2399,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cambium Networks 60GHz Bridge in a Box 1Gb, Access PointDer Cambium Networks ePMP Bridge-in-a-Box 1Gb ist eine umfassende Funkbrückenlösung, die als vorkonfiguriertes Paar für den sofortigen Einsatz bereitgestellt wird. Dieses System arbeitet im 60-GHz-Frequenzband und bietet eine beeindruckende Datenübertragungsrate von bis zu 1 Gbps bei minimaler Latenz. Die kompakte Bauweise und die integrierten Montagewinkel ermöglichen eine einfache Installation im Aussenbereich, während die integrierten Antennen mit präzisen Ausrichtungsindikatoren eine optimale Signalqualität gewährleisten. Das System ist für verschiedene Anwendungen konzipiert, darunter Enterprise-Backhaul und Campus-Vernetzung, und bietet zuverlässige Leistung selbst unter extremen Wetterbedingungen. Mit Funktionen wie automatischer Frequenzauswahl und dynamischer Leistungsanpassung stellt es sicher, dass die Verbindungsqualität auch bei wechselnden Umgebungsbedingungen aufrechterhalten wird. Die integrierte GPS-Synchronisation ermöglicht zudem ein koordiniertes Frequenzspektrum-Sharing in dichten Netzwerkumgebungen. - Vorkonfiguriertes Paar für sofortigen Einsatz - Interferenzfreie Leistung im 60-GHz-Frequenzband - Automatische Frequenzauswahl und dynamische Leistungsanpassung - Integrierte GPS-Synchronisation für Frequenzspektrum-Sharing - Robustes Design mit IP67 Schutzart für den Aussenbereich.618,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Cambium-Networks-ePMP-Bridge-in-a-Box
-
Cambium Networks C050900D021B - ePMP Sektorantenne für ePMP 3000L AP mit Montagekit 5GHz, 120°, 18dBi, NetzwerkantenneProduktbeschreibung Diese Antenne wurde für das ePMP 3000L AP-Funkprodukt entwickelt. Cambium Networks hat eine Antennenlösung entwickelt, die es Netzbetreibern ermöglicht, die spektrale Effizienz und den Umfang ihrer ePMP-Point-to-Multipoint (PMP)-Verteilungszugangsnetze zu erhöhen. Wireless Service Provider, die Netze im 5GHz-Spektrum einrichten, werden feststellen, dass diese Sektorantenne für 90°- und 120°-Anwendungen besonders gut für Netze mit hoher Dichte geeignet ist, die eine Wiederverwendung von Frequenzen und eine breitbandige Frequenzabdeckung erfordern. Hauptmerkmale Frequenzwiederverwendung: Die Sektorantenne wurde für die ABAB-Kanalwiederverwendung (zwei Kanäle für vier Sektoren) entwickelt und verfügt über ein Verhältnis von 35 dB zwischen Vorder- und Rückseite, einschliesslich einer grossen Apertur in der nach hinten gerichteten Richtung. Kanalflexibilität: Ein gleichmässiger Gewinn von 4,9 bis 6,0 GHz ermöglicht es dem Betreiber, einen Kanal überall im Band zu wählen und die erwartete Leistung zu erzielen. Gleichmässige Abdeckung: Hervorragende Nullausfüllungseigenschaften der Antenne ermöglichen eine breite geografische Abdeckung innerhalb eines Sektors, selbst in der Nähe des Turmsockels und an den Rändern des Sektors. Entwickelt für den Installateur: Kleines kompaktes Design, integrierte ePMP-Funkhalterung und GPS-Antennenintegration. Vorhersagbare Leistung: Die Sektorantenne ist in Cambium Networks LINKPlanner integriert. Das 3D-Modell zeigt die Abdeckung auf allen Höhen und über den Azimut.289,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cambium Networks ePMP 5 GHz Force 300-25L SM (WLAN), NetzwerkantenneDer ePMP 5 GHz Force 300-25L SM von Cambium Networks ist ein leistungsstarker Access Point, der für die Bereitstellung von Hochgeschwindigkeits-Datenverbindungen in verschiedenen Umgebungen konzipiert wurde. Mit seiner robusten Bauweise und fortschrittlichen Technologie eignet sich dieses Gerät ideal für den Einsatz in ländlichen Gebieten, städtischen Umgebungen oder in anspruchsvollen Netzwerkinfrastrukturen. Der Access Point bietet eine zuverlässige Leistung und ist darauf ausgelegt, eine stabile Verbindung über grosse Entfernungen aufrechtzuerhalten. Die Integration in bestehende Netzwerke erfolgt nahtlos, wodurch eine einfache Implementierung und Verwaltung ermöglicht wird. Der ePMP 5 GHz Force 300-25L SM ist eine ausgezeichnete Wahl für Unternehmen und Organisationen, die eine zuverlässige und leistungsstarke Netzwerkverbindung benötigen. - Robuste Bauweise für den Einsatz in anspruchsvollen Umgebungen - Optimierte Leistung für grosse Entfernungen - Nahtlose Integration in bestehende Netzwerkinfrastrukturen.214,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Ist Pop in a Box die wahre Website?
Ja, Pop in a Box ist eine legitime Website, die sich auf den Verkauf von Popkultur-Sammelfiguren spezialisiert hat. Sie bieten eine große Auswahl an Figuren verschiedener Marken und Charaktere an und haben positive Bewertungen von Kunden erhalten. Es ist wichtig, immer sicherzustellen, dass Sie auf der offiziellen Website einkaufen, um Betrug zu vermeiden. **
-
Ist die Seite "Pop in a Box" seriös?
Pop in a Box ist eine seriöse Seite, die sich auf den Verkauf von Funko Pop!-Figuren spezialisiert hat. Sie bieten eine große Auswahl an Figuren und haben positive Bewertungen von Kunden erhalten. Es ist jedoch immer ratsam, vor dem Kauf Bewertungen und Erfahrungen anderer Kunden zu lesen, um sicherzustellen, dass die Seite Ihren Anforderungen entspricht. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.