Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Carrère-Emmanuel-Yoga
Top-Angebote
Produkte zum Begriff Carrère-Emmanuel-Yoga:
-
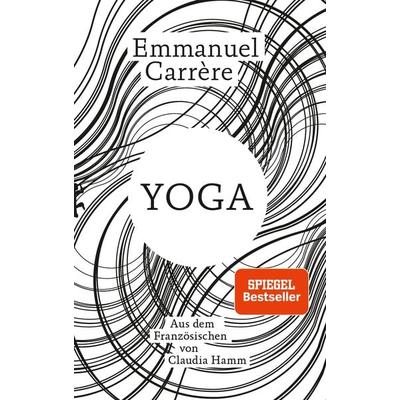
Carrère, Emmanuel: YogaYoga , Alles beginnt gut: Emmanuel Carrère erfreut sich eines gelungenen Lebens und plant ein feinsinniges Büchlein über Yoga. Heiter und sachkundig will er seine Erkenntnisse über die »inneren Kampfkünste« darlegen, die er er seit einem Vierteljahrhundert praktiziert. Bei seinen Recherchen in einem Meditationszentrum läuftt noch alles bestens, doch dann wird er eingeholt: vom Tod eines Freundes beim Anschlag auf Charlie Hebdo, von unkontrollierbarer Leidenschaft , Trennung und Verzweiflung. Sein Leben kippt, eine bipolare Störung wird diagnostiziert und Carrère verbringt vier quälende Monate in der Psychiatrie, wo er versucht, seinen Geist mit Gedichten an die Leine zu legen. Entlassen und verlassen lernt er auf Leros in einer Gruppe minderjähriger Geflüchteter ganz anders Haltlose kennen, aber findet auch Trost durch Musik und Gespräch. Zurück in Paris stirbt sein langjähriger Verleger, und doch gibt es am Ende auch wieder Licht. Denn Yoga ist die Erzählung vom mal beherrschten, mal entfesselten Schwanken zwischen den Gegensätzen. Durch eine schonungslose Selbstanalyse zwischen Autobiografie, Essay, Chronik und Roman gelingt Carrère der Zugang zu einer tieferen Wahrheit: was es heißt, ein in den Wahnsinn der heutigen Welt geworfener Mensch zu sein. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20220303, Produktform: Leinen, Autoren: Carrère, Emmanuel, Übersetzung: Hamm, Claudia, Seitenzahl/Blattzahl: 341, Keyword: Buddhismus; Depression; Ehe; Flüchtlingskrise; Frankreich; Griechenland; Ketamin; Meditation; Mentale Gesundheit; Migranten; Psychiatrie; Psychotherapie; Scheidung; Spiritualität; Weisheit; Zen-Buddhismus, Fachkategorie: Moderne und zeitgenössische Belletristik~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik: Themen, Stoffe, Motive: Tod, Trauer, Verlust~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben~Erzählerisches Thema: Identität / Zugehörigkeit, Thema: Auseinandersetzen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Autobiografien: allgemein, Thema: Entspannen, Text Sprache: ger, Originalsprache: fre, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: MSB Matthes & Seitz Berlin Verlagsgesellschaft mbH, Länge: 221, Breite: 144, Höhe: 38, Gewicht: 554, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 270880728,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Warum gibt es einen PHP Parse Error Syntax Error Unexpected Token in home/emmanuel/downloads/php.php in Zeile 11?
Ein PHP Parse Error Syntax Error Unexpected Token tritt auf, wenn der PHP-Interpreter ein unerwartetes Zeichen oder Token in einer Zeile des Codes findet, das nicht korrekt interpretiert werden kann. In diesem speziellen Fall könnte die Ursache für den Fehler in Zeile 11 des Codes in der Datei "php.php" im Verzeichnis "home/emmanuel/downloads" liegen, dass ein unerwartetes Zeichen, wie z.B. ein fehlendes Semikolon oder eine falsche Klammer, vorhanden ist. Um den Fehler zu beheben, muss die betroffene Zeile überprüft und das unerwartete Token korrigiert werden. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Carrère-Emmanuel-Yoga:
-
Carrère, Emmanuel: YogaYoga , Alles beginnt gut: Emmanuel Carrère erfreut sich eines gelungenen Lebens und plant ein feinsinniges Büchlein über Yoga. Heiter und sachkundig will er seine Erkenntnisse über die »inneren Kampfkünste« darlegen, die er er seit einem Vierteljahrhundert praktiziert. Bei seinen Recherchen in einem Meditationszentrum läuftt noch alles bestens, doch dann wird er eingeholt: vom Tod eines Freundes beim Anschlag auf Charlie Hebdo, von unkontrollierbarer Leidenschaft , Trennung und Verzweiflung. Sein Leben kippt, eine bipolare Störung wird diagnostiziert und Carrère verbringt vier quälende Monate in der Psychiatrie, wo er versucht, seinen Geist mit Gedichten an die Leine zu legen. Entlassen und verlassen lernt er auf Leros in einer Gruppe minderjähriger Geflüchteter ganz anders Haltlose kennen, aber findet auch Trost durch Musik und Gespräch. Zurück in Paris stirbt sein langjähriger Verleger, und doch gibt es am Ende auch wieder Licht. Denn Yoga ist die Erzählung vom mal beherrschten, mal entfesselten Schwanken zwischen den Gegensätzen. Durch eine schonungslose Selbstanalyse zwischen Autobiografie, Essay, Chronik und Roman gelingt Carrère der Zugang zu einer tieferen Wahrheit: was es heißt, ein in den Wahnsinn der heutigen Welt geworfener Mensch zu sein. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20220303, Produktform: Leinen, Autoren: Carrère, Emmanuel, Übersetzung: Hamm, Claudia, Seitenzahl/Blattzahl: 341, Keyword: Buddhismus; Depression; Ehe; Flüchtlingskrise; Frankreich; Griechenland; Ketamin; Meditation; Mentale Gesundheit; Migranten; Psychiatrie; Psychotherapie; Scheidung; Spiritualität; Weisheit; Zen-Buddhismus, Fachkategorie: Moderne und zeitgenössische Belletristik~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik: Themen, Stoffe, Motive: Tod, Trauer, Verlust~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben~Erzählerisches Thema: Identität / Zugehörigkeit, Thema: Auseinandersetzen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Autobiografien: allgemein, Thema: Entspannen, Text Sprache: ger, Originalsprache: fre, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: MSB Matthes & Seitz Berlin Verlagsgesellschaft mbH, Länge: 221, Breite: 144, Höhe: 38, Gewicht: 554, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 270880728,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Warum gibt es einen PHP Parse Error Syntax Error Unexpected Token in home/emmanuel/downloads/php.php in Zeile 11?
Ein PHP Parse Error Syntax Error Unexpected Token tritt auf, wenn der PHP-Interpreter ein unerwartetes Zeichen oder Token in einer Zeile des Codes findet, das nicht korrekt interpretiert werden kann. In diesem speziellen Fall könnte die Ursache für den Fehler in Zeile 11 des Codes in der Datei "php.php" im Verzeichnis "home/emmanuel/downloads" liegen, dass ein unerwartetes Zeichen, wie z.B. ein fehlendes Semikolon oder eine falsche Klammer, vorhanden ist. Um den Fehler zu beheben, muss die betroffene Zeile überprüft und das unerwartete Token korrigiert werden. **
Ähnliche Suchbegriffe für Carrère-Emmanuel-Yoga
-
V13, Belletristik von Emmanuel CarrèreSeptember 2021: In Paris beginnt ein Jahrhundertprozess. Am Freitag, den 13. November 2015, hatten sich in der Konzerthalle Bataclan, auf den Terrassen mehrerer Cafés und vor dem Stade de France sieben IS-Kämpfer in die Luft gesprengt, dabei 131 Menschen in den Tod gerissen und fast 700 verletzt. Nach diesen Attentaten wurde in Frankreich der Ausnahmezustand ausgerufen – er blieb zwei Jahre lang verhängt – und das Bild des Landes und der Gesellschaft veränderte sich von Polizeimethoden bis zum Parteienspektrum nachhaltig: ein nationales Trauma. Im von den Insidern „V13“ genannten exemplarischen Prozess sollte dieses Trauma bearbeitet, sollten Hunderte von Perspektiven abgewogen und schliesslich ein Urteil gefällt werden. Emmanuel Carrère besuchte den Prozess über neun Monate lang Tag für Tag, schrieb wöchentlich eine Kolumne aus dem Gerichtssaal, berichtete über Akteure, das Grauen, unverhoffte Menschlichkeit und die Maschine der Rechtsprechung. V13 ist das vielstimmige Porträt eines Prozesses, mit dem eine in ihren Grundfesten erschütterte Gesellschaft nach Heilung sucht. Die Bühne des eigens gebauten Gerichtssaals liess alle Beteiligten zu Wort kommen, und so erzählt Carrère, was er gehört und erfragt hat: Wer waren die Opfer und die Täter? Wie entsteht Terrorismus? Warum ist passiert, was passiert ist? Mit V13 gelingt Carrère ein weiteres grosses Buch, das durch tiefstes Dunkel geht, um genau dort Liebe, Hoffnung und Licht zu finden.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.