Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Carson-Optical-Lupe-MagniLamp
Top-Angebote
Produkte zum Begriff Carson-Optical-Lupe-MagniLamp:
-
Carson Optical, Lupe, LH-30 VersalLoupe 10x fokussierbare LupeDie Carson Doppel-Linsen-Stehlupe LH-30 bietet eine 10-fache Vergrösserung und eine kristallklare Acryl-Lupe mit einstellbarem Fokus. Um zu fokussieren, drehen Sie einfach das Okular. Sie ist perfekt für Münzen, Briefmarken und Fotografie.44,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist Optical Anschluss?
Was ist Optical Anschluss? Ein Optical Anschluss ist eine Verbindungstechnologie, die Lichtwellenleiter verwendet, um Daten mit hoher Geschwindigkeit und hoher Bandbreite zu übertragen. Durch die Verwendung von Licht anstelle von elektrischen Signalen können Optical Anschlüsse Daten über große Entfernungen ohne Verluste übertragen. Optical Anschlüsse werden häufig in Netzwerken, Telekommunikationssystemen und Audio-/Video-Geräten eingesetzt, um eine zuverlässige und schnelle Datenübertragung zu gewährleisten. Durch die Verwendung von Optical Anschlüssen können Benutzer von einer verbesserten Leistung und Qualität der Datenübertragung profitieren. **
Top-Angebote
Produkte zum Begriff Carson-Optical-Lupe-MagniLamp:
-
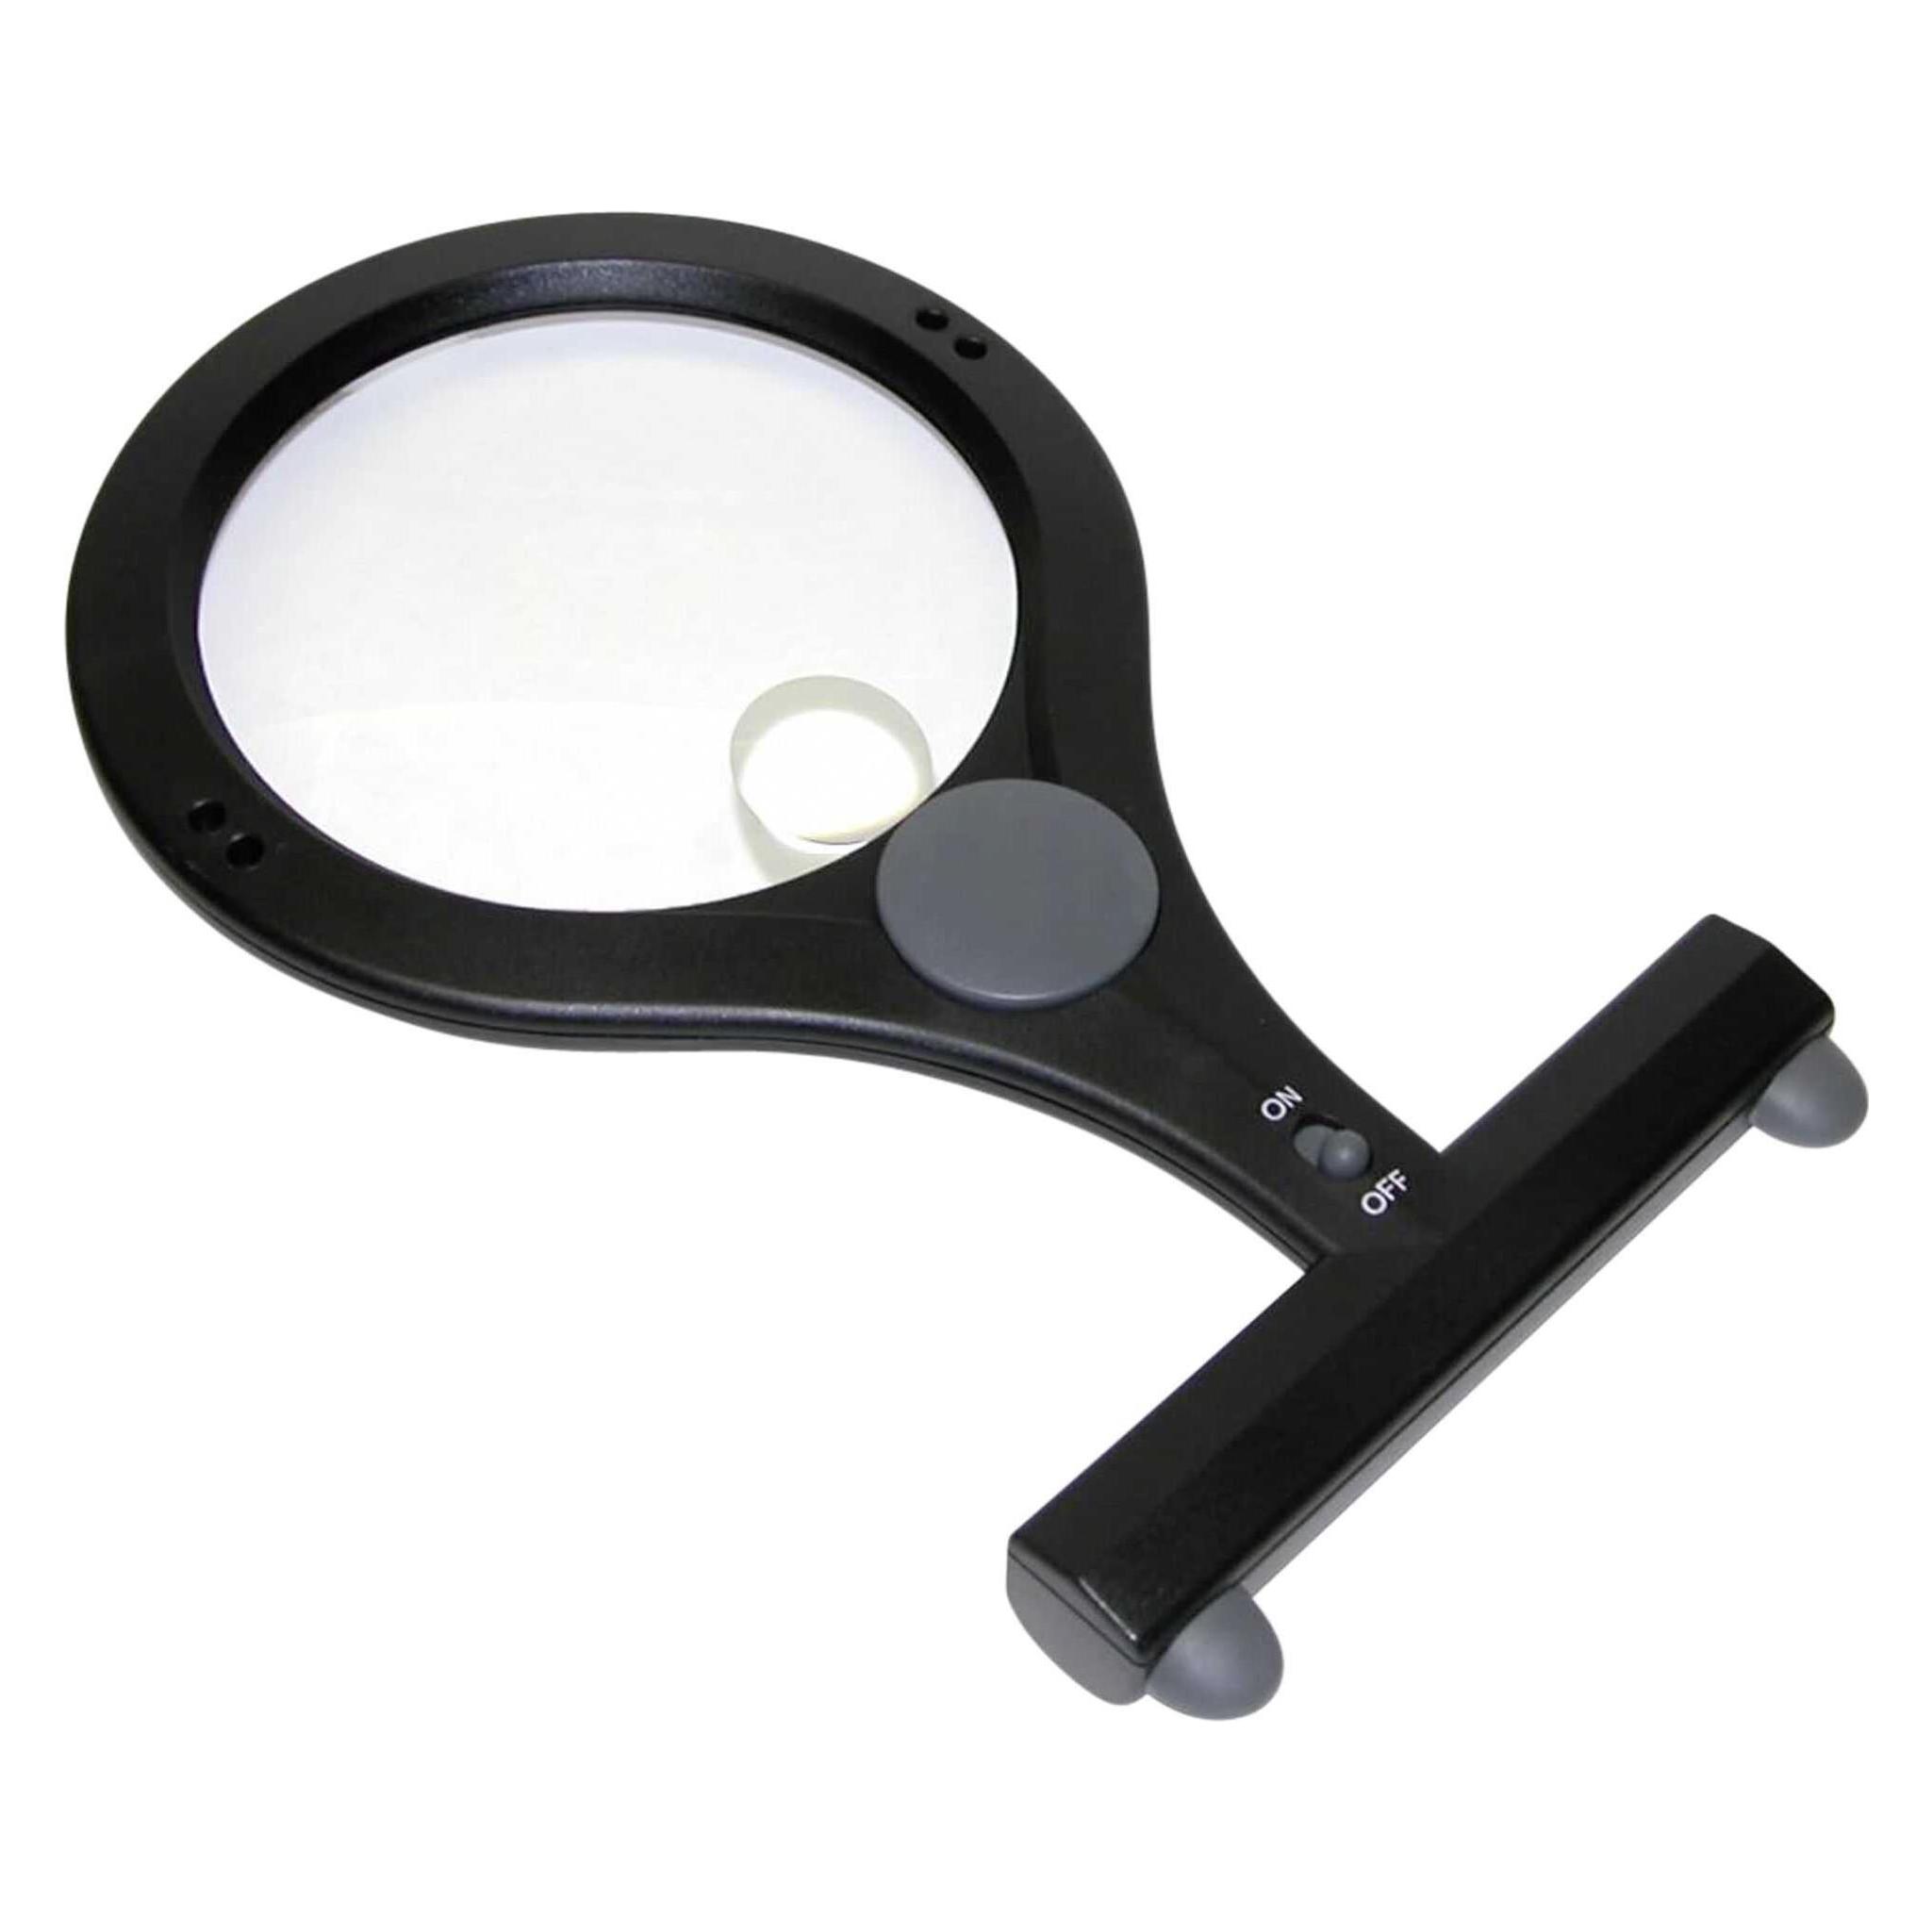
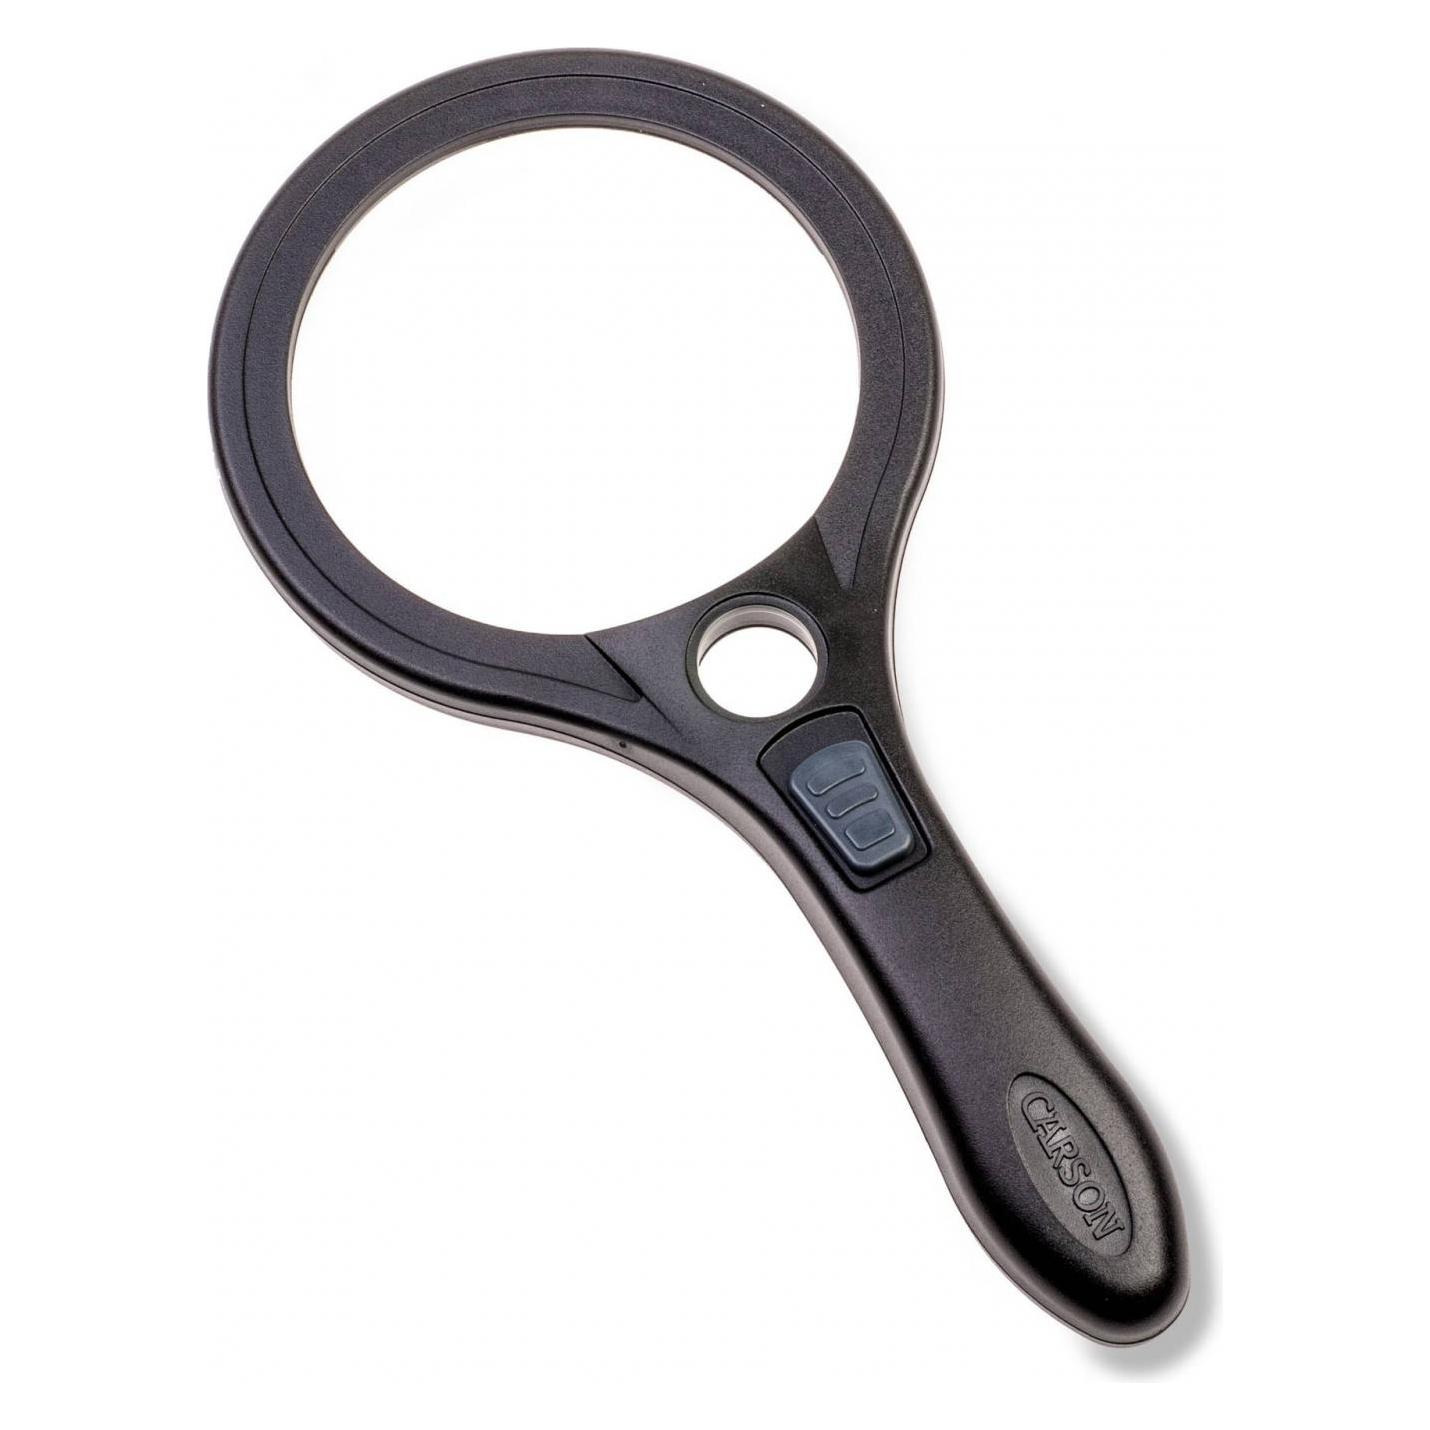
Carson Optical, Lupe, MagniLamp LED Lupe deluxeDie Tischlupe Helping Hands GN-88 bietet folgende Funktionen: - Kann auch als Handlupe verwendet werden - Lässt sich einfach mit Klemmen an einem Tisch befestigen - Die Lupe ist vollständig verstellbar - Ideales Werkzeug zum Löten von elektronischen Bauteilen oder zum Vergrössern von Objekten - Zwei integrierte LED-Lichter - Mit 2-facher Vergrösserung bietet die grosse Acryl-Linse ultra-scharfe und klare Ansichten - Die Klemmen sind in alle Richtungen verstellbar, sodass Objekte aus fast jedem Winkel betrachtet werden können - Die Vergrösserungslinse hat keine Kanten - Ideal für verschiedene Freizeitaktivitäten und Hobbys, wie Modellbau und die Montage sowie das Löten kleiner elektronischer Bauteile - Benötigt 2x AA-Batterien (nicht enthalten).28,03 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Carson Optical, Lupe, COB LED 90mm LupeCarson LED-Lupe die AS-90 ist Teil der Lumé-Serie von Carson und eine 2,5-fach asphärische COB-LED-Lupe mit 7-fach Spot-Linse. Asphärische Linsen liefern ein klares Bild und sind verzerrungsfrei bis zum Rand. Die Lupe verfügt über eine Acryllinse mit einem Durchmesser von 3,5 Zoll (ca. 9 cm) und 3 ultrahelle COB-LEDs. COB-LEDs sind heller als herkömmliche LEDs, sorgen für eine gleichmässigere Beleuchtung und verbrauchen weniger Strom. Die AS-90 bietet ausserdem die Möglichkeit, zwischen 2 Helligkeitseinstellungen zu wählen und benötigt 2 AAA-Batterien (Batterien nicht im Lieferumfang enthalten). Ideal zum Lesen von Kleingedrucktem oder in Umgebungen mit wenig Licht, für Hobbys und Kunsthandwerk oder für den täglichen Bedarf.25,23 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Carson Optical, Lupe, LH-30 VersalLoupe 10x fokussierbare LupeDie Carson Doppel-Linsen-Stehlupe LH-30 bietet eine 10-fache Vergrösserung und eine kristallklare Acryl-Lupe mit einstellbarem Fokus. Um zu fokussieren, drehen Sie einfach das Okular. Sie ist perfekt für Münzen, Briefmarken und Fotografie.44,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Carson-Optical-Lupe-MagniLamp
-
Carson-Optical Lupe HU-55 BugLoupe, 4,5x Vergrößerung, Outdoor-Lupe, Ø 100mmVorfokussierte Acryllinse mit 4,5-facher Vergrößerung Transparenter Acrylsockel - das einfallende Umgebungslicht beleuchtet nur das zu betrachtende Objekt Ideal geeignet für den Einsatz in freier Natur und zur näheren Erforschung von Insekten und Käfern Merkmale: Vergrößerung: 4,5-fach16,23 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist Optical Anschluss?
Was ist Optical Anschluss? Ein Optical Anschluss ist eine Verbindungstechnologie, die Lichtwellenleiter verwendet, um Daten mit hoher Geschwindigkeit und hoher Bandbreite zu übertragen. Durch die Verwendung von Licht anstelle von elektrischen Signalen können Optical Anschlüsse Daten über große Entfernungen ohne Verluste übertragen. Optical Anschlüsse werden häufig in Netzwerken, Telekommunikationssystemen und Audio-/Video-Geräten eingesetzt, um eine zuverlässige und schnelle Datenübertragung zu gewährleisten. Durch die Verwendung von Optical Anschlüssen können Benutzer von einer verbesserten Leistung und Qualität der Datenübertragung profitieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.