Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Cat-Tumble-Tower
Top-Angebote
Produkte zum Begriff Cat-Tumble-Tower:
-
Stanlord Tumble Tower Pro XL (Klodsmajor) - noch größer und noch lustigerDas Tumble-Tower-Spiel Stanlord Tumble Tower umfasst 60 große Kiefernholzklötze und enthält eine Oxford-Aufbewahrungstasche für einfachen Transport und ordentliche Aufbewahrung. Stanlord ist eine dänische Marke mit Fokus auf Qualität und Verarbeitung, und dieses klassische Familienspiel wird gespielt, indem man abwechselnd einen Holzklotz aus dem Turm zieht und oben aufstapelt, bis der Turm instabil wird und umfällt. Marke: Stanlord Material: Kiefernholz Enthält: 60 Klötze Aufbewahrung: Oxford-Tasche enthalten Blockgröße: 15 x 5 x 3 cm Gewicht: 9 kg Entwickelt für einfachen, rundenbasierten Spielspaß, der die Spannung steigert, während der Turm mit jedem Zug höher wird.130,74 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Tortoise TumbleGet Ready To Roll With Tortoise Tumble From Ridley’s Games! Impress Your Fellow Players With Your Tumbling Skills As You Roll Your Tortoises Across The Garden To Score. How And Where Your Tortoises Land Decides How Many Points You Win, So You’ll...17,00 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
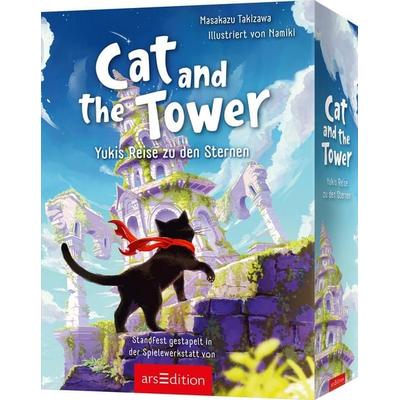
Cat and the TowerDer Kleine Kater Yuki Schaut Nacht Für Nacht Zum Himmel Hinauf. Dort Oben, Zwischen Den Sternen, Glaubt Er Seine Mutter Wiederzufinden. Um Sie Zu Erreichen, Beschließt Er, Den Höchsten Turm Zu Erklimmen, Den Er Finden Kann. Doch Der Weg Nach Oben...30,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Cat-Tumble-Tower:
-
Cat Tumble TowerDer Cat Tumble Tower Ist Ein Unterhaltsames Geschicklichkeitsspiel, Das Spannung Und Spaß Für Die Ganze Familie Bietet. Die Spieler Ziehen Abwechselnd Blöcke Aus Dem Turm Und Stapeln Sie Oben Auf, Ohne Dass Der Turm Einstürzt. Ein Tolles Spiel Für...32,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hershey Tumble TowerDer Hershey Tumble Tower Ist Ein Spannendes Geschicklichkeitsspiel, Das Spaß Für Die Ganze Familie Bietet. Ziel Ist Es, Blöcke Aus Dem Turm Zu Ziehen Und Oben Wieder Zu Stapeln, Ohne Dass Der Turm Einstürzt. Ein Unterhaltsames Spiel, Das...21,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stanlord Tumble Tower Pro XL (Klodsmajor) - noch größer und noch lustigerDas Tumble-Tower-Spiel Stanlord Tumble Tower umfasst 60 große Kiefernholzklötze und enthält eine Oxford-Aufbewahrungstasche für einfachen Transport und ordentliche Aufbewahrung. Stanlord ist eine dänische Marke mit Fokus auf Qualität und Verarbeitung, und dieses klassische Familienspiel wird gespielt, indem man abwechselnd einen Holzklotz aus dem Turm zieht und oben aufstapelt, bis der Turm instabil wird und umfällt. Marke: Stanlord Material: Kiefernholz Enthält: 60 Klötze Aufbewahrung: Oxford-Tasche enthalten Blockgröße: 15 x 5 x 3 cm Gewicht: 9 kg Entwickelt für einfachen, rundenbasierten Spielspaß, der die Spannung steigert, während der Turm mit jedem Zug höher wird.130,74 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Cat-Tumble-Tower
-
Tortoise TumbleGet Ready To Roll With Tortoise Tumble From Ridley’s Games! Impress Your Fellow Players With Your Tumbling Skills As You Roll Your Tortoises Across The Garden To Score. How And Where Your Tortoises Land Decides How Many Points You Win, So You’ll...17,00 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Cat and the TowerDer Kleine Kater Yuki Schaut Nacht Für Nacht Zum Himmel Hinauf. Dort Oben, Zwischen Den Sternen, Glaubt Er Seine Mutter Wiederzufinden. Um Sie Zu Erreichen, Beschließt Er, Den Höchsten Turm Zu Erklimmen, Den Er Finden Kann. Doch Der Weg Nach Oben...30,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tower UpTower Up , Die Erweiterung des Stadtzentrums ist in vollem Gange. Du leitest eine der Firmen, die mit dem Bau von Wolkenkratzern beauftragt ist. Allerdings gibt es klare Vorgaben: Wenn du ein neues Gebäude errichtest, musst du dich am Bau aller direkt benachbarten Gebäude beteiligen. Und nicht nur das! Die Stadtverwaltung macht auch ästhetische Vorgaben: Zwei benachbarte Gebäude dürfen niemals die gleiche Farbe haben! Da deine Firma nicht die einzige ist, die an dem Projekt arbeitet, ist mit starkem Wettbewerb zu rechnen. Um den anderen einen Schritt voraus zu sein un die Partie zu gewinnen, musst du clever planen und der Konkurrenz möglichst wenig Spielraum lassen. , > , Erscheinungsjahr: 20241003, Produktform: Spiele, Altersempfehlung / Lesealter: 18, ab Alter: 8, Warengruppe: NB/Spielen/Raten, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Länge: 306, Breite: 299, Höhe: 77, Gewicht: 1684, Produktform: Spiele, Genre: Spiele, PBS,36,27 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.